

secbutler
 thelicato/secbutler
Le majordome parfait pour les pentesteurs, les chasseurs de bug bounty et les chercheurs en sécurité
reconnaissancepayload-generationreverse-engineering+2
95
thelicato/secbutlerLe majordome parfait pour les pentesteurs, les chasseurs de bug bounty et les chercheurs en sécurité
 overspace-labs/caa
Plugin BurpSuite pour l'analyse de paquets HTTP et la génération de dictionnaires de fuzzing. Extrait les paramètres, chemins et fichiers des…
 itaymigdal/nimbo-c2
Nimbo-C2 est un autre framework C2 (simple et léger)
 bw3ll/rop_rocket
ROP ROCKET est un framework avancé d'attaque par réutilisation de code, avec des capacités étendues de génération de chaînes ROP, incluant une…
 cyb0r9/androspy
Générateur automatisé de backdoor Android avec crypter, empoisonnement IP et intégration de payload Metasploit pour les tests de pénétration et les…

 joelgmsec/http-shell
Shell inverse HTTP multiplateforme fournissant une interface similaire à un shell via HTTP, avec téléchargement/envoi de fichiers, historique des…
 oldkingcone/byosi
Évadez les EDR simplement, en ne touchant aucune des API qu'ils interceptent.
 kimd155/quickresponsec2
Framework C2 furtif utilisant des codes QR pour l'exécution indirecte de commandes et la récupération de résultats via HTTP/S, conçu pour les tests…
 d00movenok/htmlsmuggler
✉️ Générateur & obfuscateur de HTML Smuggling pour vos opérations Red Team
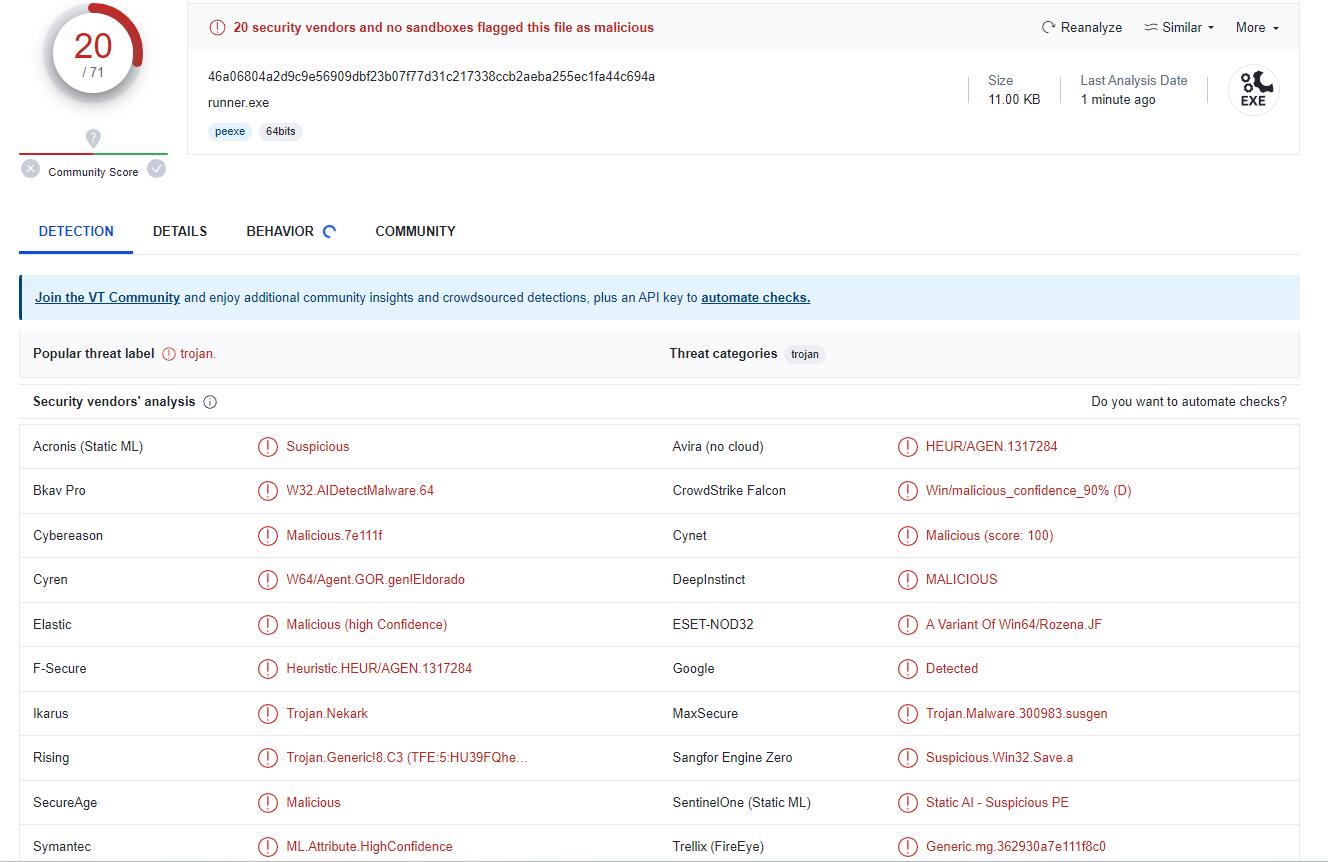 senzee1984/micr0_shell
micr0shell est un script Python qui génère dynamiquement du shellcode de reverse shell Windows X64 PIC sans Null.
 nickvourd/supernova
Crypteur et obfuscateur de shellcode multi-chiffre avec conversion automatique de sortie en C, C#, Rust, Nim, Python, etc. Prend en charge ROT, XOR,…
 mhaskar/octopus
Serveur C2 open source de pré-opération basé sur Python et PowerShell
 redcode-labs/gosh
Générateur de reverse shell / bind shell en Golang
 lexfo/sshimpanzee
Implant basé sur SSHD prenant en charge des mécanismes de tunneling pour atteindre le C2 (DNS, ICMP, HTTP Encapsulation, HTTP/Socks Proxies, UDP...)
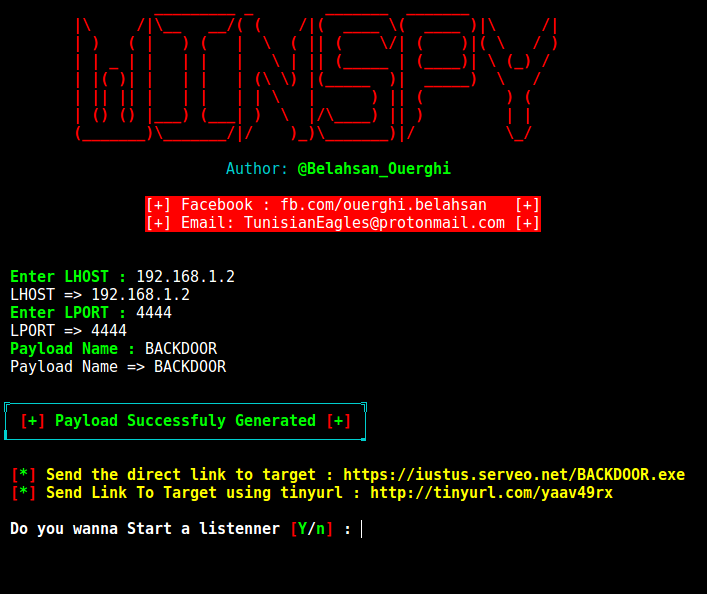 cyb0r9/winspy
Génère des backdoors de reverse shell Windows avec empoisonnement IP automatique, en exploitant Metasploit pour la création de payloads et Apache…
 malwareman007/scanner-and-patcher
Un scanner et correcteur de vulnérabilités web
 octoberfest7/eventvieweruac_bof
Implémentation d'un Beacon Object File pour le contournement de l'UAC par désérialisation d'Event Viewer.