

PEzor-Docker
 cyb3r-techie/pezor-docker
Grâce à cette image Docker, vous pouvez facilement accéder à PEzor sur votre système !
payload-generationexploitationshellcode+2
cyb3r-techie/pezor-dockerGrâce à cette image Docker, vous pouvez facilement accéder à PEzor sur votre système !
 n4kedturtle/persistbof
Un BOF pour automatiser les tâches courantes de persistance pour les red teamers
 samogod/tornado
Reverse Shell anonyme via le réseau Tor en utilisant des services cachés sans redirection de ports.
 andreiverse/grc2
Framework C2 léger écrit en Nim pour générer des implants, gérer des écouteurs et exécuter des tâches via TCP/HTTP avec un système de butin pour les…
 redsiege/excelntdonut
Générateur de macros Excel 4.0 (XLM) pour injecter des DLL et des EXE en mémoire.
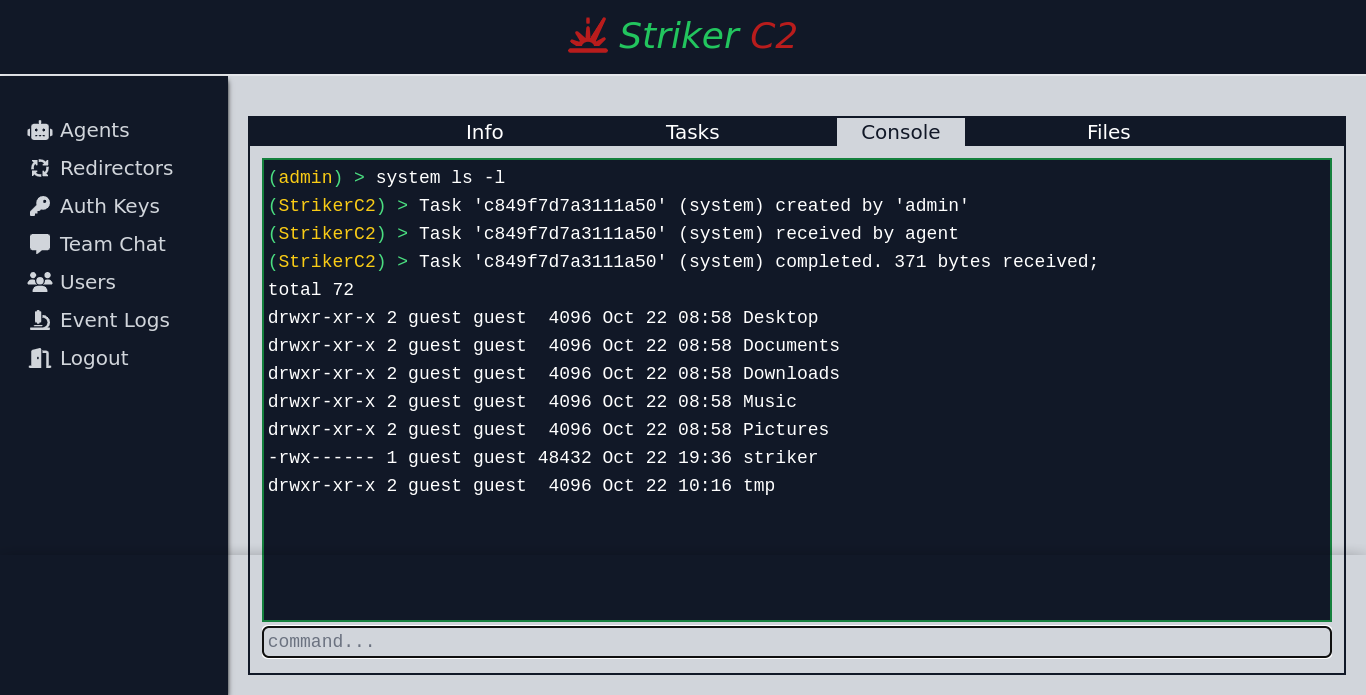 4g3nt47/striker
Framework C2 multi-opérateur avec agents natifs en C et Python, canaux HTTP(S), tâches asynchrones et une interface web réactive pour les opérations…
 itaymigdal/pichichih0ll0wer
Chargeur de hollowing de processus basé sur Nim pour exécutables PE avec méthodes d'injection configurables, appels système directs/indirects,…
 ricardojoserf/sharpcoverttube
YouTube comme canal C2 - Contrôler des systèmes Windows en téléversant des vidéos QR sur YouTube
 abstractengine/pentest-muse-cli
Assistant alimenté par l'IA pour les testeurs d'intrusion qui génère des payloads, analyse le code, effectue de la reconnaissance et exécute des…
 redsiege/c2concealer
Génère des profils malléables C2 randomisés et validés par lint pour Cobalt Strike, automatisant la configuration des beacons HTTP/S, DNS, SMB et SSH…
 tomiwa-ot/moukthar
Outil d'administration à distance Android
 kraken-ng/kraken
Shell web modulaire multi-langage pour la post-exploitation web avec des agents PHP, JSP et ASPX. Dispose de fonctionnalités d'évasion de défense, de…
 darthton/blackbone
Bibliothèque de piratage mémoire Windows
 dragoqcc/cruciblec2
Un framework de commande et contrôle en C#
 u53rw4r3/remotekeystrokes
Un script pour automatiser les frappes au clavier via un programme graphique de bureau.
 czs108/windows-pe-packer
🗜️ Un packer pour fichiers exécutables Windows x86 écrit en C et en assembleur Intel x86. Le nouveau fichier après compression peut entraver la…
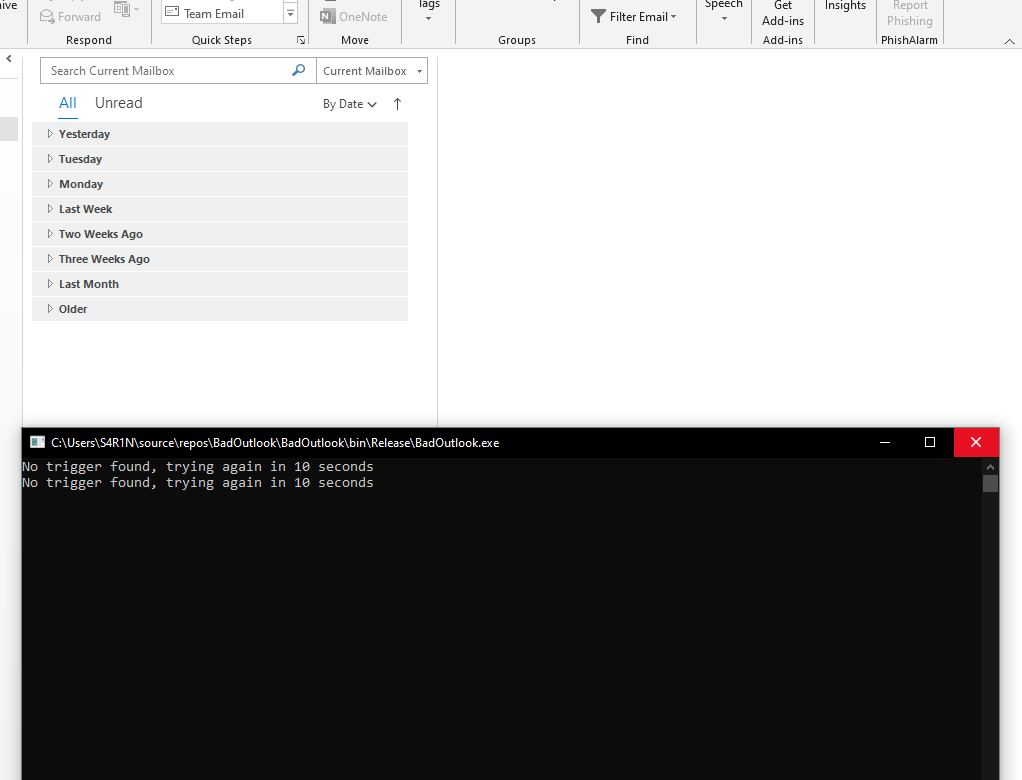 aahmad097/badoutlook
Outil C# de preuve de concept qui lit les e-mails Outlook via l'interface COM, extrait le shellcode encodé en base64 des lignes d'objet déclencheurs…
 thatstraw/pwnlnx
Shell reverse Python multi-threadé avec génération de payload, gestion de sessions, keylogging, partage d'écran et persistance pour tests d'intrusion…