

Ghostfuscator
 alberties/ghostfuscator
L'obfuscateur Python protégé par mot de passe
encryption-decryption-toolspayload-generationshellcode-generation
alberties/ghostfuscatorL'obfuscateur Python protégé par mot de passe
 hackplayers/evil-winrm
Le shell WinRM ultime pour le hacking/pentesting
 thundergunexpress/badministration
Outil offensif pour exploiter des applications de gestion (SolarWinds Orion, McAfee ePO) via des vulnérabilités non techniques. Permet l'énumération…
 bishopfox/sliver
Cadre d'émulation d'adversaire
 cbhue/pyfuscation
Obscurcir des scripts PowerShell en remplaçant les noms de fonctions, les variables et les paramètres.
 cobbr/covenant
Covenant est un framework C2 .NET collaboratif pour les red teamers.
 ziconius/fudgec2
FudgeC2 - un framework de commande et de contrôle conçu pour la collaboration en équipe et les activités de post-exploitation.
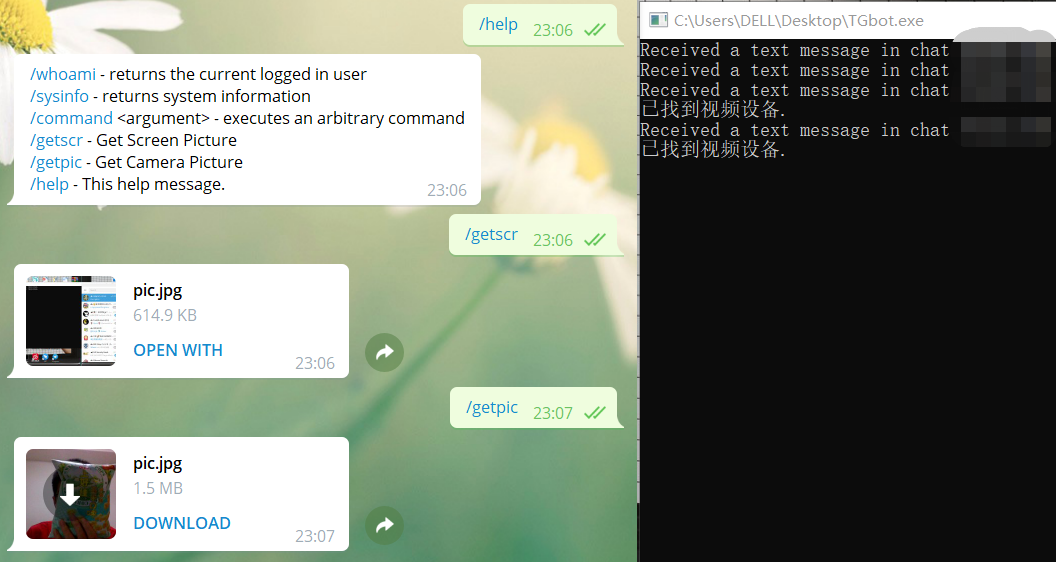 sf197/telegra_csharp_c2
Commandement et Contrôle pour l'écriture en C#

 trustedsec/social-engineer-toolkit
Le dépôt de la Social-Engineer Toolkit (SET) de TrustedSec - Toutes les nouvelles versions de SET seront déployées ici.
 a0rtega/metame
metame est un moteur de code métamorphique pour des exécutables arbitraires
 t0thkr1s/revshellgen
Générateur de shell inverse écrit en Python 3.
 rek7/postshell
PostShell - Shell de post-exploitation de type bind/backconnect
 arthastang/router-exploit-shovel
Génération automatisée d'applications pour les types de débordement de pile sur les routeurs sans fil
 secretsquirrel/recomposer
Modifie aléatoirement les fichiers PE Win32/64 pour un téléversement 'plus sûr' vers des sites de malwares et de sandbox.
 ahhh/reverse_dns_shell
Un reverse shell en Python qui utilise le DNS comme canal C2.
 yanncam/exe2powershell
exe2powershell - exe2bat ressuscité pour Windows moderne