

CobaltWhispers
 nvisosecurity/cobaltwhispers
CobaltWhispers est un script d'agresseur qui utilise une collection de fichiers d'objet Beacon (BOF) pour Cobalt Strike afin d'effectuer des…
persistence-mechanismsids-ips-evasionpost-exploitation+4
240
nvisosecurity/cobaltwhispersCobaltWhispers est un script d'agresseur qui utilise une collection de fichiers d'objet Beacon (BOF) pour Cobalt Strike afin d'effectuer des…
 tsuyoken/imgbackdoor
Cachez votre charge utile dans un fichier .jpg
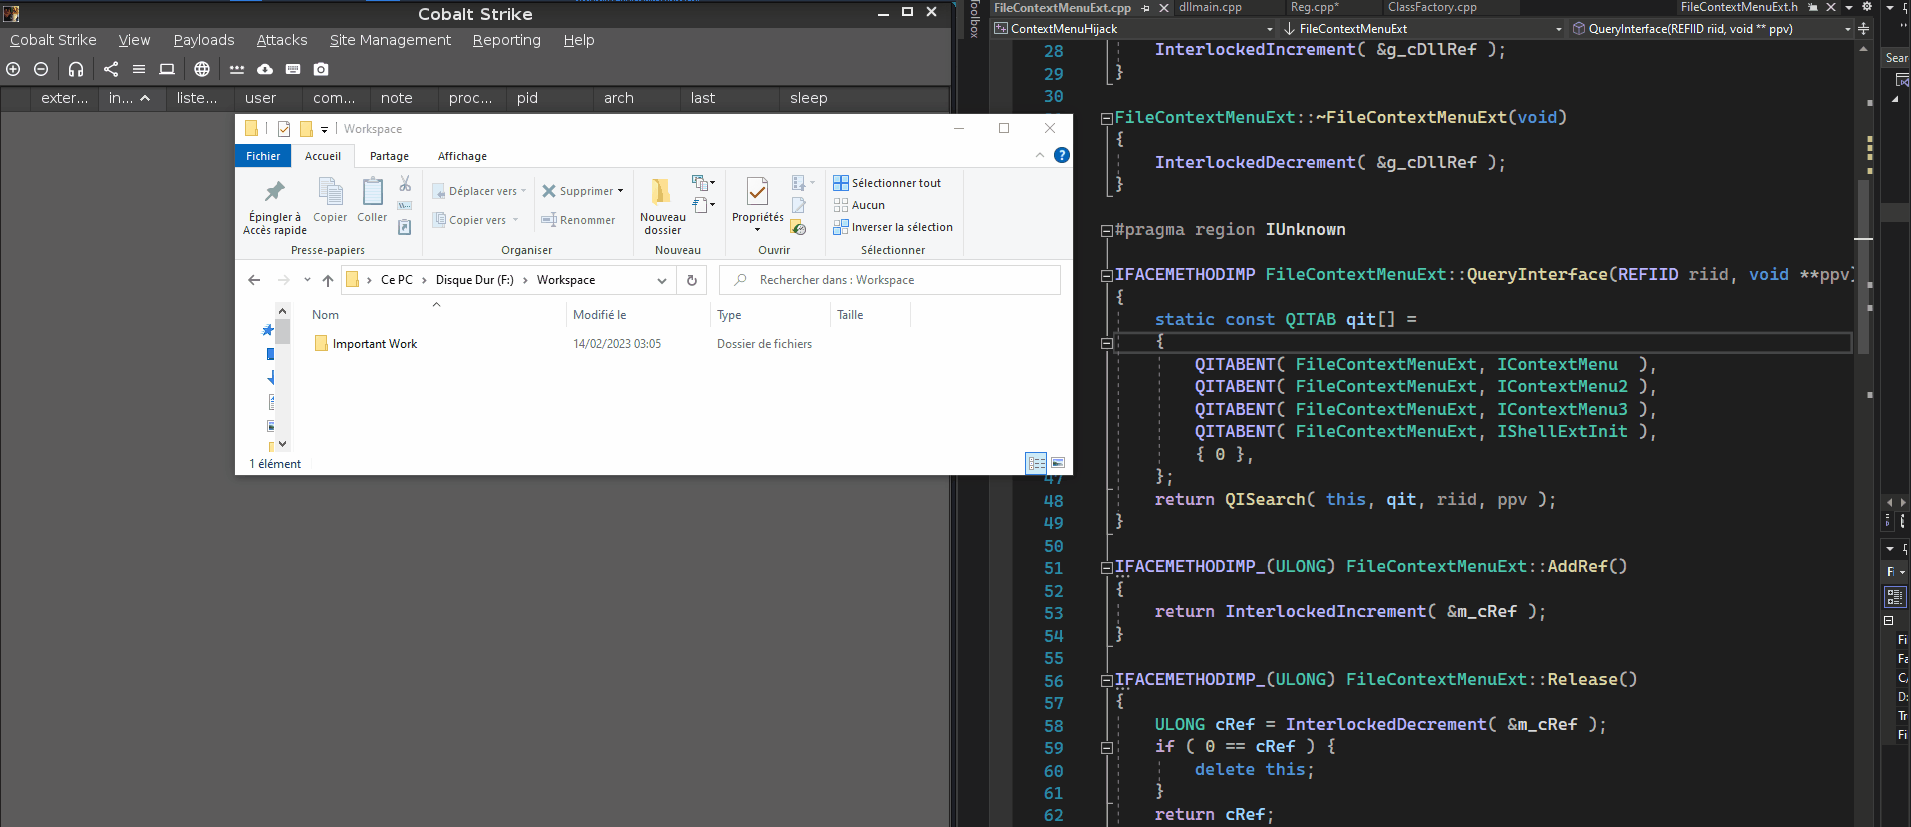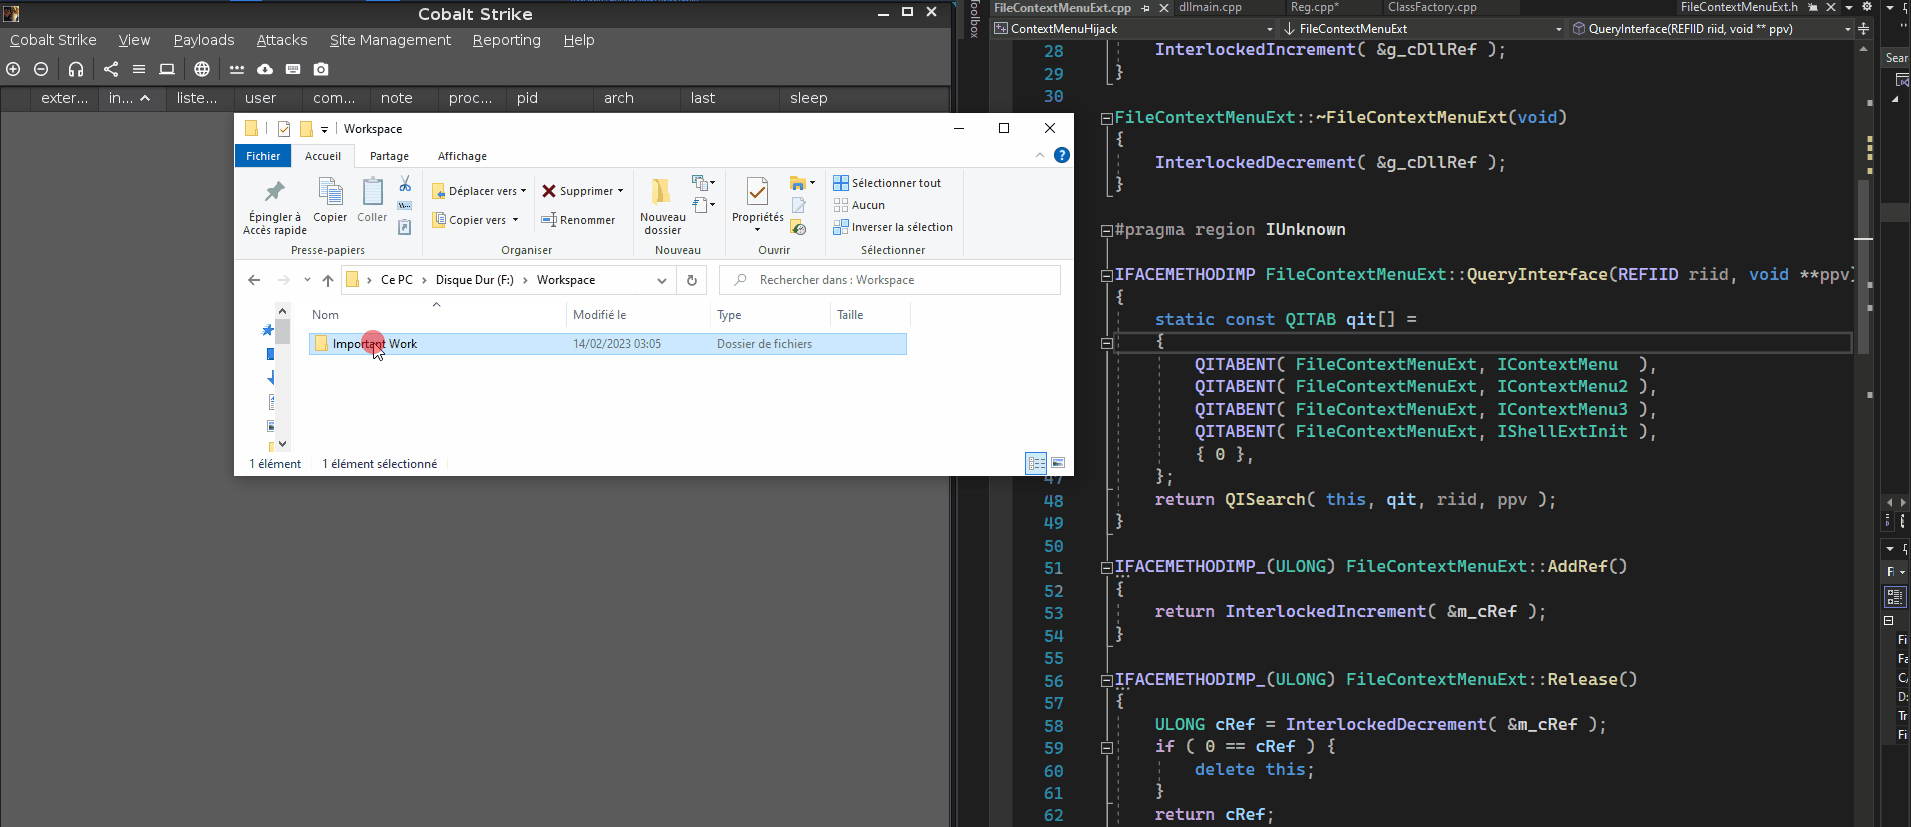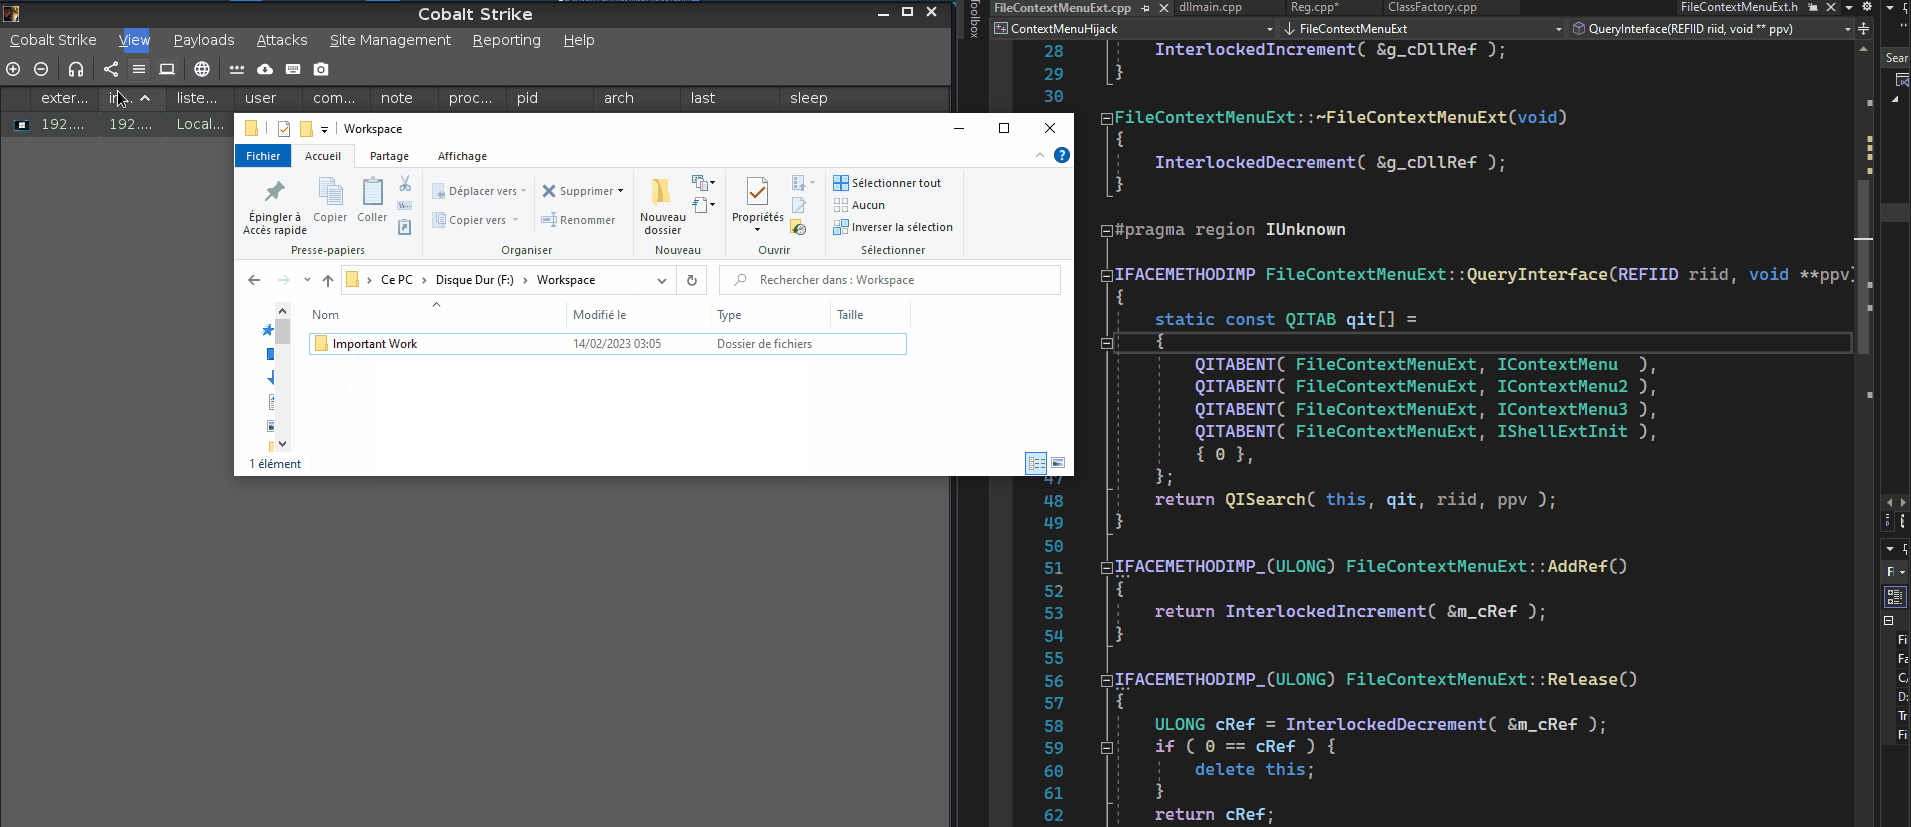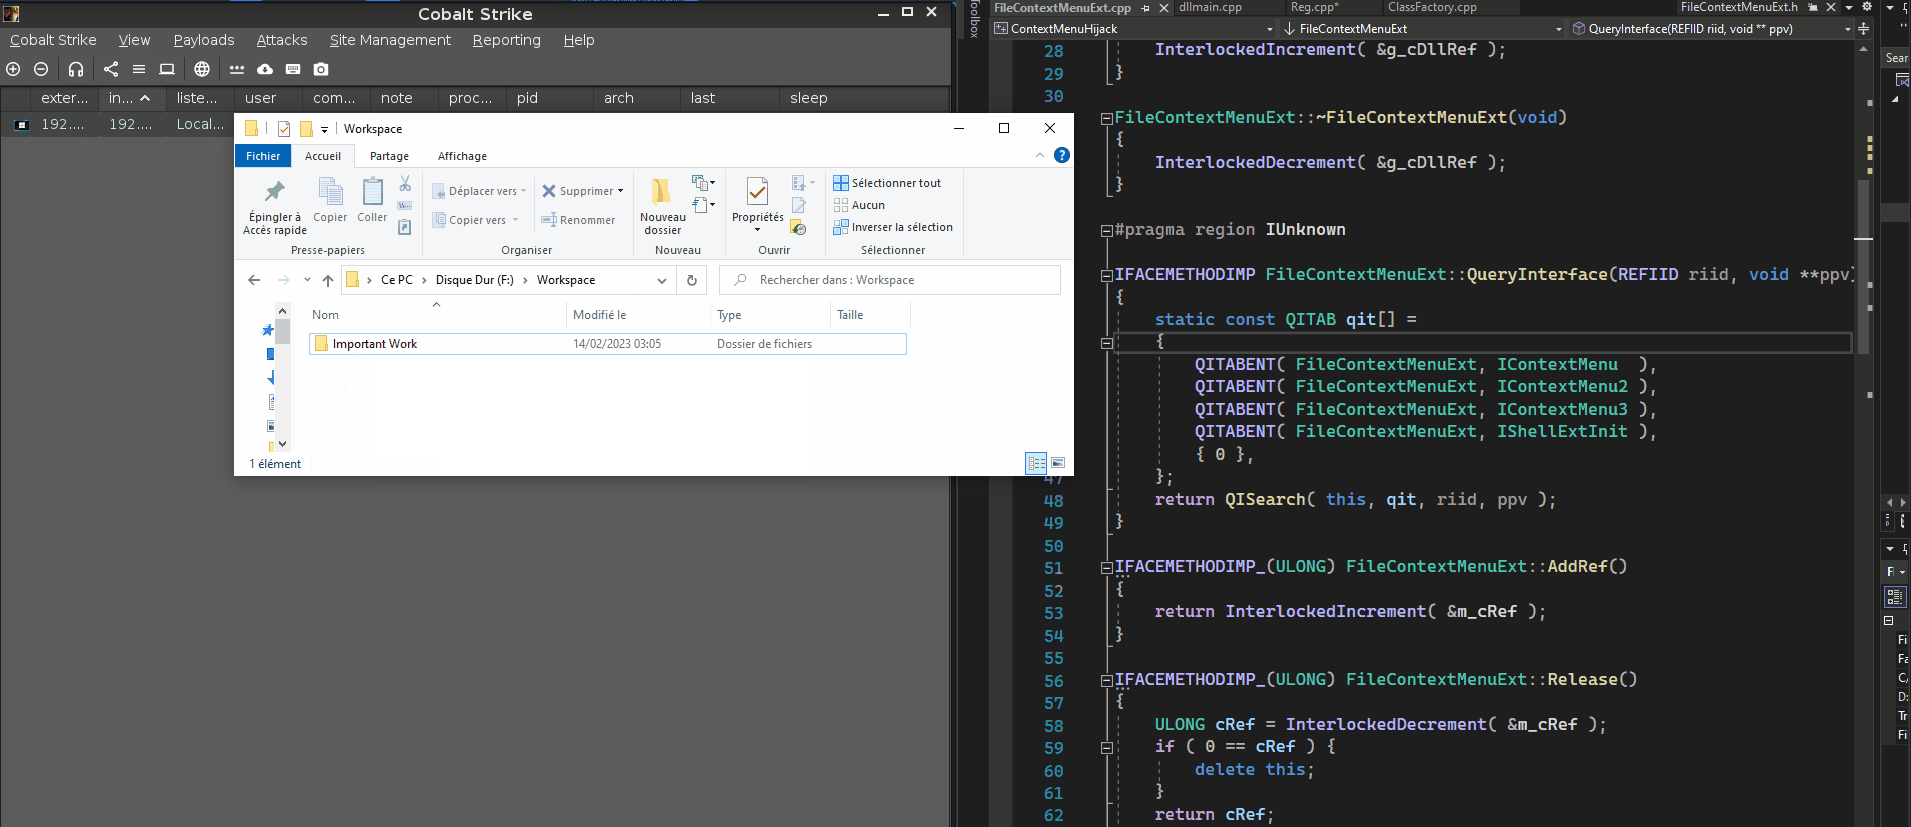 ristbs/contextmenuhijack
Exécuter un payload à chaque clic droit sur un fichier/dossier dans le menu de l'explorateur pour la persistance
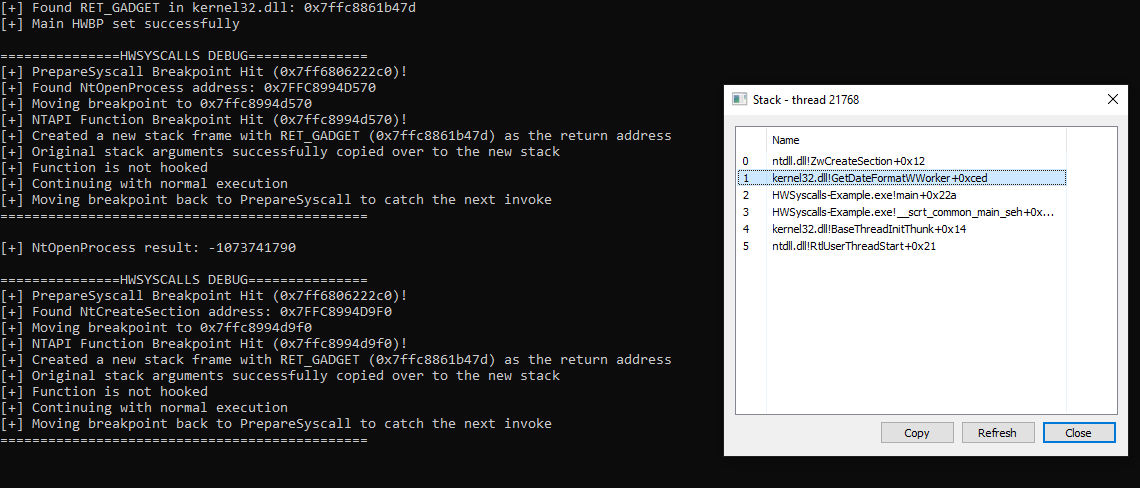 dec0ne/hwsyscalls
HWSyscalls est une nouvelle méthode pour exécuter des appels système indirects en utilisant HWBP, HalosGate et un trampoline synthétique sur kernel32…
 kudaes/split
Appliquez une approche diviser pour régner pour contourner les EDR
 lloydlabs/ntqueueapcthreadex-ntdll-gadget-injection
Cette nouvelle façon d'utiliser NtQueueApcThreadEx en abusant des paramètres ApcRoutine et SystemArgument[0-3] en passant un gadget aléatoire pop…
 thewover/dinvoke
Invoquer dynamiquement du code non managé arbitraire à partir de code managé sans PInvoke.
 rizemon/exploit-writing-for-oswe
Conseils pour écrire des scripts d'exploitation (plus vite !)
 0xdea/tactical-exploitation
Outil moderne d'exploitation tactique.
 med0x2e/gadgettojscript
Un outil pour générer des gadgets sérialisés .NET capables de déclencher le chargement/l'exécution d'assemblys .NET lorsqu'ils sont désérialisés à…
 frank2/blenny
Un système de livraison de payloads qui les intègre dans le fichier d'icône d'un exécutable !
 matthieu-hackwitharts/win32_offensive_cheatsheet
Win32 et techniques d’abus du noyau pour pentesters
 rvrsh3ll/azure-app-tools
Collection d'outils à utiliser avec les applications Azure
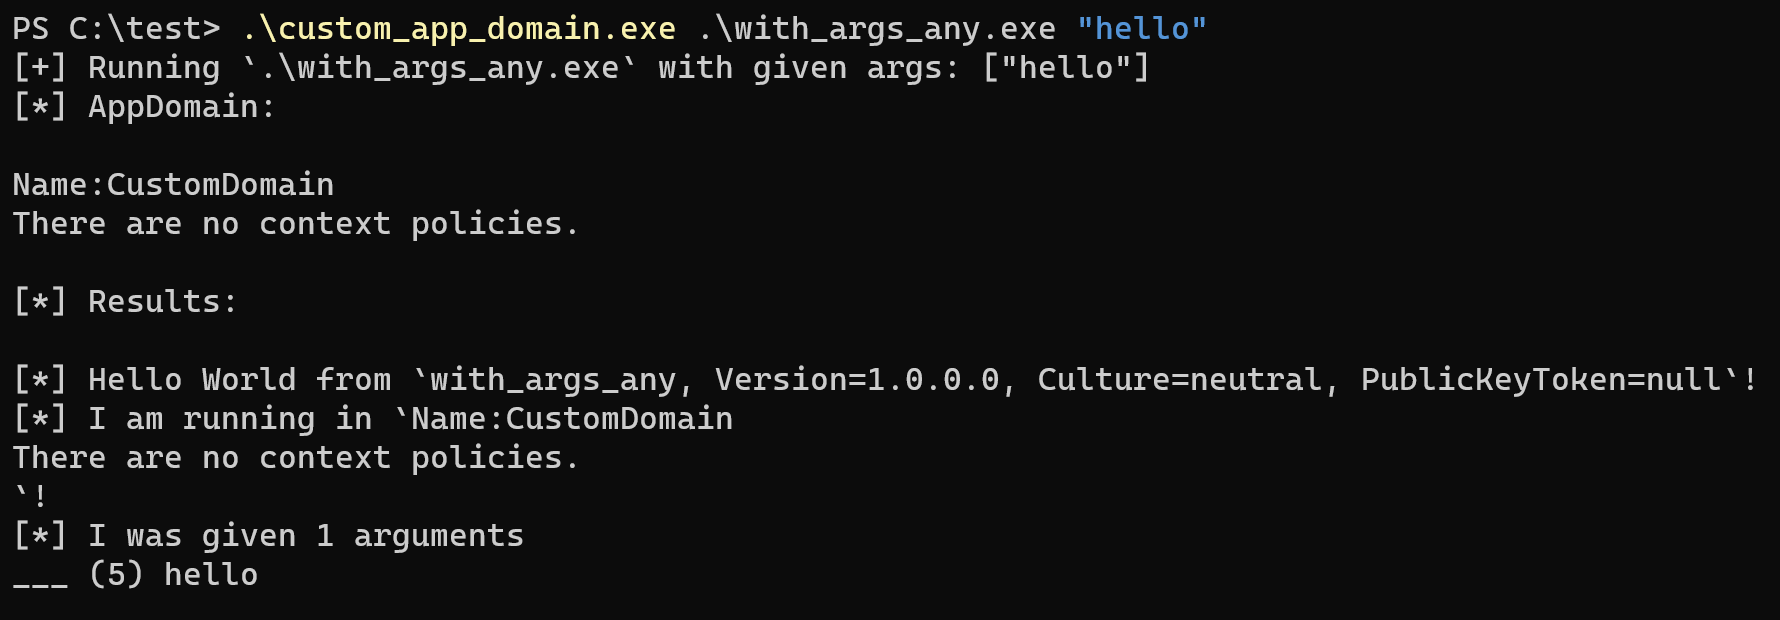 yamakadi/clroxide
Une bibliothèque Rust qui vous permet d'héberger le CLR et d'exécuter des binaires dotnet.
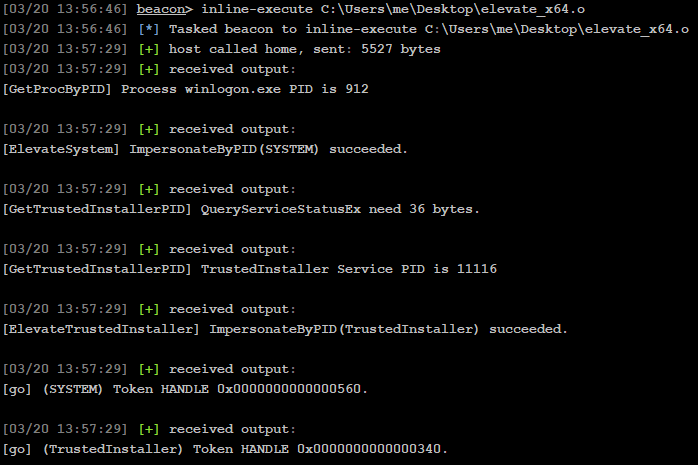 mr-un1k0d3r/elevate-system-trusted-bof
Beacon Object File pour Cobalt Strike qui élève un beacon actif au niveau SYSTEM et octroie les privilèges TrustedInstaller via l'usurpation de jeton…
 knight0x07/poc-malware-ttps
PoC-Malware-TTPs
 saadahla/unhookingpatch
Contourner les hooks EDR en patchant le stub de l'API NT, et en résolvant les SSN et les instructions syscall au moment de l'exécution.
 saadahla/filelesspeloader
Charger un PE distant chiffré AES en mémoire, le déchiffrer et l'exécuter.