
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
953 résultats
PINKPANTHER preview

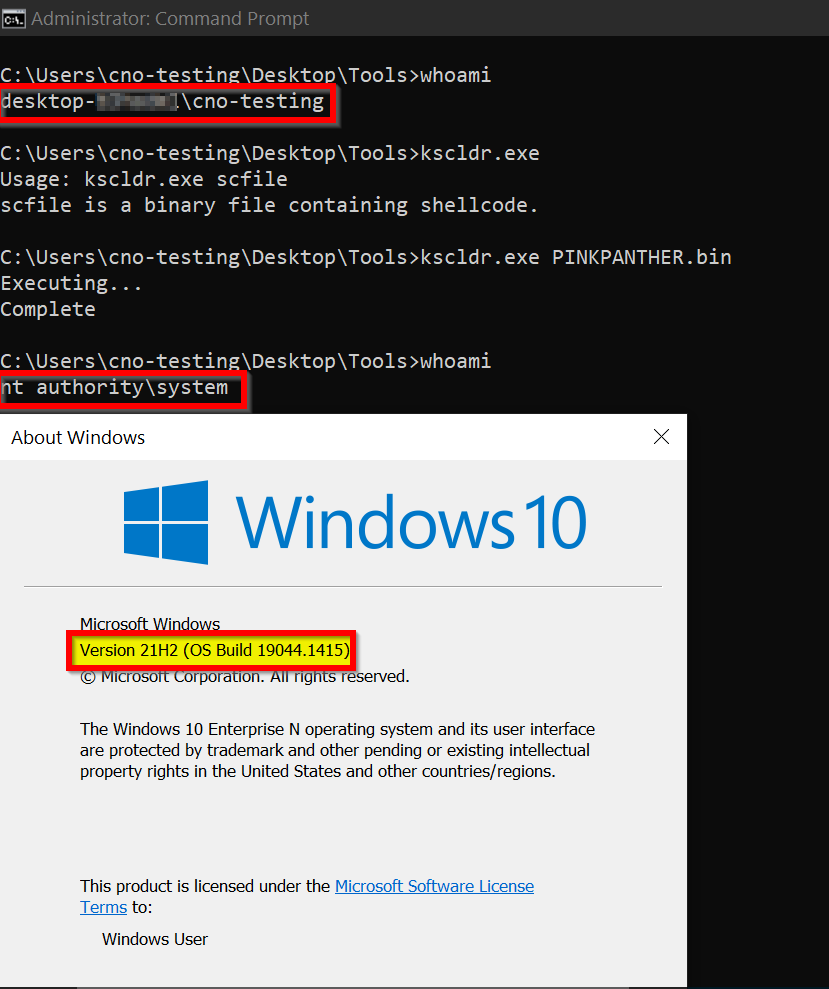
PINKPANTHER

GitHubwinterknife/pinkpanther

Shellcode Windows x64 en mode noyau, fabriqué à la main, pour le vol de jetons (token stealing)
privilege-escalationshellcodepost-exploitation+2
517
il y a 2 ans
BokuLoader preview

BokuLoader

GitHubxforcered/bokuloader

Une preuve de concept de Reflective Loader Cobalt Strike qui vise à recréer, intégrer et améliorer les fonctionnalités d'évasion de Cobalt Strike !

penetration-testing-frameworksids-ips-evasionpost-exploitation+4
335il y a 2 ans
VBA-macro-experiments preview

VBA-macro-experiments

GitHubadepts-of-0xcc/vba-macro-experiments

Collection de macros VBA publiées sur notre twitter / blog
password-attackspost-exploitationred-teaming+2
156il y a 4 ans
s6_pcie_microblaze preview

s6_pcie_microblaze

GitHubcr4sh/s6_pcie_microblaze

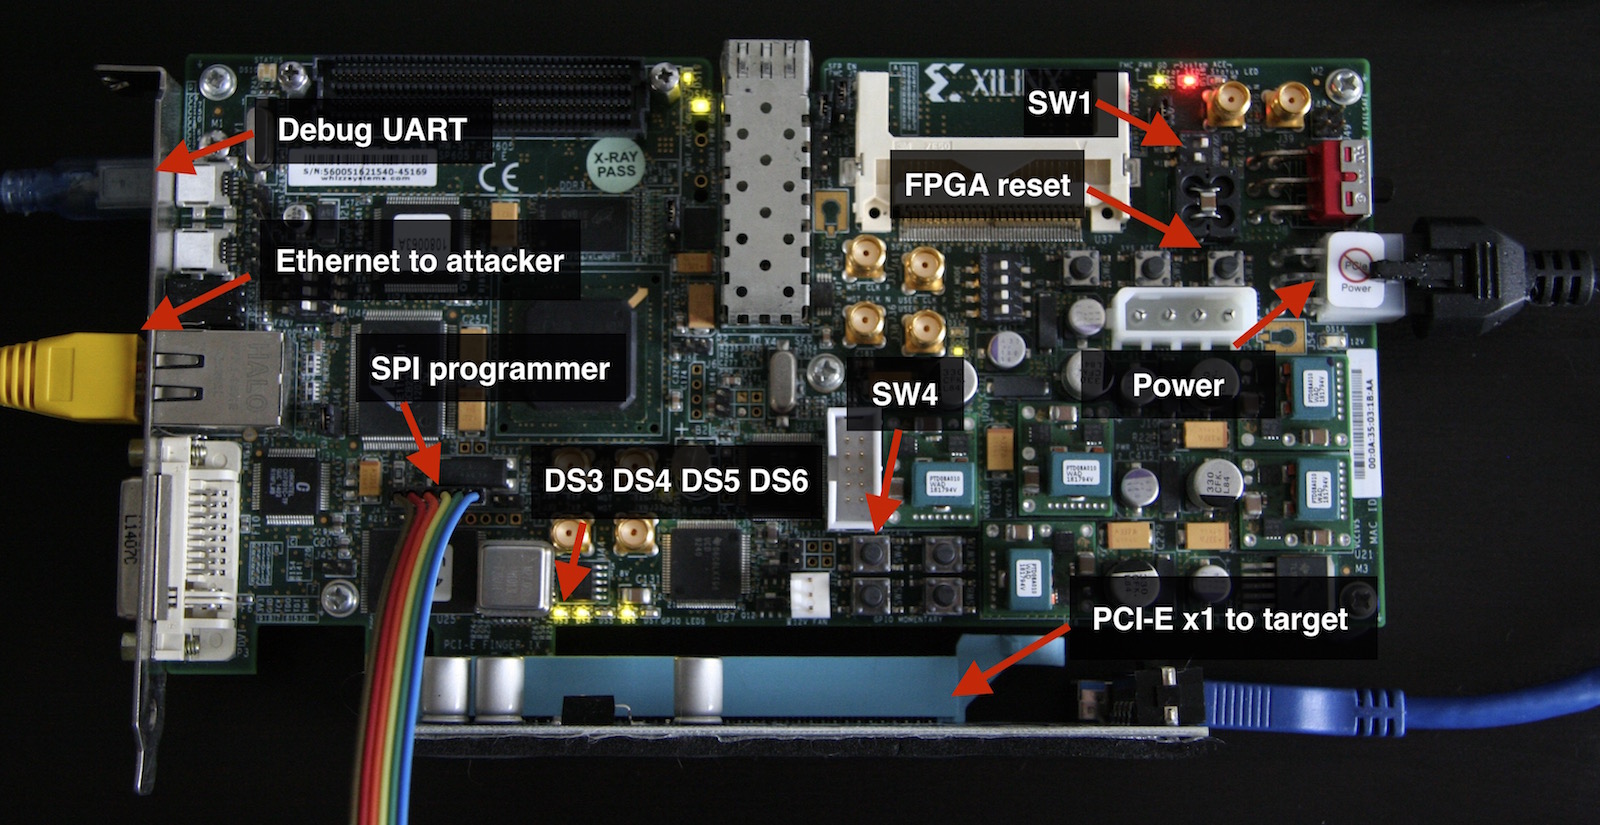
Boîte à outils de hacking DIY PCI Express pour Xilinx SP605. Ce dépôt héberge également Hyper-V Backdoor et Boot Backdoor, consultez le readme pour…

exploitationdata-exfiltrationpost-exploitation+4
880il y a 7 mois
iscsicpl_bypassUAC preview

iscsicpl_bypassUAC

GitHubhackerhouse-opensource/iscsicpl_bypassuac

Contournement de l'UAC pour Windows 7 - 11 x64
privilege-escalationexploitationpost-exploitation+2
848il y a 8 mois
OneDriveUpdaterSideloading preview

OneDriveUpdaterSideloading

GitHubchoisg/onedriveupdatersideloading

Payload pour le sideloading de DLL de OneDriveUpdater.exe, basé sur l'article de blog de PaloAltoNetwork Unit42

shellcodered-teamingpayload-development+1
101il y a 3 ans
Lastenzug preview

Lastenzug

GitHubcodewhitesec/lastenzug

Proxy Socks4a exploitant PIC, Websockets et obfuscation statique au niveau assembleur

ids-ips-evasionshellcodepost-exploitation+3
234il y a 3 ans
WTSRM preview

WTSRM

GitHubrad9800/wtsrm

WTSRM

ids-ips-evasioneducationred-teaming+2
215il y a 4 ans
Pokemon-Shellcode-Loader preview

Pokemon-Shellcode-Loader

GitHubtechryptic/pokemon-shellcode-loader

Marre de regarder de l'hex toute la journée et de voir des '\x41' ? Vous préférez regarder Lugia/Charmander ? J'ai la solution pour vous.
payload-generationshellcodered-teaming+3
128il y a 4 ans
MalwareApiLibrary preview

MalwareApiLibrary

GitHubmalwareapilib/malwareapilibrary

collection d'apis utilisées dans le développement de malwares

ids-ips-evasionred-teamingpayload-development
231il y a 4 ans
VehApiResolve preview

VehApiResolve

GitHubrad9800/vehapiresolve

Résout les API Windows à l'exécution à l'aide de gestionnaires d'exceptions vectorisés et de recherches par hachage pour masquer les imports et…
red-teamingpayload-developmentadversarial-attack
118il y a 4 ans
TamperingSyscalls preview

TamperingSyscalls

GitHubrad9800/tamperingsyscalls

Bibliothèque C++ qui récupère et usurpe les arguments des appels système Windows à l'aide de points d'arrêt matériels et de gestionnaires…
ids-ips-evasionpost-exploitationred-teaming+1
508il y a 4 ans
CustomProcessingUnit preview

CustomProcessingUnit

GitHubpietroborrello/customprocessingunit

Le premier framework d'analyse pour le microcode CPU

static-analysisdynamic-code-analysisexploitation+5
411il y a 3 ans
Burp2Malleable preview

Burp2Malleable

GitHubcodextf2/burp2malleable

Petit utilitaire Python que j'ai écrit pour transformer les requêtes HTTP de Burp Suite en profils Malleable C2 de Cobalt Strike.

web-proxies-interceptionids-ips-evasioncommand-and-control+2
418il y a 3 ans
ExportDumper preview

ExportDumper

GitHubiilegacyyii/exportdumper

Un petit outil que j'ai créé pour dumper la table d'exportation des fichiers PE. Le principal cas d'utilisation visait le proxying de DLL.
static-analysisbinary-analysisred-teaming+1
72il y a 4 ans
DC30_Workshop preview

DC30_Workshop

GitHubmainframed/dc30_workshop

Conteneur de l'atelier DEFCON 30 sur le buffer overflow mainframe
vulnerability-analysisexploitationreverse-engineering+4
96il y a 2 ans
Beginners-Guide-to-Obfuscation preview

Beginners-Guide-to-Obfuscation

GitHubbc-security/beginners-guide-to-obfuscation

Atelier pratique d'obfuscation red team enseignant le contournement d'AMSI, l'évasion d'ETW et l'obfuscation de payloads avec PowerShell, Visual…

ids-ips-evasioneducationred-teaming+3
1.1kil y a 2 ans
TangledWinExec preview

TangledWinExec

GitHubdaem0nc0re/tangledwinexec

PoCs et outils pour l'investigation des techniques d'exécution de processus Windows

ids-ips-evasionreverse-engineeringshellcode+6
958il y a 8 mois
Précédent1…567…53Suivant