

Archived
M-Botnet
 m507/m-botnet
Un projet C2 qui contrôle un ver MS17-010 auto-propagant.
exploitationlateral-movementmalware-analysis+4
78
 cisco-talos/remcos-decoder
Talos Decryptor POC pour Remcos RAT version 2.0.5 et antérieures
 byt3bl33d3r/gcat
Un backdoor PoC qui utilise Gmail comme serveur C&C
 markoarmitage/metasploit-framework
app Transformer les publics et privés nuls en chaînes vides il y a 3 mois config Utiliser bundler/setup pour des échecs liés à bundler plus…
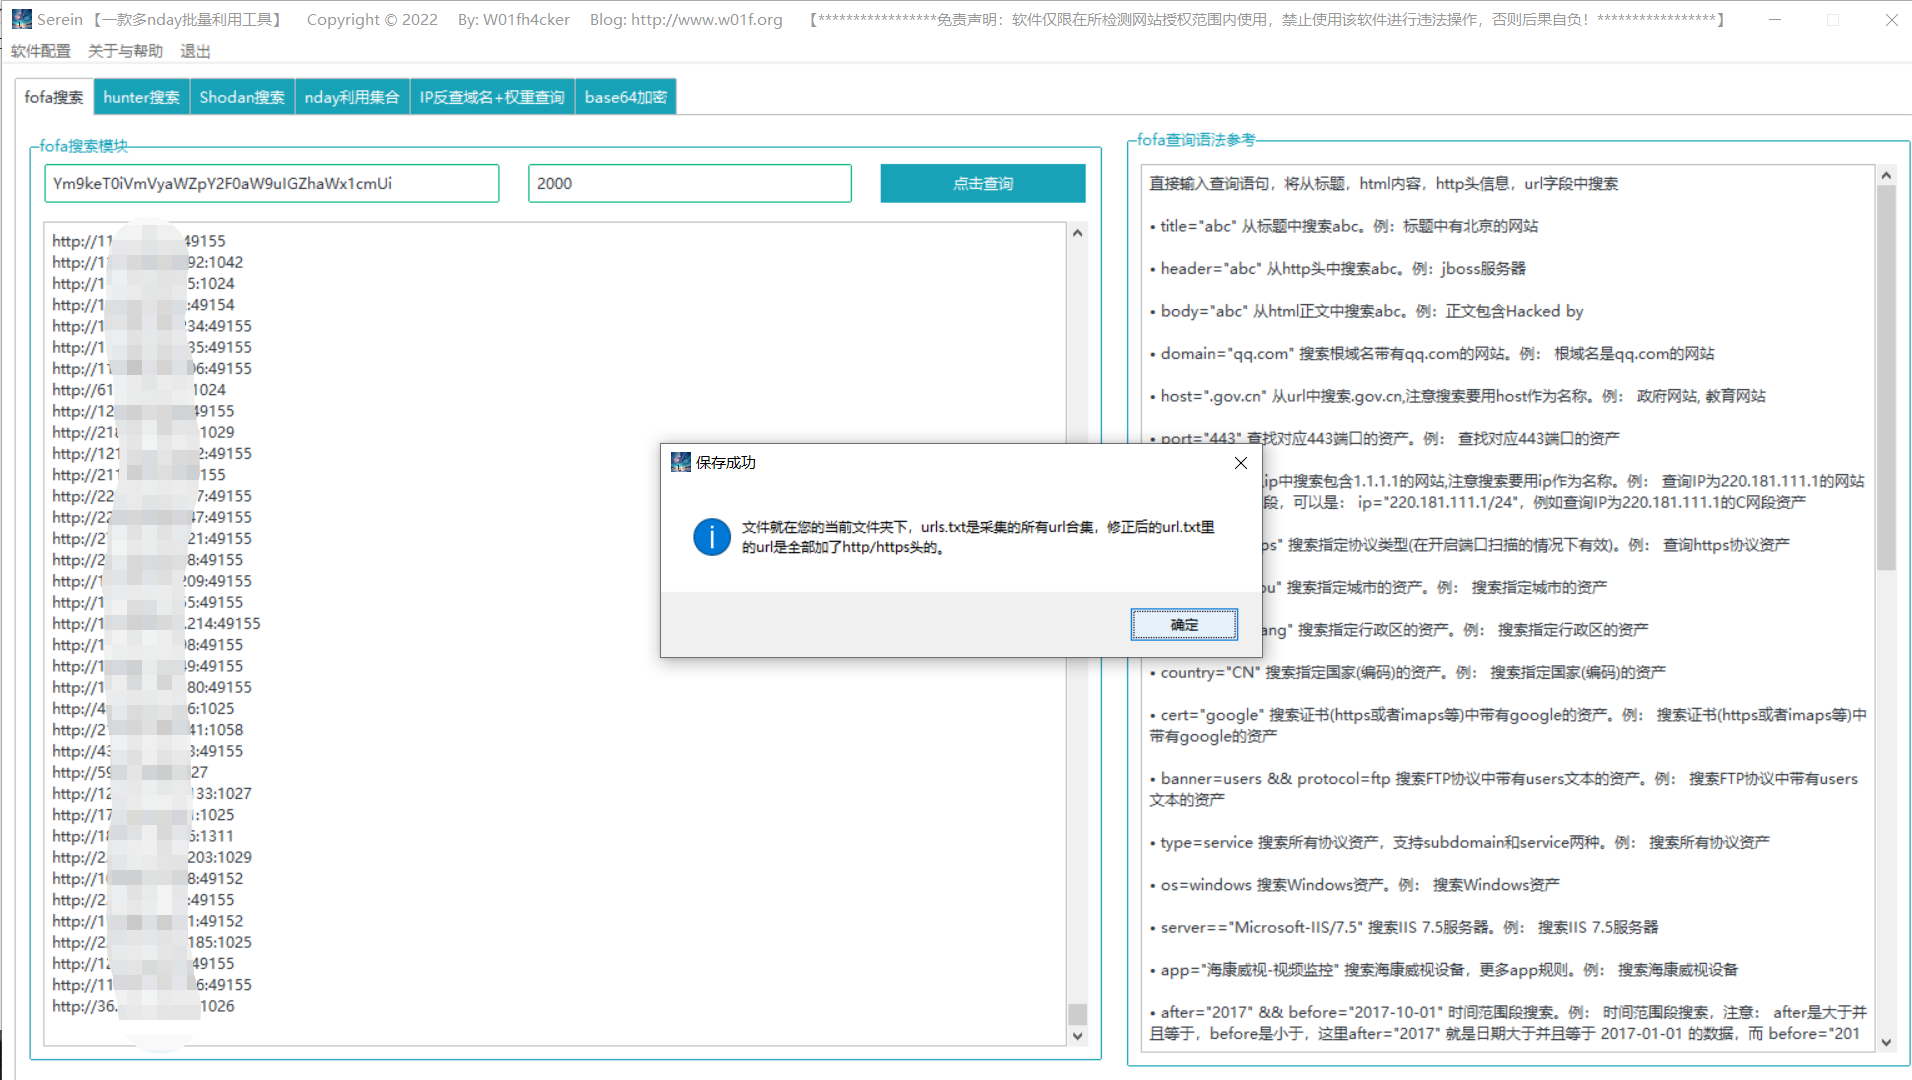 w01fh4cker/serein
【Outil paresseux】Un outil graphique de collecte en masse d'URLs et de détection de diverses vulnérabilités de type n-day sur ces URLs. Peut être…
 0xbbuddha/hermes
Un agent Python ciblant Linux pour Mythic C2
 kiexitdispatcher/goredops
🦫 | GoRedOps est un dépôt dédié à la collecte et au partage de techniques avancées et de malwares offensifs pour Red Team, avec un accent…
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
 zerx0r/dvenom
🐍 Double Venom (DVenom) est un outil qui fournit un wrapper de chiffrement et un chargeur pour votre shellcode.
 phoenixc2/phoenixc2
Command & Control-Framework créé pour la collaboration en python3
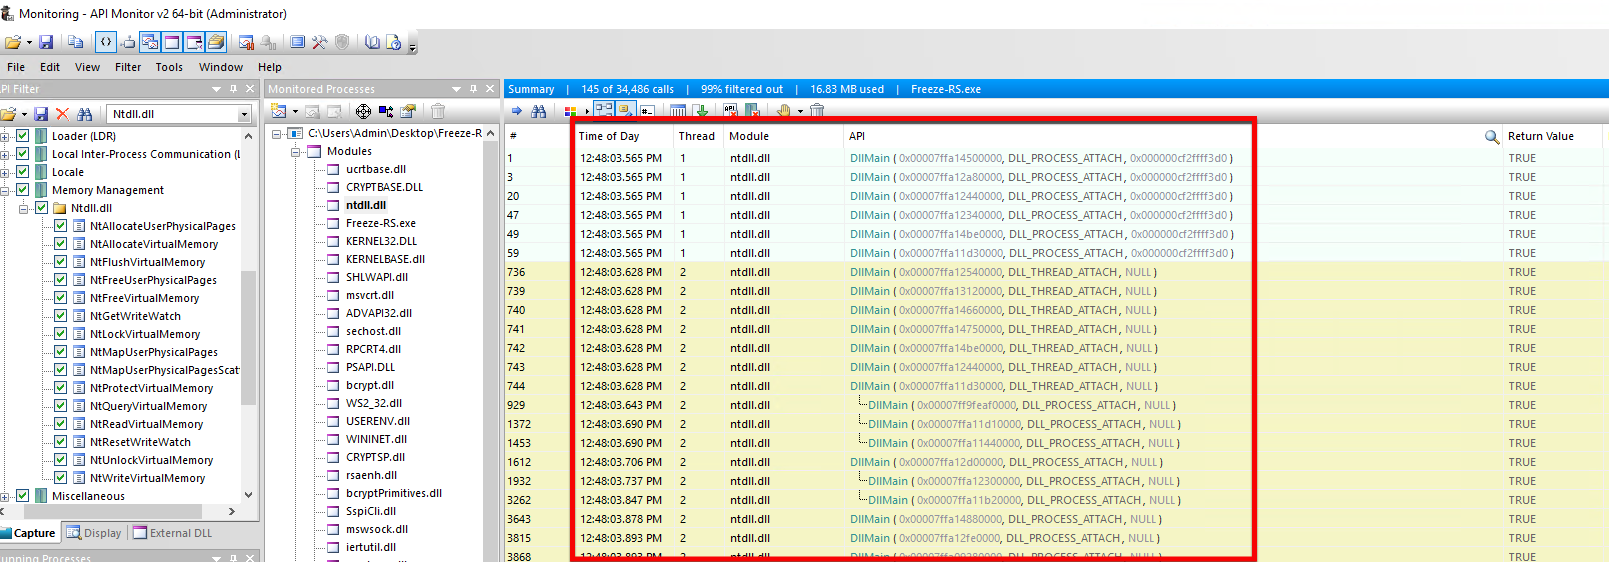 optiv/freeze.rs
Freeze.rs est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus et des appels système directs écrits en…
 optiv/freeze
Freeze est une boîte à outils de payloads pour contourner les EDR en utilisant des processus suspendus, des appels système directs et des méthodes…
 accenture/codecepticon
.NET/PowerShell/VBA Obfuscateur de sécurité offensive
 optiv/mangle
Mangle est un outil qui manipule certains aspects des exécutables compilés (.exe ou DLL) pour éviter la détection par les EDR.
 asdfugil/haxx
Exécution de code haxx untethered + non sandboxée en tant que root sur iOS 14 - iOS 14.8.1.
 warhorse/warhorse
Automatisation de l'infrastructure
 facebookarchive/weasel
Implant de canal caché DNS pour les équipes rouges.
 idov31/functionstomping
Technique d'injection de shellcode. Fournie sous forme d'en-tête C++, de programme Rust autonome ou de bibliothèque.