
Archived
antnium
 dobin/antnium
Un framework C2 pour l'accès initial en Go
data-exfiltrationpost-exploitationcommand-and-control+3
200
 henkaku/henkaku
Enabler Homebrew pour PS Vita
 bytereaper77/webmin_exploit_reverse_shell
Une vulnérabilité simple basée sur C dans les versions de Webmin 1.890 à 1.920.
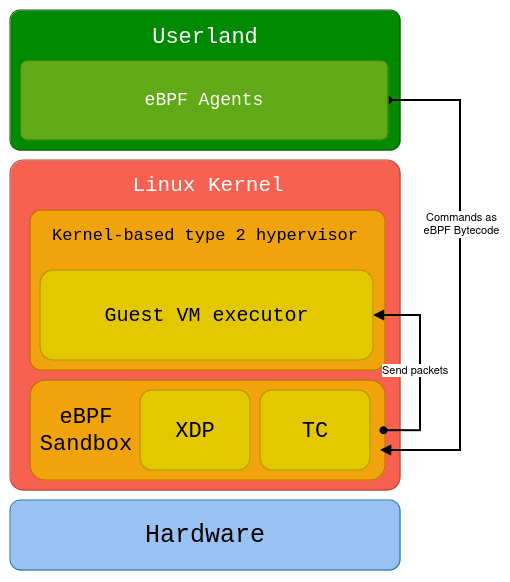 shard77/blackpill
Un rootkit du noyau Linux en Rust utilisant un hyperviseur de type 2 fait maison, des programmes eBPF XDP et TC
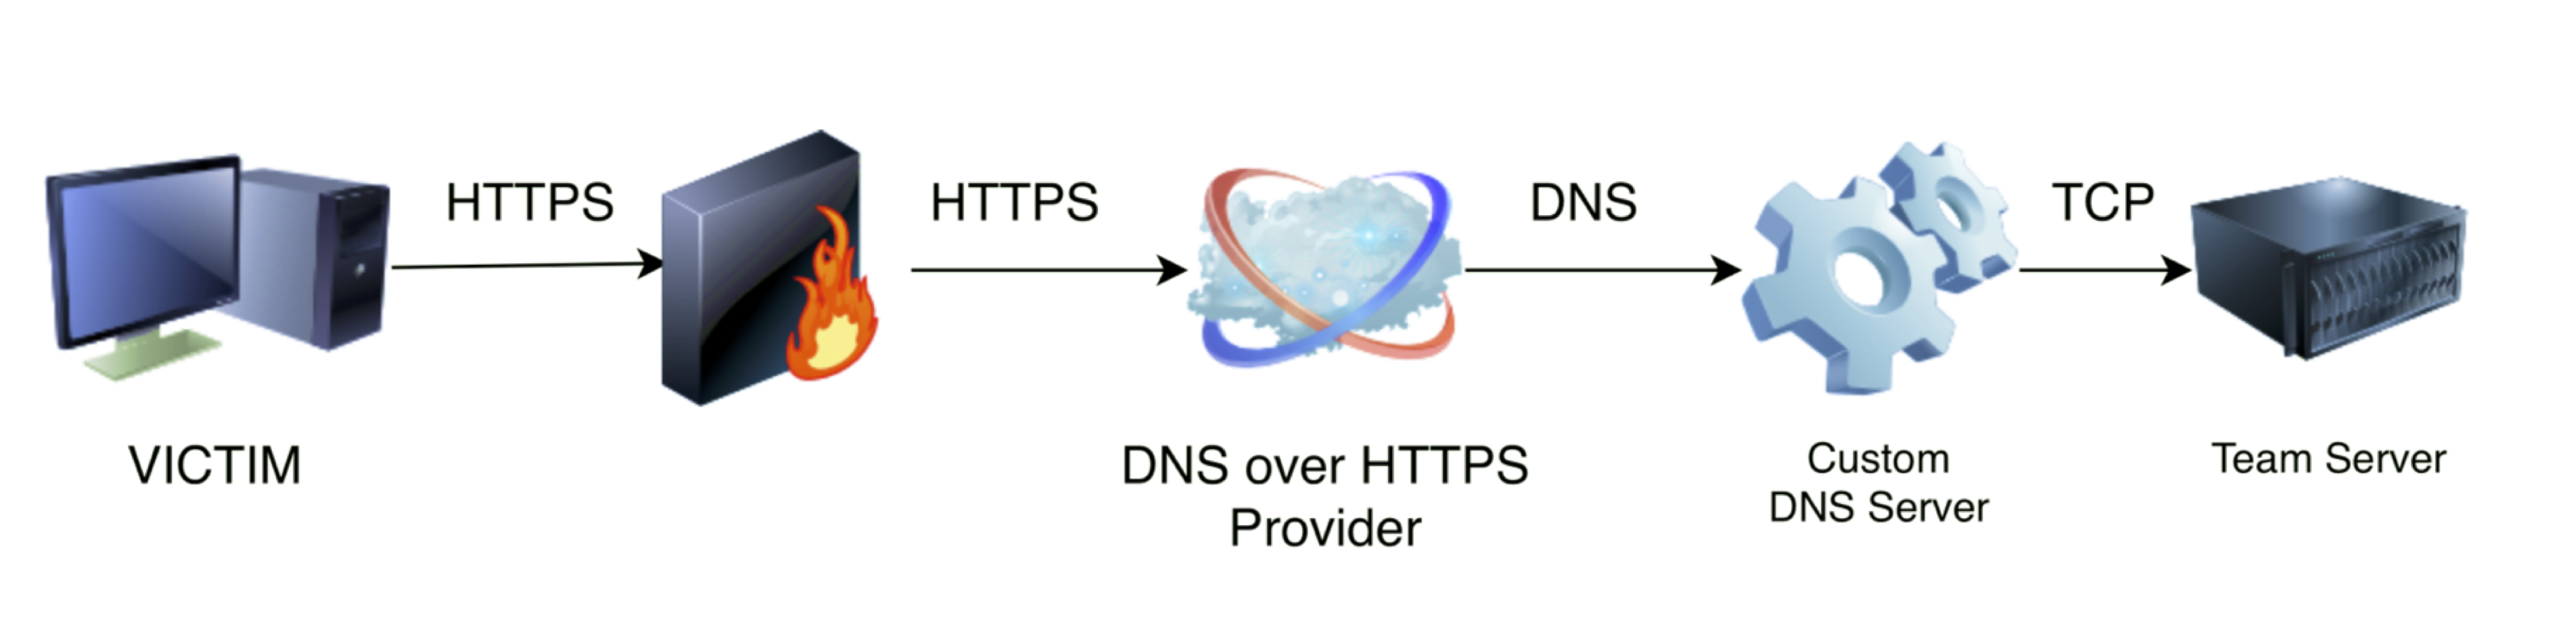 spiderlabs/dohc2
DoHC2 permet d'utiliser la bibliothèque ExternalC2 de Ryan Hanson (https://github.com/ryhanson/ExternalC2) pour le commandement et le contrôle (C2)…
 nyan-x-cat/lime-rat
LimeRAT | Simple, mais puissant outil d'administration à distance pour Windows (RAT)
 mitre/caldera-crater
Implant de cheval de Troie d'accès à distance (RAT) en C# pour le framework d'émulation d'adversaire Caldera, permettant le commandement et le…
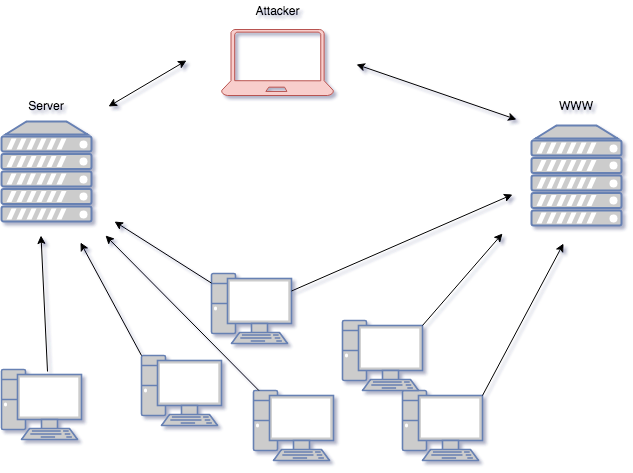 m507/m-botnet
Un projet C2 qui contrôle un ver MS17-010 auto-propagant.
 cisco-talos/remcos-decoder
Talos Decryptor POC pour Remcos RAT version 2.0.5 et antérieures
 byt3bl33d3r/gcat
Un backdoor PoC qui utilise Gmail comme serveur C&C
 markoarmitage/metasploit-framework
app Transformer les publics et privés nuls en chaînes vides il y a 3 mois config Utiliser bundler/setup pour des échecs liés à bundler plus…
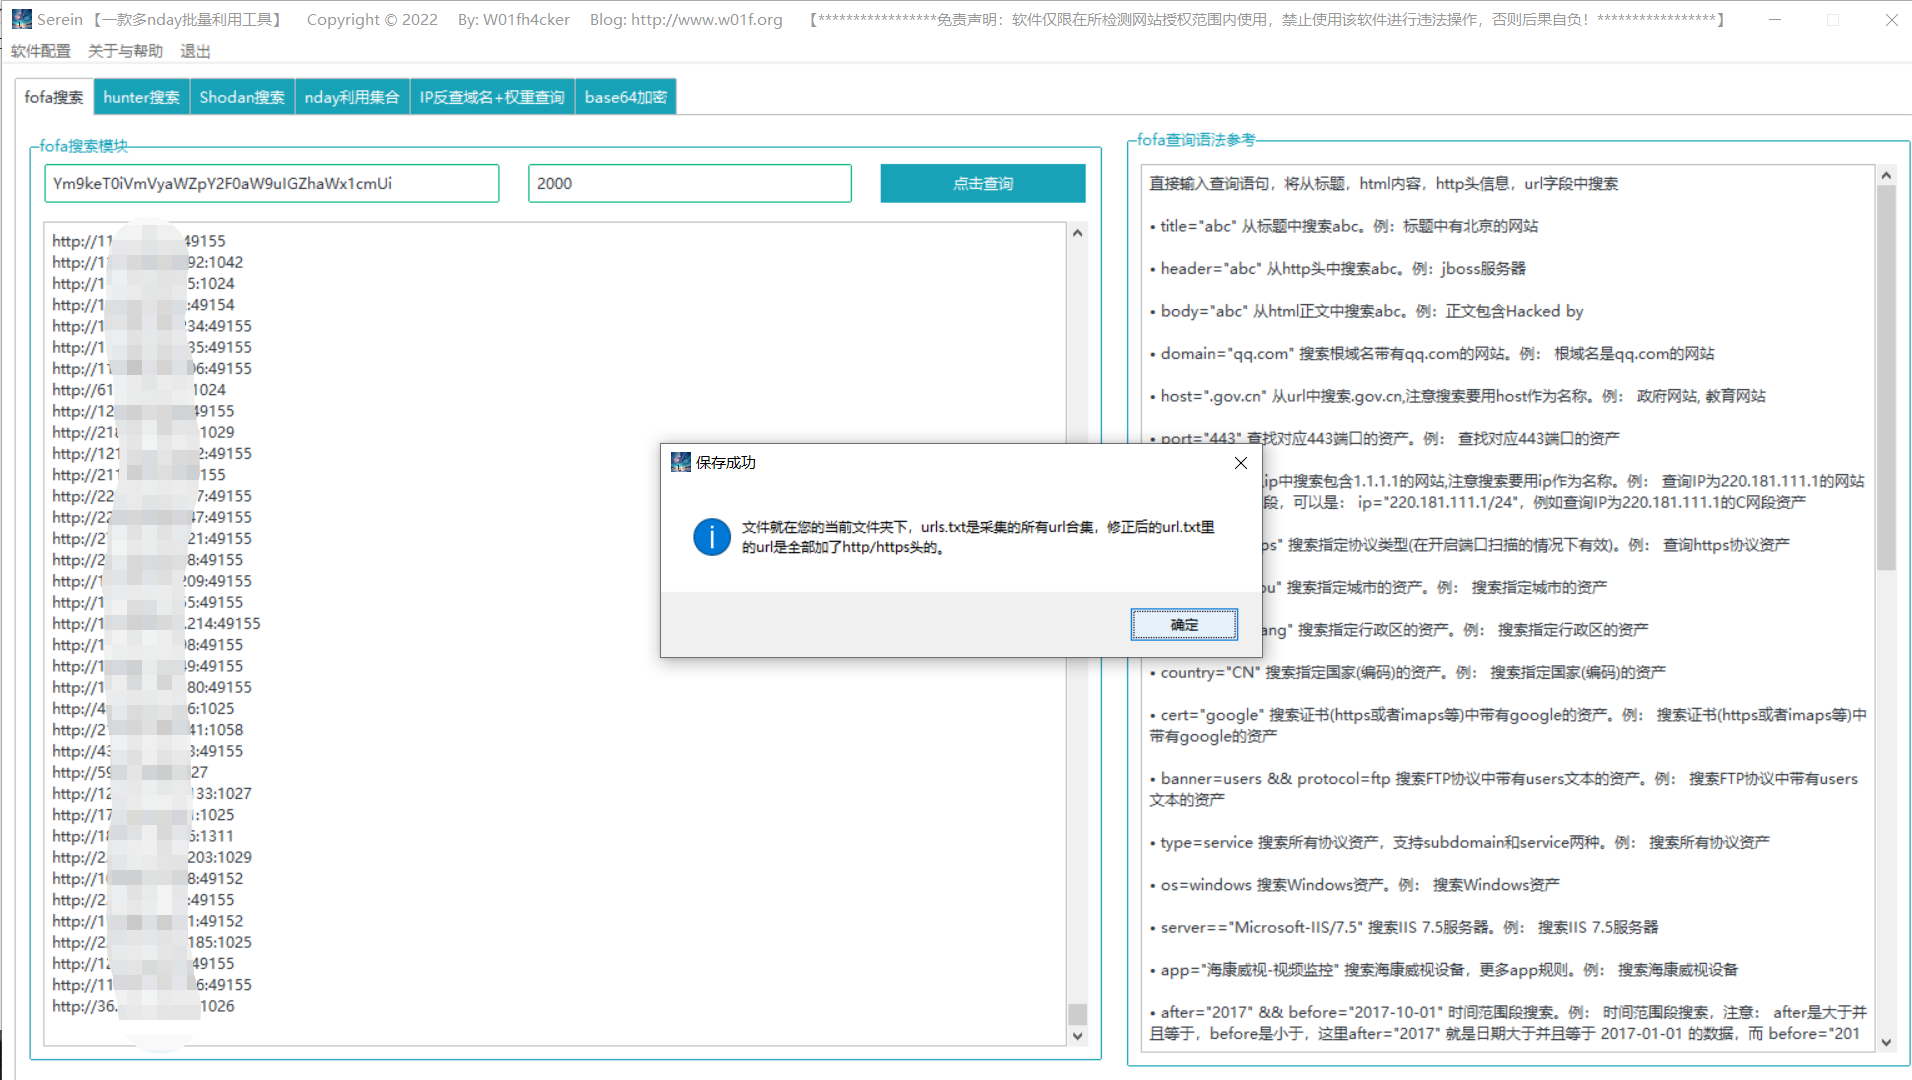 w01fh4cker/serein
【Outil paresseux】Un outil graphique de collecte en masse d'URLs et de détection de diverses vulnérabilités de type n-day sur ces URLs. Peut être…
 0xbbuddha/hermes
Un agent Python ciblant Linux pour Mythic C2
 kiexitdispatcher/goredops
🦫 | GoRedOps est un dépôt dédié à la collecte et au partage de techniques avancées et de malwares offensifs pour Red Team, avec un accent…
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault

