
etaHEN
 etahen/etahen
Payload activateur de homebrew pour PS5 offrant des fonctionnalités de post-exploitation : chargement de plugins/payloads personnalisés, prise en…
privilege-escalationexploitationpost-exploitation+3
746
etahen/etahenPayload activateur de homebrew pour PS5 offrant des fonctionnalités de post-exploitation : chargement de plugins/payloads personnalisés, prise en…
 asset-group/ghostsplice
Dépôt Ghostsplice : Preuve de concept pour l'attaque de fragmentation de confiance inter-canaux
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, mais avec wasm

 nu11secur1ty/0
Exploit pour une condition de concurrence dans Windows Defender qui élève les privilèges à SYSTEM via une utilisation après libération, fait planter…
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) WordPress pre-auth XSS to RCE chain — PoC exploit + defensive audit tool + nuclei template
 yzddmr6/java-shellcode-loader
# Chargeur de Shellcode basé sur Java
 s3cur3th1ssh1t/nim_dinvoke
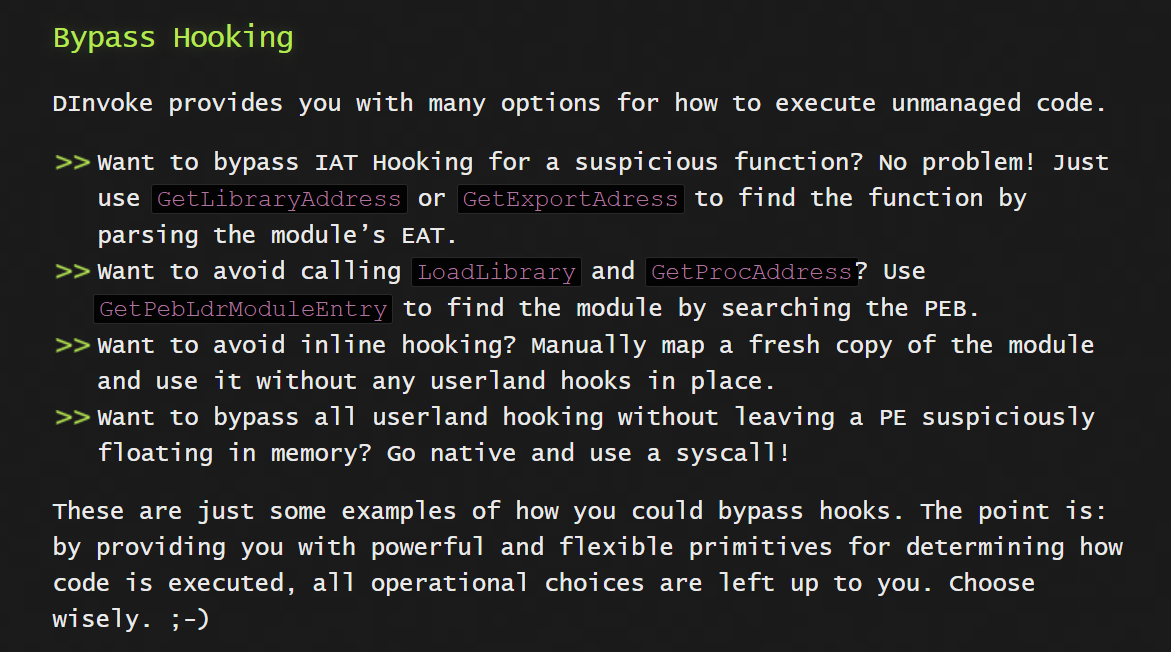
Implémentation de D/Invoke en Nim
 emcghee/payloadautomation
Automatise le développement, les tests et le déploiement de payloads Cobalt Strike via un pont Python-to-Sleep ; inclut l'inspection des artefacts,…
 phackt/wptsextensions.dll
WptsExtensions.dll pour exploiter le détournement de DLL du planificateur de tâches.
 trustedsec/sliverkeylogger
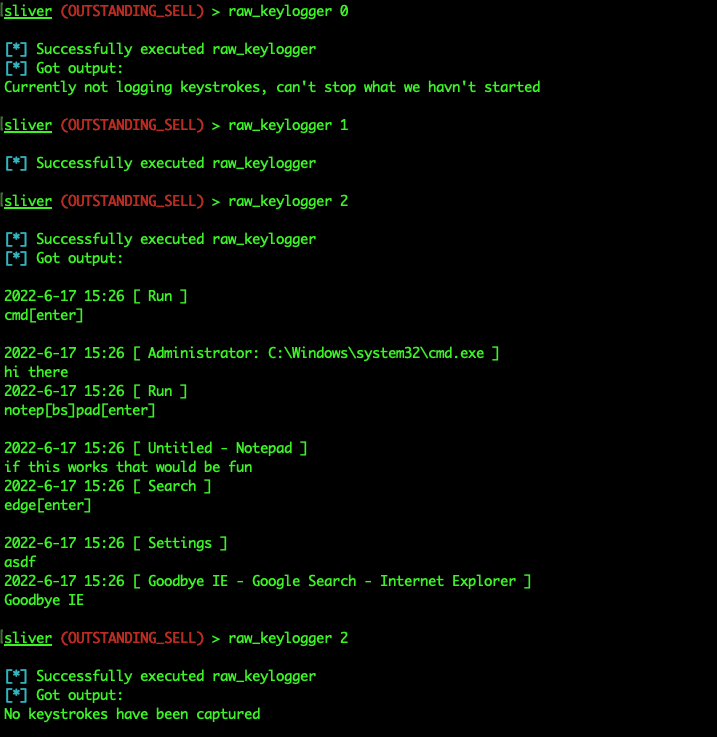
Module de keylogging Windows pour le framework d'implant Sliver C2, utilisant Raw Input pour capturer les frappes clavier et exposer les commandes de…
 tihanyin/pssw100avb
Une liste de scripts PowerShell utiles avec 100 % de bypass AV (au moment de la publication).
 paranoidninja/brute-ratel-c4-community-kit
Ce dépôt contient des scripts, des configurations et des chargeurs de payloads obsolètes pour Brute Ratel C4 (https://bruteratel.com/)
 sailay1996/cdpsvclpe
Élévation de privilèges locale Windows via le service CdpSvc (Détournement de DLL via un chemin système inscriptible)
 solomonsklash/sleepycrypt
Une fonction shellcode pour chiffrer l'image d'un processus en cours d'exécution lorsqu'il dort.
 bc-security/empire
Empire est un framework de post-exploitation et d'émulation d'adversaires utilisé pour aider les Red Teams et les testeurs d'intrusion.
 rosesecurity/anti-virus-evading-payloads
Pendant la phase d'exploitation d'un test d'intrusion ou d'une mission de hacking éthique, vous devrez en fin de compte tenter d'exécuter du code sur…
 therealdreg/nasm_linux_x86_64_pure_sharedlib
Bibliothèque partagée (.so) NASM Linux x86_64 pure (sans dépendances), POC pour l'injection réflexive de SO ELF.
 whichbuffer/lockbit-black-3.0
Artéfact de code source de ransomware pour analyser les routines de chiffrement, les mécanismes de charge utile et élaborer des contre-mesures de…