
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
953 résultats
PELoader preview

PELoader

GitHubhagrid29/peloader

Chargeur PE avec diverses techniques d'injection de shellcode
exploitationshellcodepost-exploitation+4
455il y a 3 ans
Ares preview

Ares

GitHubcerbersec/ares

Project Ares est un chargeur de Preuve de concept (PoC) écrit en C/C++ basé sur la technique de Transacted Hollowing

defensive-toolsprivilege-escalationencryption-decryption-tools+7
336il y a 4 ans
impacket preview

impacket

GitHubfortra/impacket

Bibliothèque Python pour la manipulation de protocoles réseau bas niveau, proposant des implémentations SMB, MSRPC, Kerberos et WMI avec des outils…
password-crackingpenetration-testing-frameworksprivilege-escalation+17
16.0kil y a 3 jours
ropium preview

ropium

GitHubboyan-milanov/ropium

Constructeur automatisé de chaînes ROP qui extrait et analyse les gadgets à partir de binaires en utilisant des requêtes sémantiques, prenant en…
exploit-frameworksreverse-engineeringshellcode+2
402il y a 4 ans
CmdLineSpoofer preview

CmdLineSpoofer

GitHubplackyhacker/cmdlinespoofer

Comment usurper la ligne de commande lors de la création d'un nouveau processus en C#.
privilege-escalationexploitationpost-exploitation+5
112il y a 4 ans
shellcodetester preview

shellcodetester

GitHubhelviojunior/shellcodetester

Une application pour tester les shellcodes Windows et Linux
exploitationshellcodebinary-analysis+2
94il y a 1 an
fileless-xec preview

fileless-xec

GitHubariary/fileless-xec

Dropper furtif exécutant des binaires distants sans les déposer sur le disque .(Support HTTP3, support ICMP, traces invisibles, multiplateforme,...)

payload-generationexploitationids-ips-evasion+7
209il y a 2 ans
OffensiveRust preview

OffensiveRust

GitHubtrickster0/offensiverust

Armement en Rust pour les engagements d'équipe rouge.
privilege-escalationexploitationids-ips-evasion+9
3.0kil y a 3 ans
ThreadStackSpoofer preview

ThreadStackSpoofer

GitHubmgeeky/threadstackspoofer

Thread Stack Spoofing - PoC pour une technique avancée d'évasion en mémoire permettant de mieux cacher l'allocation mémoire du shellcode injecté aux…
penetration-testing-frameworksexploit-frameworksmemory-forensics+4
1.2kil y a 4 ans
Stracciatella preview

Stracciatella

GitHubmgeeky/stracciatella

Espace d'exécution PowerShell sûr pour l'OpSec depuis C# (alias SharpPick) avec AMSI, Mode Langage Contraint et Journalisation des blocs de scripts…
privilege-escalationexploit-frameworksids-ips-evasion+7
543il y a 4 ans
Mythic-Macro-Generator preview

Mythic-Macro-Generator

GitHubcedowens/mythic-macro-generator

Script Python3 pour générer une macro afin de lancer une charge utile Mythic. Auteur : Cedric Owens

phishing-toolsexploit-frameworkspayload-generation+4
47il y a 5 ans
shellen preview

shellen

GitHubkonatabrk/shellen

:cherry_blossom: Environnement interactif de shellcoding pour créer facilement des shellcodes
exploitationreverse-engineeringshellcode+5
907il y a 5 ans
DLLHSC preview

DLLHSC

GitHubctxis/dllhsc

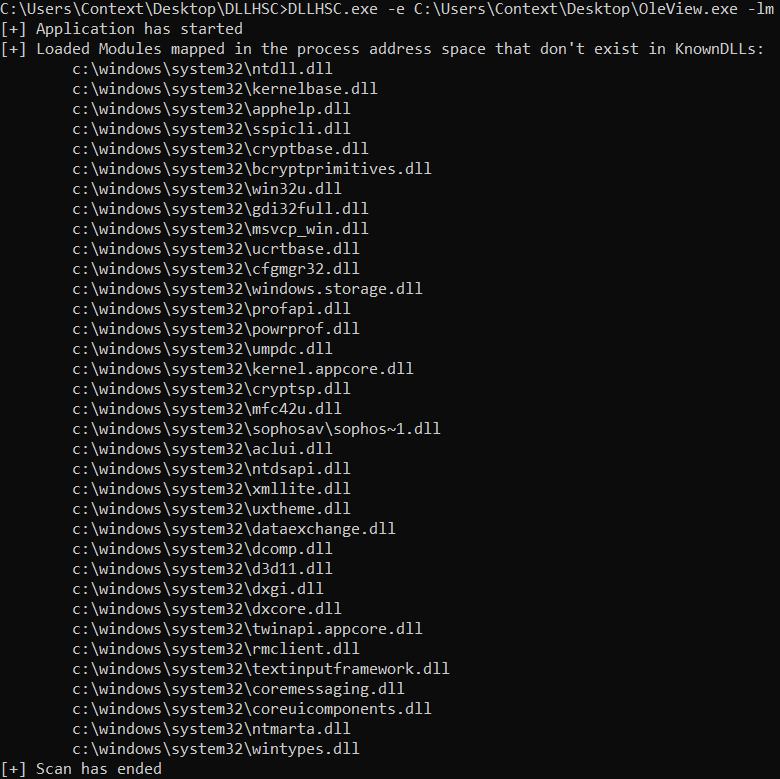
Scanner automatisé pour découvrir les candidats au détournement d'ordre de recherche de DLL dans les exécutables Windows, doté d'une analyse de la…
exploitationpenetration-testingbinary-analysis+1
158il y a 6 ans
Mythic preview

Mythic

GitHubits-a-feature/mythic

Un framework de red team collaboratif et multi-plateforme.
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
4.7kil y a 27 jours
AzureC2Relay preview

AzureC2Relay

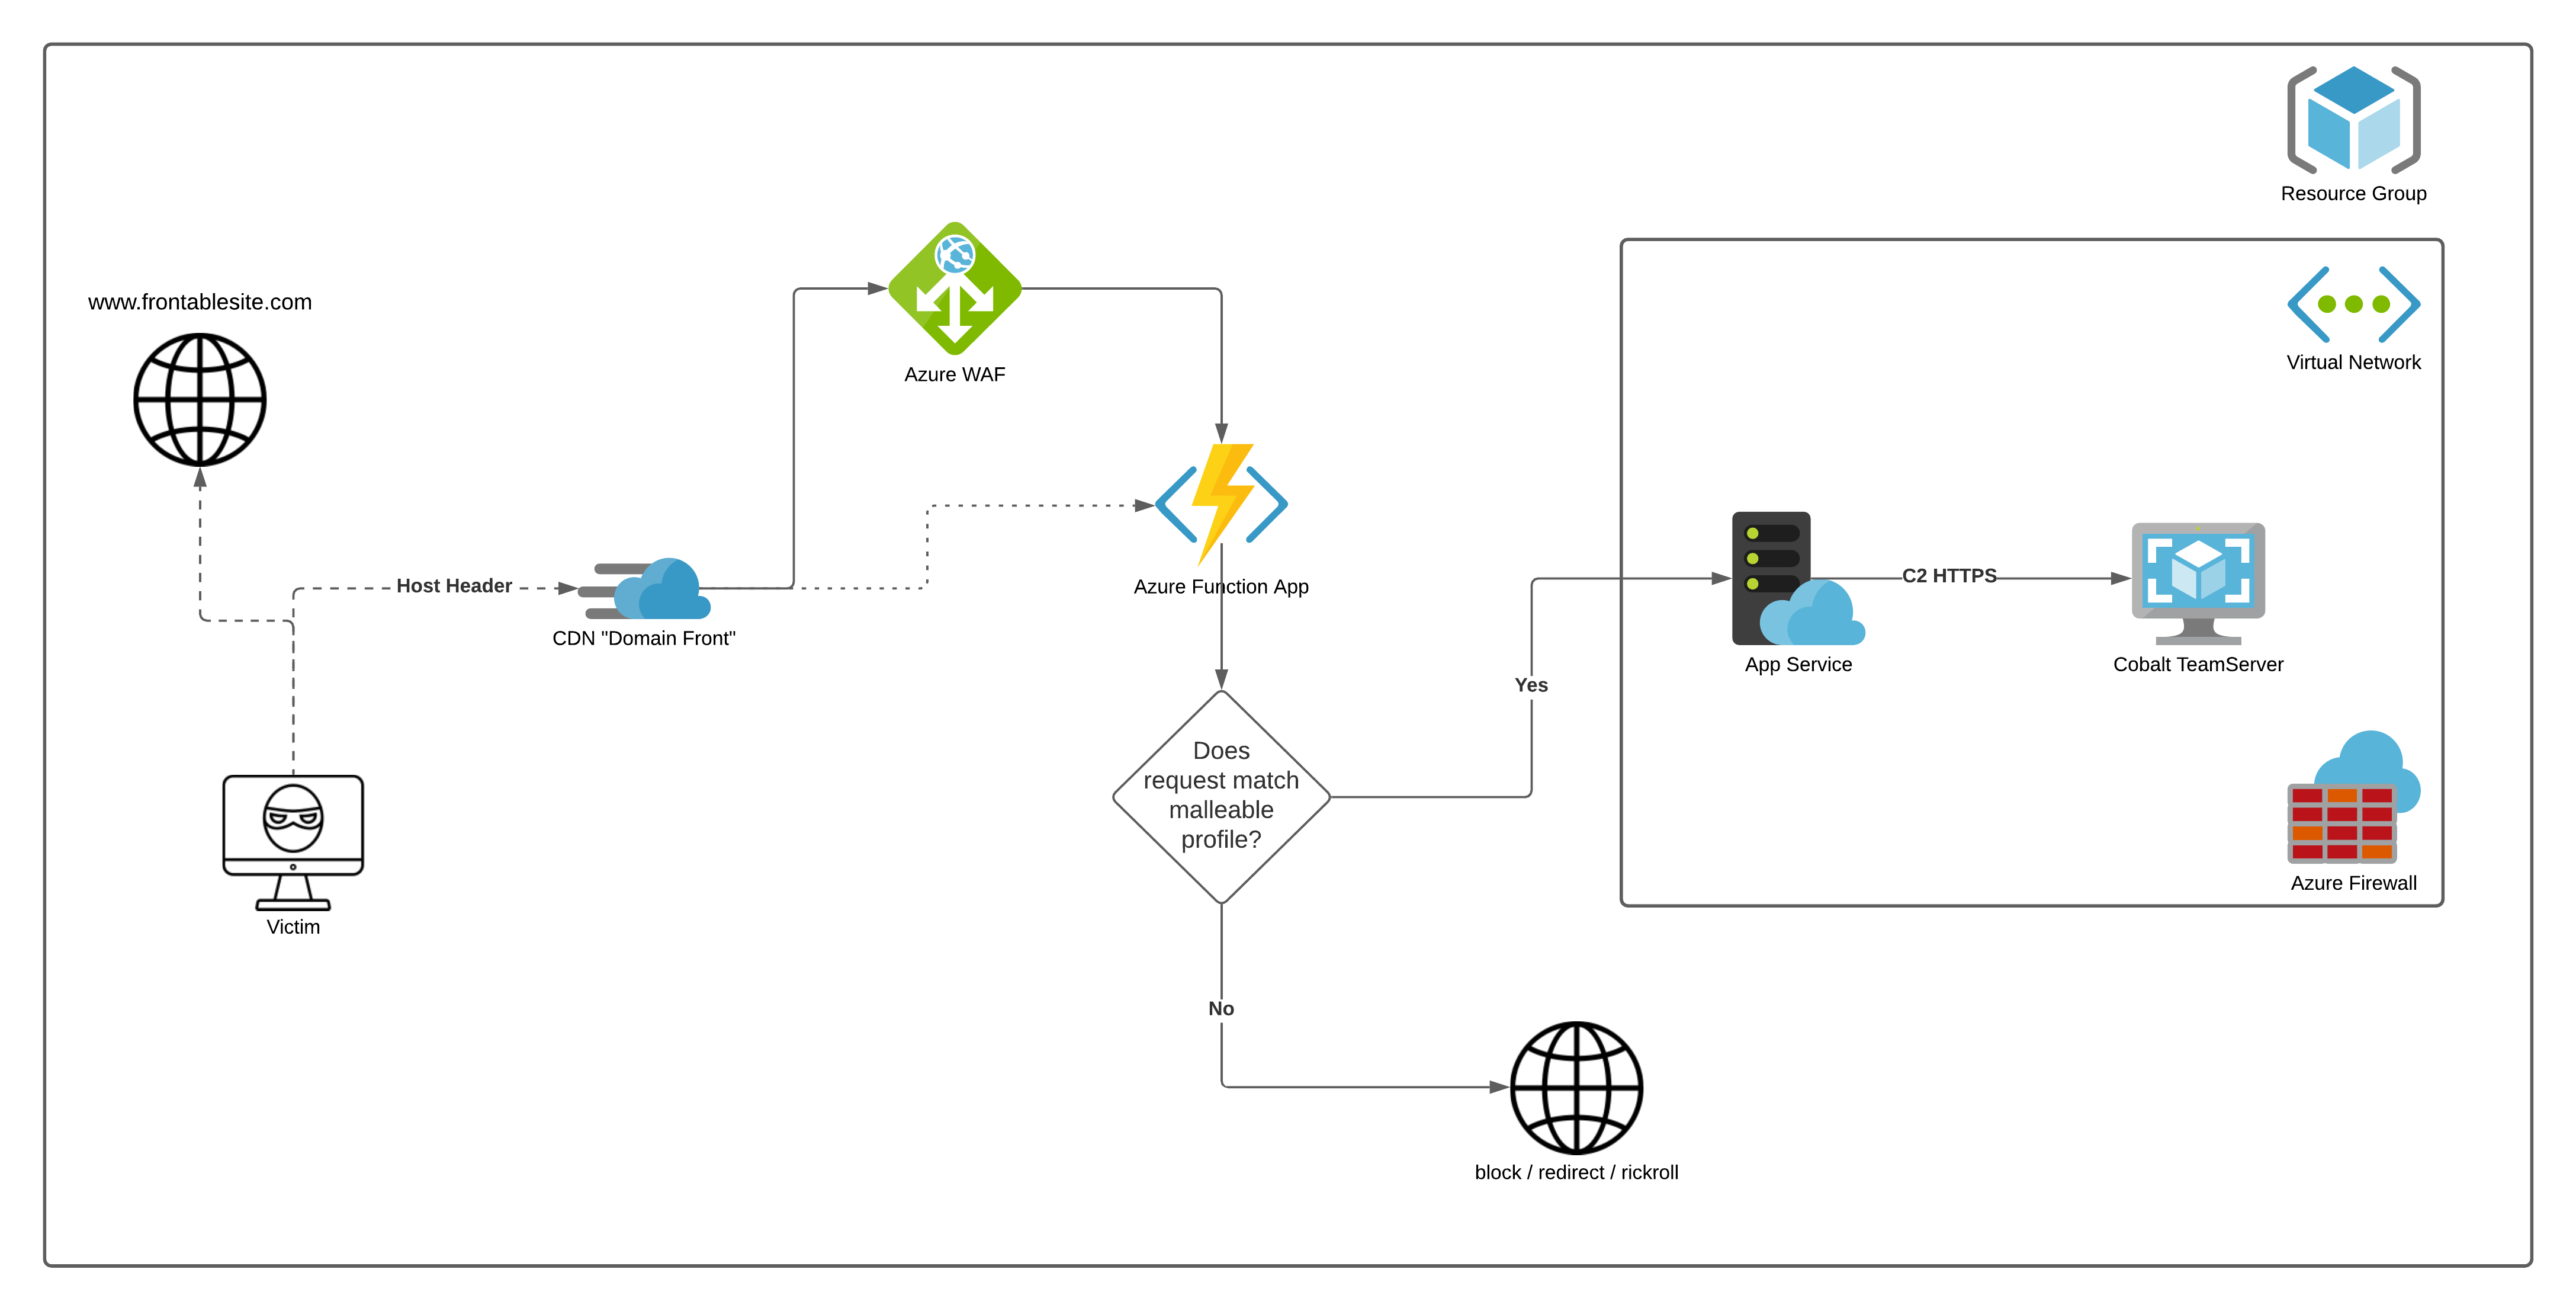
GitHubflangvik/azurec2relay

Fonction Azure qui valide et relaie le trafic des beacons Cobalt Strike en utilisant des profils C2 malléables, redirigeant les requêtes invalides…

ids-ips-evasioncloud-securitycommand-and-control+2
233il y a 5 ans
BetterXencrypt preview

BetterXencrypt

GitHubgetrektboy724/betterxencrypt

Une meilleure version de Xencrypt. Xencrypt lui-même est un crypter d'exécution Powershell conçu pour contourner les antivirus.

exploit-frameworkspayload-generationcryptography+1
225il y a 5 ans
reverse-shell-generator preview

reverse-shell-generator

GitHub0dayctf/reverse-shell-generator

Générateur de reverse shell hébergé avec une tonne de fonctionnalités. -- (Excellent pour les CTFs)
payload-generationexploitationshellcode+6
4.0kil y a 5 mois
Amsi-Bypass-Powershell preview

Amsi-Bypass-Powershell

GitHubs3cur3th1ssh1t/amsi-bypass-powershell

Ce dépôt contient quelques méthodes Amsi Bypass que j'ai trouvées sur différents articles de blog.

defensive-toolsexploitationids-ips-evasion+2
2.2kil y a 1 an
Précédent1…484950…53Suivant