
encdecshellcode
 blacknbunny/encdecshellcode
Chiffreur et déchiffreur de shellcode via chiffrement XOR
encryption-decryption-toolspayload-generationshellcode+2
61
blacknbunny/encdecshellcodeChiffreur et déchiffreur de shellcode via chiffrement XOR
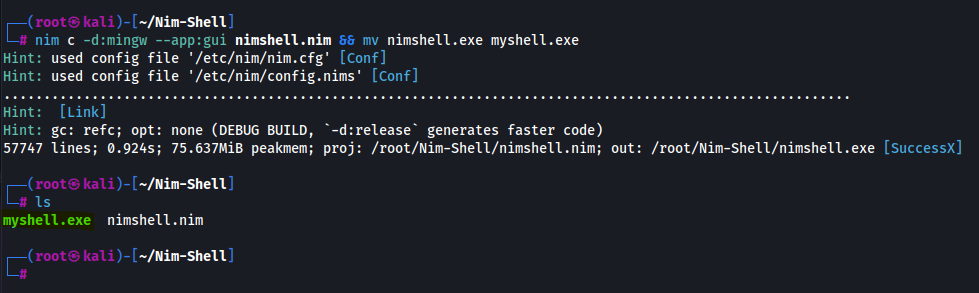 emrekybs/nim-shell
Reverse shell pouvant contourner la détection de Windows Defender
 sn1r/nim-reverse-shell
Un reverse shell simple et furtif écrit en Nim qui contourne la détection de Windows Defender. Cet outil vous permet d'établir une connexion reverse…
 bashfuscator/bashfuscator
Un framework d'obfuscation Bash entièrement configurable et extensible. Cet outil est conçu pour aider à la fois les équipes rouges et les équipes…
 dr4k0nia/niximports
Un chargeur de malware .NET, utilisant l'API-Hashing pour contourner l'analyse statique
 klezvirus/syswhispers3
SysWhispers sous stéroïdes - contournement d'AV/EDR via des appels système directs.
 icyguider/nimcrypt2
Packer/chargeur de shellcode .NET, PE et Raw Shellcode écrit en Nim
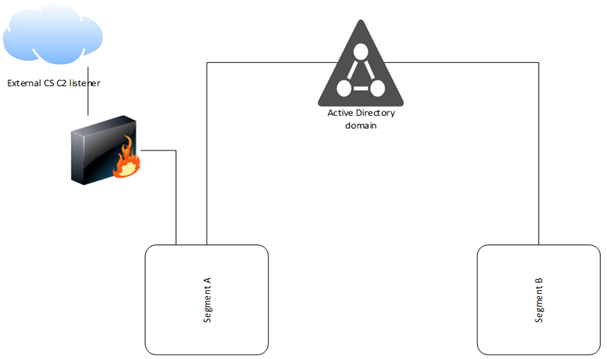 fox-it/ldapfragger
Outil C2 routant les données de beacon Cobalt Strike via les attributs utilisateur LDAP pour un commandement et contrôle furtif dans des réseaux…
 idov31/nidhogg
Rootkit Windows pour Intel x64 avec 25+ fonctionnalités, démontrant des techniques de rootkit compatibles avec toutes les versions de Windows 10 et…
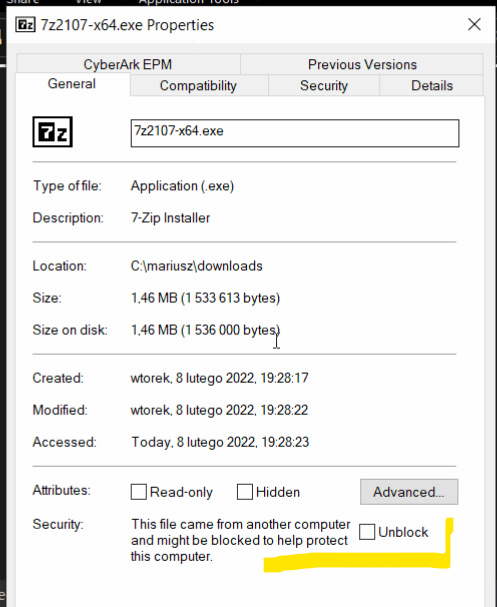 mgeeky/packmypayload
Un PoC qui conditionne des payloads dans des conteneurs de sortie pour contourner le flag Mark-of-the-Web et démontrer les risques associés aux…
 monoxgas/koppeling
Détournement de DLL adaptatif / redirection d'exportation dynamique
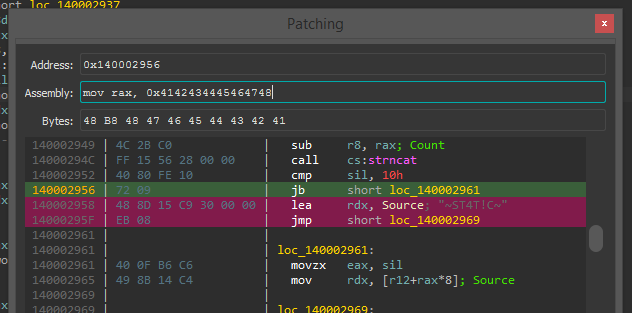 gaasedelen/patching
Un plugin interactif de patching binaire pour IDA Pro
 plackyhacker/shellcode-encryptor
Un simple encrypteur/décrypteur/exécuteur de shellcode pour contourner les antivirus.
 icyguider/nimcrypt
Crypter PE écrit en Nim
 flangvik/cobaltbus
Intégration C2 externe de Cobalt Strike avec Azure Servicebus, trafic C2 via Azure Servicebus
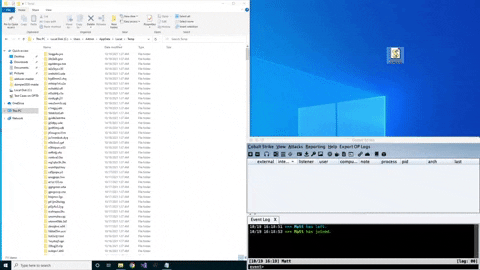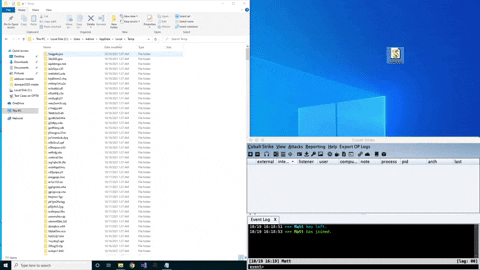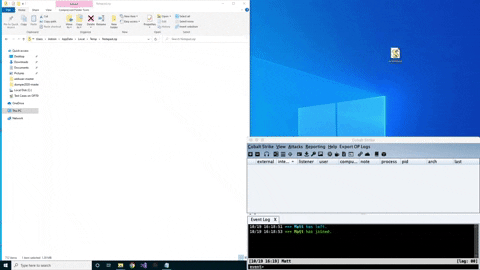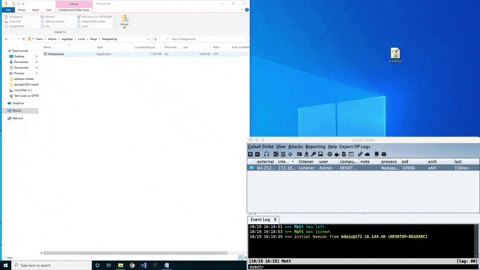 tylous/zipexec
Une technique unique pour exécuter des binaires depuis un zip protégé par mot de passe
 allevon412/teamsimplant
Implant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…
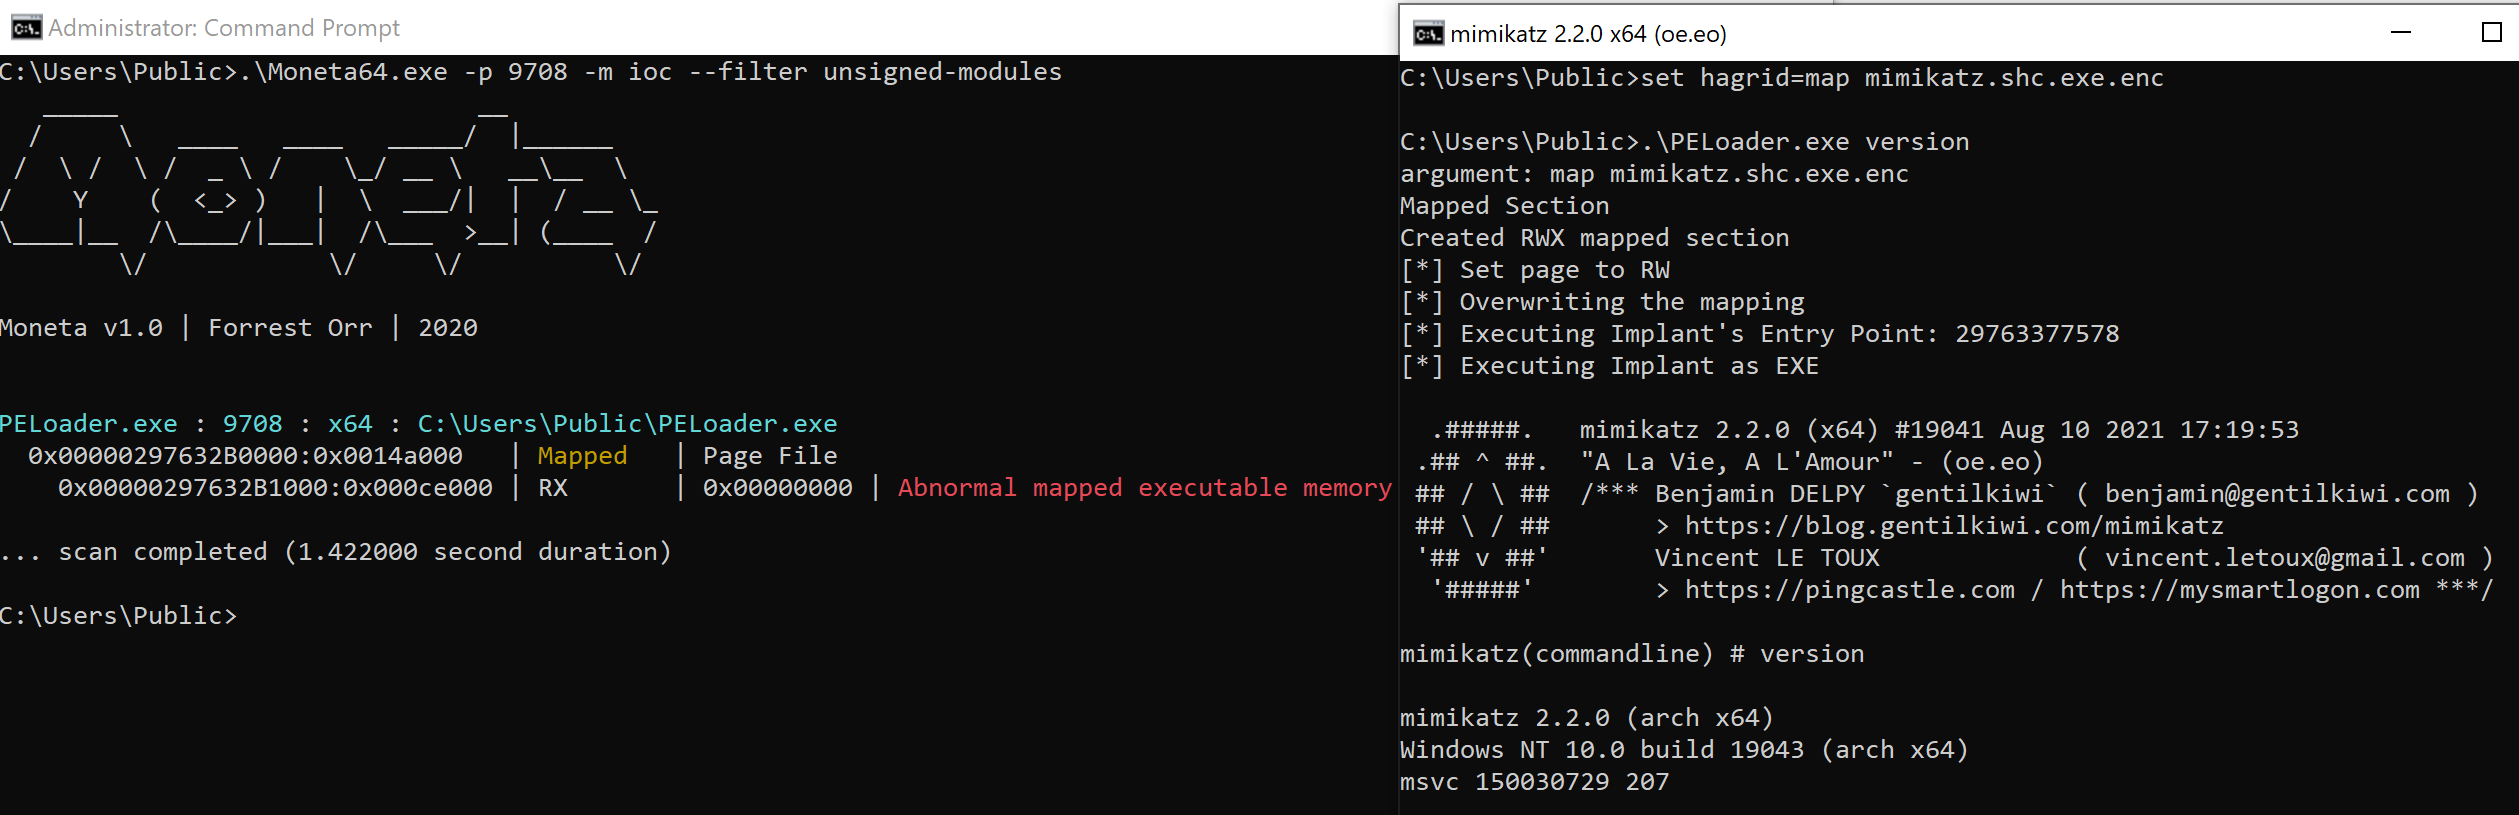 hagrid29/peloader
Chargeur PE avec diverses techniques d'injection de shellcode