
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
952 résultats
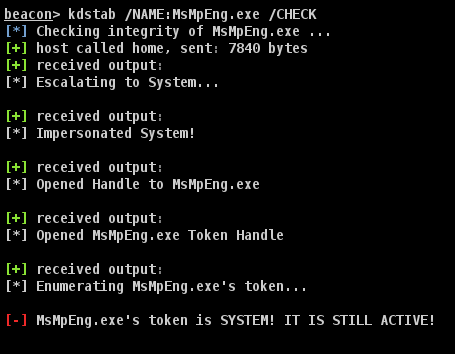
KDStab preview

KDStab

GitHuboctoberfest7/kdstab

Combinaison BOF de KillDefender et Backstab

defensive-toolsprivilege-escalationexploit-frameworks+3
170il y a 3 ans
Shelltropy preview

Shelltropy

GitHubkleiton0x00/shelltropy

Une technique consistant à cacher un shellcode malveillant via l'encodage de Shannon.

exploitationshellcodemalware-analysis+1
270il y a 3 ans
elfpack preview

elfpack

GitHubdsnezhkov/elfpack

Boîte à outils de greffage de sections de binaires ELF pour la livraison de charges utiles sans stage, permettant l'attachement de charges utiles sur…
payload-generationexploitationmalware-analysis+4
51il y a 4 ans
maldev-for-dummies preview

maldev-for-dummies

GitHubchvancooten/maldev-for-dummies

Un atelier sur le développement de malwares
exploitationshellcodemalware-analysis+4
1.8kil y a 3 ans
XLL_Phishing preview

XLL_Phishing

GitHuboctoberfest7/xll_phishing

XLL : Techniques de phishing
defensive-toolsphishing-toolspayload-generation+7
440il y a 4 ans
HintInject preview

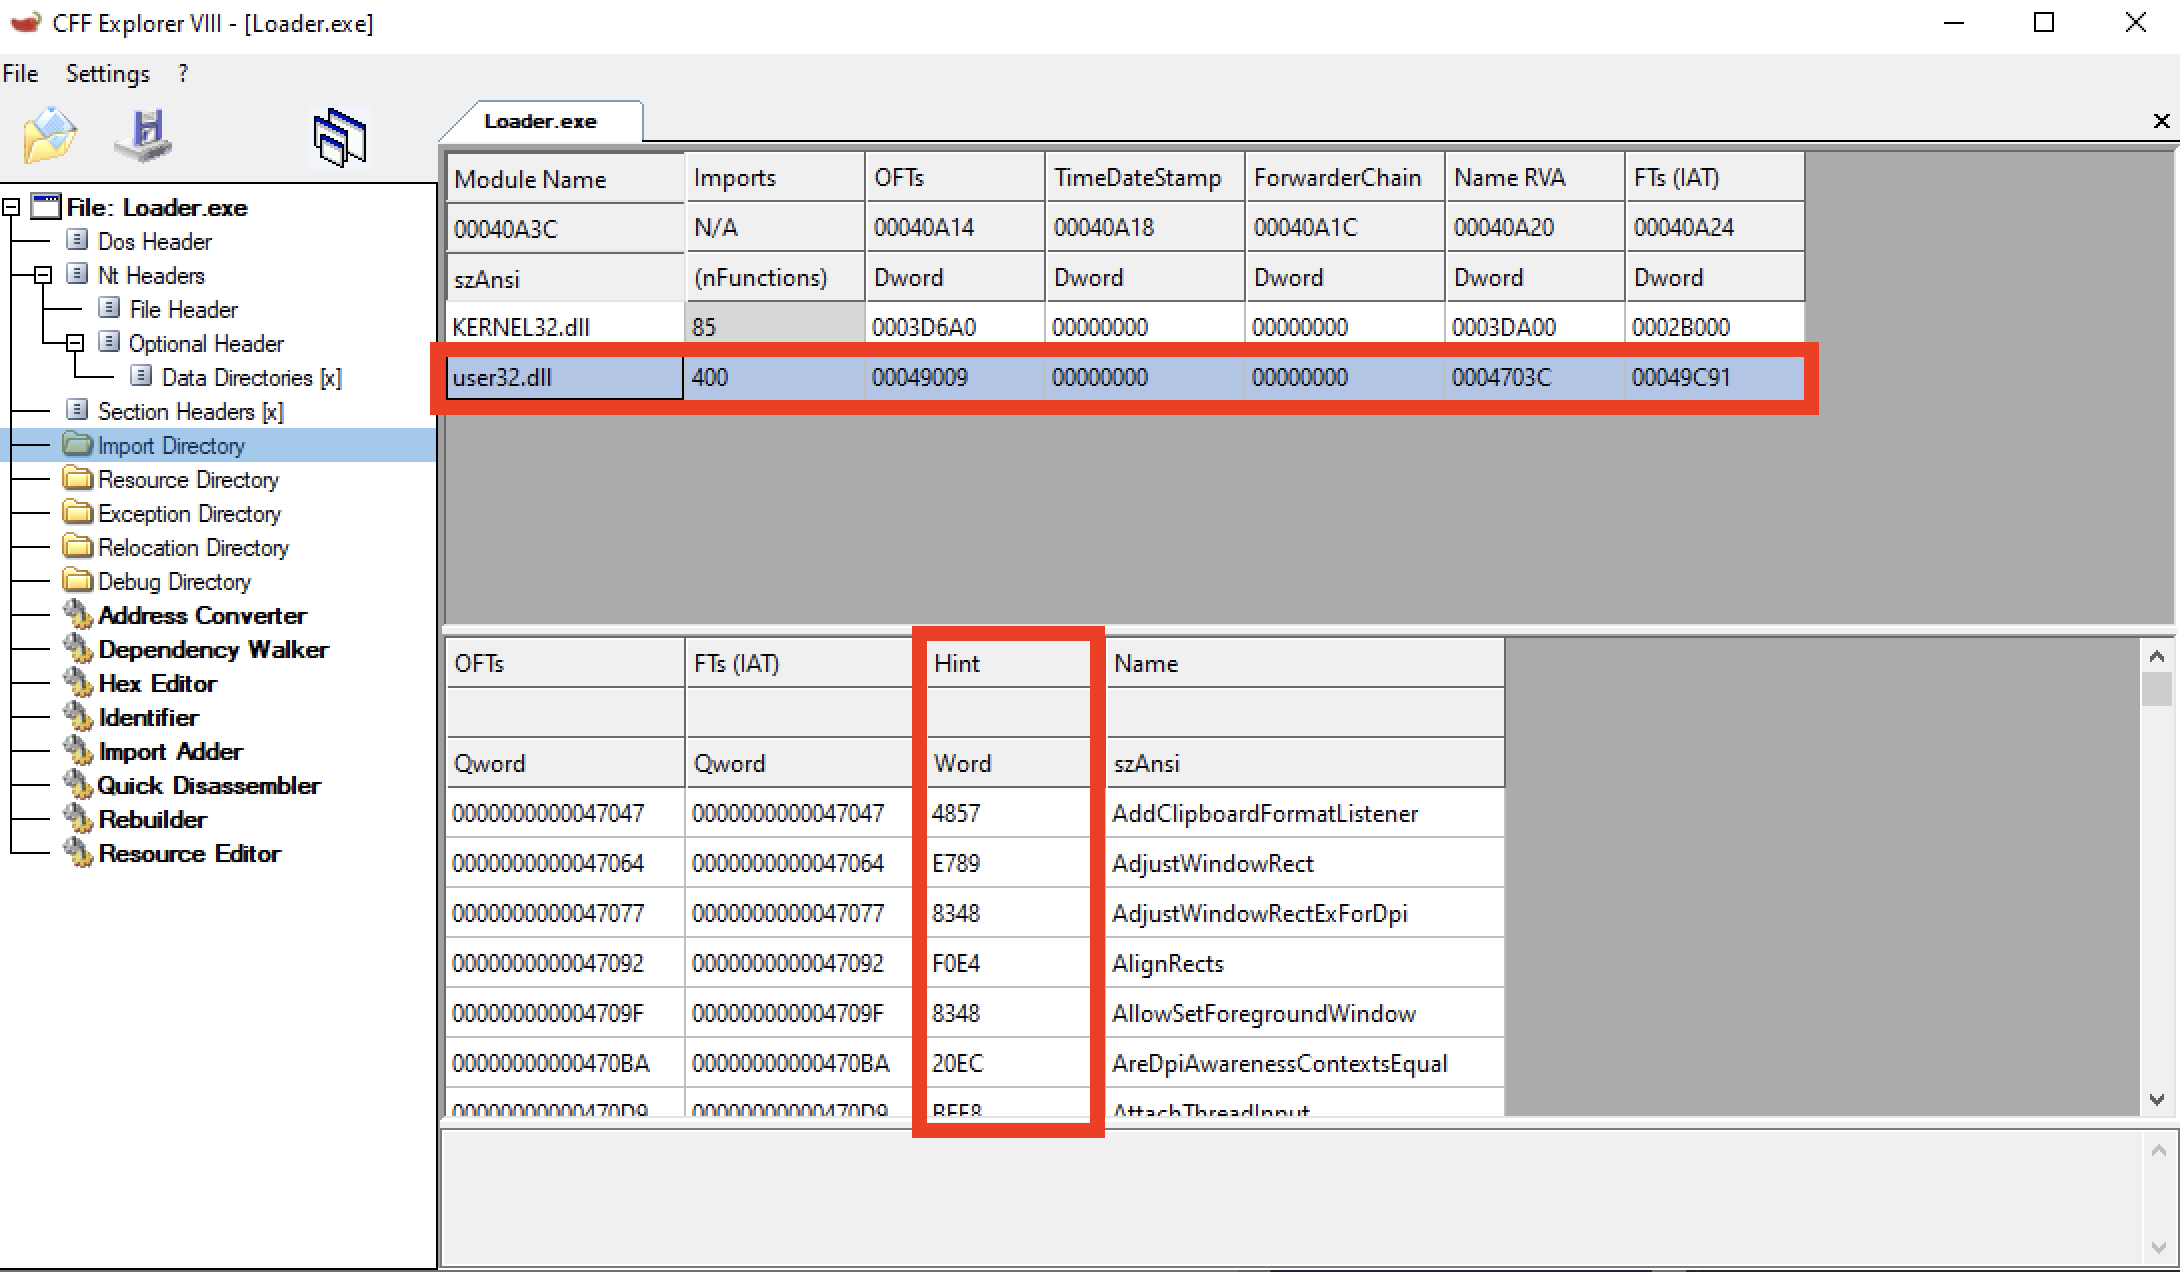
HintInject

GitHubfrkngksl/hintinject

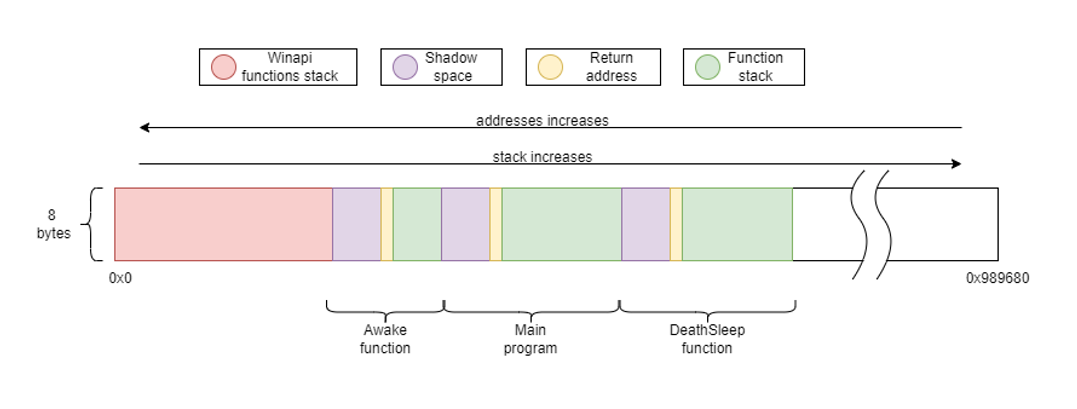
Un projet PoC pour l'intégration de shellcode dans la table Hint/Name
payload-generationexploitationshellcode+3
114il y a 6 mois
DeathSleep preview

DeathSleep

GitHubjanoglezcampos/deathsleep

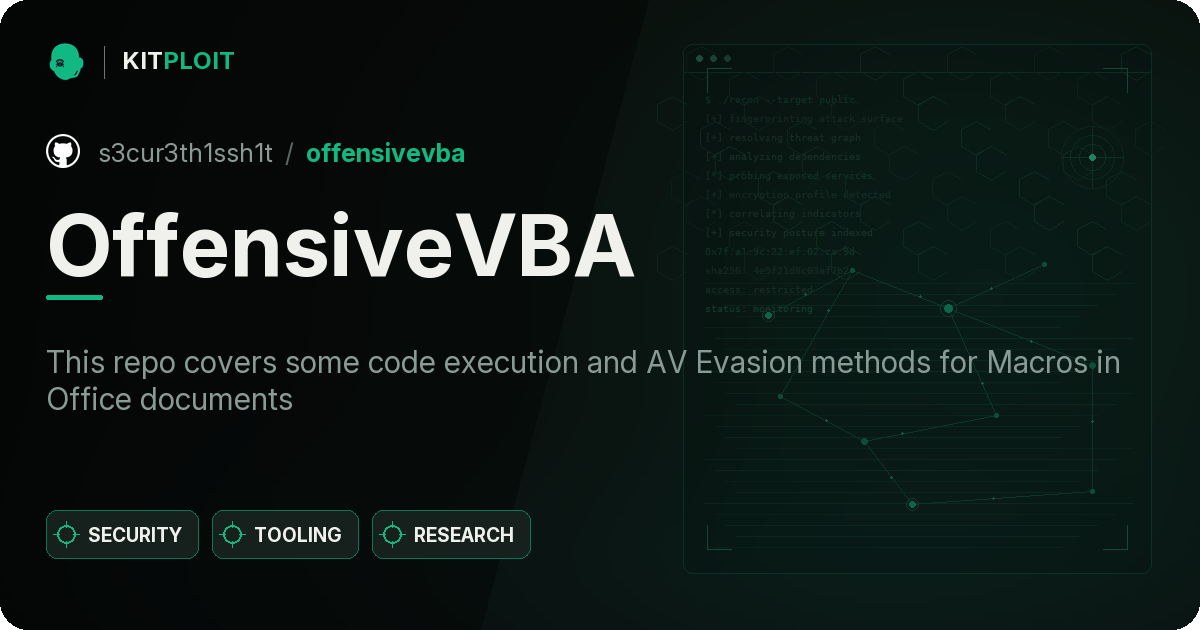
Une implémentation de preuve de concept pour une technique d'évasion visant à terminer le thread actuel et à le restaurer avant de reprendre…
exploitationmalware-analysisred-teaming+1
538il y a 4 ans
OffensiveVBA preview

OffensiveVBA

GitHubs3cur3th1ssh1t/offensivevba

Ce dépôt couvre certaines méthodes d'exécution de code et d'évasion AV pour les macros dans les documents Office.
privilege-escalationpayload-generationpersistence-mechanisms+7
1.3kil y a 4 ans
Nim-RunPE preview

Nim-RunPE

GitHubs3cur3th1ssh1t/nim-runpe

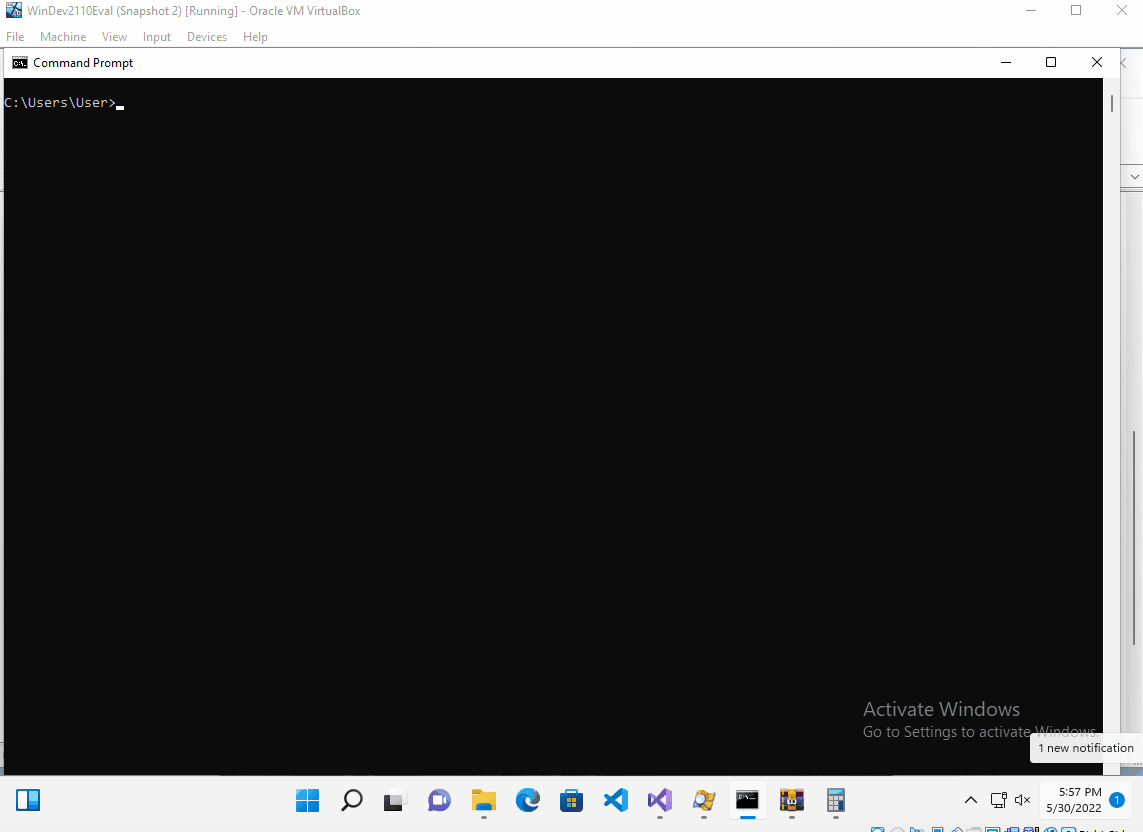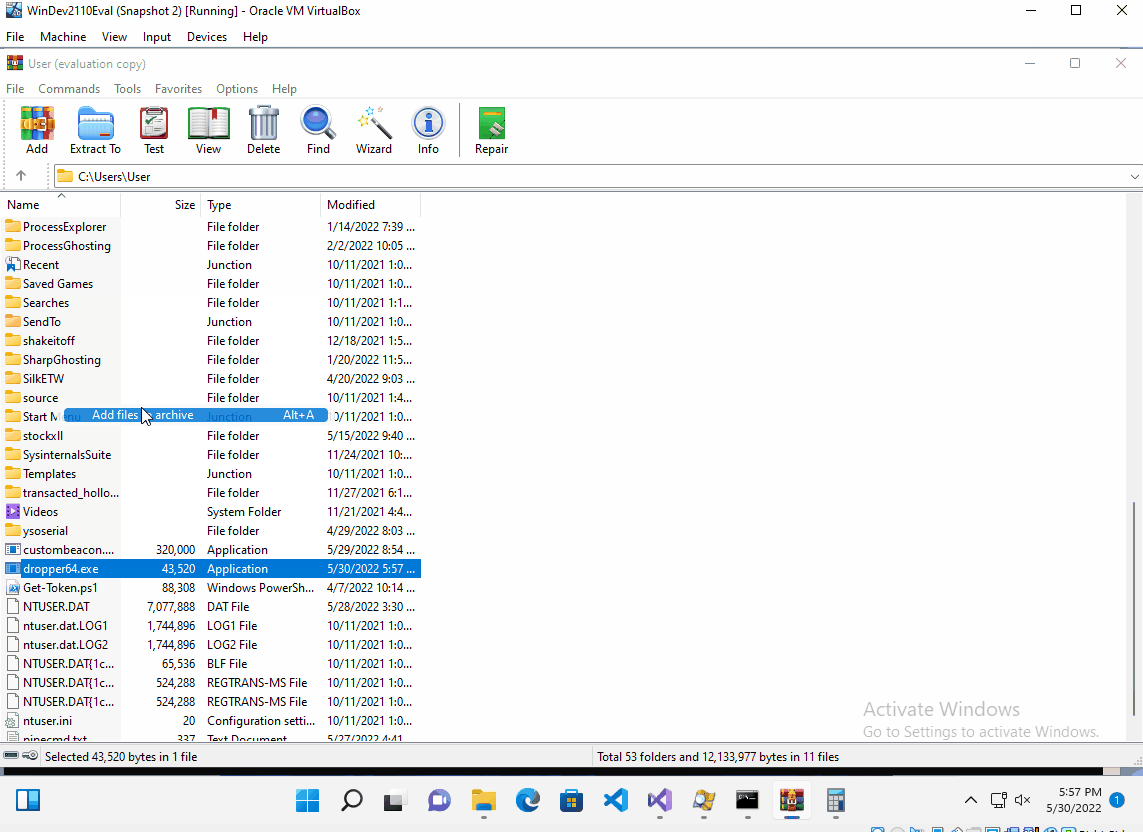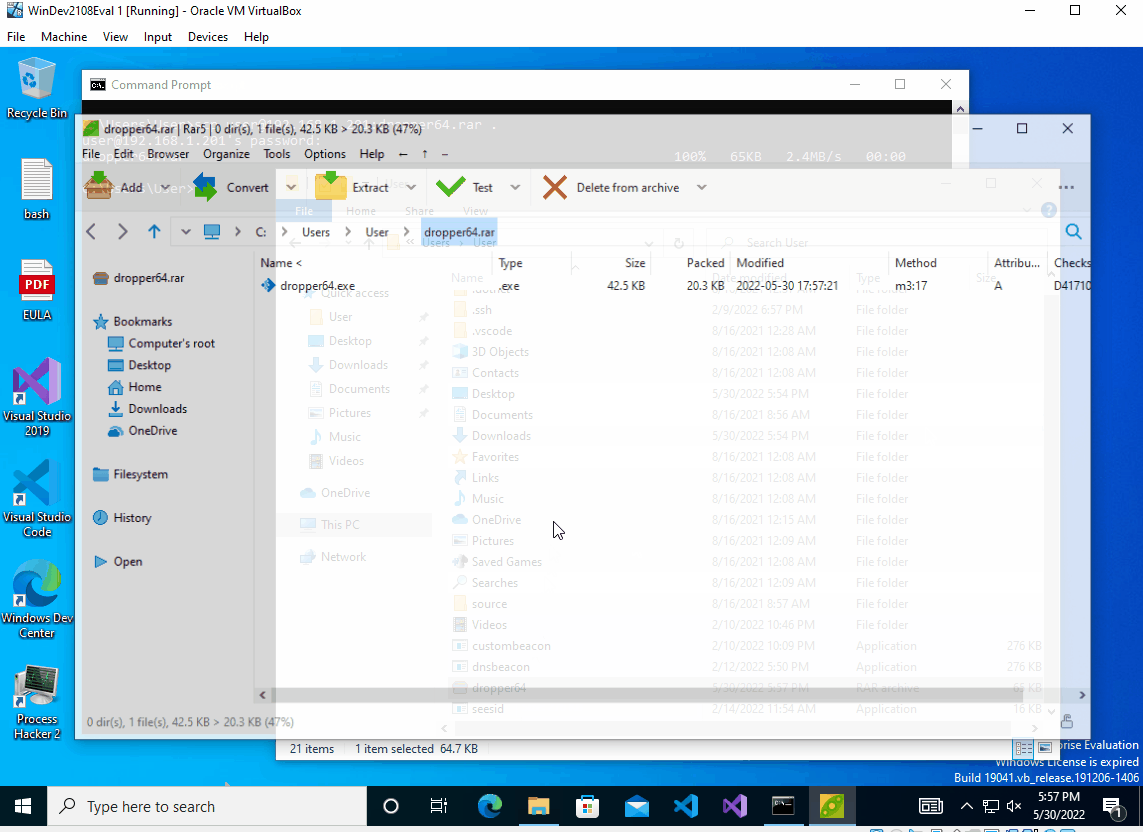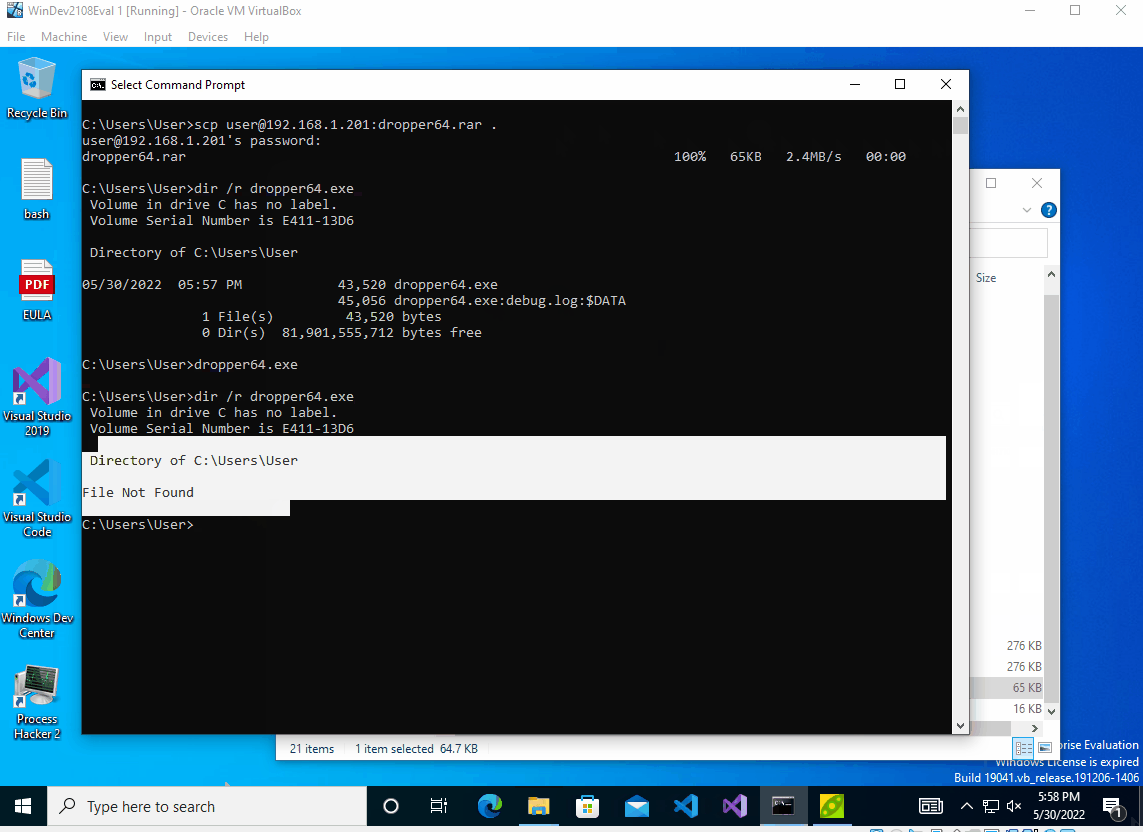
Une implémentation en Nim du chargement réflexif de PE depuis la mémoire
exploitationshellcodemalware-analysis+3
295il y a 2 ans
BeatRev preview

BeatRev

GitHuboctoberfest7/beatrev

POC pour frustrer/déjouer les Analystes de Malwares
reverse-engineeringmalware-analysiseducation+1
154il y a 4 ans
CrossC2Kit preview

CrossC2Kit

GitHubcrossc2/crossc2kit

CrossC2, développé sur la base du framework Cobalt Strike, peut être utilisé pour le contrôle multi-plateforme d'autres systèmes. CrossC2Kit fournit…
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
229il y a 3 ans
java-remote-class-loader preview

java-remote-class-loader

GitHubjoaovarelas/java-remote-class-loader

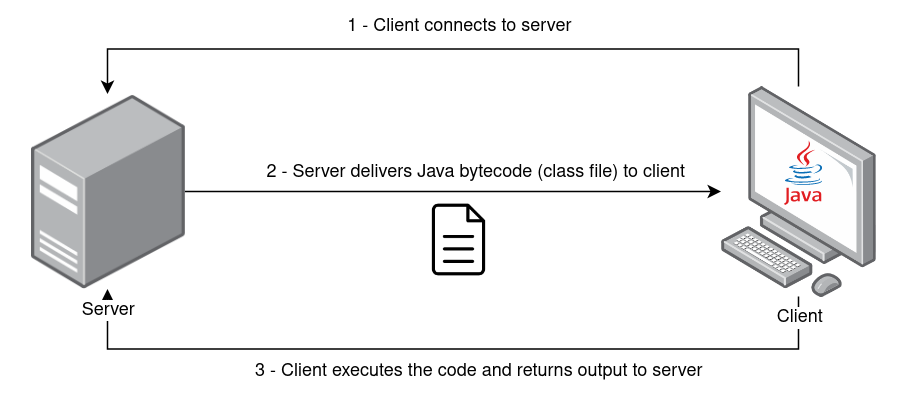
Outil client-serveur pour charger et exécuter à distance du bytecode Java via ClassLoader et l'API Reflect, avec chiffrement ChaCha20 et connexion…
encryption-decryption-toolspayload-generationexploitation+3
34il y a 4 ans
FUD-UUID-Shellcode preview

FUD-UUID-Shellcode

GitHubbl4ckm1rror/fud-uuid-shellcode

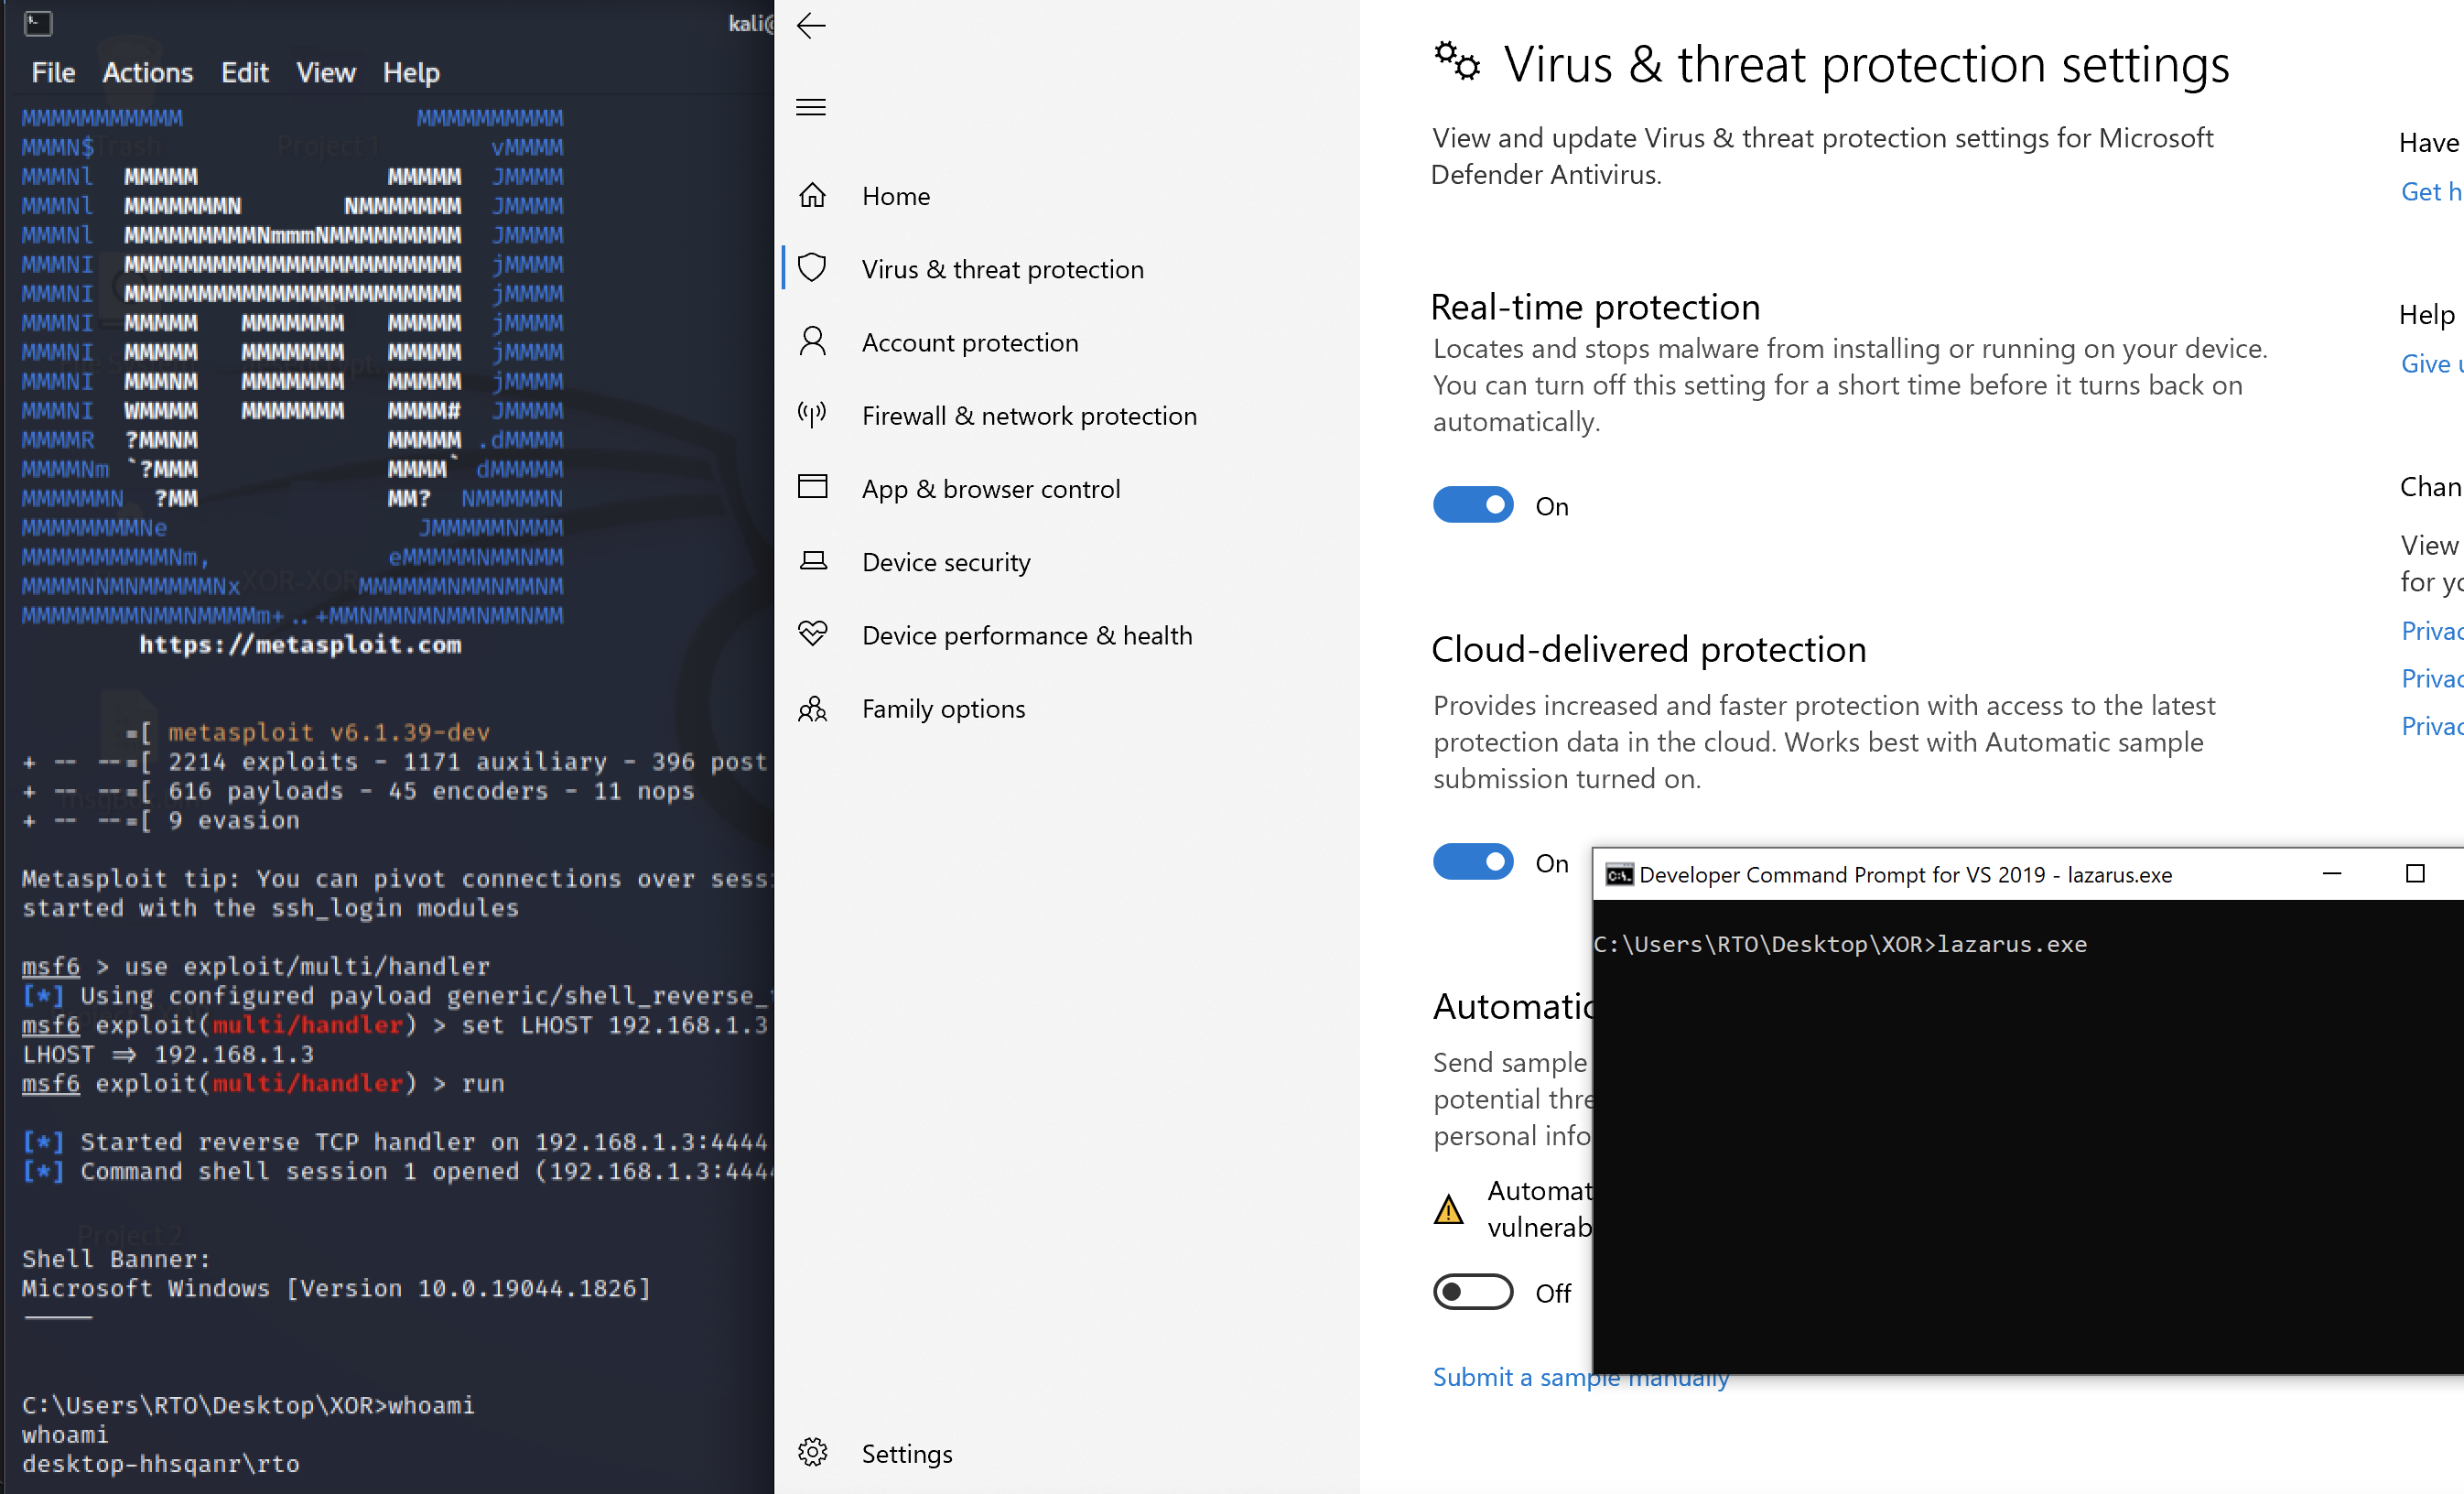
Technique d'injection de shellcode en C++ utilisant le chiffrement XOR et la conversion de chaîne UUID pour contourner Windows Defender, avec…
defensive-toolsexploitationids-ips-evasion+6
333il y a 3 ans
ProtectMyTooling preview

ProtectMyTooling

GitHubmgeeky/protectmytooling

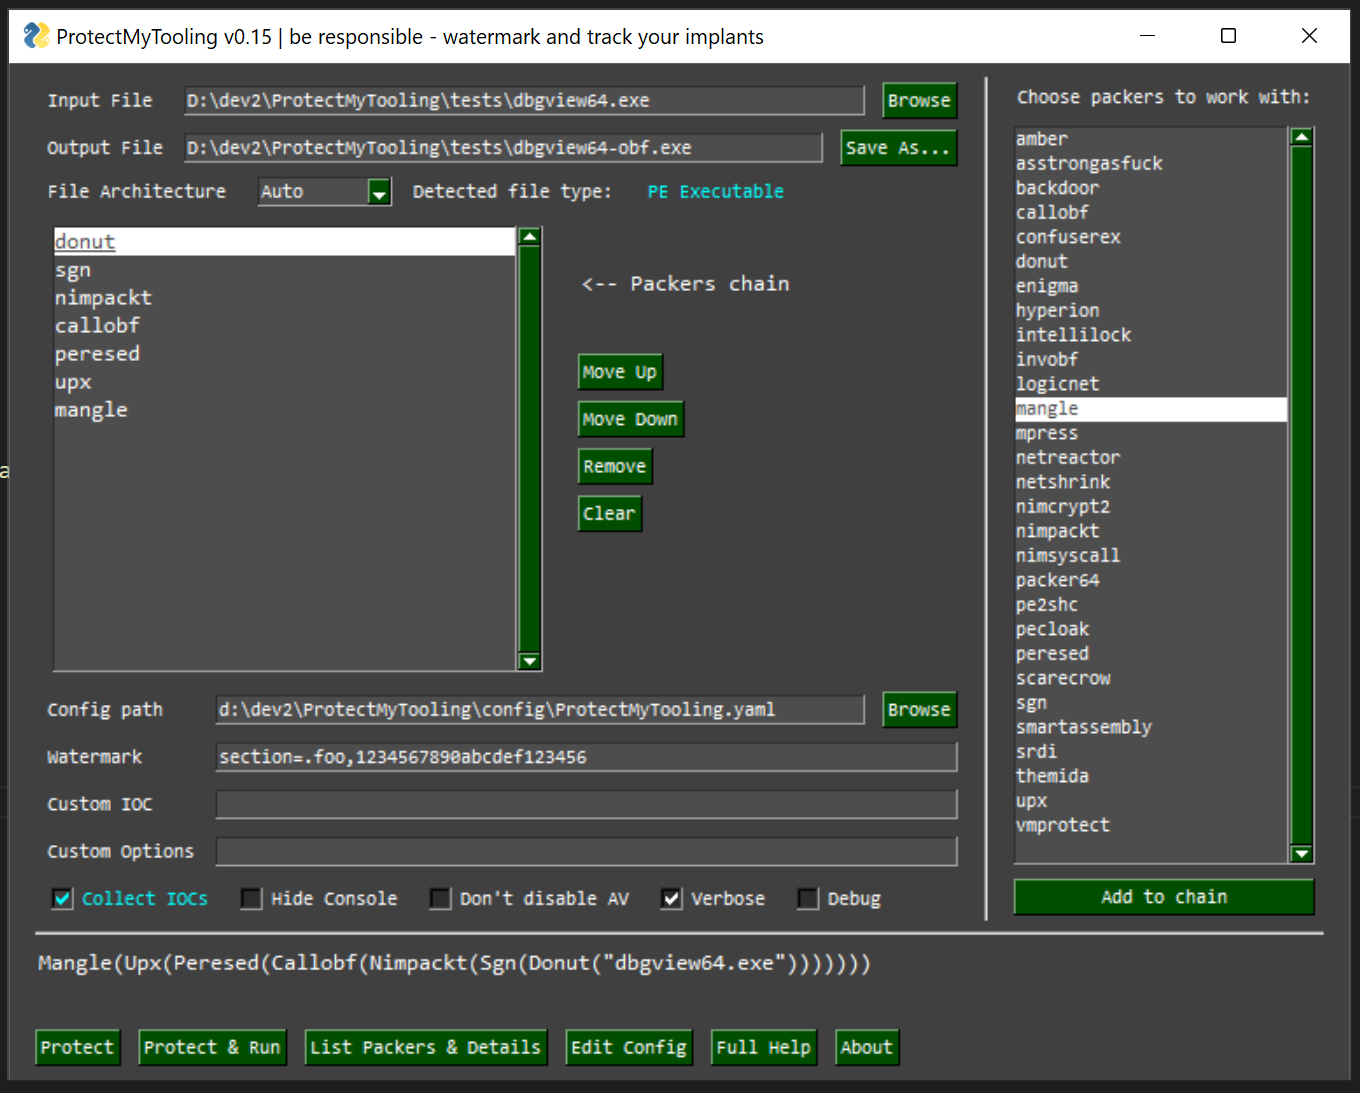
Wrapper Multi-Packer permettant d'enchaîner divers packers, obfuscateurs et autres arsenaux orientés Red Team. Doté de watermarking d'artefacts, de…

ioc-managementpenetration-testing-frameworksexploit-frameworks+5
1.1kil y a 11 mois
shells preview

shells

GitHub4ndr34z/shells

Script pour générer des revshells

payload-generationexploitationreverse-engineering+9
487il y a 2 ans
AceLdr preview

AceLdr

GitHubkyleavery/aceldr

Cobalt Strike UDRL pour l'évasion des scanners mémoire.
exploit-frameworksmemory-forensicspost-exploitation+2
1.0kil y a 3 ans
monomorph preview

monomorph

GitHubdavidbuchanan314/monomorph

MD5-Monomorphic Shellcode Packer - toutes les charges utiles ont le même hachage MD5
payload-generationexploitationhash-analysis+5
791il y a 4 ans
Invoke-PSObfuscation preview

Invoke-PSObfuscation

GitHubgh0x0st/invoke-psobfuscation

Une approche approfondie de l'obscurcissement des composants individuels d'une charge utile PowerShell, que vous soyez sur Windows ou Kali Linux.

payload-generationexploitationshellcode+2
284il y a 4 ans
Précédent1…434445…53Suivant