
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
953 résultats
0xM0nCrush preview

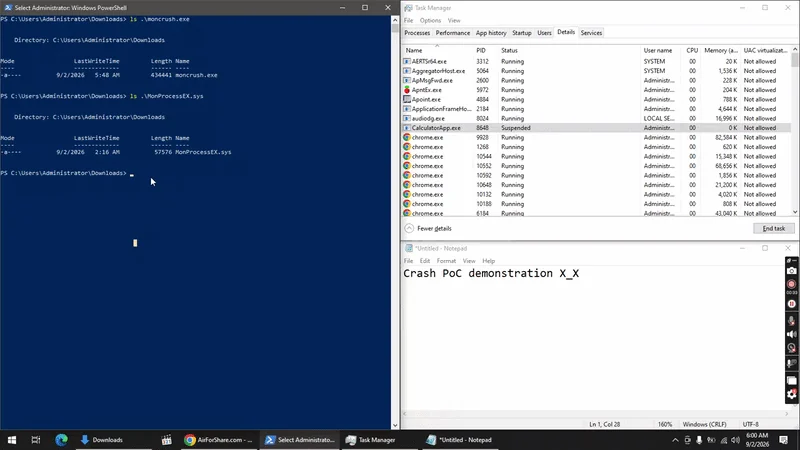
0xM0nCrush

GitHubdeathshotxd/0xm0ncrush

# Terminateur de processus en mode noyau utilisant un pilote BYOVD signé. Fonctionne sur toutes les versions de Windows 10/11. Sans offsets, sans…
defensive-toolsprivilege-escalationexploitation+4
108
il y a 1 mois
MemoryModulePP preview

MemoryModulePP

GitHubstrivexjun/memorymodulepp

Bibliothèque C++ permettant de charger des DLL directement depuis la mémoire sans toucher au disque, avec prise en charge de la gestion des…
exploitationreverse-engineeringmalware-analysis+2
225il y a 5 ans
edrEvasionWorkshop preview

edrEvasionWorkshop

GitHubtyeurada/edrevasionworkshop

Matériel d’atelier pour « Développement de logiciels malveillants pas à pas : contourner les EDR, des chargeurs au noyau » présenté à DEF CON 34 et…
defensive-toolsexploitationpost-exploitation+5
390il y a 1 mois
mythic_ornn preview

mythic_ornn

GitHubn0qword/mythic_ornn

Générateur piloté par LLM pour les agents Mythic, les types de payload et les profils C2.
penetration-testing-frameworksexploit-frameworkscommand-and-control+3
54il y a 1 mois
CS-MemoryEvasion preview

CS-MemoryEvasion

GitHubgmh5225/cs-memoryevasion

Un chargeur d'évasion mémoire Cobalt Strike pour redteamers
exploitationpost-exploitationmalware-analysis+2
1il y a 3 ans
APT-Individual-Combat-Guide preview

APT-Individual-Combat-Guide

GitHubghostwolflab/apt-individual-combat-guide

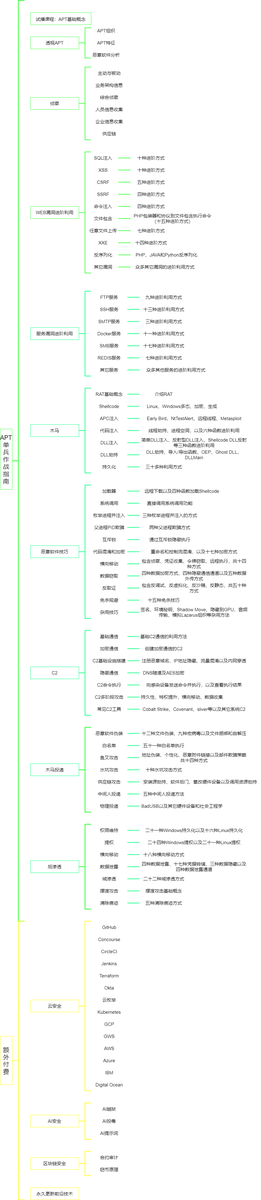
Guide pédagogique et dépôt de code pour comprendre les techniques d'attaques APT, couvrant la reconnaissance, l'exploitation web et de services, les…
exploitationinformation-gatheringpost-exploitation+7
110il y a 10 mois
javascript-obfuscator preview

javascript-obfuscator

GitHubjavascript-obfuscator/javascript-obfuscator

Obfusque le code JavaScript et Node.js avec renommage de variables, chiffrement de chaînes, aplatissement du flux de contrôle et anti-débogage afin…
defensive-toolscode-analysisreverse-engineering+3
16.3kil y a 5 jours
LinusWare-Source-Code-Internal preview

LinusWare-Source-Code-Internal

GitHubtekkenbugattii/linusware-source-code-internal

Moteur d'exécution rétro-ingénierié pour Roblox/Luau avec hooking de machine virtuelle, remappage d'opcodes, élévation de privilèges et environnement…
privilege-escalationcode-analysisexploitation+3
3il y a 1 mois
ReflectiveDLLInjection preview

ReflectiveDLLInjection

GitHubstephenfewer/reflectivedllinjection

L'injection de DLL réflexive est une technique d'injection de bibliothèque dans laquelle le concept de programmation réflexive est utilisé pour…
memory-forensicsexploitationpost-exploitation+2
3.4kil y a 4 ans
stealth_call preview

stealth_call

GitHubkitsune-de/stealth_call

En-tête uniquement pour bibliothèque d'appels système indirects Windows x64. Zéro CRT, zéro IAT, VEH anti-BP, contournement AMSI/ETW, mémoire W^X,…
defensive-toolsexploitationmalware-analysis+3
6il y a 5 mois
CS-DropSpawn_BOF preview

CS-DropSpawn_BOF

GitHubgmh5225/cs-dropspawn_bof

CobaltStrike BOF pour lancer des Beacons en utilisant le détournement de répertoire d'application DLL

exploitationpost-exploitationpenetration-testing+2
3il y a 3 ans
skills preview

skills

GitHubspecterops/skills

Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
osintreconnaissanceexploitation+9
693il y a 11 jours
fudcrypt preview

fudcrypt

GitHubmachine1337/fudcrypt

# Crypter basé sur Python qui obfusque les charges utiles pour contourner les antivirus et les EDR, générant des stubs FUD pour les opérations de red…
exploitationmalware-analysispenetration-testing+2
22il y a 2 ans
pyobfuscate preview

pyobfuscate

GitHubmachine1337/pyobfuscate

Un script simple et efficace pour obscurcir des charges utiles Python afin de les rendre totalement FUD.
exploitationmalware-analysispenetration-testing+2
39il y a 2 ans
doublepulsar-usermode-injector preview

doublepulsar-usermode-injector

GitHubwithsecurelabs/doublepulsar-usermode-injector

Un utilitaire permettant d’utiliser le shellcode en mode utilisateur de la charge utile DOUBLEPULSAR pour charger de manière réflexive une DLL…
exploitationpost-exploitationmalware-analysis+2
122il y a 9 ans
iBSSloader preview

iBSSloader

GitHubteutekeune/ibssloader

Outil de recherche pour démarrer Linux sur iPad mini 1 via checkm8, iBSS/iBEC corrigés et charges utiles bare-metal personnalisées, incluant le…
embedded-systems-securityexploitationreverse-engineering+3
6il y a 1 mois
Red-Team-Infrastructure-Wiki preview

Red-Team-Infrastructure-Wiki

GitHubbluscreenofjeff/red-team-infrastructure-wiki

Wiki pour collecter des ressources de durcissement d'infrastructure Red Team

cloud-infrastructure-securityosintphishing+5
4.5kil y a 1 an
stratum-c2 preview

stratum-c2

GitHublame-projects/stratum-c2

Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting

penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+6
43il y a 25 jours
Précédent1234…53Suivant