
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
952 résultats
DLLirant preview

DLLirant

GitHubredteamsocietegenerale/dllirant

DLLirant est un outil permettant d'automatiser les recherches de DLL Hijacking sur un binaire spécifié.
vulnerability-analysisdynamic-code-analysisexploitation+3
503
il y a 3 ans
Voidgate preview

Voidgate

GitHubvxcrypt0r/voidgate

Une technique pouvant être utilisée pour contourner les scanners mémoire AV/EDR. Elle permet de masquer des shellcodes bien connus et détectés (tels…
ids-ips-evasionshellcodedebuggers+3
599il y a 2 ans
WAREED-DNS-C2 preview

WAREED-DNS-C2

GitHubfaisal-p27/wareed-dns-c2

Framework de commande et de contrôle exclusivement via DNS avec agent Windows, génération de payloads, exécution de shell à distance, injection de…
payload-generationids-ips-evasionpost-exploitation+3
126il y a 1 an
GPU_ShellCode preview

GPU_ShellCode

GitHubh1d3r/gpu_shellcode

Cache les charges utiles réfléchissantes dans la mémoire GPU via les API CUDA, effaçant la mémoire hôte pendant le sommeil et utilisant un…

post-exploitationred-teamingpayload-development+1
320il y a 4 ans
PatchlessCLRLoader preview

PatchlessCLRLoader

GitHubvoldesec/patchlessclrloader

Chargeur d'assembly .NET avec contournement AMSI et ETW sans patch
ids-ips-evasionpost-exploitationred-teaming+1
387il y a 3 ans
windows-api-function-cheatsheets preview

windows-api-function-cheatsheets

GitHub7etsuo/windows-api-function-cheatsheets

Une référence des appels de fonctions de l'API Windows, incluant des fonctions pour les opérations sur les fichiers, la gestion des processus, la…
reverse-engineeringpost-exploitationmalware-analysis+3
1.5kil y a 2 ans
DRMBinViaOrdinalImports preview

DRMBinViaOrdinalImports

GitHubmaldev-academy/drmbinviaordinalimports

Créez un malware DRM anti-copie
reverse-engineeringmalware-analysisbinary-analysis+2
73il y a 2 ans
process-inject-kit preview

process-inject-kit

GitHubrasta-mouse/process-inject-kit

Portage du Process Inject Kit de Cobalt Strike
exploit-frameworkspost-exploitationred-teaming+2
194il y a 1 an
sleep_python_bridge preview

sleep_python_bridge

GitHubcobalt-strike/sleep_python_bridge

Ce projet est un « pont » entre le sommeil et le langage python. Il permet de contrôler un teamserver Cobalt Strike via python sans avoir besoin du…
ioc-managementpayload-generationcommand-and-control+3
188il y a 1 an
backdoors preview

backdoors

GitHubhackerhouse-opensource/backdoors

Outils pour maintenir l'accès aux systèmes et démonstrations de preuve de concept.

persistence-mechanismspost-exploitationcommand-and-control+3
182il y a 8 mois
DataInject-BOF preview

DataInject-BOF

GitHubiilegacyyii/datainject-bof

Détourne l'exécution du code en écrasant les pointeurs Control Flow Guard dans combase.dll
exploitationshellcodepost-exploitation+3
155il y a 1 an
PMD preview

PMD

GitHubrad9800/pmd

Cours pratique de développement de malwares Windows : hachage d'API, chargement latéral de DLL, exécution de shellcode, manipulation de PE,…
reverse-engineeringshellcodemalware-analysis+6
159il y a 1 an
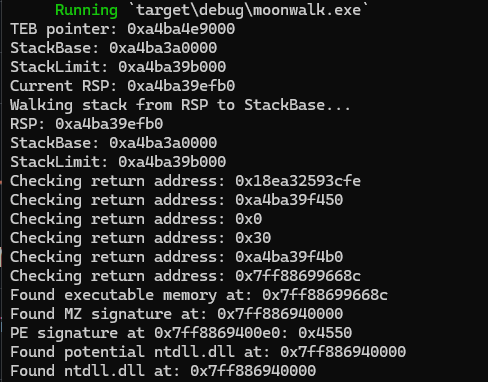
moonwalk preview

moonwalk

GitHubteach2breach/moonwalk

trouver les adresses de base des dll sans PEB WALK
post-exploitationbinary-analysiseducation+2
170il y a 1 an
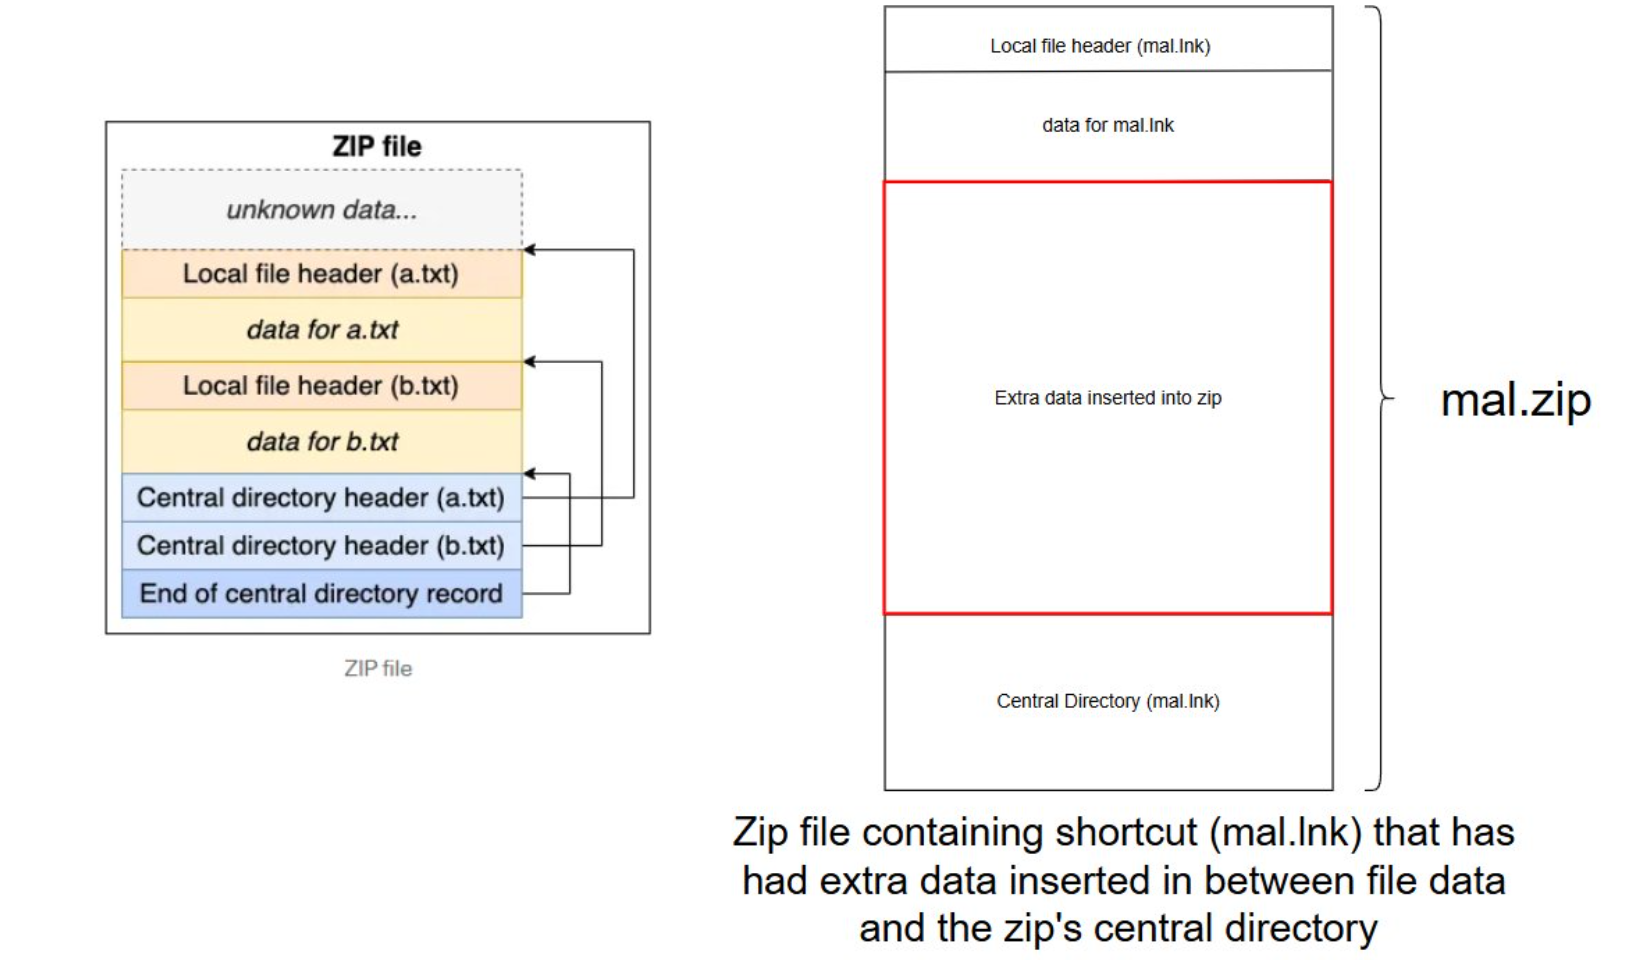
zip_smuggling preview

zip_smuggling

GitHuboctoberfest7/zip_smuggling

Utilitaire Python3 pour créer des fichiers zip qui dissimulent des données supplémentaires pour une extraction ultérieure.

data-exfiltrationred-teamingpayload-development+1
275il y a 1 an
defcon33_silence_kill_edr preview

defcon33_silence_kill_edr

GitHubarosenmund/defcon33_silence_kill_edr

Matériel d'atelier pratique DEFCON pour tuer et réduire au silence les agents EDR : configuration du laboratoire, BYOVD, outils d'évasion…

privilege-escalationreverse-engineeringpost-exploitation+6
346il y a 1 an
thc-tips-tricks-hacks-cheat-sheet preview

thc-tips-tricks-hacks-cheat-sheet

GitHubhackerschoice/thc-tips-tricks-hacks-cheat-sheet

Astuces et conseils divers
osintpersistence-mechanismslateral-movement+7
3.9kil y a 3 mois
DllShimmer preview

DllShimmer

GitHubprint3m/dllshimmer

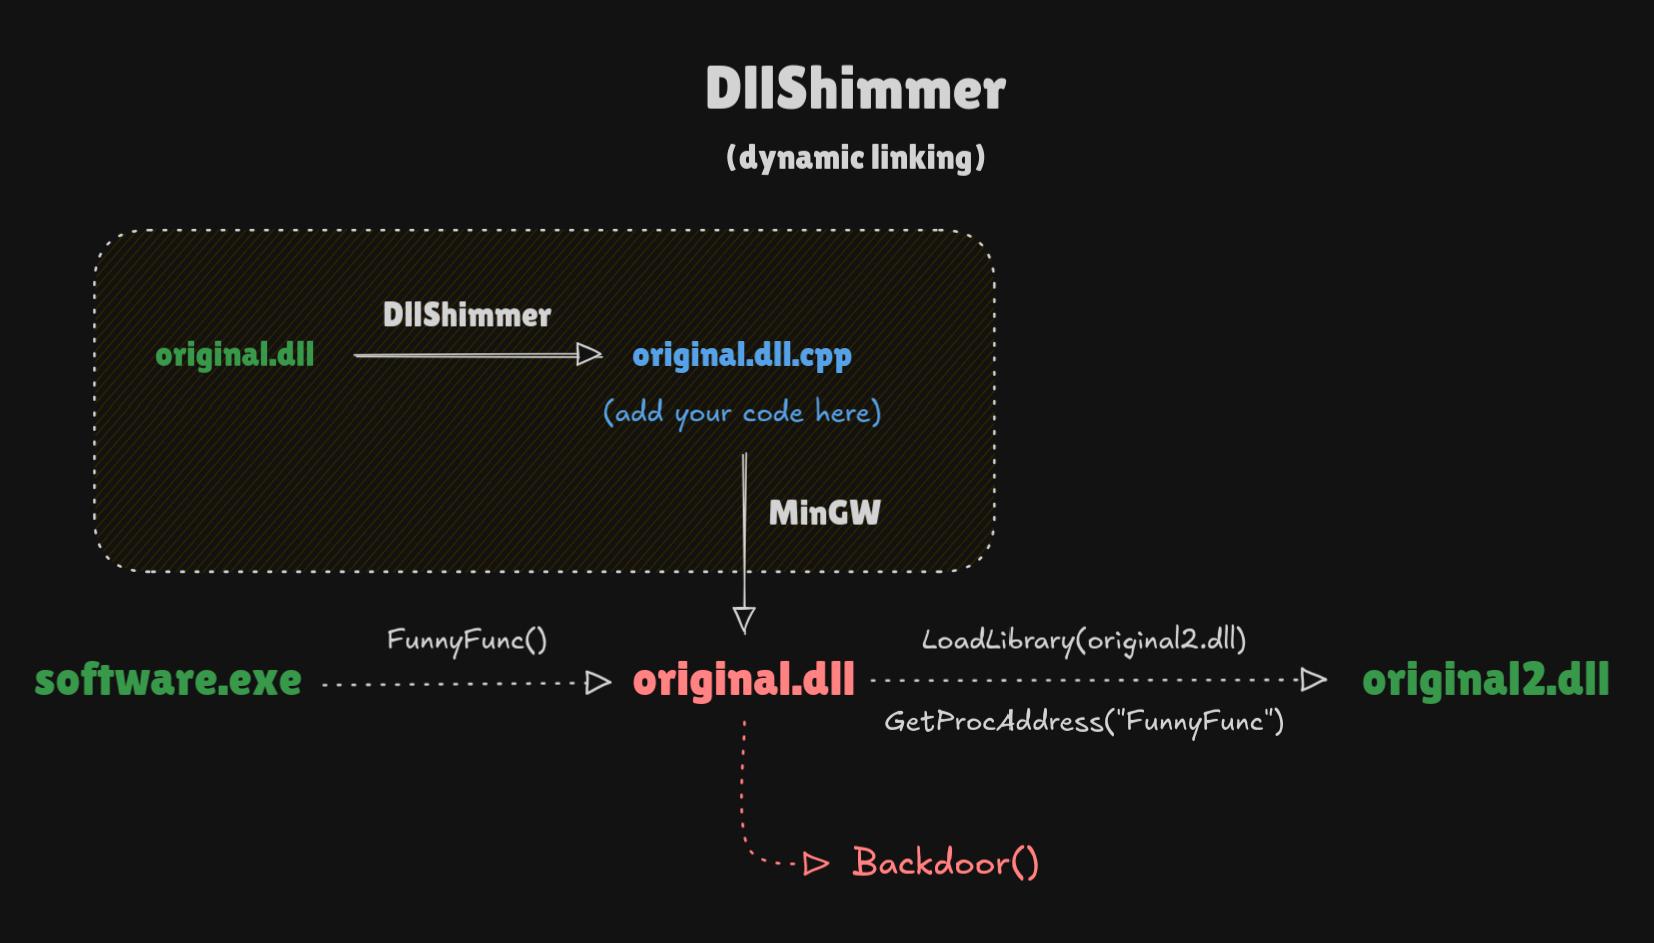
Weaponisez facilement le détournement de DLL. Installez une porte dérobée dans n'importe quelle fonction de n'importe quelle DLL.

persistence-mechanismspenetration-testingred-teaming+2
750il y a 1 an
BloodfangC2 preview

BloodfangC2

GitHubzarkones/bloodfangc2

Implant PIC moderne pour Windows (64 et 32 bits)

shellcodepost-exploitationcommand-and-control+4
105il y a 1 an
Précédent1…121314…53Suivant