
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
952 résultats
freeBokuLoader preview

freeBokuLoader

GitHubs4ntiagop/freebokuloader

Un simple BOF qui libère les UDRLs

ids-ips-evasionpost-exploitationred-teaming+1
123il y a 4 ans
PowerShell-for-Hackers preview

PowerShell-for-Hackers

GitHubi-am-jakoby/powershell-for-hackers

Ce dépôt est une collection de fonctions powershell que tout hacker devrait connaître.

privilege-escalationdata-exfiltrationinformation-gathering+9
1.5kil y a 2 ans
Lockbit3.0-MpClient-Defender-PoC preview

Lockbit3.0-MpClient-Defender-PoC

GitHubsh0ckfr/lockbit3.0-mpclient-defender-poc

Lockbit3.0 Microsoft Defender MpClient.dll DLL Hijacking PoC
exploitationmalware-analysisred-teaming+2
177il y a 4 ans
macos_app_structure preview

macos_app_structure

GitHubyo-yo-yo-jbo/macos_app_structure

Plongée pédagogique en profondeur dans les bundles d'applications macOS, les fichiers plist et le comportement des processus launchd, avec des notes…
persistence-mechanismsids-ips-evasioneducation+2
47il y a 2 mois
HellHall preview

HellHall

GitHubmaldev-academy/hellhall

Exécution de syscalls propres indirects
ids-ips-evasionred-teamingpayload-development+1
618il y a 5 mois
Jormungandr preview

Jormungandr

GitHubidov31/jormungandr

Jormungandr est une implémentation noyau d'un chargeur COFF, permettant aux développeurs de noyau de charger et d'exécuter leurs COFFs dans le noyau.

post-exploitationred-teamingpayload-development+1
244il y a 3 ans
weaponised-XSS-payloads preview

weaponised-XSS-payloads

GitHubhakluke/weaponised-xss-payloads

Payloads XSS conçus pour transformer alert(1) en P1
payload-generationexploitationweb-application-exploitation+3
1.4kil y a 3 ans
CS_COFFLoader preview

CS_COFFLoader

GitHubtrustedsec/cs_coffloader

Chargeur COFF pour Cobalt Strike qui exécute des Beacon Object Files en mémoire, permettant des outils personnalisés et une post-exploitation furtive…

post-exploitationpenetration-testingcommand-and-control+2
137il y a 2 ans
PE-Obfuscator preview

PE-Obfuscator

GitHubsaadahla/pe-obfuscator

Obfuscateur PE conçu pour l'évasion
exploitationpost-exploitationred-teaming+2
212il y a 3 ans
CVE-2025-55182-Advanced-React-Server-Components-RCE-Exploit preview

CVE-2025-55182-Advanced-React-Server-Components-RCE-Exploit

GitHubcerberusmrxi/cve-2025-55182-advanced-react-server-components-rce-exploit

Scanner RCE avancé pour React Server Components ciblant CVE-2025-55182. Fonctionnalités : fingerprinting multi-étapes, vérification de vulnérabilité,…

reconnaissancevulnerability-scannersexploitation+6
1il y a 1 mois
zoshrinkC2 preview

zoshrinkC2

GitHubdemon-i386/zoshrinkc2

Malware ciblé par DNS over HTTPS (ne s'exécute qu'une seule fois)
payload-generationids-ips-evasioncryptography+3
97il y a 3 ans
dcomhijack preview

dcomhijack

GitHubwkl-sec/dcomhijack

Mouvement latéral à l'aide de DCOM et du détournement de DLL

exploitationlateral-movementpost-exploitation+3
327il y a 3 ans
waf-community-bypasses preview

waf-community-bypasses

GitHubwaf-bypass-maker/waf-community-bypasses

Collection CSV organisée de payloads de contournement de pare-feu applicatif web (WAF) issus de la communauté, pour tester et valider les protections…

web-application-exploitationwaf-bypassweb-security+3
549il y a 2 ans
DEFCON-31-Syscalls-Workshop preview

DEFCON-31-Syscalls-Workshop

GitHubvirtualalllocex/defcon-31-syscalls-workshop

Contient tout le contenu de l'atelier DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".
shellcodeeducationred-teaming+2
773il y a 1 an
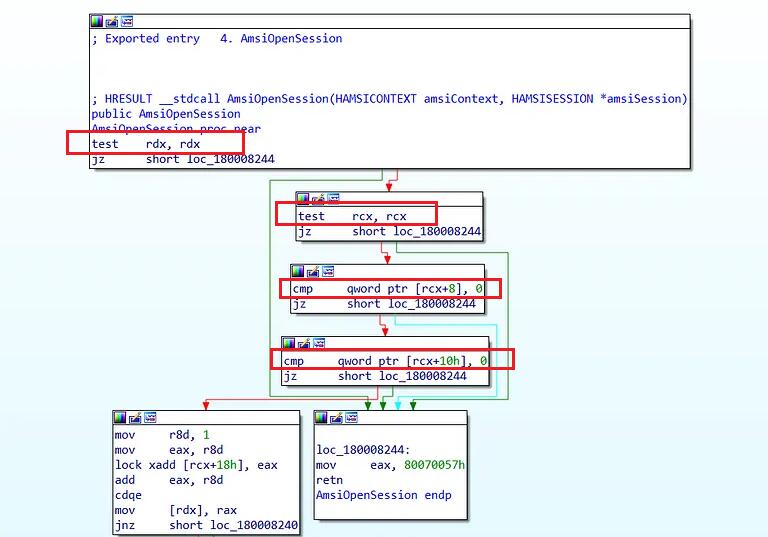
Amsi_Bypass_In_2023 preview

Amsi_Bypass_In_2023

GitHubsenzee1984/amsi_bypass_in_2023

Amsi Bypass payload qui fonctionne sur Windows 11
payload-generationexploitationids-ips-evasion+4
380il y a 3 ans
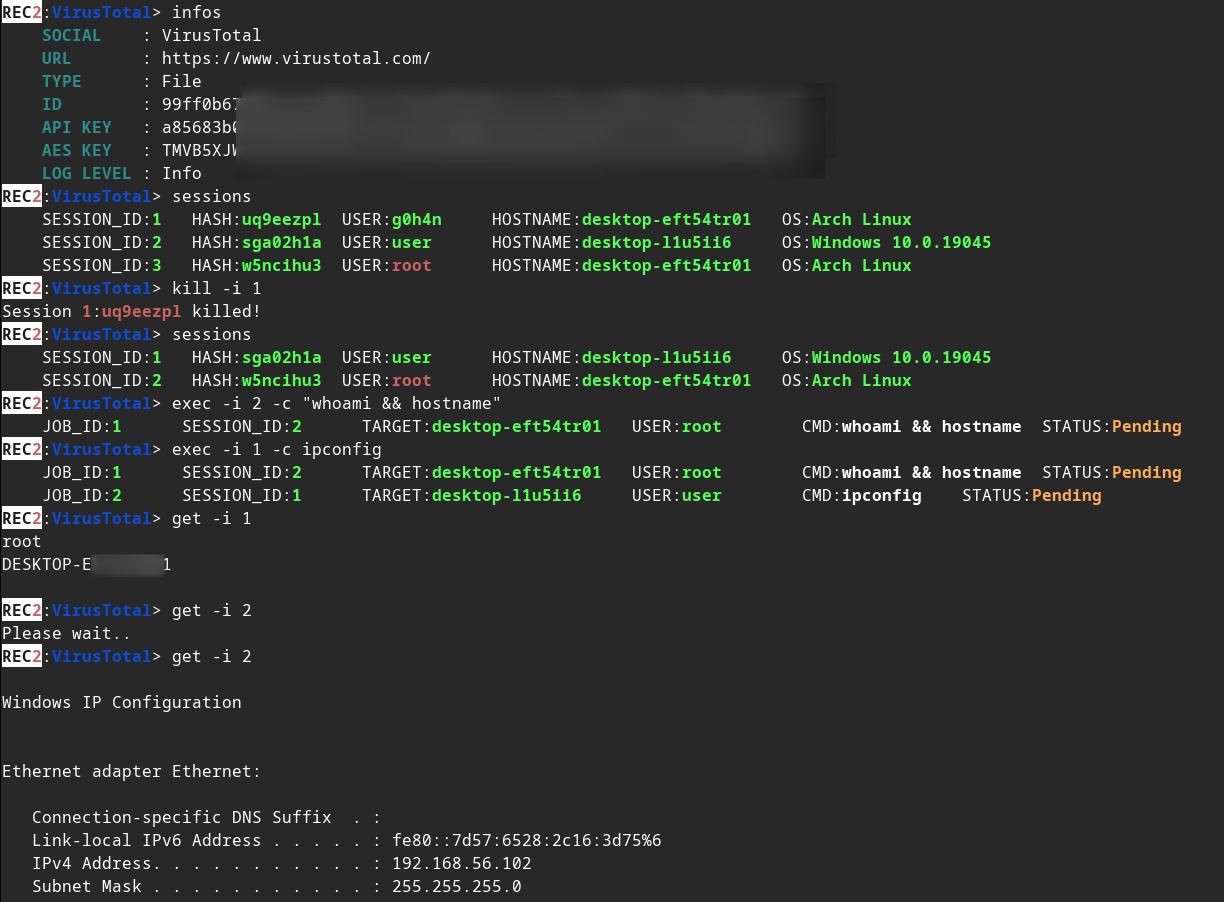
REC2 preview

REC2

GitHubg0h4n/rec2

REC2 (Rusty External Command and Control) est un outil client et serveur permettant à un auditeur d'exécuter des commandes à partir des API…

post-exploitationpenetration-testingcommand-and-control+3
162il y a 2 ans
Percino preview

Percino

GitHubtunnelgre/percino

Evasive Golang Loader

ids-ips-evasionshellcodepost-exploitation+4
136il y a 2 ans
OffensiveLua preview

OffensiveLua

GitHubhackerhouse-opensource/offensivelua

Offensive Lua.

privilege-escalationreconnaissancepassword-attacks+6
225il y a 8 mois
Précédent1…101112…53Suivant