

HashcatRosetta
 bandrel/hashcatrosetta
Analyseur et interpréteur de règles Hashcat - Une pierre de Rosette pour décoder la syntaxe des règles hashcat
password-crackingpassword-attackshash-analysis+4
13
bandrel/hashcatrosettaAnalyseur et interpréteur de règles Hashcat - Une pierre de Rosette pour décoder la syntaxe des règles hashcat
 rix4uni/wordlist
Collection organisée de wordlists personnalisées pour le fuzzing, l'énumération DNS, la découverte de paramètres et les identifiants par défaut,…
 hac01/azure-pentesting-suite
Boîte à outils Go pour les évaluations de sécurité Azure autorisées : énumère les abonnements et les ressources, audite les erreurs de configuration…
 mandiant/gopacket
Un portage complet en Go d'Impacket - 63 outils CLI et 24 bibliothèques pour les attaques de protocoles Windows et Active Directory, compilés en un…
 boydhacks/ntlmscout
Outil de reconnaissance de points de terminaison NTLM non authentifié qui décode les défis Type-2 sur HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP…
 mlcsec/resetspy
Énumérer les comptes utilisateurs et les méthodes d'authentification enregistrées via le portail Microsoft Self-Service Password Reset (SSPR)
 runzeroinc/sshamble
Outil de recherche qui analyse les services SSH pour détecter les contournements d'authentification, les fuites temporelles, les clés faibles et les…
 ivancabrera02/hashsiphon
Extrait le hash NetNTLMv2 de l'utilisateur actuel via un proxy d'authentification HTTP, évitant les appels SSPI directs ; la v2 délègue…

 sakispat/simple-pentesting
Une boîte à outils Python éducative pour les tests d'intrusion autorisés : scanner de ports multithread, énumération de sous-domaines et de…
 yeee3642/edu-recon
Orchestrateur de reconnaissance et de triage autorisé pour le secteur de l'éducation (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, fuite de…
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
Analyse en rétro-ingénierie de DarkTortilla RAT, un malware sophistiqué qui vole les données de cartes bancaires, déchiffre les mots de passe des…
 gmh5225/csrfbrute
Outil de brute-force de connexion CSRF conçu spécifiquement pour les opérations de red team, doté d'un rafraîchissement dynamique des jetons CSRF,…
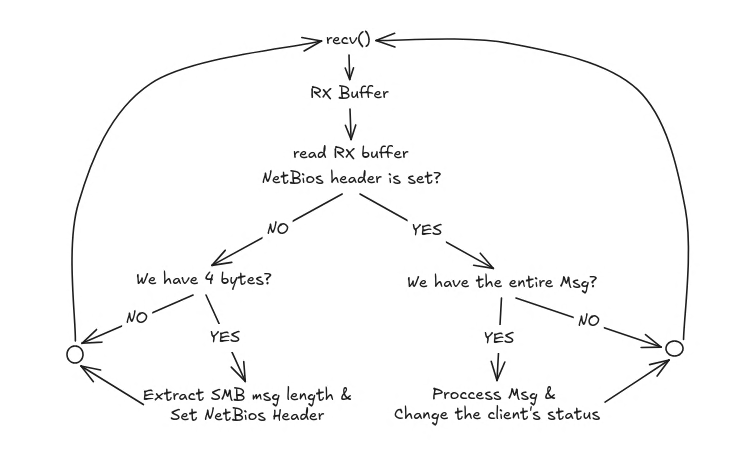 lcky00/impostor
SMB1 server for NTLMv2 hash interception, written in C.
 hackerest/pwneye
Votre compagnon pour caméras ONVIF et RTSP, conçu pour découvrir et hacker des caméras de sécurité réelles 🎥
 kyllr-qwen/fufu-sec
Framework pour l'utilisation non sollicitée des fréquences
 mr-un1k0d3r/redteamscripts
Collection de scripts offensifs pour red team, incluant la terminaison de processus, le contournement de SPF pour le phishing, le bourrage…
 brannondorsey/naive-hashcat
Wrapper hashcat prêt à l'emploi qui casse les empreintes de mots de passe à l'aide d'attaques préconfigurées par dictionnaire, par règles, par…
 frizb/hashcat-cheatsheet
Référence Hashcat pour OSCP/tests de pénétration: identification de hachages, syntaxe de cracking pour Linux, Windows, archives, bases de données,…