
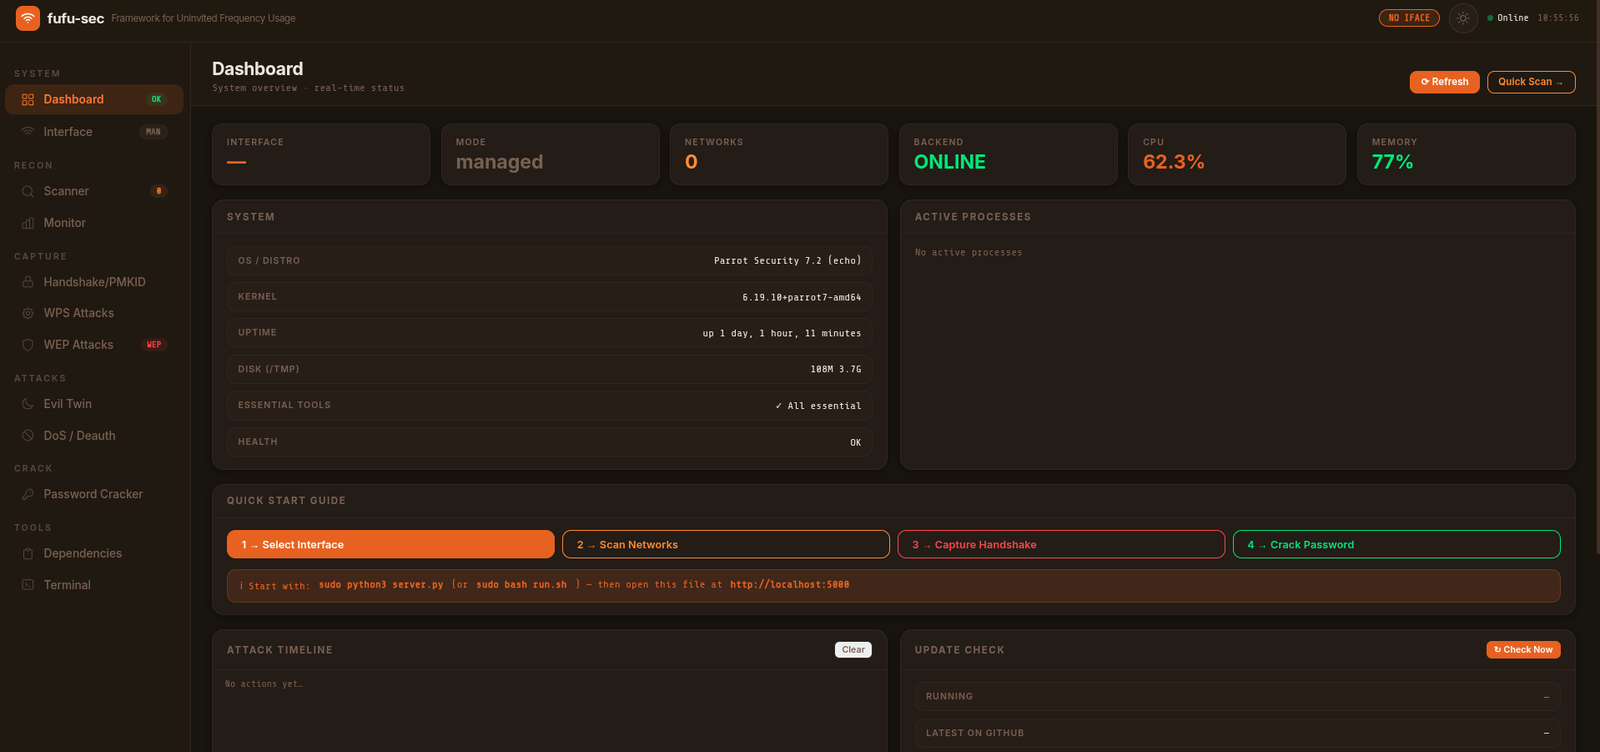
fufu-sec
 kyllr-qwen/fufu-sec
Framework pour l'utilisation non sollicitée des fréquences
wi-fi-auditingpassword-attacksexploitation+4
kyllr-qwen/fufu-secFramework pour l'utilisation non sollicitée des fréquences
 mr-un1k0d3r/redteamscripts
Collection de scripts offensifs pour red team, incluant la terminaison de processus, le contournement de SPF pour le phishing, le bourrage…
 brannondorsey/naive-hashcat
Wrapper hashcat prêt à l'emploi qui casse les empreintes de mots de passe à l'aide d'attaques préconfigurées par dictionnaire, par règles, par…
 frizb/hashcat-cheatsheet
Référence Hashcat pour OSCP/tests de pénétration: identification de hachages, syntaxe de cracking pour Linux, Windows, archives, bases de données,…
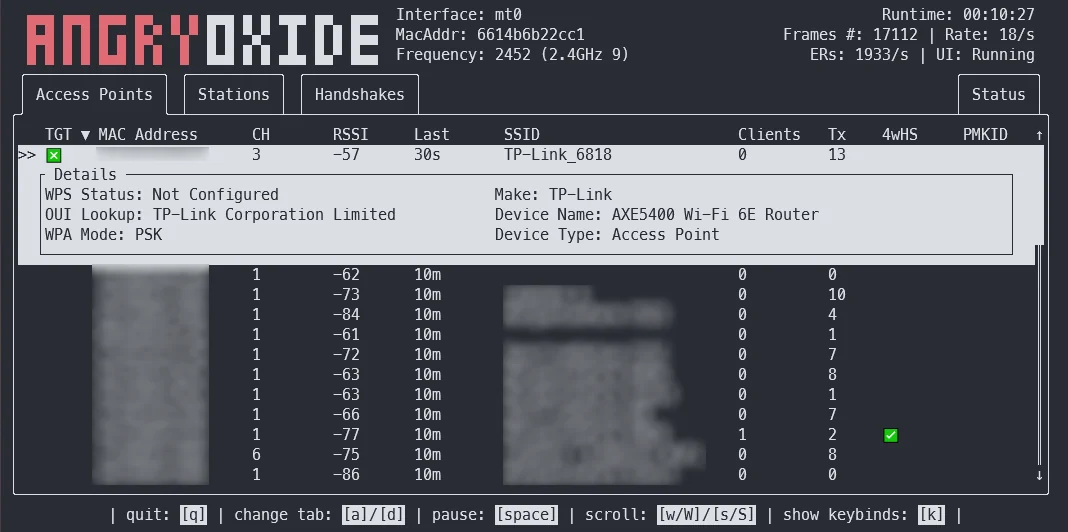 ragnt/angryoxide
Outil d'audit offensif 802.11 qui automatise la capture des handshakes WPA/WPA2 et des PMKID via des attaques par déauthentification, client rogue et…
 wapiti-scanner/wapiti
Scanner de vulnérabilités web écrit en Python3
 nccgroup/winauthlib
Une bibliothèque d'authentification de domaine Windows pour tester des identifiants
 s0ld13rr/pentestcode
Agent IA autonome de test d'intrusion qui orchestre la reconnaissance multi-agents, l'exploitation, la post-exploitation et le reporting, avec un…
 qyvora/qyvora-toha3ee
Go-based network exploitation and MITM framework for authorized penetration testing, network reconnaissance, traffic interception, wireless security…

 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
 wattocyber/oscp-notes-2026
OSCP notes vault + exam cockpit dashboard: merged technique notes, variable-filled command decks, machines, creds, and runbook for exam day. MIT.
 wattocyber/offensive-one-liners
110 offensive-security one-liners for authorized testing and CTFs, grouped by category and kill-chain step.
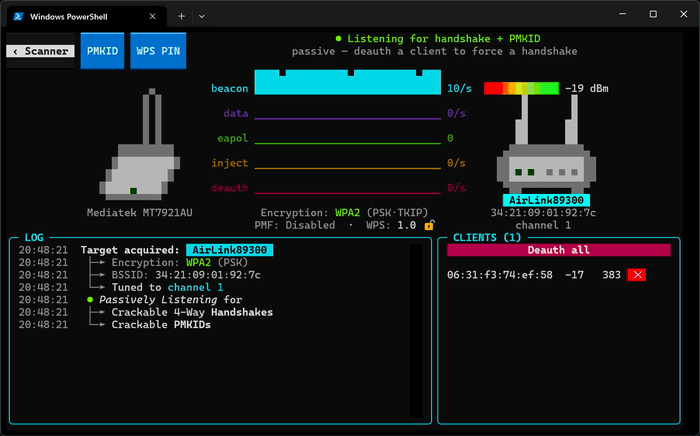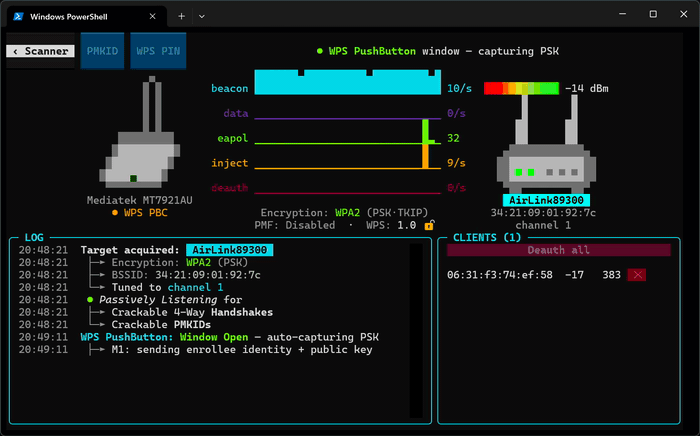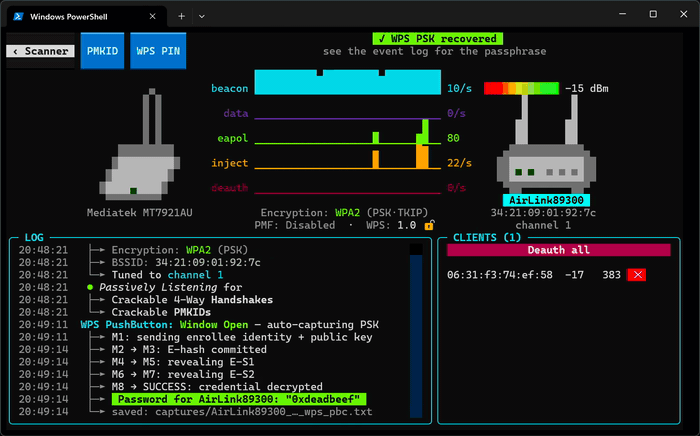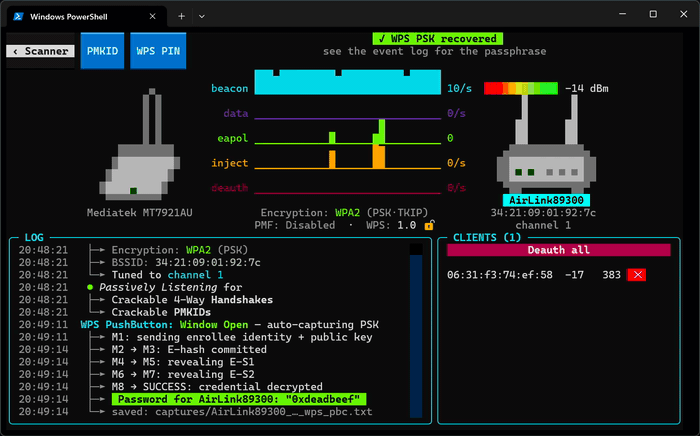 derv82/wifit3
Wifite mais uniquement USB et multiplateforme.
 ghostpack/deeppass
Chasser les mots de passe avec l'apprentissage profond
 adepts-of-0xcc/vba-macro-experiments
Collection de macros VBA publiées sur notre twitter / blog
 assurancemaladiesec/ad-description-password-finder
Récupérer la description des comptes AD et y rechercher un mot de passe.
 olivierlaflamme/cheatsheet-god
Banque de référence pour tests d'intrusion - OSCP / PTP & PTX Aide-mémoire
 0xsyr0/vx-underground-wordlist
Liste de mots pour craquer le mot de passe de fichiers .zip