

Winshark
 airbus-cert/winshark
Un plugin Wireshark pour instrumenter ETW
packet-sniffing-analysisforensicsnetwork-security+1
593
airbus-cert/winsharkUn plugin Wireshark pour instrumenter ETW
 mlgualtieri/ntlmrawunhide
NTLMRawUnhide.py est un script Python3 conçu pour analyser les fichiers de capture de paquets réseau et extraire les hachages NTLMv2 dans un format…
 srixivas/pcapxray
❄️ PcapXray - Un outil de forensic réseau - Pour visualiser une capture de paquets hors ligne sous forme de diagramme réseau incluant…
 zmap/zmap
ZMap est un scanner réseau rapide à paquet unique conçu pour des sondages réseau à l'échelle d'Internet.
 pkb1s/sharprelay
Outil en C# exploitant le pilote WinDivert pour intercepter et rediriger le trafic du port 445 de Windows pour des attaques de relais NTLM via Cobalt…
 benjeems/packetstrider
Un outil de forensique de paquets réseau pour SSH
 eciavatta/caronte
Un outil pour analyser le flux réseau lors des compétitions Capture the Flag en mode attaque/défense.
 telekom-security/tpotce
🍯 T-Pot - La plateforme multi-honeypot tout-en-un 🐝
 dannagle/packetsender
Utilitaire réseau pour l'envoi / la réception TCP, UDP, SSL, HTTP
 h21lab/tsharkvm
Machine virtuelle d'analyse tshark + ELK
 libnet/nemesis
Un utilitaire en ligne de commande pour la création et l'injection de paquets réseau.
 packetsifter/packetsiftertool
PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…
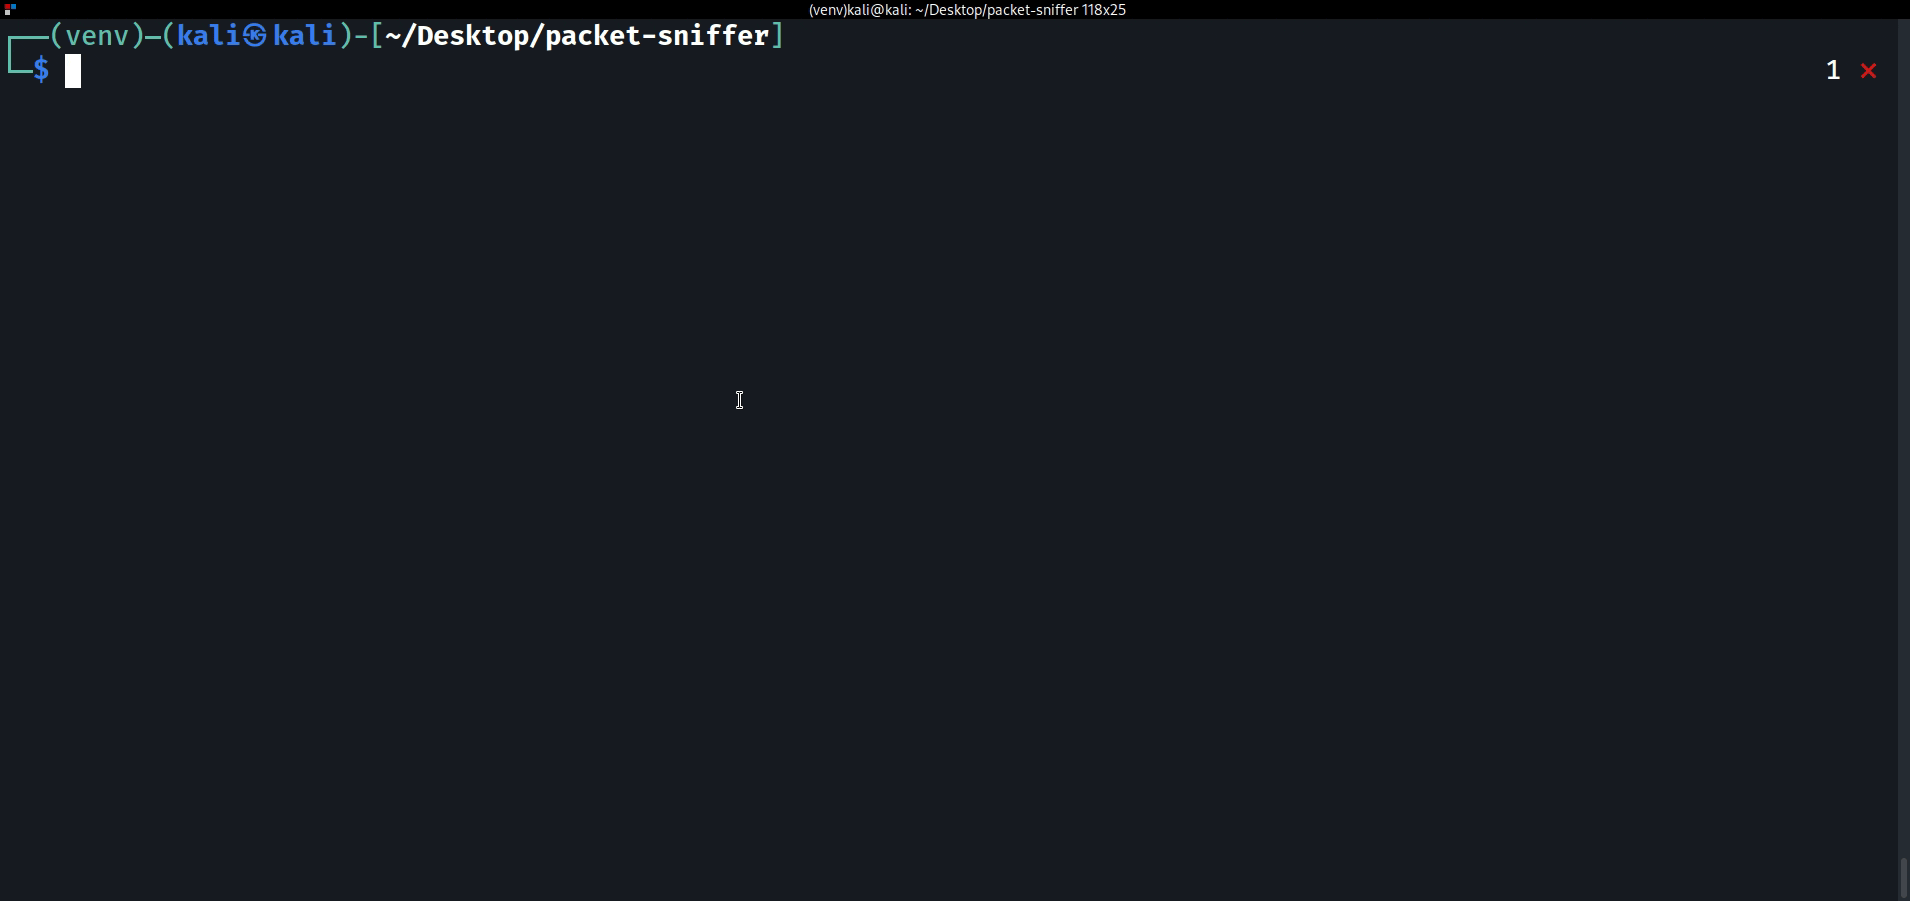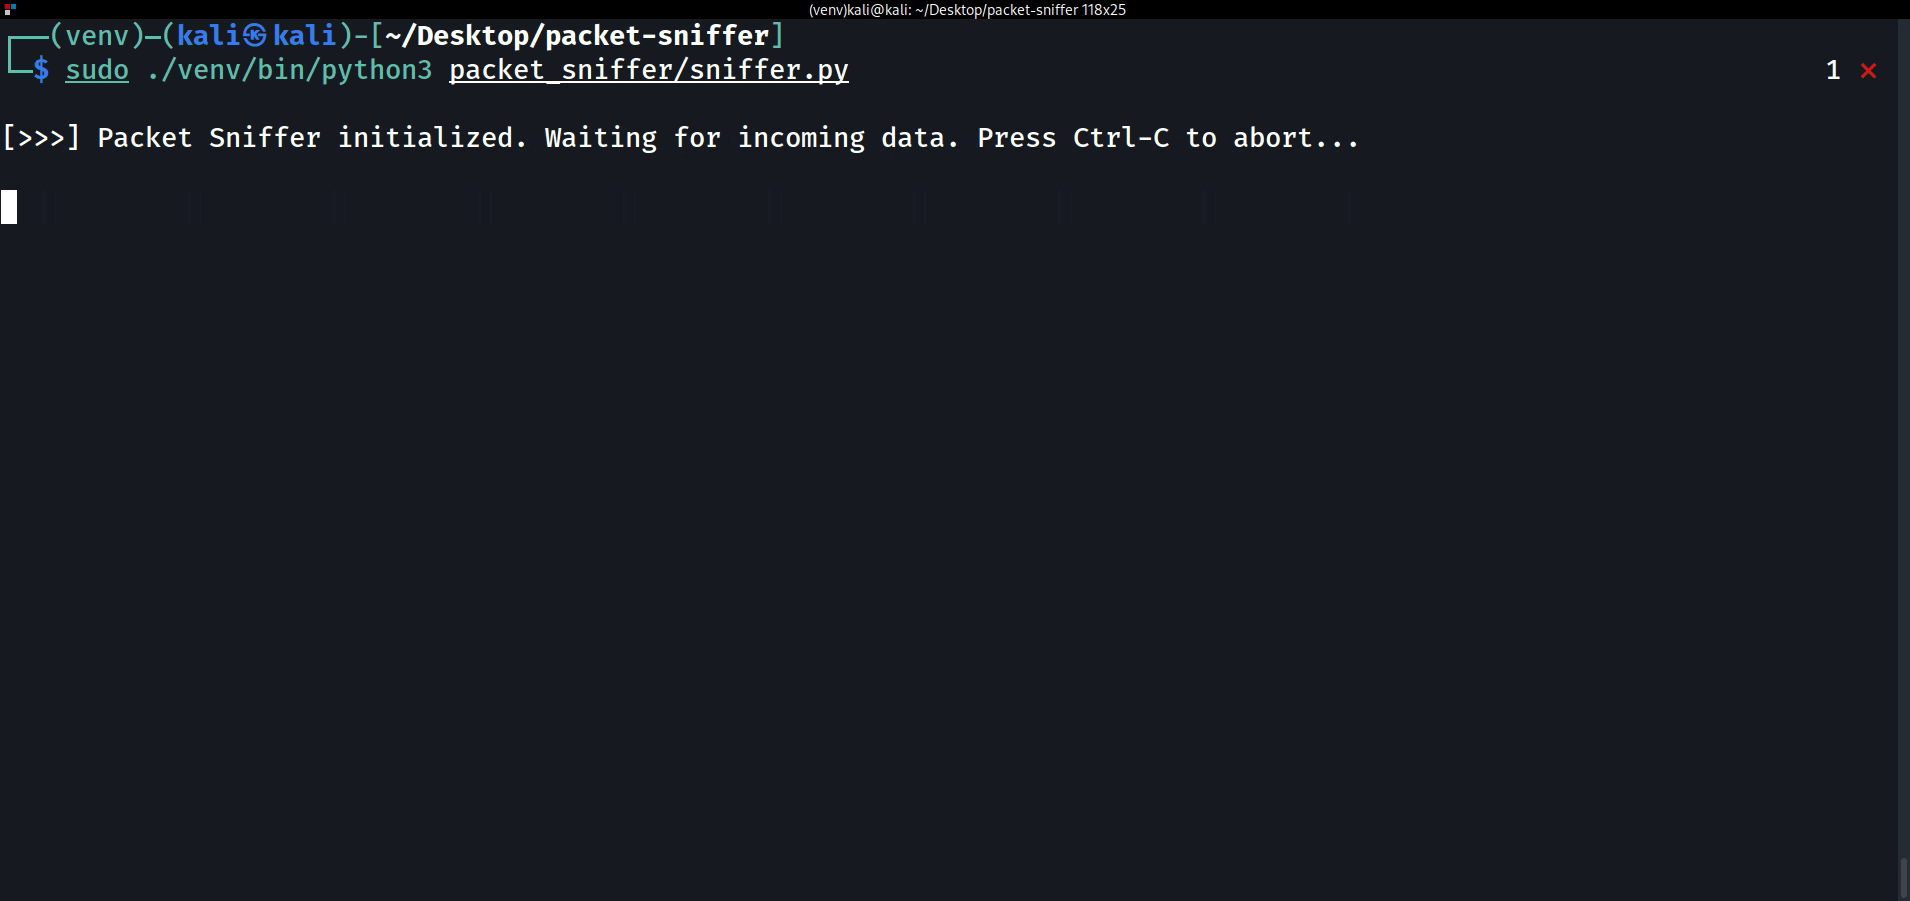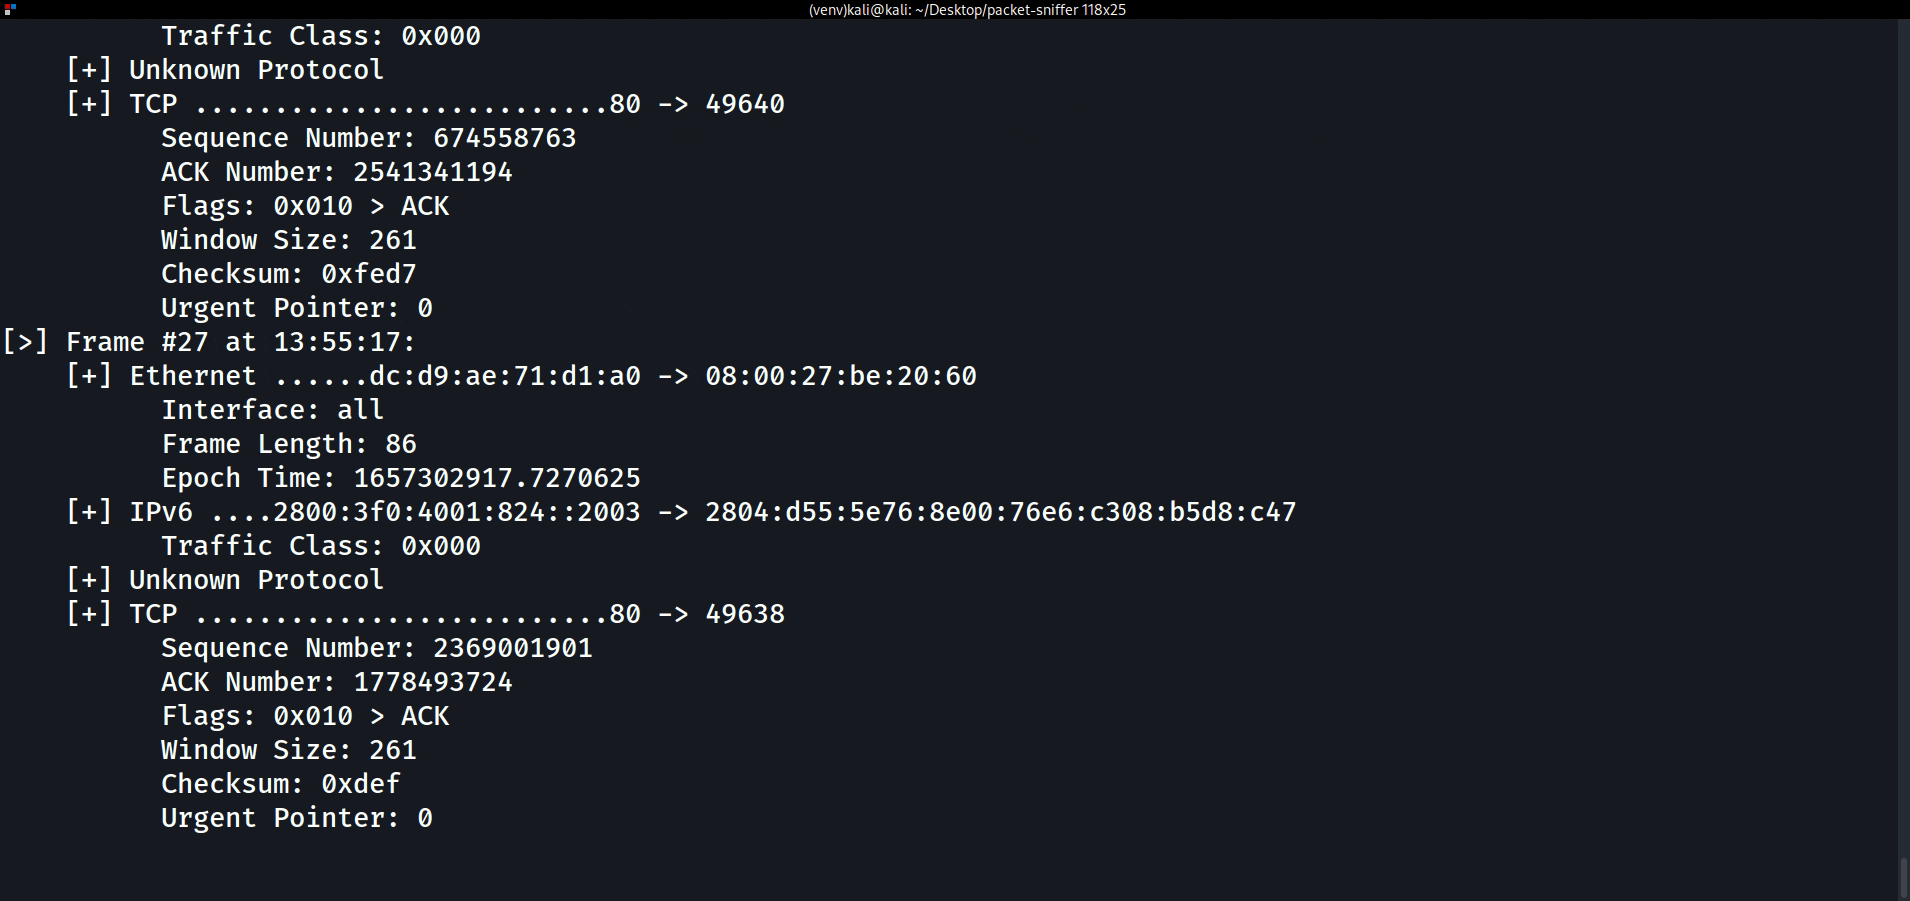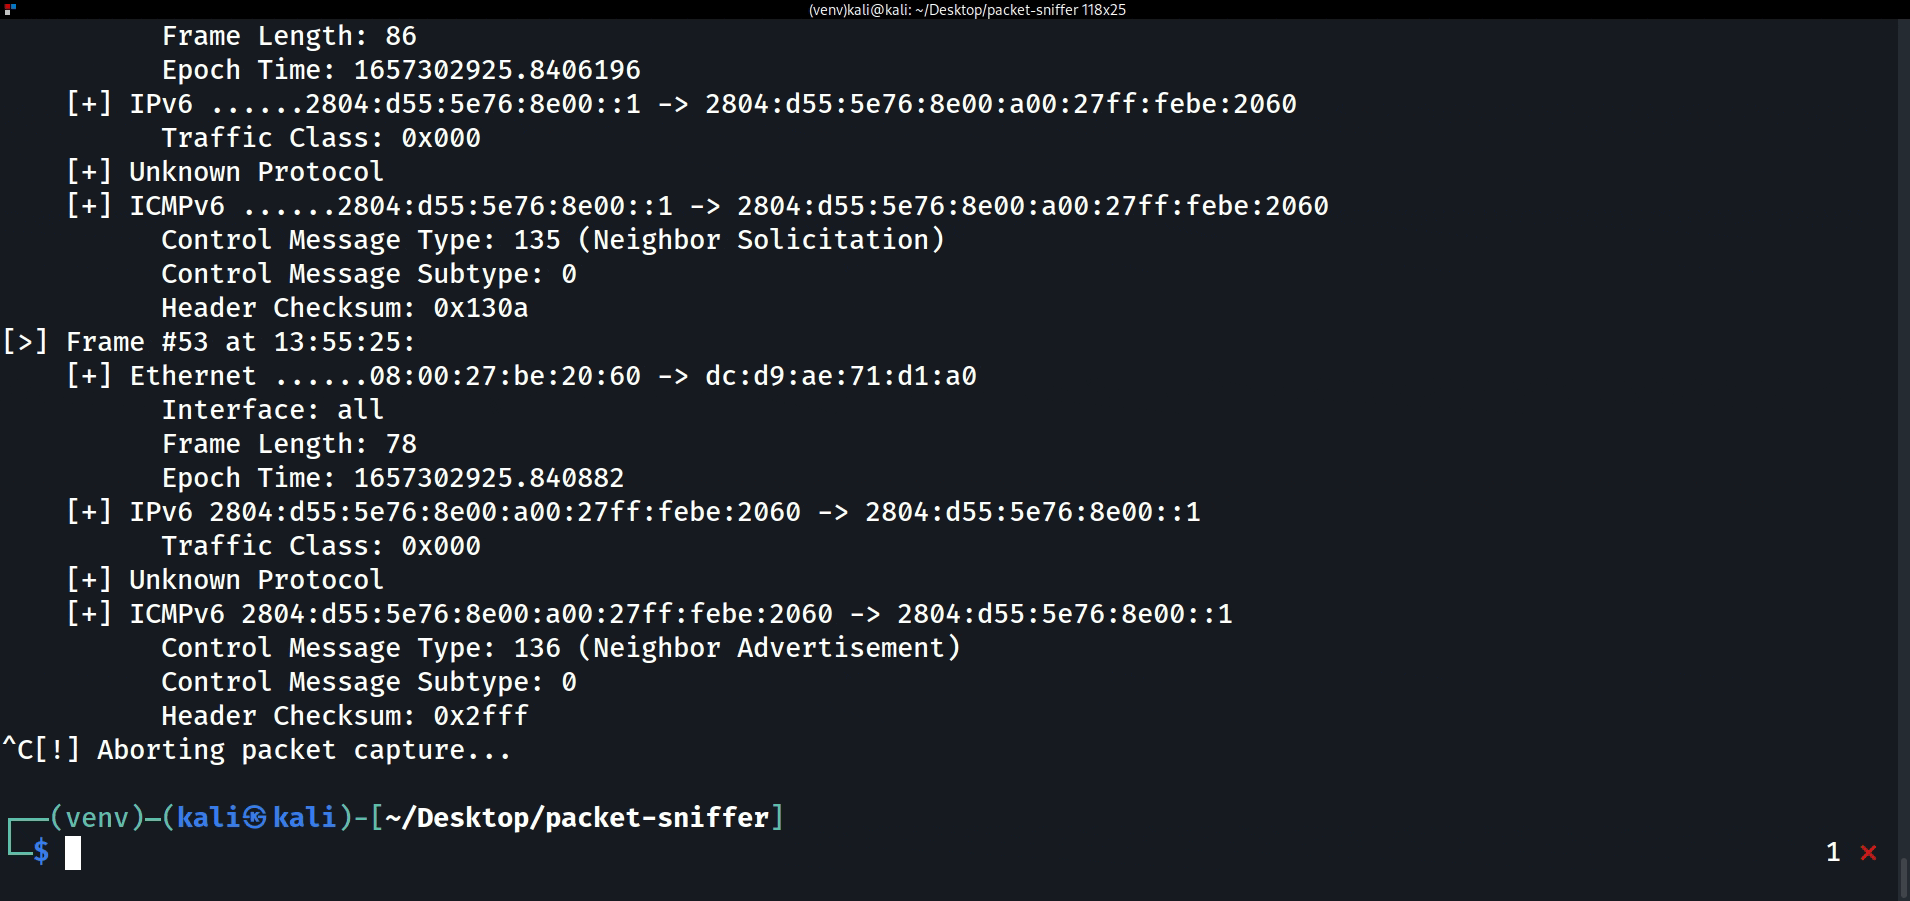 eonraider/packet-sniffer
Raw socket-based network packet sniffer that captures and disassembles TCP/IP packets from network interfaces for security analysis and educational…
 misp/misp-wireshark
Plugin Lua pour extraire des données de Wireshark et les convertir au format MISP
 offensive-hub/black-widow
Outil de test de pénétration offensif basé sur une interface graphique (Open Source)
 quarkslab/peetch
Boîte à outils basée sur eBPF pour renifler le trafic réseau, extraire les clés TLS OpenSSL, et intercepter/déchiffrer les connexions TLS 1.2 en…
 exbotanical/brutus
cadre d'exploitation extensible reposant sur une architecture modulaire multitâche
 impostorkeanu/eavesarp
Analyser les requêtes ARP pour identifier les hôtes communicants et les configurations d'adresses réseau obsolètes (SNACs)