

BlueBox
 svdwi/bluebox
Plateforme open-source de renseignement sur les menaces pour l'analyse de logiciels malveillants et d'observables. Enrichit les IP, domaines, URL et…
ioc-managementosintstatic-analysis+4
49
svdwi/blueboxPlateforme open-source de renseignement sur les menaces pour l'analyse de logiciels malveillants et d'observables. Enrichit les IP, domaines, URL et…
 unkl4b/gitminer3
Outil de minage avancé pour le contenu sur Github
 gmh5225/dark_ledger
Un dépôt préservant les données des marchés du darknet, notamment les listes de vendeurs, les clés PGP, les annonces, et plus encore, à des fins de…
 fknmega/aether
Agent de recherche OSINT et de sécurité piloté par l'IA qui construit un graphe de connaissances en direct à partir de données publiques, avec des…
 emrekybs/signalops
# Tableau de bord de fusion de renseignements toutes sources — WiFi, cellulaire, CCTV, ADS-B, orbital et flux SDR unifiés en une seule carte…
 intelligencex/sdk
SDK pour interroger le moteur de recherche et l'archive de données Intelligence X, prenant en charge des sélecteurs comme l'e-mail, le domaine, l'IP…
 0xmarcio/pocindex
Search public CVE proof-of-concept exploits from GitHub, Nuclei, ExploitDB, Metasploit and Vulhub, with CVSS, EPSS and CISA KEV context.
 bert-janp/open-source-threat-intel-feeds
Ce dépôt contient des flux Threat Intel Open Source librement utilisables, qui peuvent être exploités sans exigences supplémentaires. Il comprend…
 jeet-ganguly/birdy-edwards
Outil automatisé de renseignement Facebook propulsé par l'IA pour le profilage de cibles, l'analyse de réseaux et le signalement de menaces.…
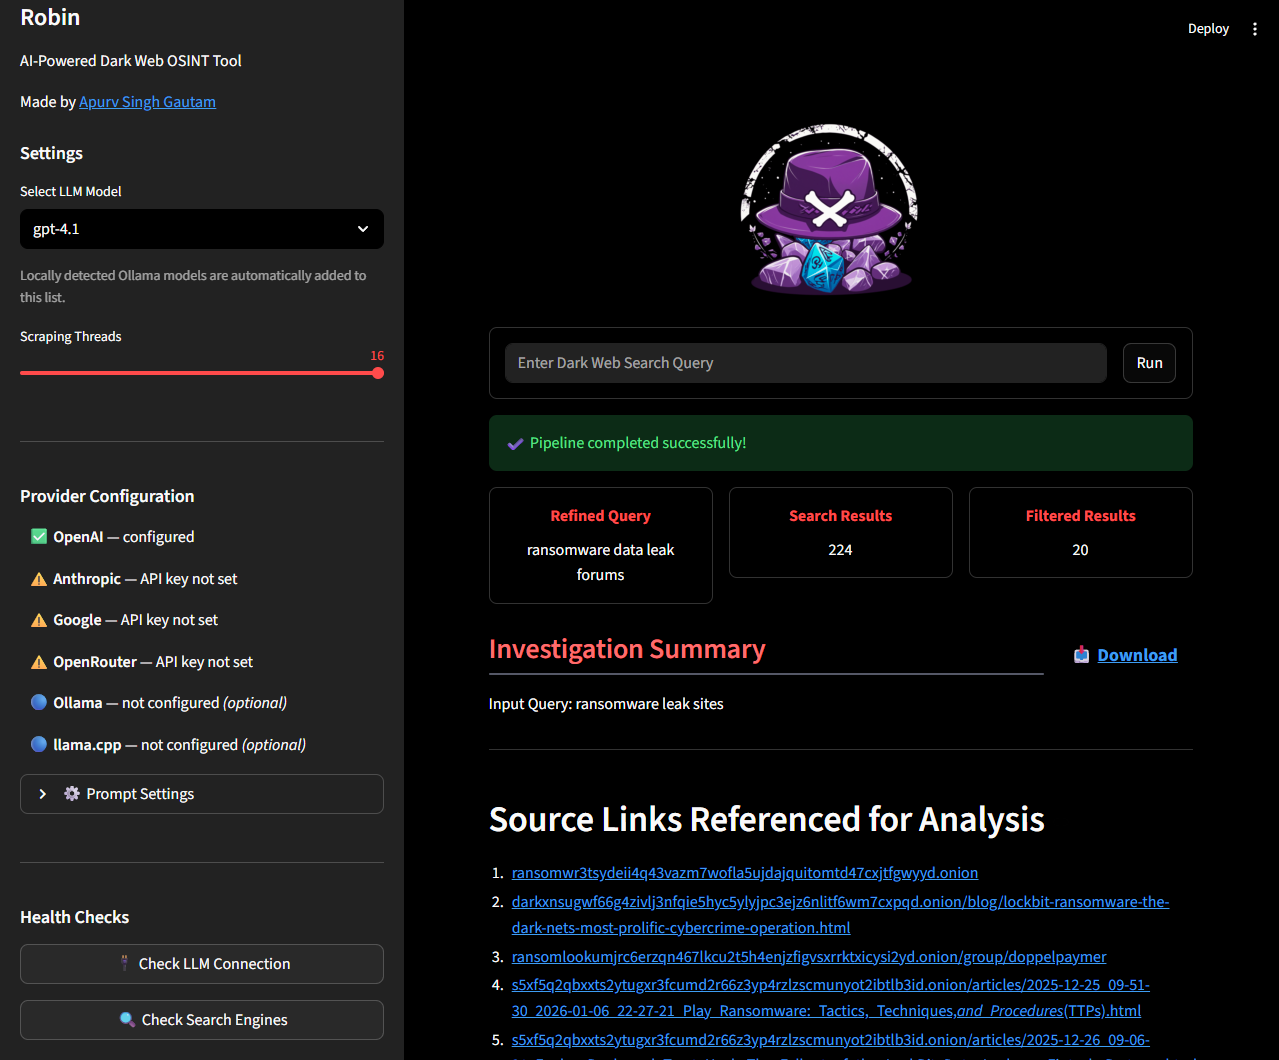 apurvsinghgautam/robin
Outil OSINT du dark web propulsé par l'IA qui utilise des LLM pour affiner les requêtes, filtrer les résultats de recherche et générer des résumés…
 bilawalsidhu/gods-eye-view
Interactive 3D globe aggregating live open-source data on flights, ships, satellites, earthquakes, traffic, and public cameras, with voice control…
 paulsec/api-dnsdumpster.com
Client Python pour dnsdumpster.com permettant de récupérer les enregistrements DNS, les sous-domaines et les cartes réseau pour la reconnaissance et…
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 bluscreenofjeff/red-team-infrastructure-wiki
Wiki pour collecter des ressources de durcissement d'infrastructure Red Team
 timborin0/log4j-dork-scanner
Un script pour rechercher, scraper et analyser les fichiers affectés par Apache Log4j CVE-2021-44228 à l'aide de Google dorks.

 toxy4ny/rinhit
Collecte les artefacts macOS et iOS afin de construire des chronologies de l'activité réseau, de l'identité inter-appareils et de la corrélation de…
 gnomeman/badbanana-threat-observatory
Observatoire de renseignement sur les menaces agrégeant les flux CISA KEV, ThreatFox, URLhaus et MalwareBazaar avec recherche, suivi des…
 ph4l4nx/ctf-s-tools
Dépôt pour indexer les outils utiles pour les CTF