

Archived
kippo-g0tmi1k
 g0tmi1k/kippo-g0tmi1k
Honeypot SSH à interaction moyenne qui journalise les attaques par force brute et l'intégralité des interactions du shell de l'attaquant, avec des…
defensive-toolspassword-attacksinformation-gathering+4
g0tmi1k/kippo-g0tmi1kHoneypot SSH à interaction moyenne qui journalise les attaques par force brute et l'intégralité des interactions du shell de l'attaquant, avec des…
 oisf/libhtp
Bibliothèque d'analyse de protocole HTTP sensible à la sécurité, utilisée par les moteurs IDS/IPS pour inspecter et normaliser le trafic HTTP à des…
 dev-sec/ansible-ssh-hardening
Ce rôle Ansible fournit de nombreuses configurations SSH liées à la sécurité, offrant une protection de base complète.
 coldzer0/reversesock5proxy
Un tout petit proxy inverse Sock5 écrit en C :V
 yosangwon/arp-dns-spoof
Exemple de code pour l'usurpation DNS avec empoisonnement ARP.
 cyanitol/netgear-telenetenable
Telenet Enable pour routeurs Netgear depuis le checkout svn http://netgear-telnetenable.googlecode.com/svn/trunk/ netgear-telnetenable-read-only
 kolya5544/bearftp
Serveur FTP honeypot écrit en .NET Core (C#) pour Linux et Windows.
 vmware-archive/lightwave
Services d'identité pour l'infrastructure traditionnelle, les applications et les conteneurs.
 takeshixx/ip-https-tools
Outils pour le protocole de tunneling IP sur HTTPS (IP-HTTPS)
 oblique/create_ap
[NON MAINTENU] Ce script crée un point d'accès WiFi en NAT ou en pont.
 ayrx/tlsenum
Un outil en ligne de commande pour énumérer les suites de chiffrement TLS prises en charge par un serveur.
 mellow-hype/c2finder
Recherchez les IP C&C non-sinkholées dans vos journaux Bro (à partir de la liste maîtresse C&C de Bambanek Consulting).
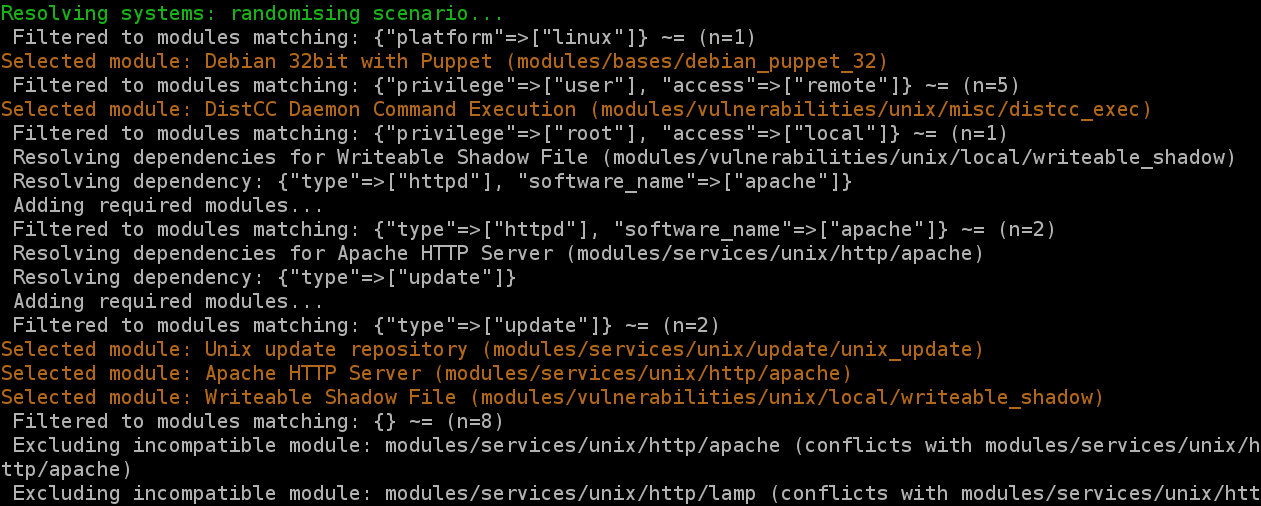 secgen/secgen
Générer des machines virtuelles vulnérables à la volée (le développement actuel de l'équipe se déroule dans le fork cliffe/SecGen)
 diverto/nse-log4shell
Scripts NSE Nmap pour vérifier les vulnérabilités log4shell ou LogJam (CVE-2021-44228)
 wneessen/smbcompscan
Script de scanner pour identifier les hôtes vulnérables à CVE-2020-0796
 rancher/externalip-webhook
CVE-2020-8554 : Attaque de l'homme du milieu via LoadBalancer ou ExternalIPs
 mozilla-services/heartbleed
Un vérificateur (site et outil) pour CVE-2014-0160
 mandiant/citrix-ioc-scanner-cve-2023-3519
Scanner basé sur Bash détectant les indicateurs de compromission liés à l'exploitation de CVE-2023-3519 sur les appareils Citrix ADC, prenant en…