

Ladon
 k8gege/ladon
Ladon, scanner d'intrusion réseau à grande échelle, plugin PowerShell, Cobalt Strike, chargement en mémoire, analyse sans fichier. Comprend le scan…
privilege-escalationreconnaissancevulnerability-scanners+9
5.3k
k8gege/ladonLadon, scanner d'intrusion réseau à grande échelle, plugin PowerShell, Cobalt Strike, chargement en mémoire, analyse sans fichier. Comprend le scan…
 bountystrike/bountystrike-sh
Pipeline de bug bounty du pauvre (du riche ?) https://dubell.io
 urbanadventurer/whatweb
Scanner web de nouvelle génération
 jpr5/ngrep
ngrep est comme GNU grep appliqué à la couche réseau. C'est un outil basé sur PCAP qui vous permet de spécifier une expression régulière étendue ou…
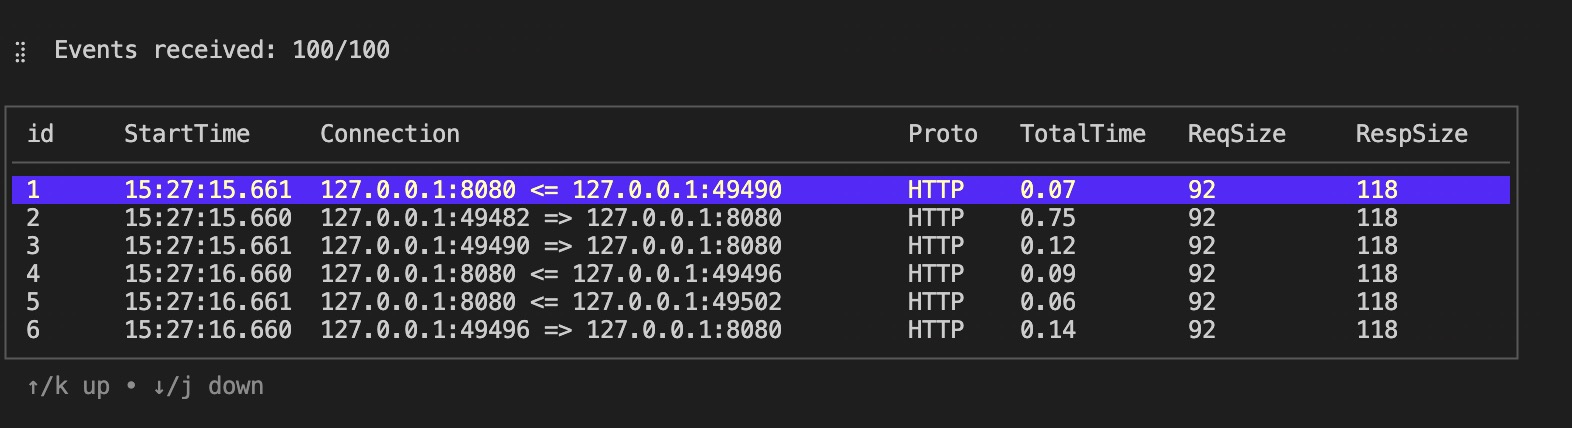 hengyoush/kyanos
Kyanos est un outil d'analyse réseau basé sur eBPF. Il permet de visualiser le temps que les paquets passent dans le noyau, de capturer les…
 idoka/awesome-canbus
:articulated_lorry: Awesome — outils, matériel et ressources CAN bus pour les chercheurs en cybersécurité, les rétro-ingénieurs et les passionnés…

 the-tcpdump-group/tcpdump
le dissecteur réseau TCPdump
 the-tcpdump-group/libpcap
Bibliothèque indépendante du système pour la capture et le filtrage de paquets au niveau utilisateur. Fournit un cadre portable pour la surveillance…
 bettercap/bettercap
Le couteau suisse pour la reconnaissance de réseaux 802.11, BLE, HID, CAN-bus, IPv4 et IPv6 et les attaques MITM.
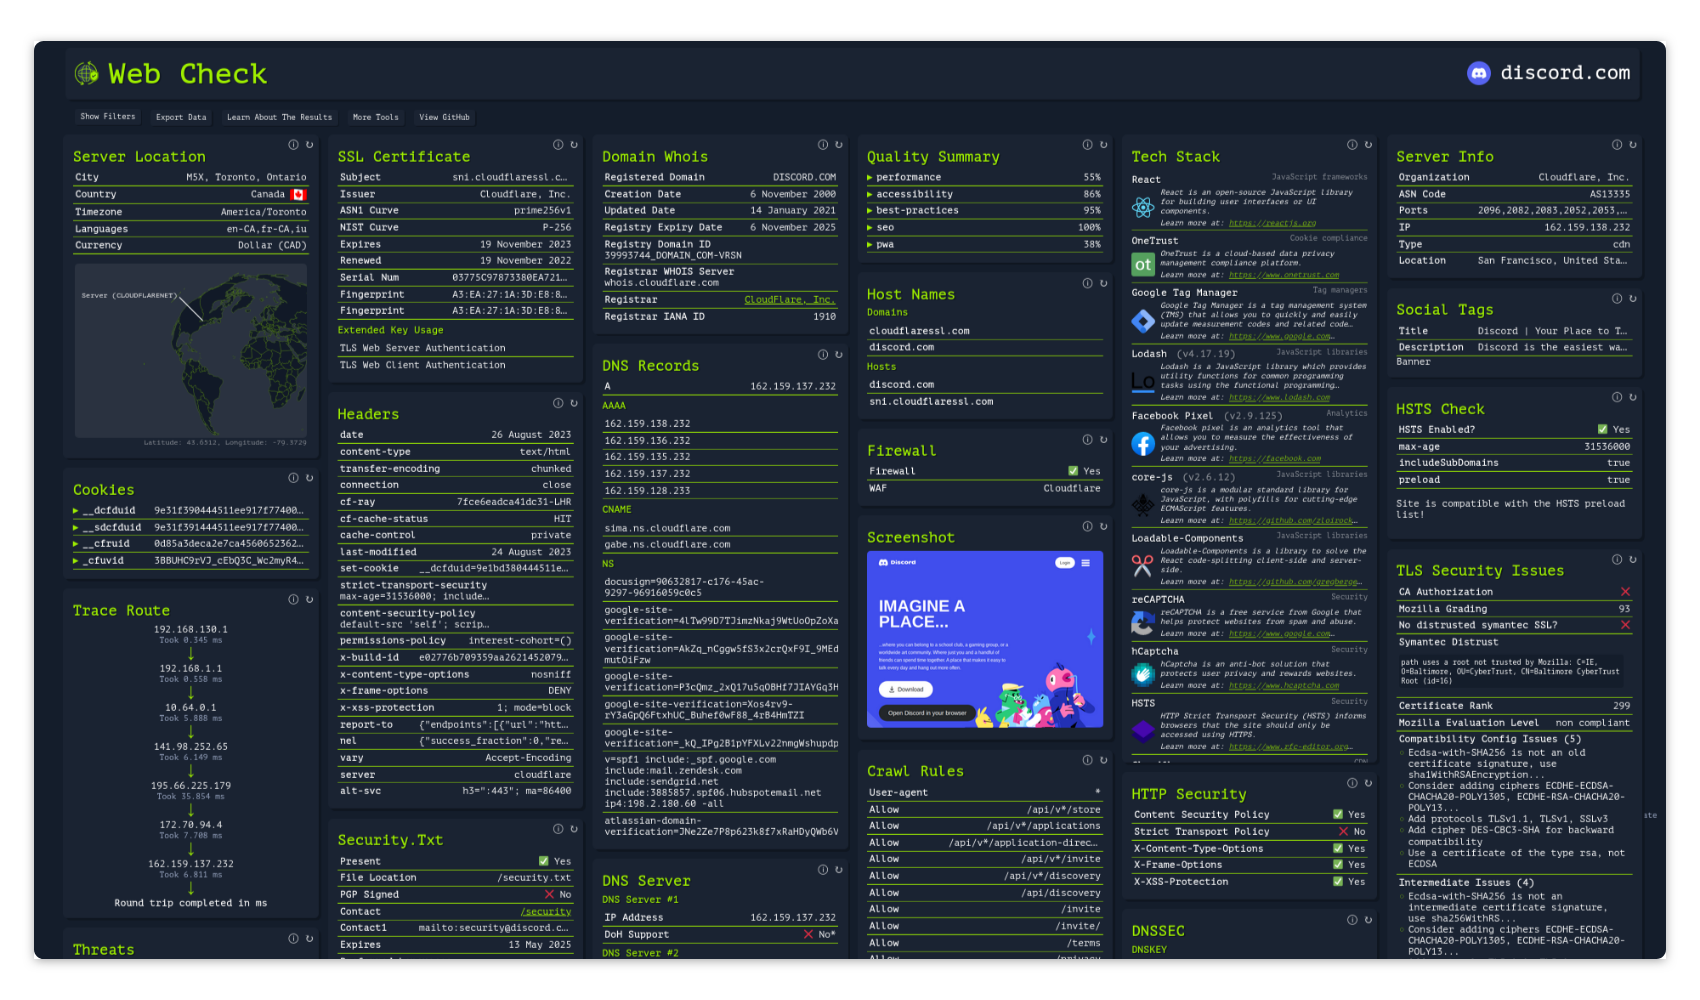 lissy93/web-check
🕵️♂️ All-in-one OSINT tool for analysing any website
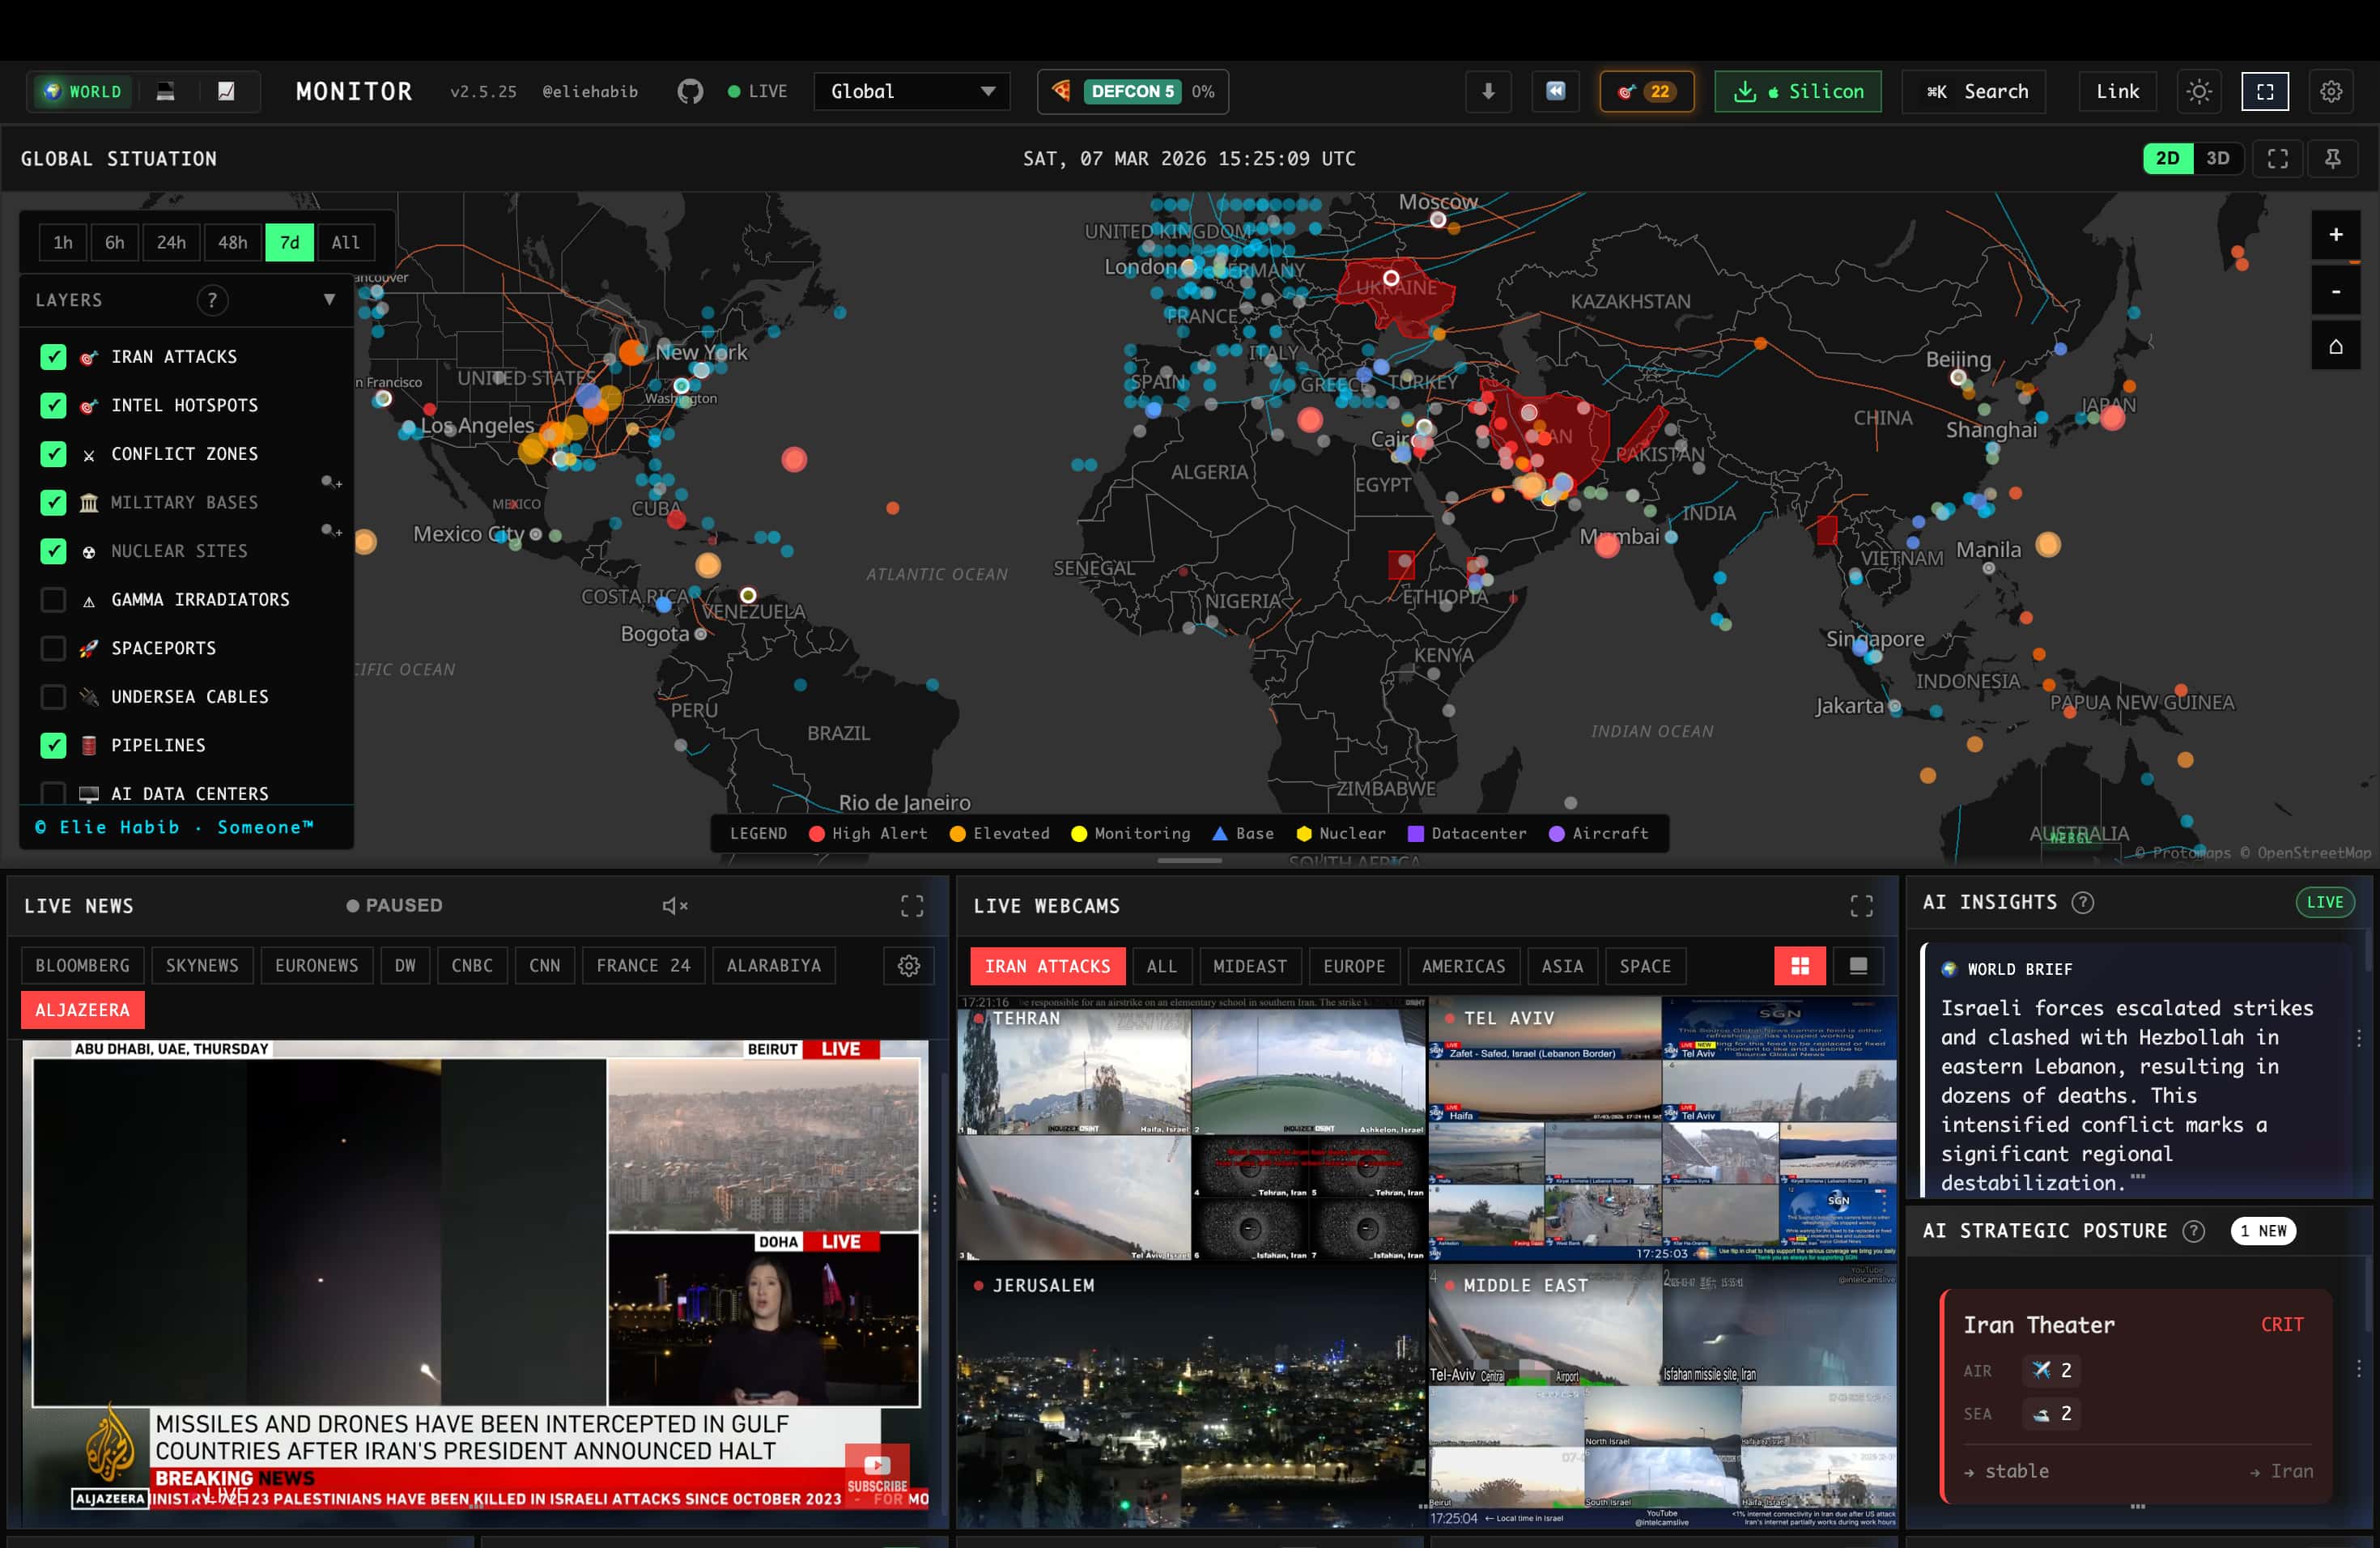 koala73/worldmonitor
Real-time global intelligence dashboard. AI-powered news aggregation, geopolitical monitoring, and infrastructure tracking in a unified situational…
 dmontgomery40/pentest-mcp
PAS à des fins éducatives : Un serveur MCP pour les testeurs d'intrusion professionnels, incluant la prise en charge de STDIO/HTTP/SSE, nmap,…
 a-poc/blueteam-tools
Outils et techniques pour Blue Team / Réponse aux incidents
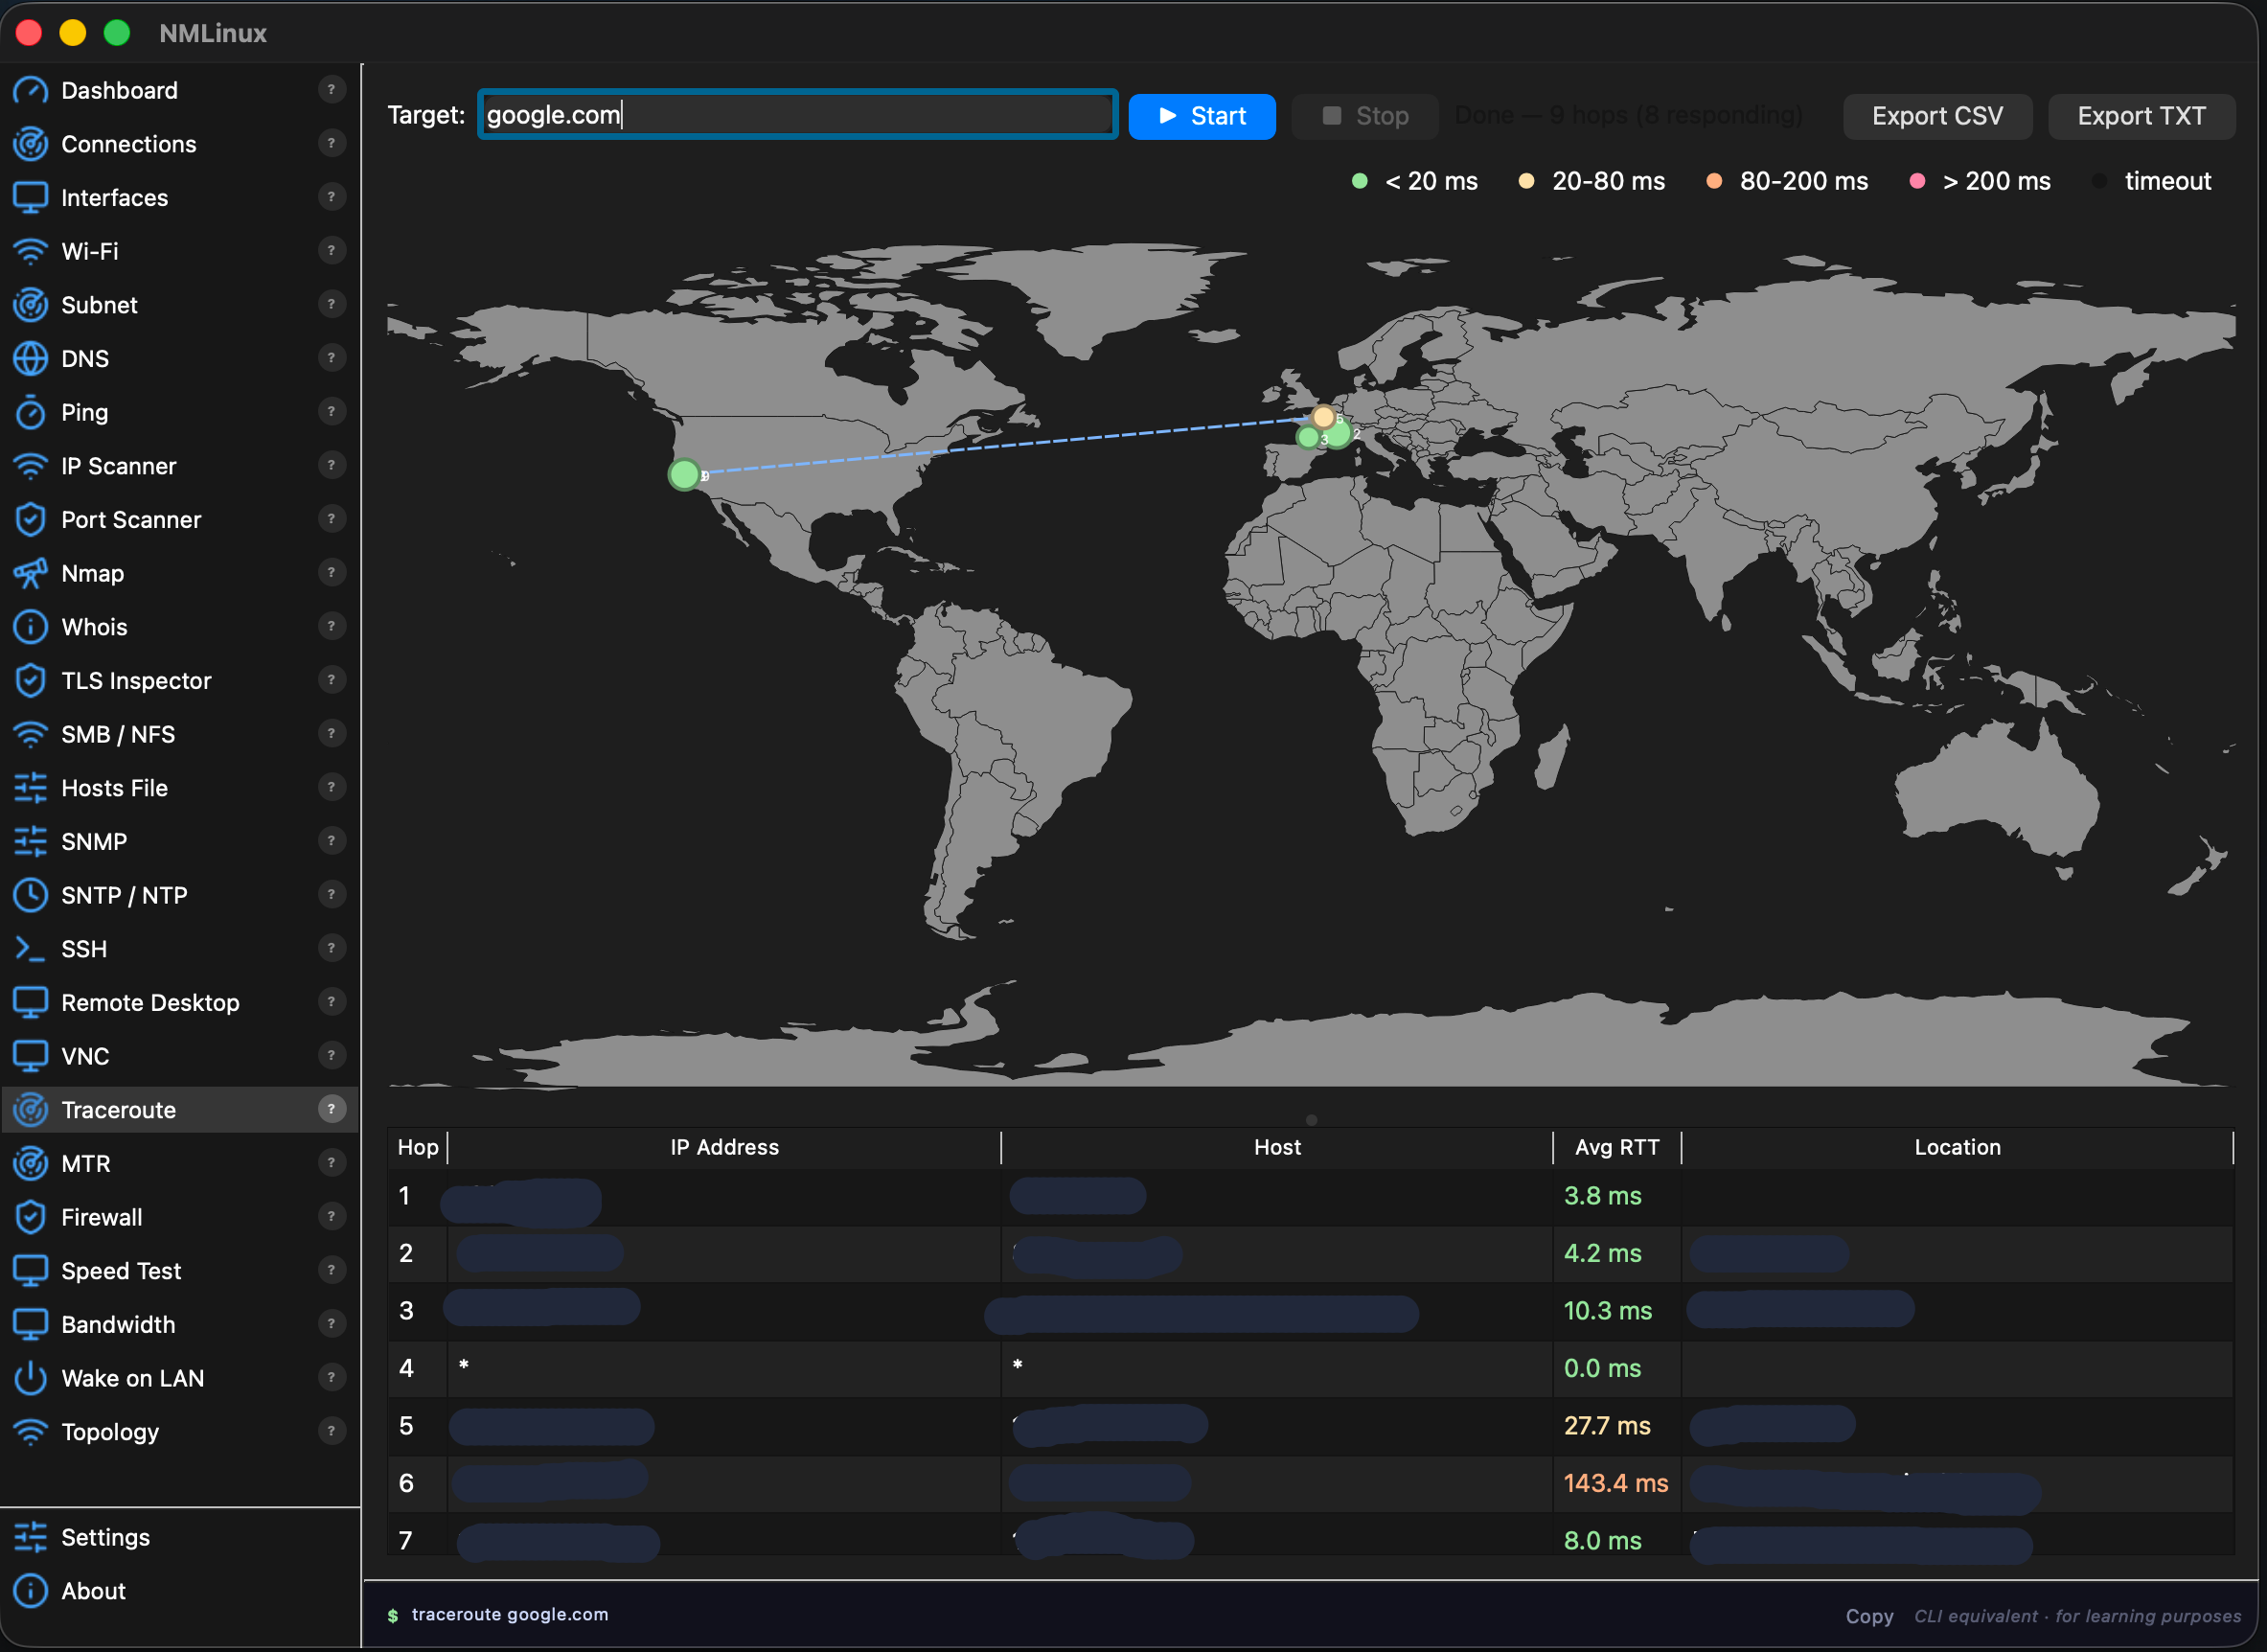 thongor77/nmlinux
Boîte à outils réseau unifiée pour Linux — Python 3 + PySide6
 tjnull/cygor
Un framework modulaire de découverte d'actifs écrit en python pour automatiser le travail manuel répétitif
 yakushstanislav/ultraviolet
Moteur de découverte réseau et de recherche auto-hébergé avec scan de ports continu, sondage approfondi de protocoles sur ~100 services, mise en…
 zmap/zannotate
Utilitaire pour annoter des ensembles de données Internet avec des métadonnées contextuelles (par ex., origin AS, MaxMind GeoIP2, reverse DNS, et…