

zeek-spicy-ipsec
 corelight/zeek-spicy-ipsec
Un analyseur de protocole IPSec pour Zeek basé sur Spicy.
packet-sniffing-analysisnetwork-forensicsnetwork-security+1
8
corelight/zeek-spicy-ipsecUn analyseur de protocole IPSec pour Zeek basé sur Spicy.
 corelight/zeek-spicy-ospf
Un analyseur de paquets OSPF pour Zeek basé sur Spicy.
 corelight/zeek-spicy-stun
Un analyseur de protocole STUN pour Zeek basé sur Spicy.
 corelight/zeek-spicy-wireguard
Un analyseur de protocole Wireguard pour Zeek basé sur Spicy.
 camp0/aiengine
AIEngine est un NIDS (système de détection d'intrusion réseau) interactif/programmable de nouvelle génération en Python/Ruby/Java/Lua et Go.
 jgoyd/fourteen_endpoints
Sociétés écrans au sein du relais de confidentialité d'Apple
 lpefferkorn/ipdecap
Décapsule le trafic encapsulé dans les protocoles GRE, IPIP, 6in4, ESP (ipsec), peut également supprimer l'en-tête IEEE 802.1Q (LAN virtuel).…
 simsong/bulk_extractor
This is the development tree. Production downloads are at:
 appliedsec/forensicscanner
Forensic Scanner
 kcreyts/plugxdecoder
Décode le trafic PlugX et les artefacts chiffrés/compressés.
 nao-sec/ramnit_traffic_parser
Analyse du trafic de Ramnit
 r3mrum/loki-parse
Un script Python capable de détecter et d'analyser le trafic réseau lié à loki-bot (malware). Ce script peut être utile aux analystes DFIR et aux…
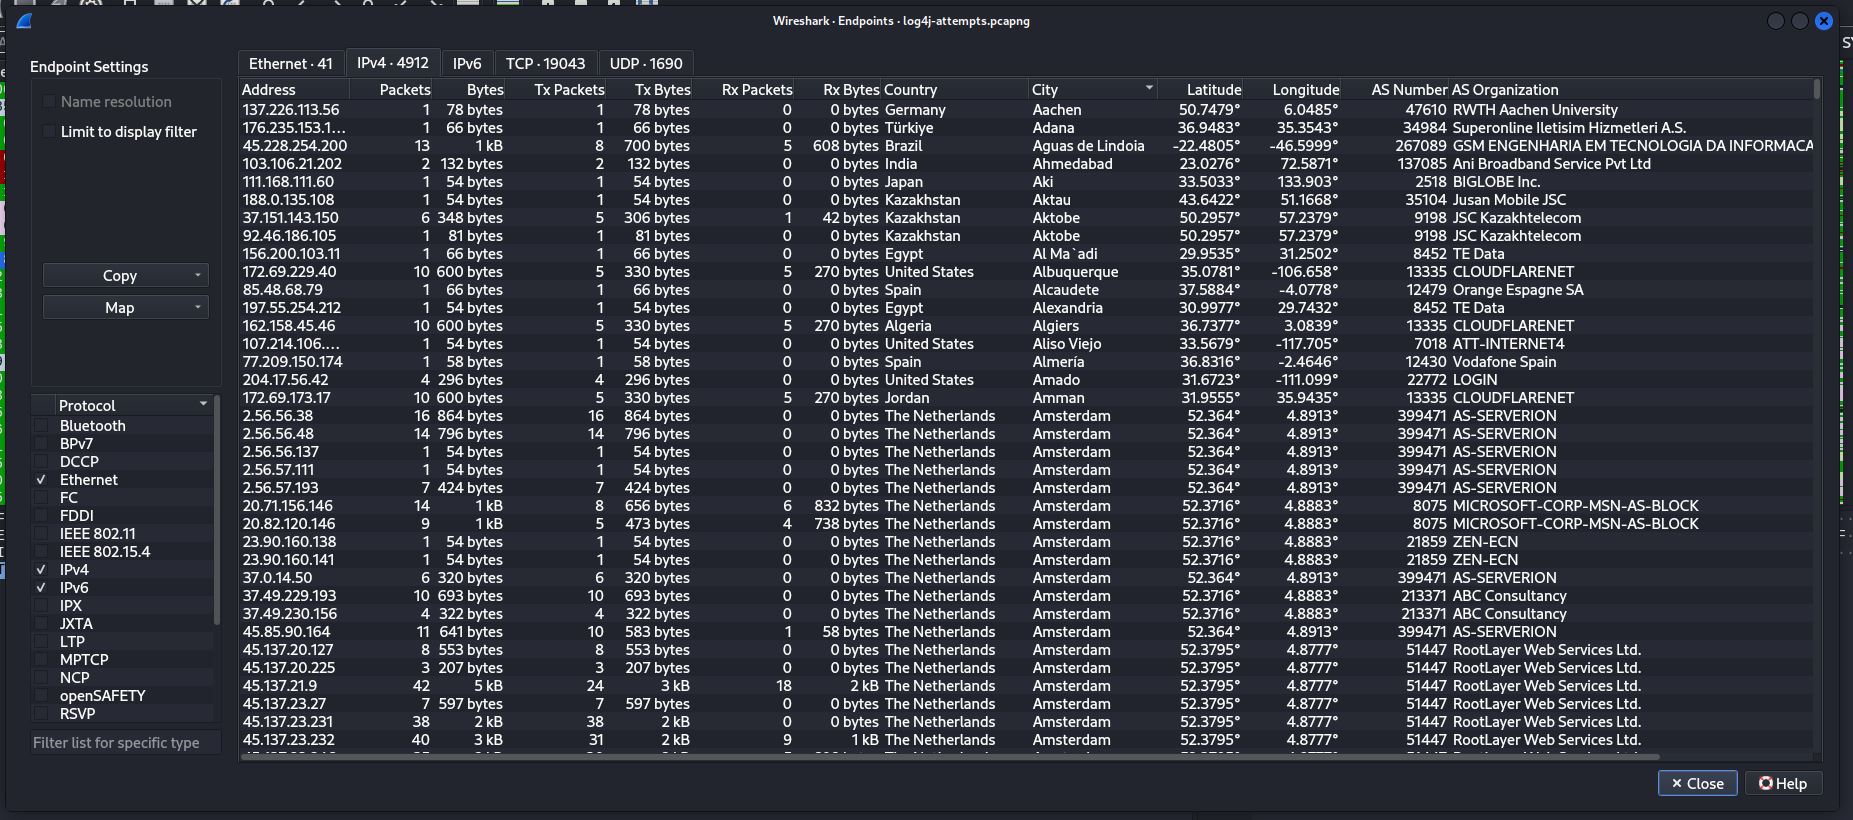 kirkdjohnson/wireshark
Téléchargé un fichier de capture de paquets (.pcapng) depuis malware-traffic-analysis.net qui était un exemple de tentative d’attaque contre un…
 ic3-512/linux-root-kit
Simulation de bout en bout d'une attaque par confusion de dépendances Python, escalade de privilèges sudo (CVE-2025-32463) et persistance basée sur…
 stevehenderson/lab_xz_backdoor
Quelques laboratoires examinant la vulnérabilité de porte dérobée xz (CVE-2024-3094)
 nicholasc03/dns-poisoning-triage-lab
Triage forensique de l'empoisonnement du cache DNS sur du matériel hérité. Comprend l'analyse PCAP d'injections d'enregistrements non sollicités de…
 tsale/awesome-dfir-skills
Une collection organisée de compétences et de workflows DFIR pour les praticiens de l'InfoSec.
 dougburks/so-crates
SO-CRATES : Security Onion conteneurisé pour l'analyse rapide des menaces, des malveillances et des comportements suspects !