

Blue-Team-Notes
 purp1ew0lf/blue-team-notes
You didn't think I'd go and leave the blue team out, right?
memory-forensicsnetwork-forensicsmalware-analysis+5
1.8k
purp1ew0lf/blue-team-notesYou didn't think I'd go and leave the blue team out, right?
 awakecoding/wireshark-rdp
Wireshark RDP resources
 naacbin/covenantdecryptor
Déchiffre les communications Covenant C2 en extrayant les clés privées RSA des minidumps, en récupérant les clés de session AES et en convertissant…
 jstrosch/malware-samples
Échantillons de logiciels malveillants, exercices d’analyse et autres ressources intéressantes.
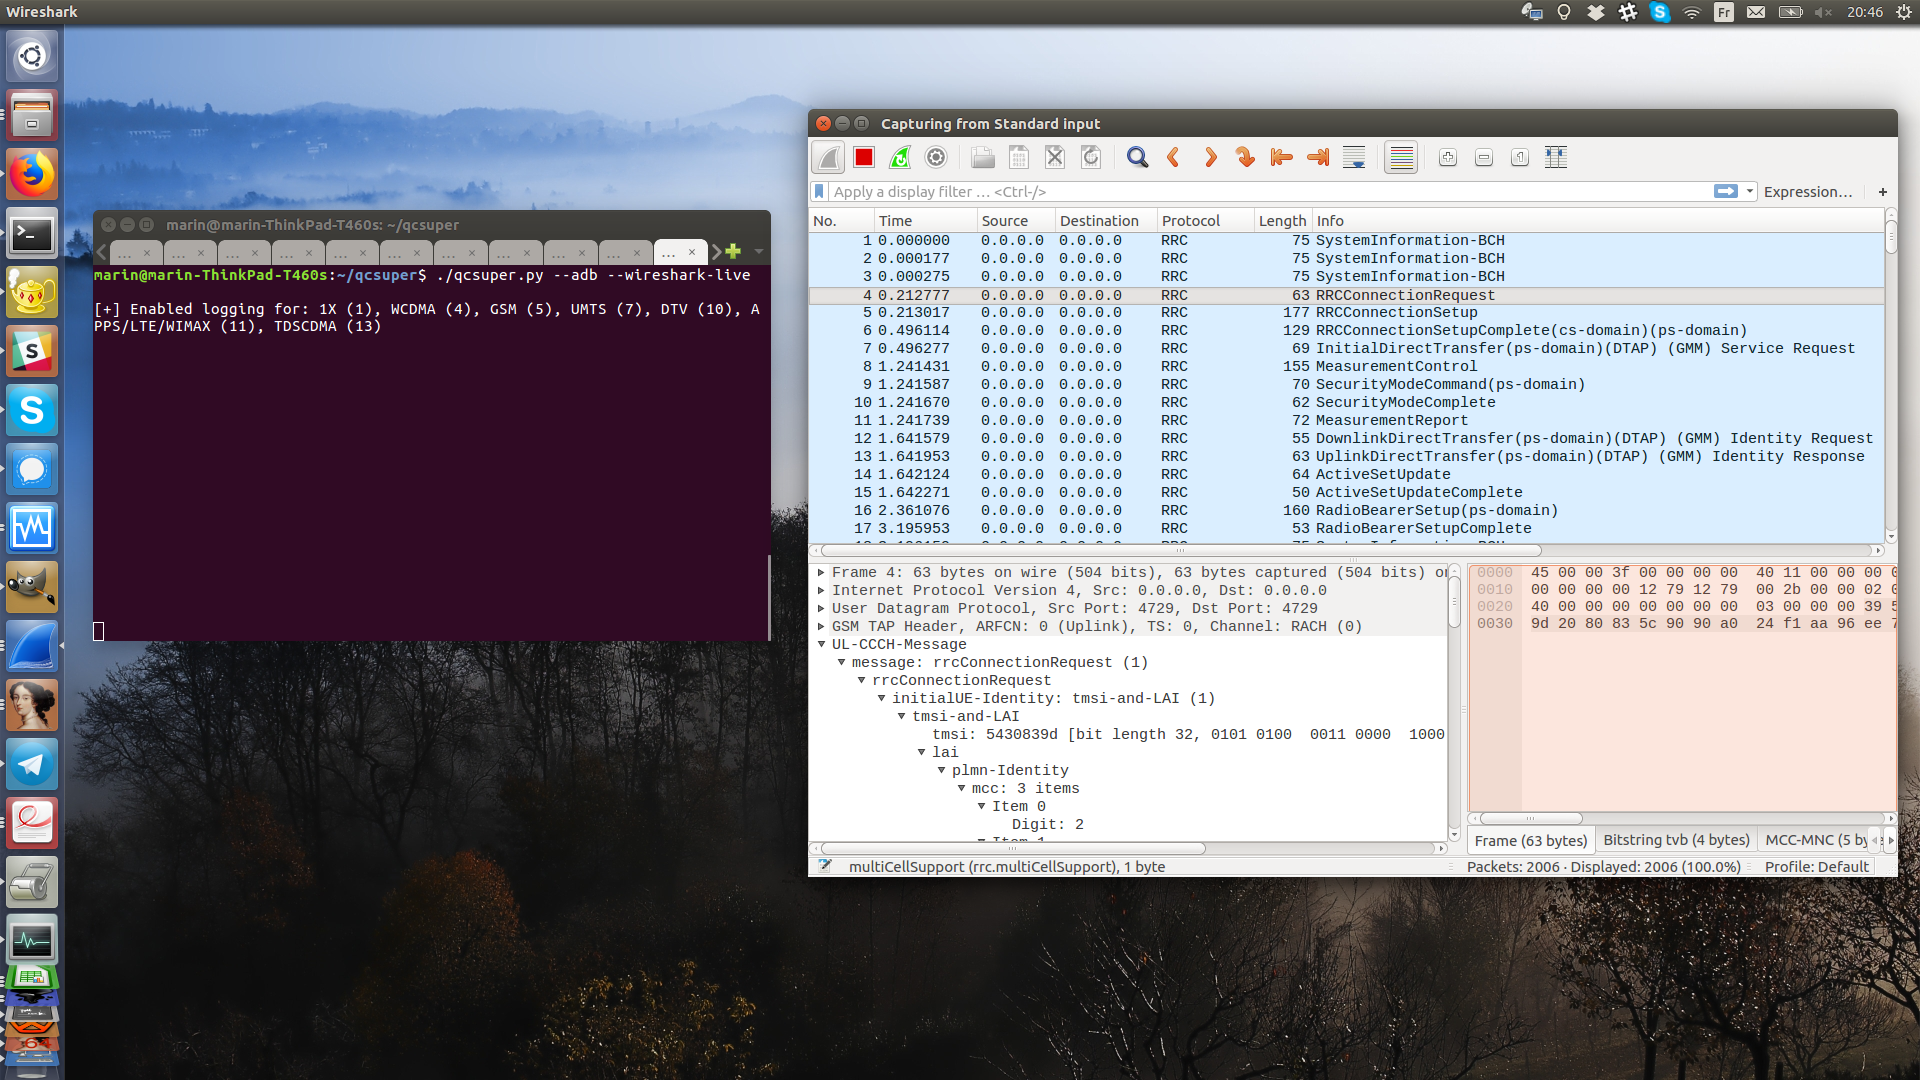 p1sec/qcsuper
QCSuper est un outil permettant de communiquer avec les téléphones et modems basés sur Qualcomm, permettant de capturer les trames radio brutes…
 zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation
Étude de cas de réponse à incident (IR) documentant l’investigation d’une tentative d’exploitation ciblant CVE-2024-24919 (lecture arbitraire de…

 oisf/suricata
Moteur open-source IDS/IPS/NSM réseau pour l'inspection du trafic en temps réel, la détection et la prévention d'intrusions, l'analyse des protocoles…

 nccgroup/baskerville
Extracteur sélectif de protocoles à partir de PCAPs ou d'interfaces.
 nccgroup/mortimer
Une collection de scripts pour traiter des données et du renseignement de type forensique réseau, principalement dans une base de données postgres.
 nccgroup/pcap-burp
Importateur de Pcap pour Burp
 synacktiv/pcapan
Un assistant d'analyse de captures pcap
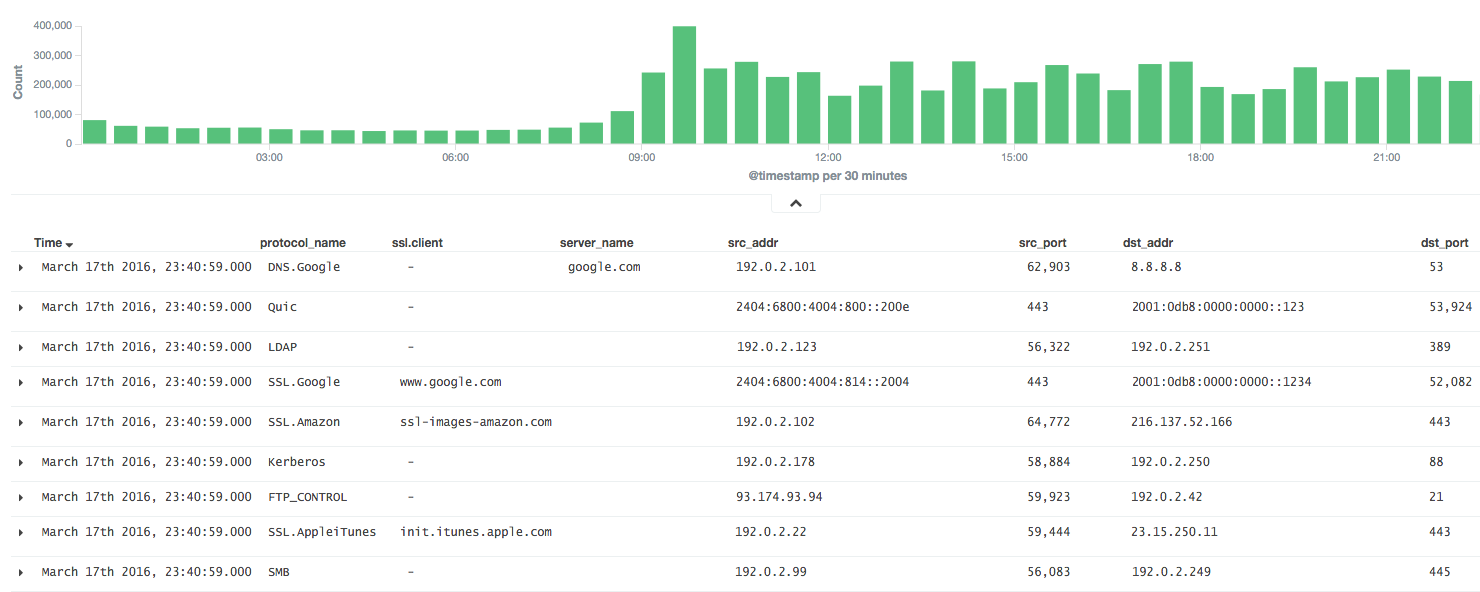 knqyf263/ndff
Un moniteur réseau basé sur les flux avec inspection approfondie des paquets.
 corelight/corelightforsplunk
Application Splunk pour intégrer et analyser les données de détection réseau de Corelight, permettant la chasse aux menaces en temps réel et la…
 corelight/zeek-community-id
Prise en charge de Zeek pour le hachage de flux Community ID.
 corelight/zeek-netsupport-detector
Un détecteur NetSupport basé sur Zeek. NetSupport est souvent détourné par les attaquants dans des malwares.
 corelight/zeek-quic
Analyseur Bro qui détecte le protocole QUIC de Google