

sentrymcp
 zaydmulani09/sentrymcp
Un scanner de sécurité statique + runtime pour les serveurs MCP (Model Context Protocol)
static-analysisvulnerability-scannerssecret-detection+3
zaydmulani09/sentrymcpUn scanner de sécurité statique + runtime pour les serveurs MCP (Model Context Protocol)
 mthamil107/db_audit_research
Self-Defeating Audits: laboratoire reproductible montrant un rôle PostgreSQL à faibles privilèges aveuglant de manière réversible un auditeur basé…
 burjoy/cve-2024-40275_scanner
Scanner pour CVE-2024-40725 (divulgation de code source du serveur Apache HTTP) ; sonde les chemins directs et les sous-requêtes, identifie les…
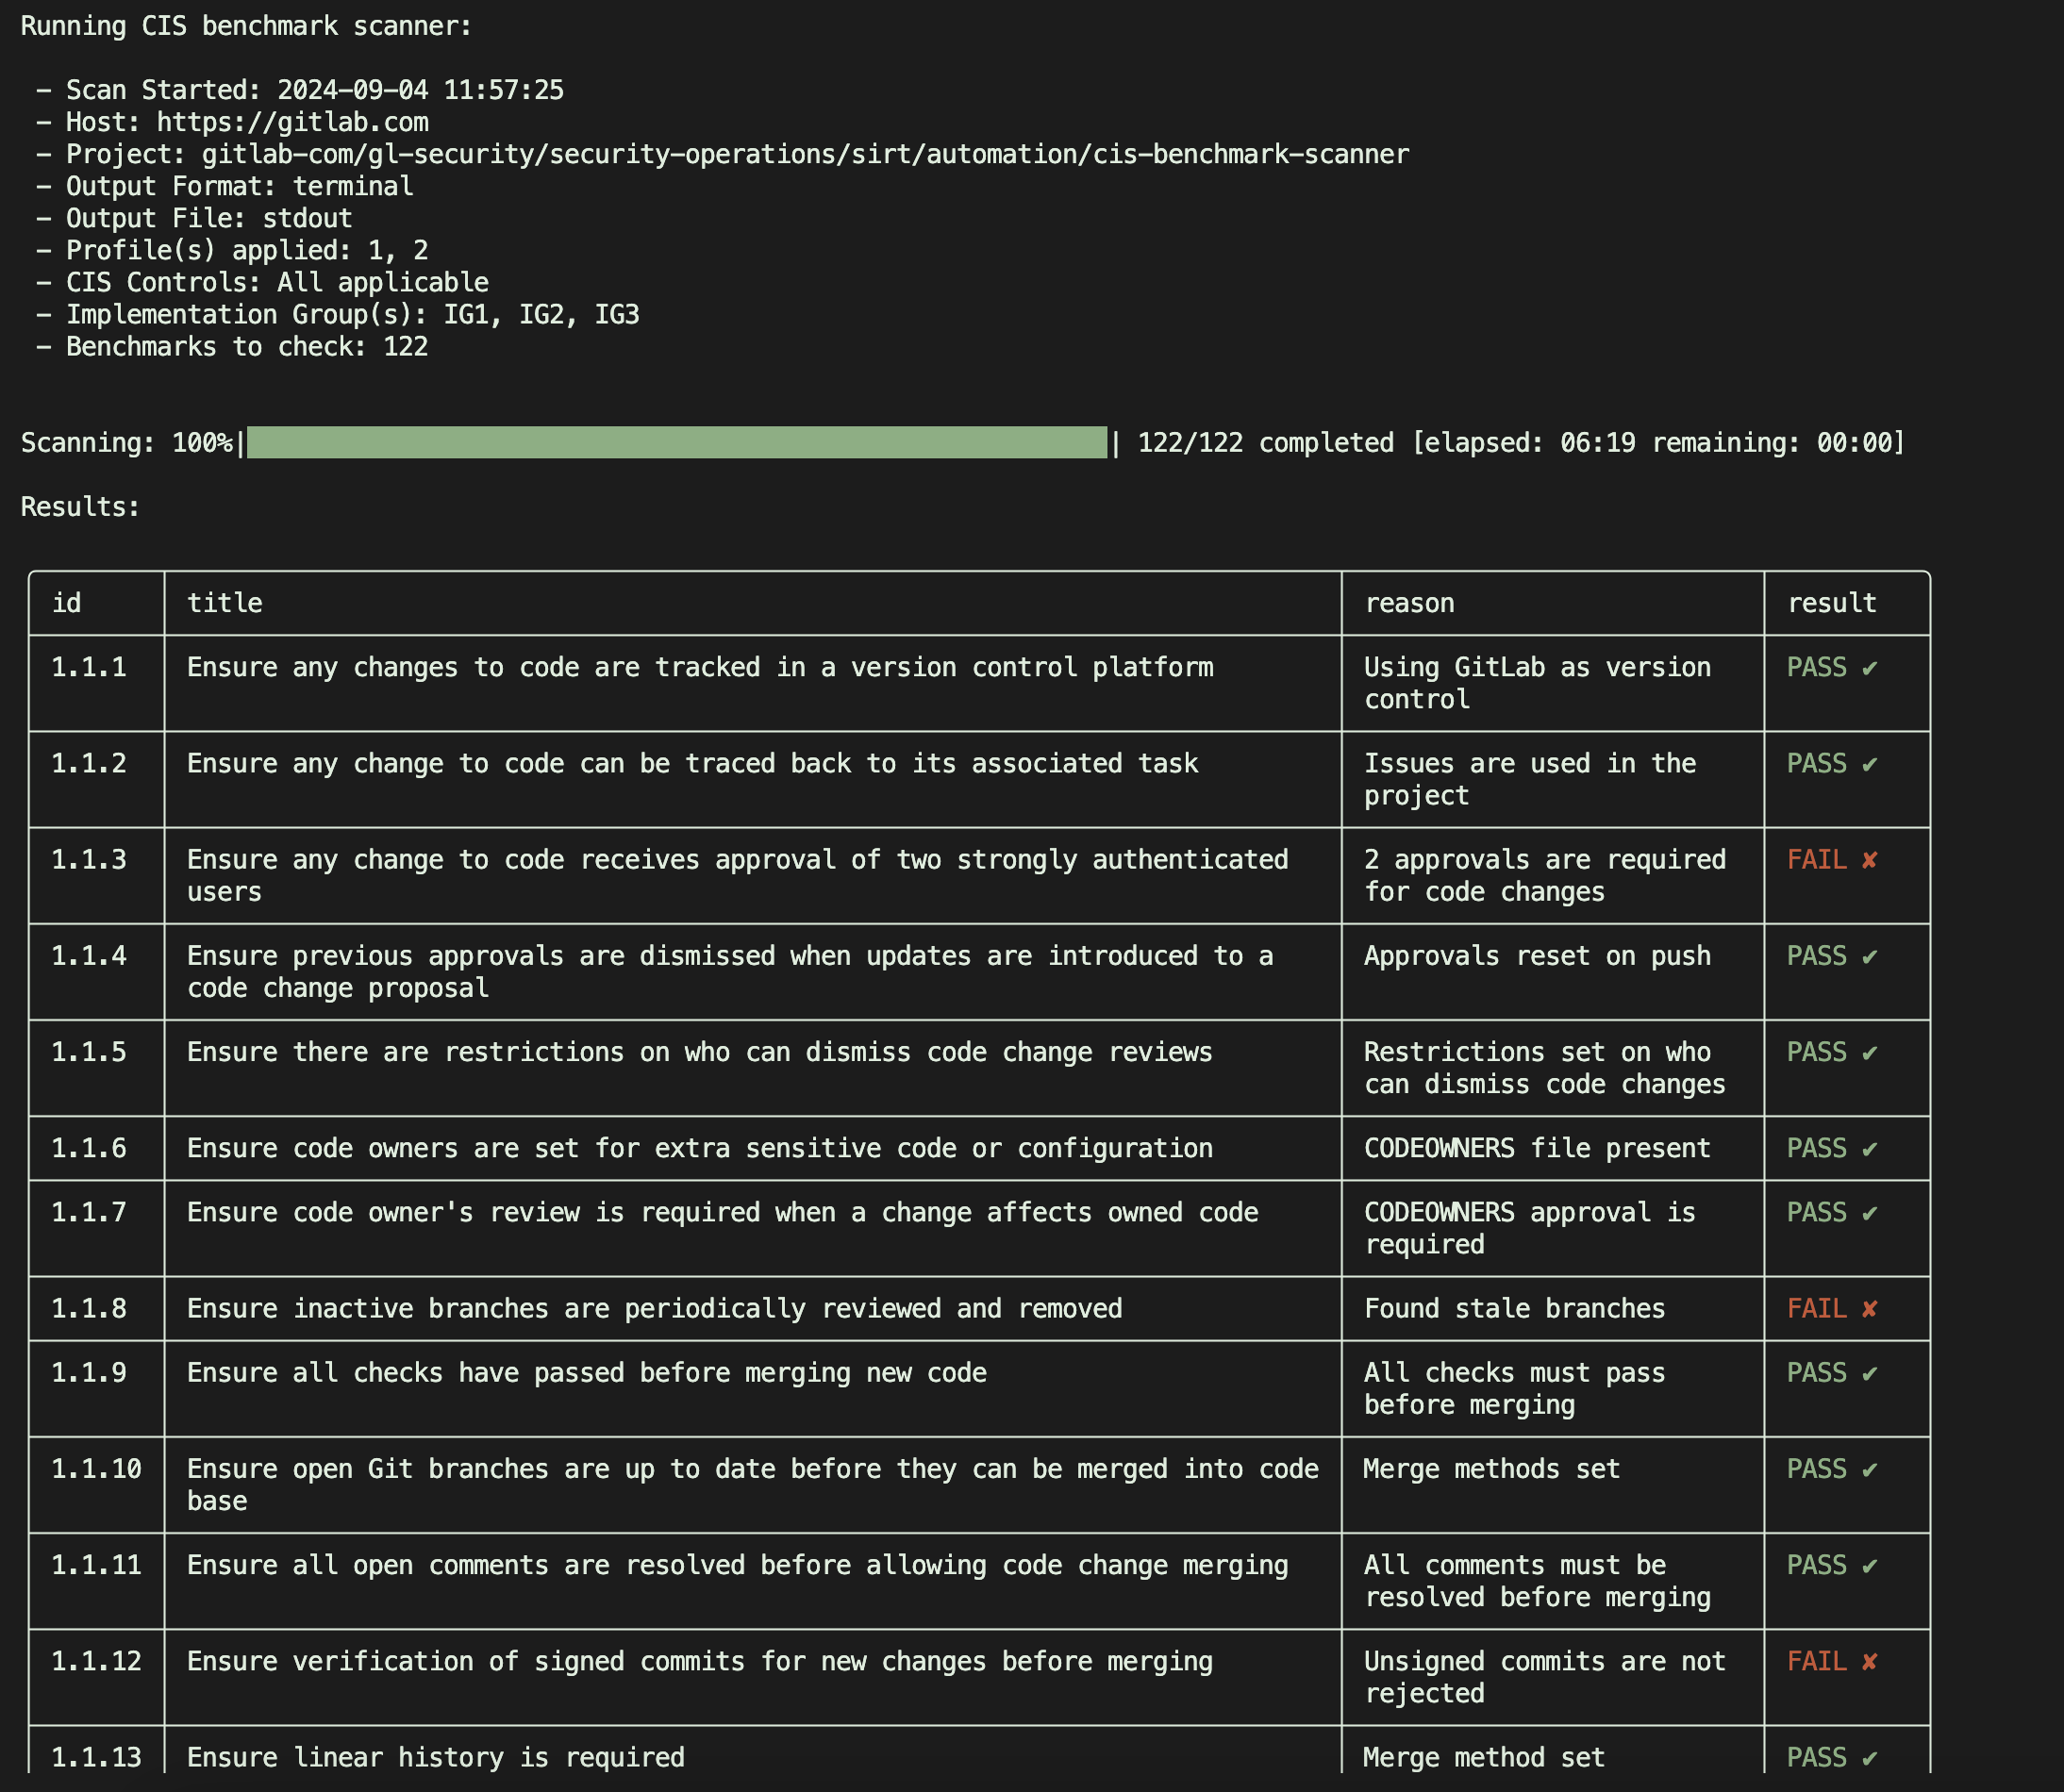
 gitlab-security-oss/cis/gitlabcis
Audite les projets GitLab par rapport au CIS GitLab Benchmark via des vérifications d'API en lecture seule, générant des rapports JSON sur la…
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
Auditeur de sécurité PowerShell en lecture seule pour les postes de travail et serveurs Windows : vérifie la configuration de Defender, l'état des…
 neelkotnis/azure-security-auditor
Outil CLI pour auditer la posture de sécurité Azure, les RBAC, les NSG, le stockage, l'identité et le chiffrement.
 elttam/semgrep-rules
Règles de sécurité d'analyse statique pour la détection de vulnérabilités et la revue de code axée sur l'audit dans Java, Go, Python, C#, Kotlin,…
 assurancemaladiesec/ad-description-password-finder
Récupérer la description des comptes AD et y rechercher un mot de passe.
 olafhartong/mde-auditcheck
MDE dépend de l'activation de certains paramètres d'audit.
 scipag/hardeningkitty
HardeningKitty - Vérifie et durcit votre configuration Windows
 proviesec/google-dorks
Dorks Google utiles pour la sécurité web et le Bug Bounty
 akabe1/oauthscan
Extension Burp Suite utile pour vérifier la sécurité OAUTHv2 et OpenID
 wavestone-cdt/defcon-cicd-pipelines-workshop
Atelier pratique sur la sécurité des pipelines CI/CD avec lab Terraform, exploitation AWS, évasion Kubernetes et exercices de backdooring d'artefacts…
 pop3ret/awsome-pentesting
Mes notes d'antisèche pour pentester l'infrastructure AWS
 cisagov/scubagear
Automatisation pour évaluer l'état de votre tenant M365 par rapport aux référentiels de la CISA
 0x6d69636b/windows_hardening
HardeningKitty et paramètres de durcissement Windows
 mzhmo/psexec_noinstall
Le dépôt contient psexec, qui aidera à exploiter le pipe oublié
 moniik/poc_salesforce_lightning
À des fins académiques uniquement. Attaque contre Salesforce Lightning avec privilège d'invité.