

CORStest
 rub-nds/corstest
Un simple scanner de mauvaise configuration CORS
vulnerability-scannersweb-securitypenetration-testing+1
424
rub-nds/corstestUn simple scanner de mauvaise configuration CORS
 s0md3v/corsy
Scanner de mauvaise configuration CORS
 tismayil/laraveln00b
LaravelN00b .env Scanner
 ankane/s3tk
Un kit de sécurité pour Amazon S3
 lc/theftfuzzer
TheftFuzzer est un outil qui fuzze les implémentations de Cross-Origin Resource Sharing pour les mauvaises configurations courantes.
 fellchase/flumberboozle
Suite de programmes conçue pour aider à la chasse aux bogues et aux évaluations de sécurité.
 chrilleweb/dotenv-diff
Valider l'utilisation des variables d'environnement dans la base de code.
 hahwul/s3reverse
Le format de différents buckets s3 est converti en un seul format. pour le bugbounty et les tests de sécurité.
 cyberark/skywrapper
SkyWrapper aide à découvrir les formes suspectes de création et d'utilisation de jetons temporaires dans AWS
 shivangx01b/corsme
Scanneur de Mauvaise Configuration du Partage des Ressources entre Origines Multiples
 aquasecurity/kube-bench
Vérifie si Kubernetes est déployé conformément aux meilleures pratiques de sécurité telles que définies dans le CIS Kubernetes Benchmark
 salesforce/cloudsplaining
Cloudsplaining est un outil d'évaluation de la sécurité AWS IAM qui identifie les violations du moindre privilège et génère un rapport priorisé par…
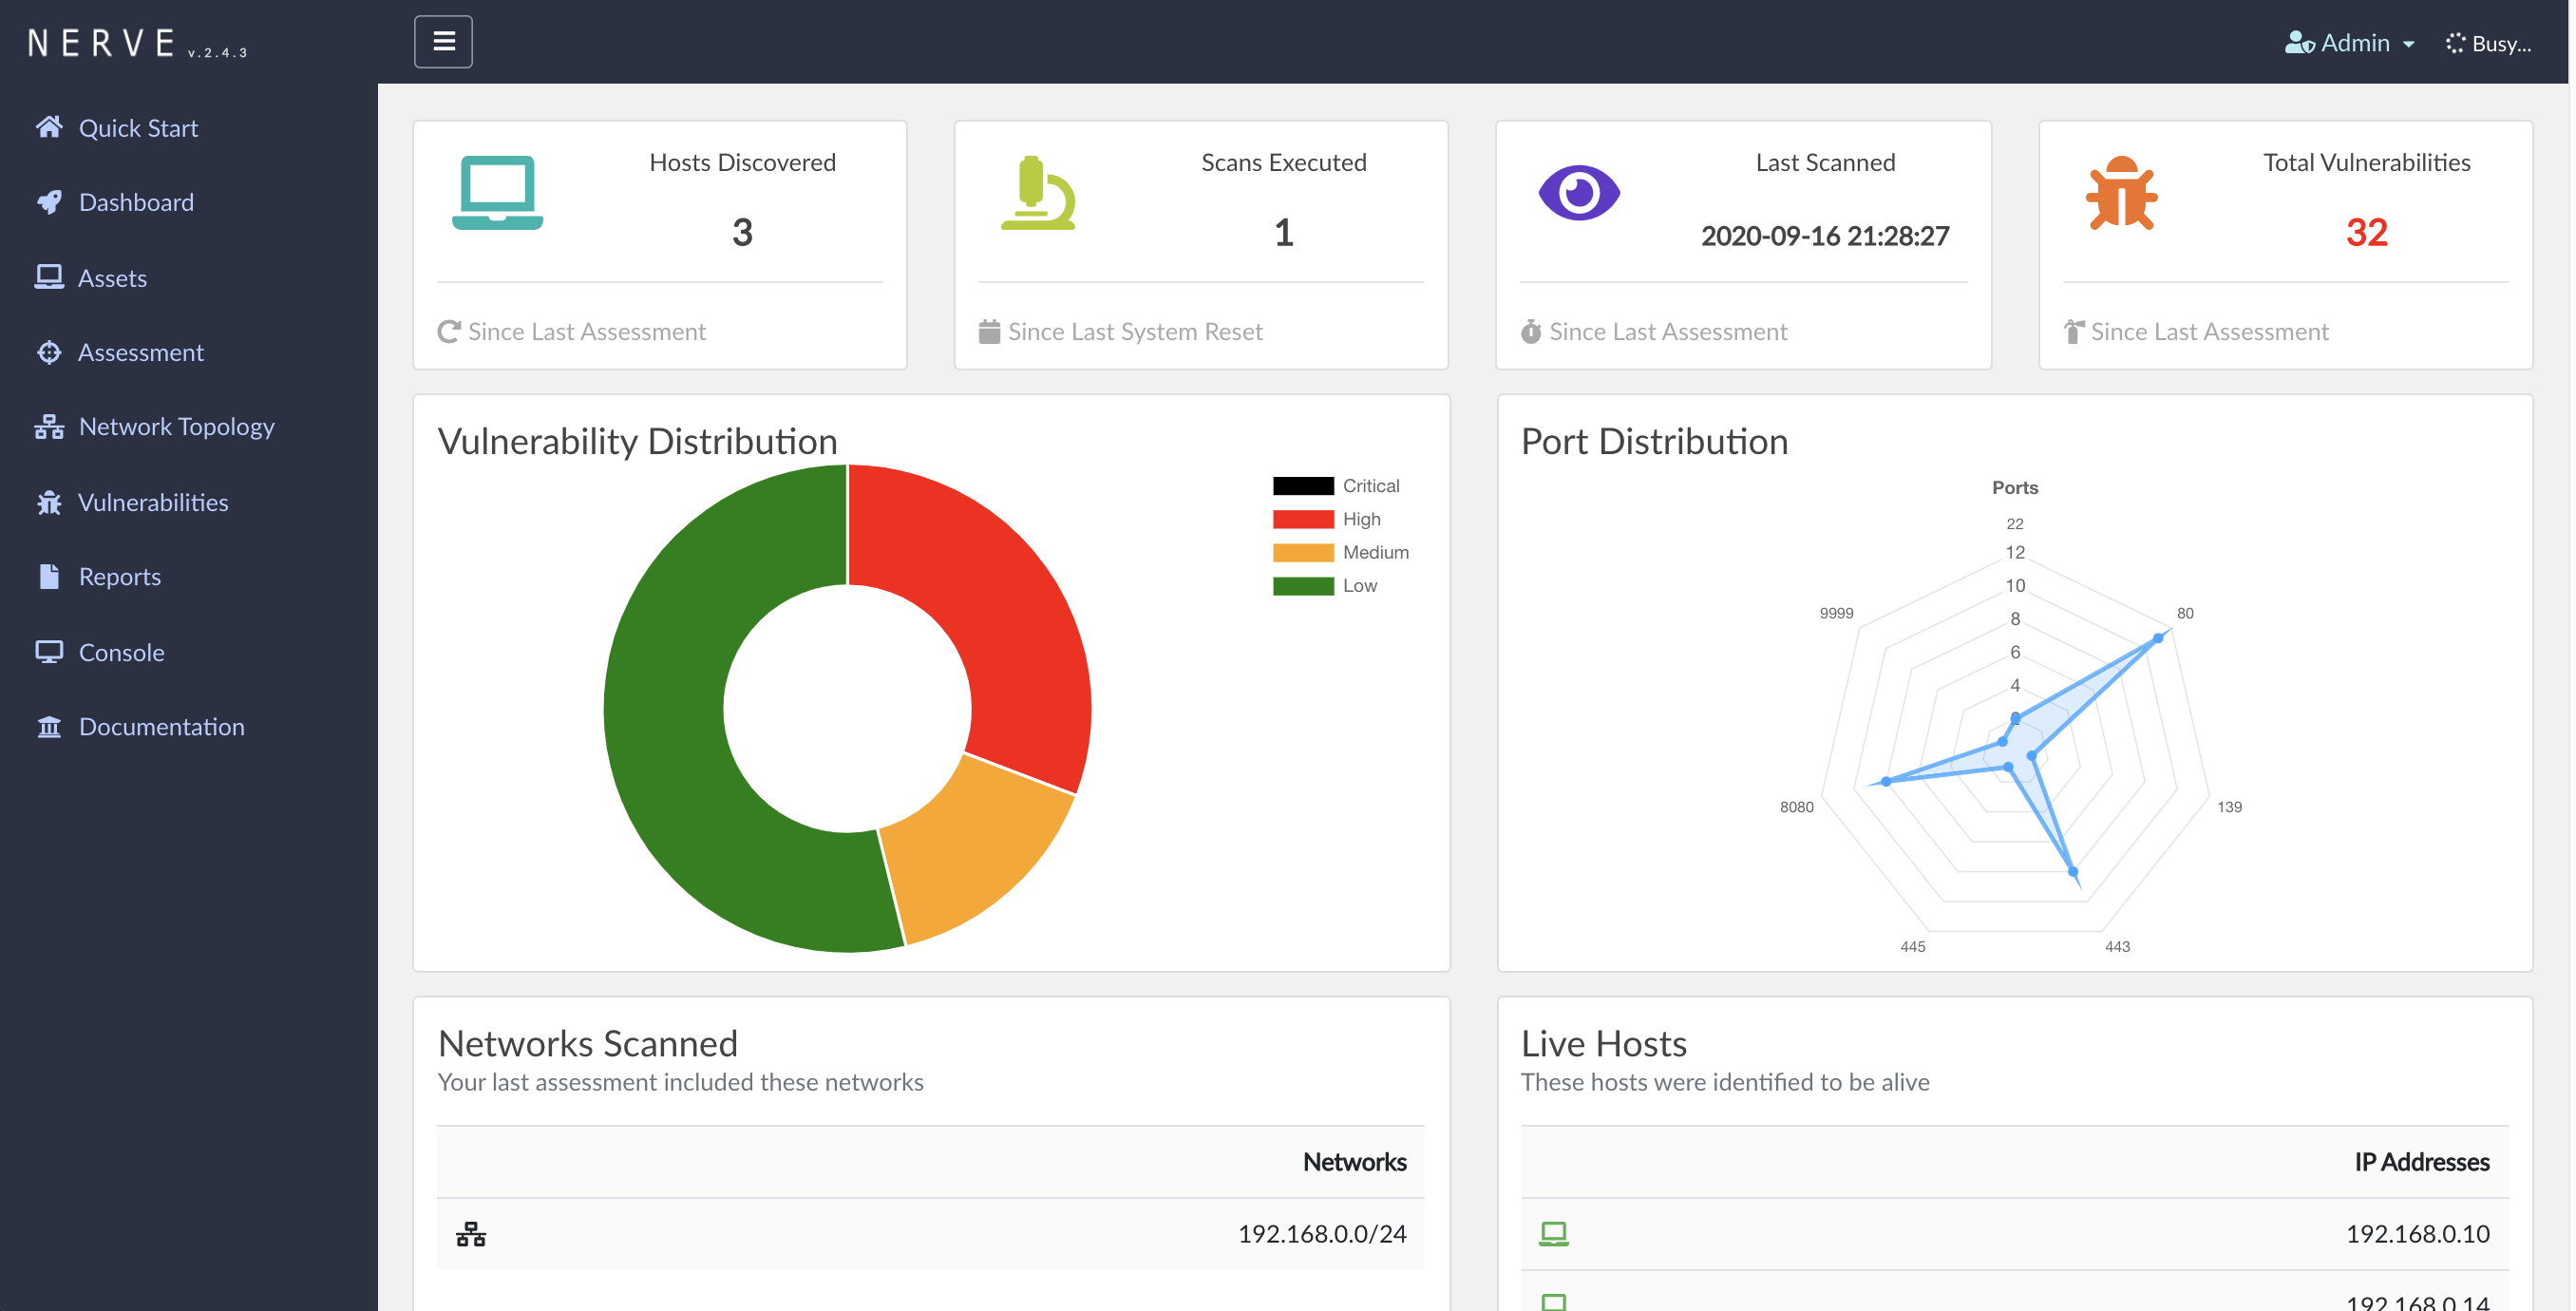 paytmlabs/nerve
NERVE Scanner continu de vulnérabilités
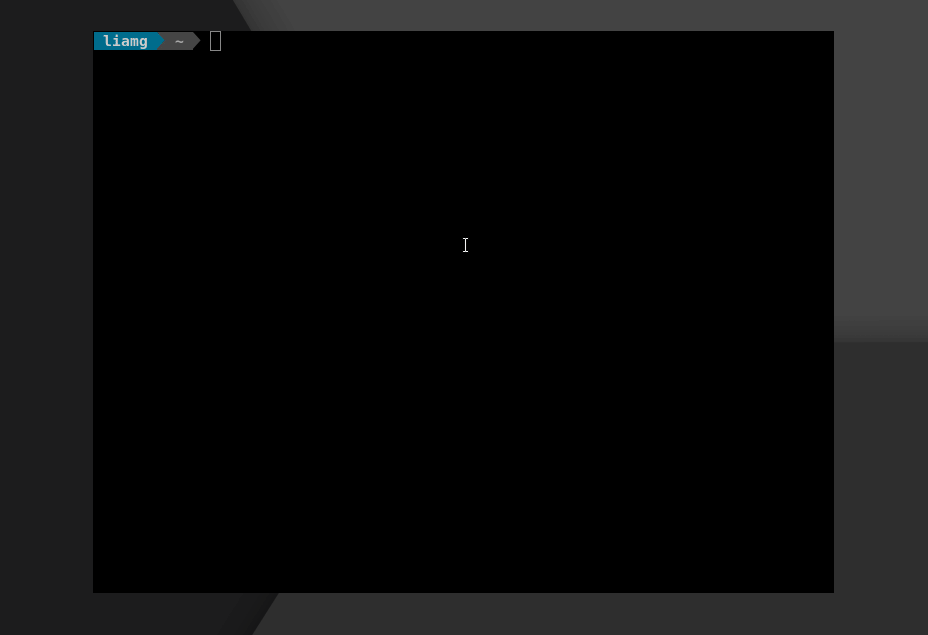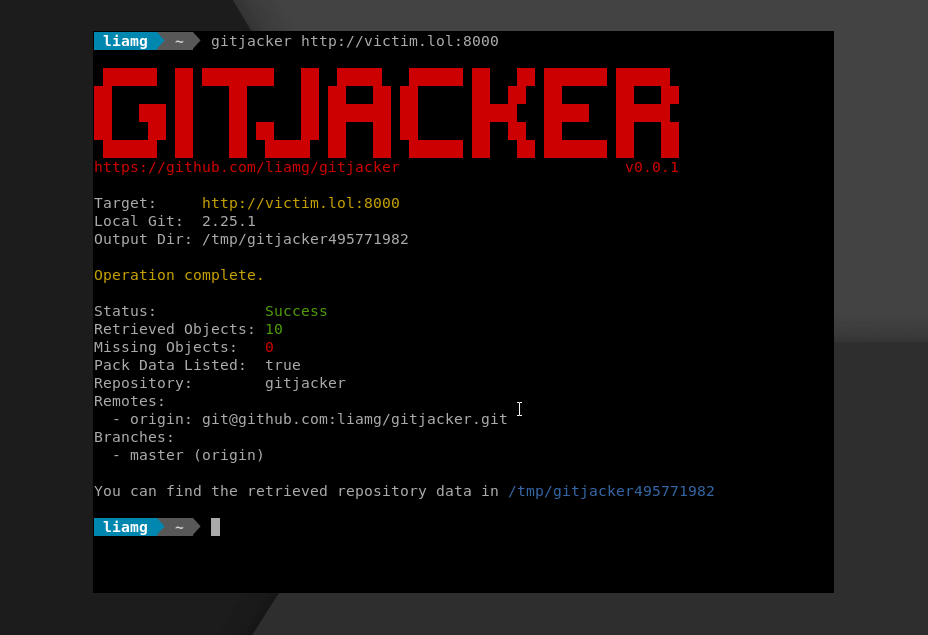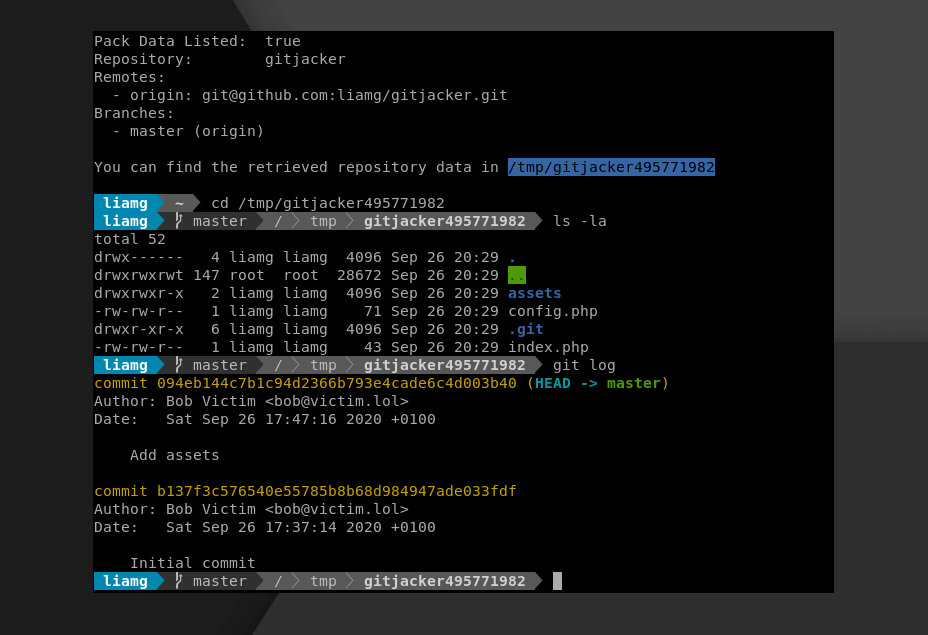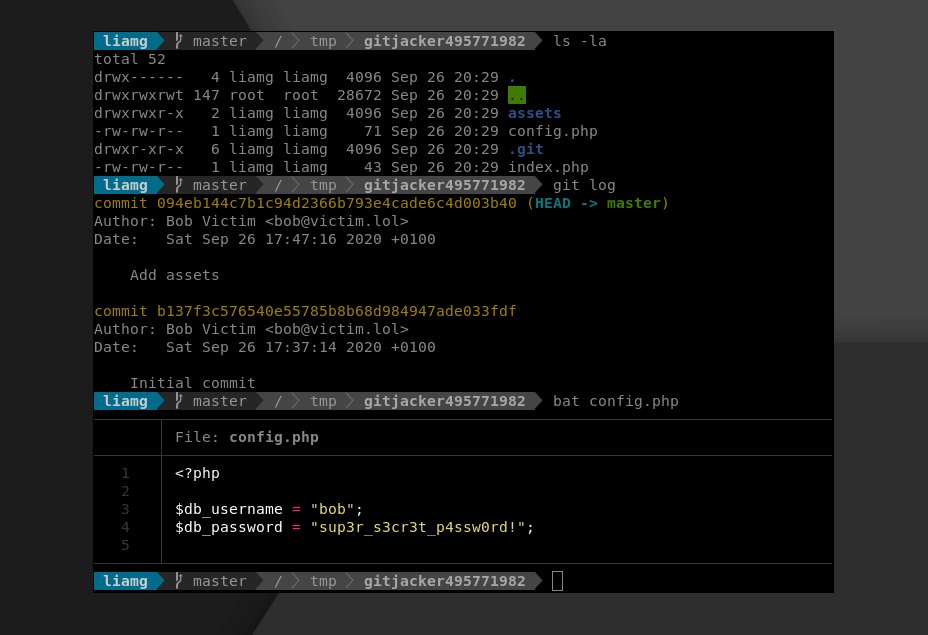 liamg/gitjacker
🔪 :octocat: Fuites de dépôts git à partir de sites web mal configurés
 bitthebyte/eagle
Scanner de vulnérabilités multithreadé basé sur des plugins pour la détection massive de vulnérabilités d'applications web
 shiftleftsecurity/sast-scan
Scan est un outil DevSecOps gratuit et Open Source pour effectuer des tests de sécurité basés sur l'analyse statique de vos applications et de leurs…
 zegl/kube-score
Analyse des objets Kubernetes avec des recommandations pour améliorer la fiabilité et la sécurité. kube-score prévient activement les temps d'arrêt…
 whitespots/fast-security-scanners
Contrôles de sécurité pour vos recherches