Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
317 résultats
linux-root-kit preview

linux-root-kit

GitHubic3-512/linux-root-kit

Simulation de bout en bout d'une attaque par confusion de dépendances Python, escalade de privilèges sudo (CVE-2025-32463) et persistance basée sur…
privilege-escalationexploit-frameworksmemory-forensics+8
10
il y a 1 an
CVE-2025-14847 preview

CVE-2025-14847

GitHubonewinner/cve-2025-14847

Outil de détection de la vulnérabilité de fuite de mémoire MongoDB (CVE-2025-14847)

vulnerability-scannersmemory-forensicsexploitation+3
14il y a 9 mois
LAB-DFIR-cve-2023-38831 preview

LAB-DFIR-cve-2023-38831

GitHubra3edaj/lab-dfir-cve-2023-38831

d

disk-forensicsmemory-forensicsvulnerability-analysis+6
il y a 2 ans
awesome-dfir-skills preview

awesome-dfir-skills

GitHubtsale/awesome-dfir-skills

Une collection organisée de compétences et de workflows DFIR pour les praticiens de l'InfoSec.
ioc-managementmemory-forensicsnetwork-forensics+7
321il y a 4 mois
Quantum-Silicon-Core-Loader preview

Quantum-Silicon-Core-Loader

GitHubsharif-bot-cmd/quantum-silicon-core-loader

Exécute à la frontière du silicium
embedded-systems-securityprivilege-escalationmemory-forensics+8
29il y a 2 mois
dfir-malware-investigation preview

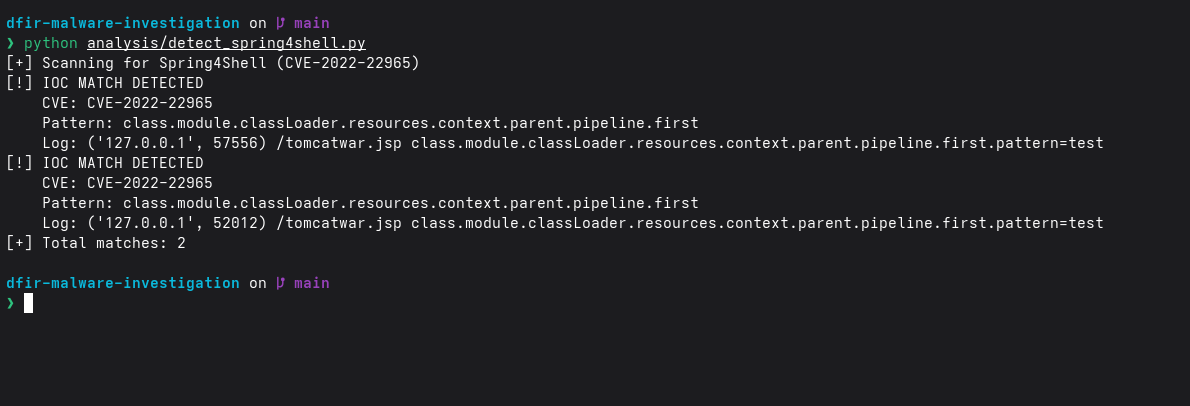
dfir-malware-investigation

GitHubsuyash-r-k/dfir-malware-investigation

Laboratoire DFIR Spring4Shell (CVE-2022-22965) avec simulation d'exploit, WAF Python, détection basée sur les IOC et analyse PCAP.

ioc-managementmemory-forensicsvulnerability-analysis+9
il y a 8 mois
gef preview

gef

GitHubhugsy/gef

GEF (GDB Enhanced Features) - une expérience moderne pour GDB avec des capacités de débogage avancées pour les développeurs d'exploits et les…

static-analysisdynamic-analysis-sandboxingmemory-forensics+10
8.3kil y a 1 mois
x64dbg preview

x64dbg

GitHubx64dbg/x64dbg

Un débogueur open-source en mode utilisateur pour Windows. Optimisé pour la rétro-ingénierie et l'analyse de logiciels malveillants.

static-analysisdynamic-analysis-sandboxingmemory-forensics+7
49.1kil y a 7 jours
ImHex preview

ImHex

GitHubwerwolv/imhex

🔍 Un éditeur hexadécimal pour les rétro-ingénieurs, les programmeurs et les personnes qui tiennent à leur rétine lorsqu'ils travaillent à 3 heures…

static-analysismemory-forensicshash-analysis+10
54.4kil y a 6 jours
JYso preview

JYso

GitHubqi4l/jyso

Framework d'exploitation à double usage d'injection JNDI et de désérialisation Java avec des capacités de contournement avancées pour WAF, RASP et…

penetration-testing-frameworksexploit-frameworksmemory-forensics+5
1.8kil y a 3 mois
pwndbg preview

pwndbg

GitHubpwndbg/pwndbg

Développement d'exploits et rétro-ingénierie simplifiés avec GDB et LLDB
embedded-systems-securitystatic-analysismemory-forensics+12
10.8kil y a 5h 29m
dnSpy preview

dnSpy

GitHubdnspyex/dnspy

Renaissance non officielle du célèbre débogueur et éditeur d'assemblage .NET, dnSpy
static-analysisdynamic-analysis-sandboxingencryption-decryption-tools+10
10.9kil y a 1 mois
CacheMeIfYouCan preview

CacheMeIfYouCan

GitHublsinus/cachemeifyoucan

SLUBStick exploitation de CVE-2022-2588. Conversion d'une DF en primitive arbitraire de lecture/écriture mémoire cross-cache via la manipulation de…

memory-forensicsvulnerability-analysisexploitation+1
1il y a 1 mois
aether preview

aether

GitHub0xsp-srd/aether

Outil de forensique mémoire et de chasse aux menaces pour Windows qui analyse la mémoire des processus en direct à la recherche de motifs…
dynamic-analysis-sandboxingmemory-forensicsvulnerability-analysis+7
58il y a 3 mois
PyMemoryEditor preview

PyMemoryEditor

GitHubjeanextreme002/pymemoryeditor

A pure-Python library that lets you inspect, modify and search the memory of any running process in a few lines of Python :snake: .
memory-forensicsexploitationreverse-engineering+3
206il y a 3 jours
GhostTrace preview

GhostTrace

GitHubdevzinh/ghosttrace

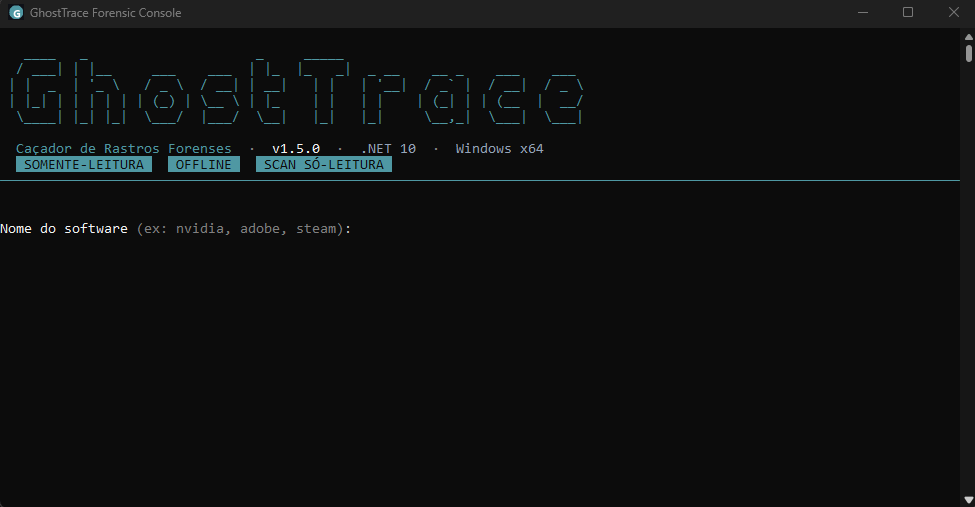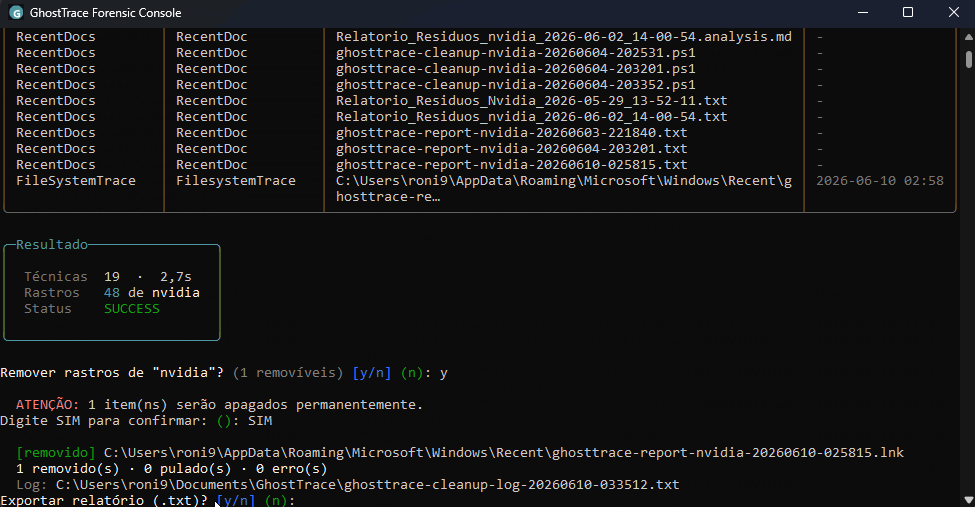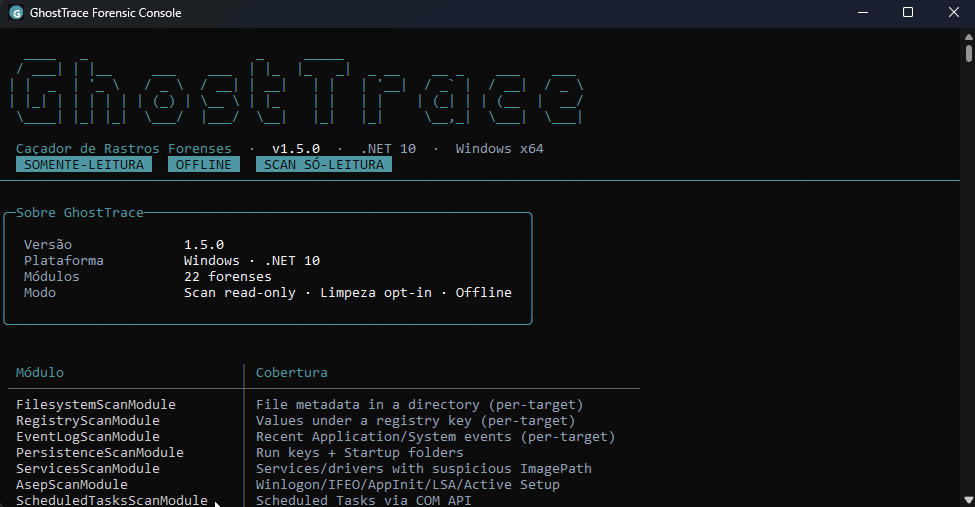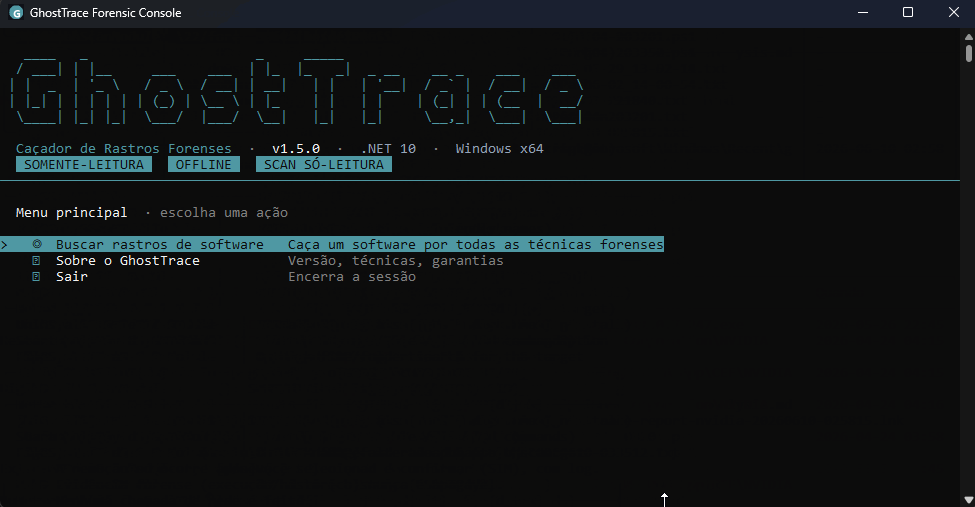
Scanner forensique Windows en lecture seule pour les traces logicielles — persistance, artefacts d'exécution (Prefetch, Shimcache, BAM), corrélation…

memory-forensicspersistence-mechanismsforensics+3
il y a 2 mois
gluegate preview

gluegate

GitHubsbousseaden/gluegate

Proxy d'API mémoire via mozglue.dll signée
defensive-toolsprivilege-escalationmemory-forensics+2
39il y a 3 mois
renef-skills preview

renef-skills

GitHubvichhka-git/renef-skills

Compétence d'agent pour opérer renef.io — instrumentation dynamique Android ARM64 : hooker le natif/Java, patcher la mémoire, tracer les appels…

android-securitydynamic-analysis-sandboxingmemory-forensics+9
11il y a 3 mois
Précédent1…567…18Suivant