Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
317 résultats
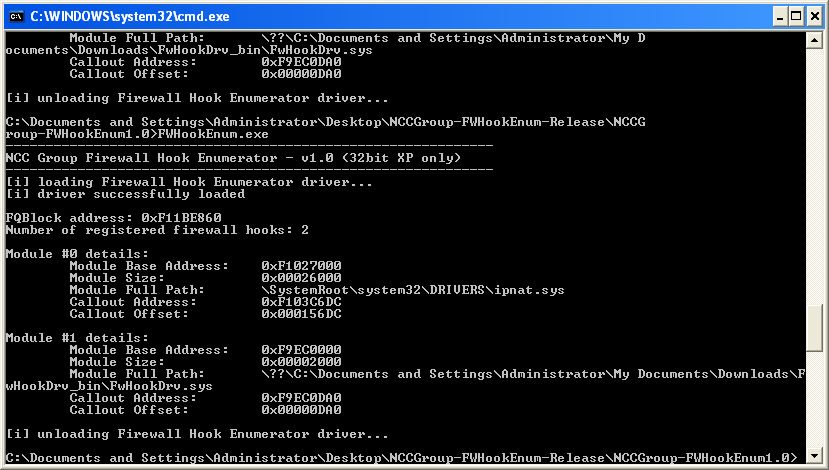
WindowsFirewallHookDriverEnumeration preview

WindowsFirewallHookDriverEnumeration

GitHubnccgroup/windowsfirewallhookdriverenumeration

Outils pour énumérer les pilotes de hook du pare-feu Windows sur Windows 2000, XP et 2003
memory-forensicsforensicsmalware-analysis+2
21
il y a 11 ans
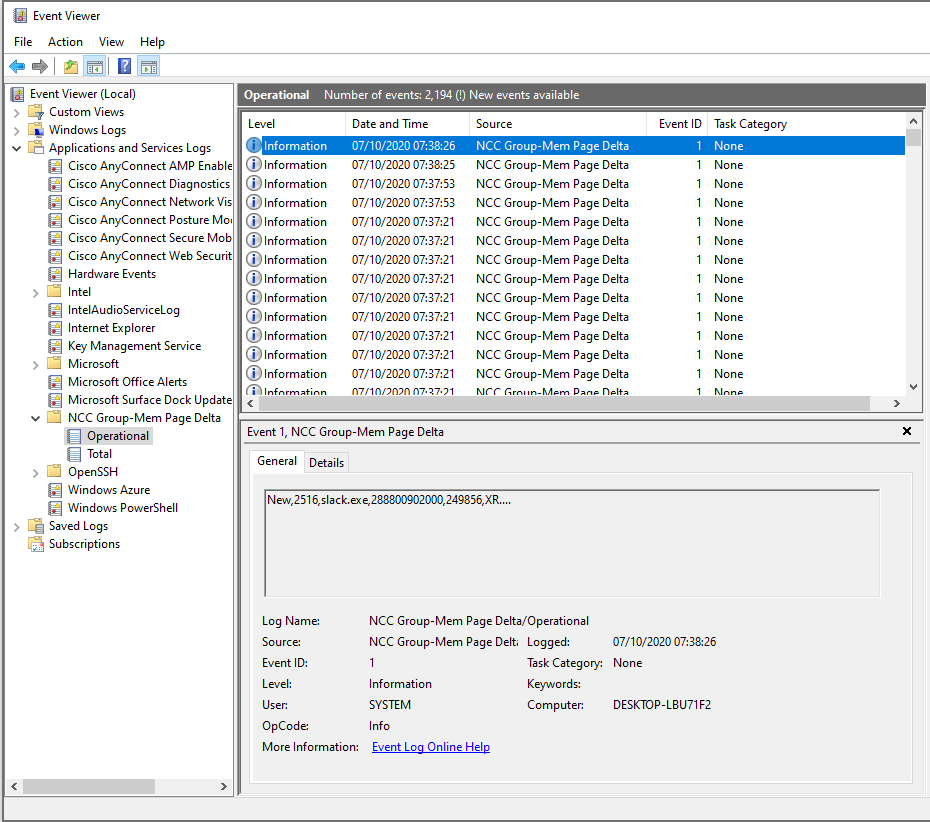
WindowsMemPageDelta preview

WindowsMemPageDelta

GitHubnccgroup/windowsmempagedelta

Un service Microsoft Windows pour fournir de la télémétrie sur les changements de pages mémoire des exécutables Windows afin de faciliter la…
defensive-toolsmemory-forensicsanomaly-detection+1
33il y a 5 ans
zipdefrag preview

zipdefrag

GitHubnccgroup/zipdefrag

Présenté à Recon Montréal 2018

embedded-systems-securitymemory-forensicsreverse-engineering+3
7il y a 8 ans
Malware-analysis-and-Reverse-engineering preview

Malware-analysis-and-Reverse-engineering

GitHubdump-guy/malware-analysis-and-reverse-engineering

Certains de mes analyses de malwares et rétro-ingénierie disponibles publiquement.
memory-forensicsexploitationreverse-engineering+8
960il y a 2 ans
RansomLord preview

RansomLord

GitHubmalvuln/ransomlord

RansomLord est un outil d'exploitation anti-ransomware de preuve de concept qui automatise la création de fichiers PE, utilisés pour compromettre les…

defensive-toolsmemory-forensicsexploitation+4
516il y a 1 an
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

This is the development tree. Production downloads are at:

disk-forensicsosintmemory-forensics+9
1.4kil y a 1 mois
yara-x preview

yara-x

GitHubvirustotal/yara-x

Une réécriture de YARA en Rust.

defensive-toolsdisk-forensicsioc-management+14
1.2kil y a 2 jours
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

Forensic Scanner
disk-forensicsmemory-forensicsnetwork-forensics+3
41il y a 13 ans
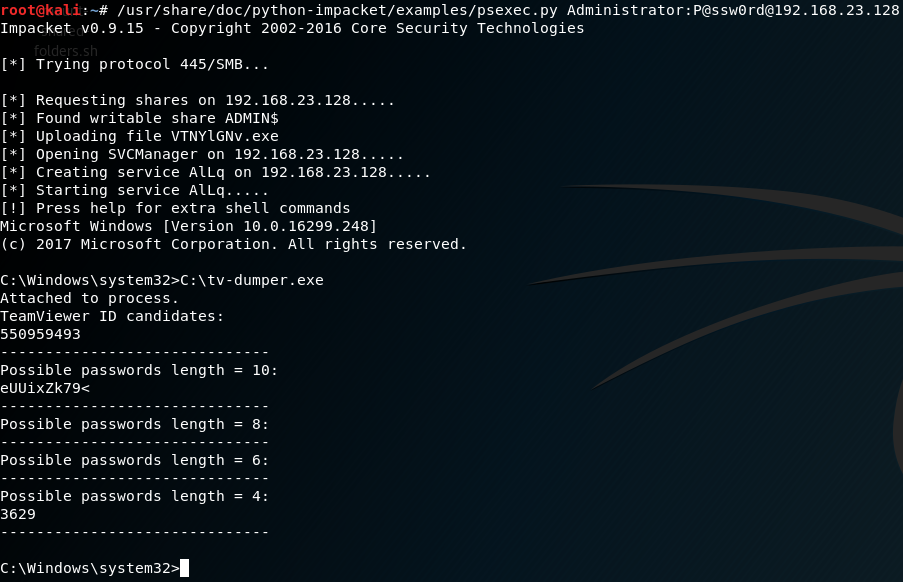
teamviewer-dumper preview

teamviewer-dumper

GitHubattackercan/teamviewer-dumper

Extraire l'ID et le mot de passe TeamViewer depuis la mémoire. Fonctionne bien mieux que les autres outils.
password-crackingreconnaissancememory-forensics+3
98il y a 8 ans
Memory-analysis preview

Memory-analysis

GitHubbedazzlinghex/memory-analysis

Contient des outils pour effectuer une analyse de logiciels malveillants et une analyse forensique en mémoire.

memory-forensicsvulnerability-analysisforensics+3
4il y a 8 ans
Centry preview

Centry

GitHub0xpoly/centry

Bouton d'urgence pour se protéger contre les attaques par démarrage à froid
defensive-toolsencryption-decryption-toolsmemory-forensics+3
145il y a 4 ans
inception preview

inception

GitHubcarmaa/inception

Inception est un outil de manipulation physique de la mémoire et de piratage exploitant le DMA basé sur PCI. L'outil peut attaquer via FireWire,…
privilege-escalationmemory-forensicsexploitation+6
1.6kil y a 1 an
interrogate preview

interrogate

GitHubcarmaa/interrogate

Interrogate est un outil de preuve de concept pour l'identification de clés cryptographiques dans du matériel binaire (indépendamment du système…
encryption-decryption-toolsmemory-forensicsforensics+4
78il y a 7 ans
prism preview

prism

GitHubstar-laboratory/prism

PrISM : une atténuation probabiliste et évolutive de RowHammer (ISCA 2026). Code source de Ramulator2 et scripts d'évaluation.

embedded-systems-securitymemory-forensicshardware-security+3
1il y a 4 mois
lpc_sniffer_tpm preview

lpc_sniffer_tpm

GitHubdenandz/lpc_sniffer_tpm

Un renifleur à faible nombre de broches pour ICEStick - ciblant les puces TPM

embedded-systems-securitymemory-forensicsdata-exfiltration+5
178il y a 6 ans
patriot preview

patriot

GitHubjoe-desimone/patriot

Outil de détection furtive en mémoire qui identifie le creusement de processus, le piétinement de modules, les régions exécutables non adossées et…

defensive-toolsmemory-forensicsmalware-analysis+3
164il y a 4 ans
VMInjector preview

VMInjector

GitHubhzphreak/vminjector

Outil d'injection DLL pour déverrouiller les machines virtuelles invitées

authentication-authorizationprivilege-escalationmemory-forensics+4
238il y a 13 ans
wmi-static-spoofer preview

wmi-static-spoofer

GitHubalex3434/wmi-static-spoofer

Spoofing du numéro de série du disque dur Windows 10 depuis le noyau sans hooking

privilege-escalationmemory-forensicspersistence-mechanisms+4
508il y a 7 ans
Précédent1…456…18Suivant