
gargamel
 lifars/gargamel
Un acquéreur de preuves médico-légales
memory-forensicsforensicsinformation-gathering+3
lifars/gargamelUn acquéreur de preuves médico-légales
 mandiant/flare-vm
Une collection de scripts d'installation de logiciels pour systèmes Windows qui vous permet de configurer et de maintenir facilement un environnement…
 hamza-megahed/volatility-gui
Interface graphique pour l'outil de criminalistique Volatility écrit en PyQT5
 anssi-fr/bmc-tools
Analyseur de cache bitmap RDP
 squalr/squalr
Un outil générique de hacking de jeux/logiciels écrit de zéro en Rust.
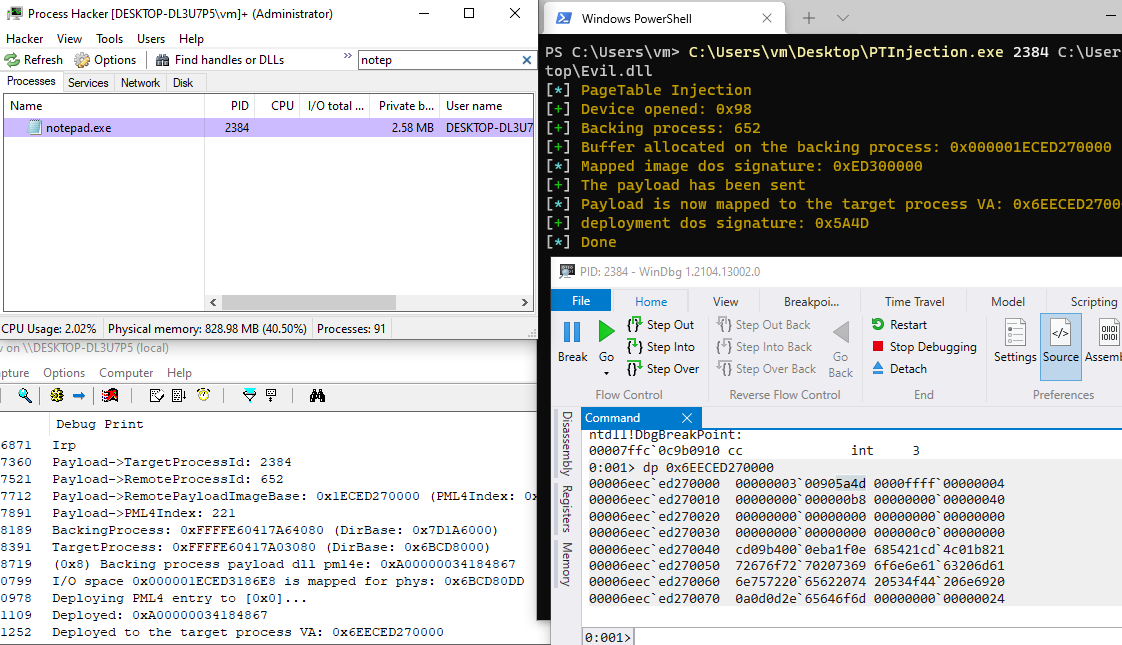 kkent030315/pagetableinjection
Injection de code, injecter un payload malveillant via les tables de pages pml4.
 glmcdona/process-dump
Windows tool for dumping malware PE files from memory back to disk for analysis.
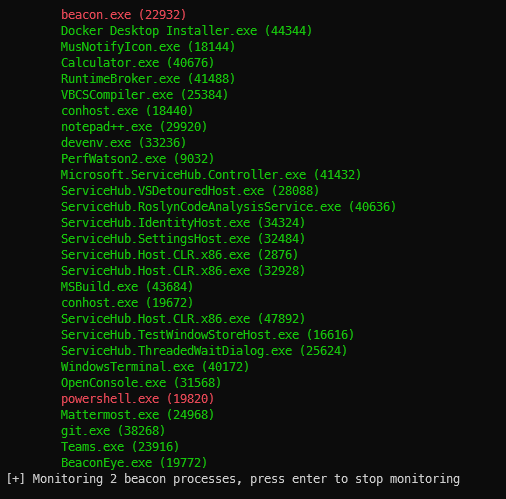 ccob/beaconeye
Traque les beacons CobaltStrike et enregistre la sortie des commandes de l'opérateur.
 codewhitesec/handlekatz
Dump mémoire de Lsass basé sur PIC utilisant des handles clonés pour échapper à la détection, produisant des dumps obfusqués avec une empreinte…
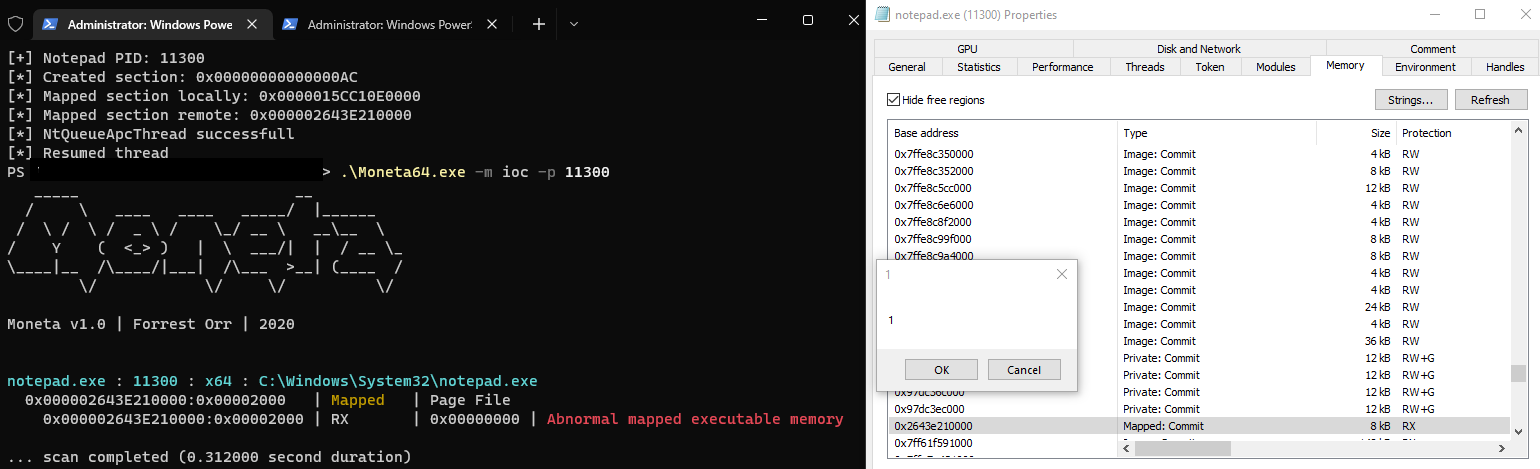 theflink/deepsleep
Une variante de Gargoyle pour x64 afin de masquer les artefacts mémoire en utilisant uniquement ROP et PIC.
 theflink/hunt-sleeping-beacons
Scanner de callstack qui identifie les IOCs d'agents C2 dépaquetés ou injectés en analysant le comportement d'inactivité des threads, la mémoire non…
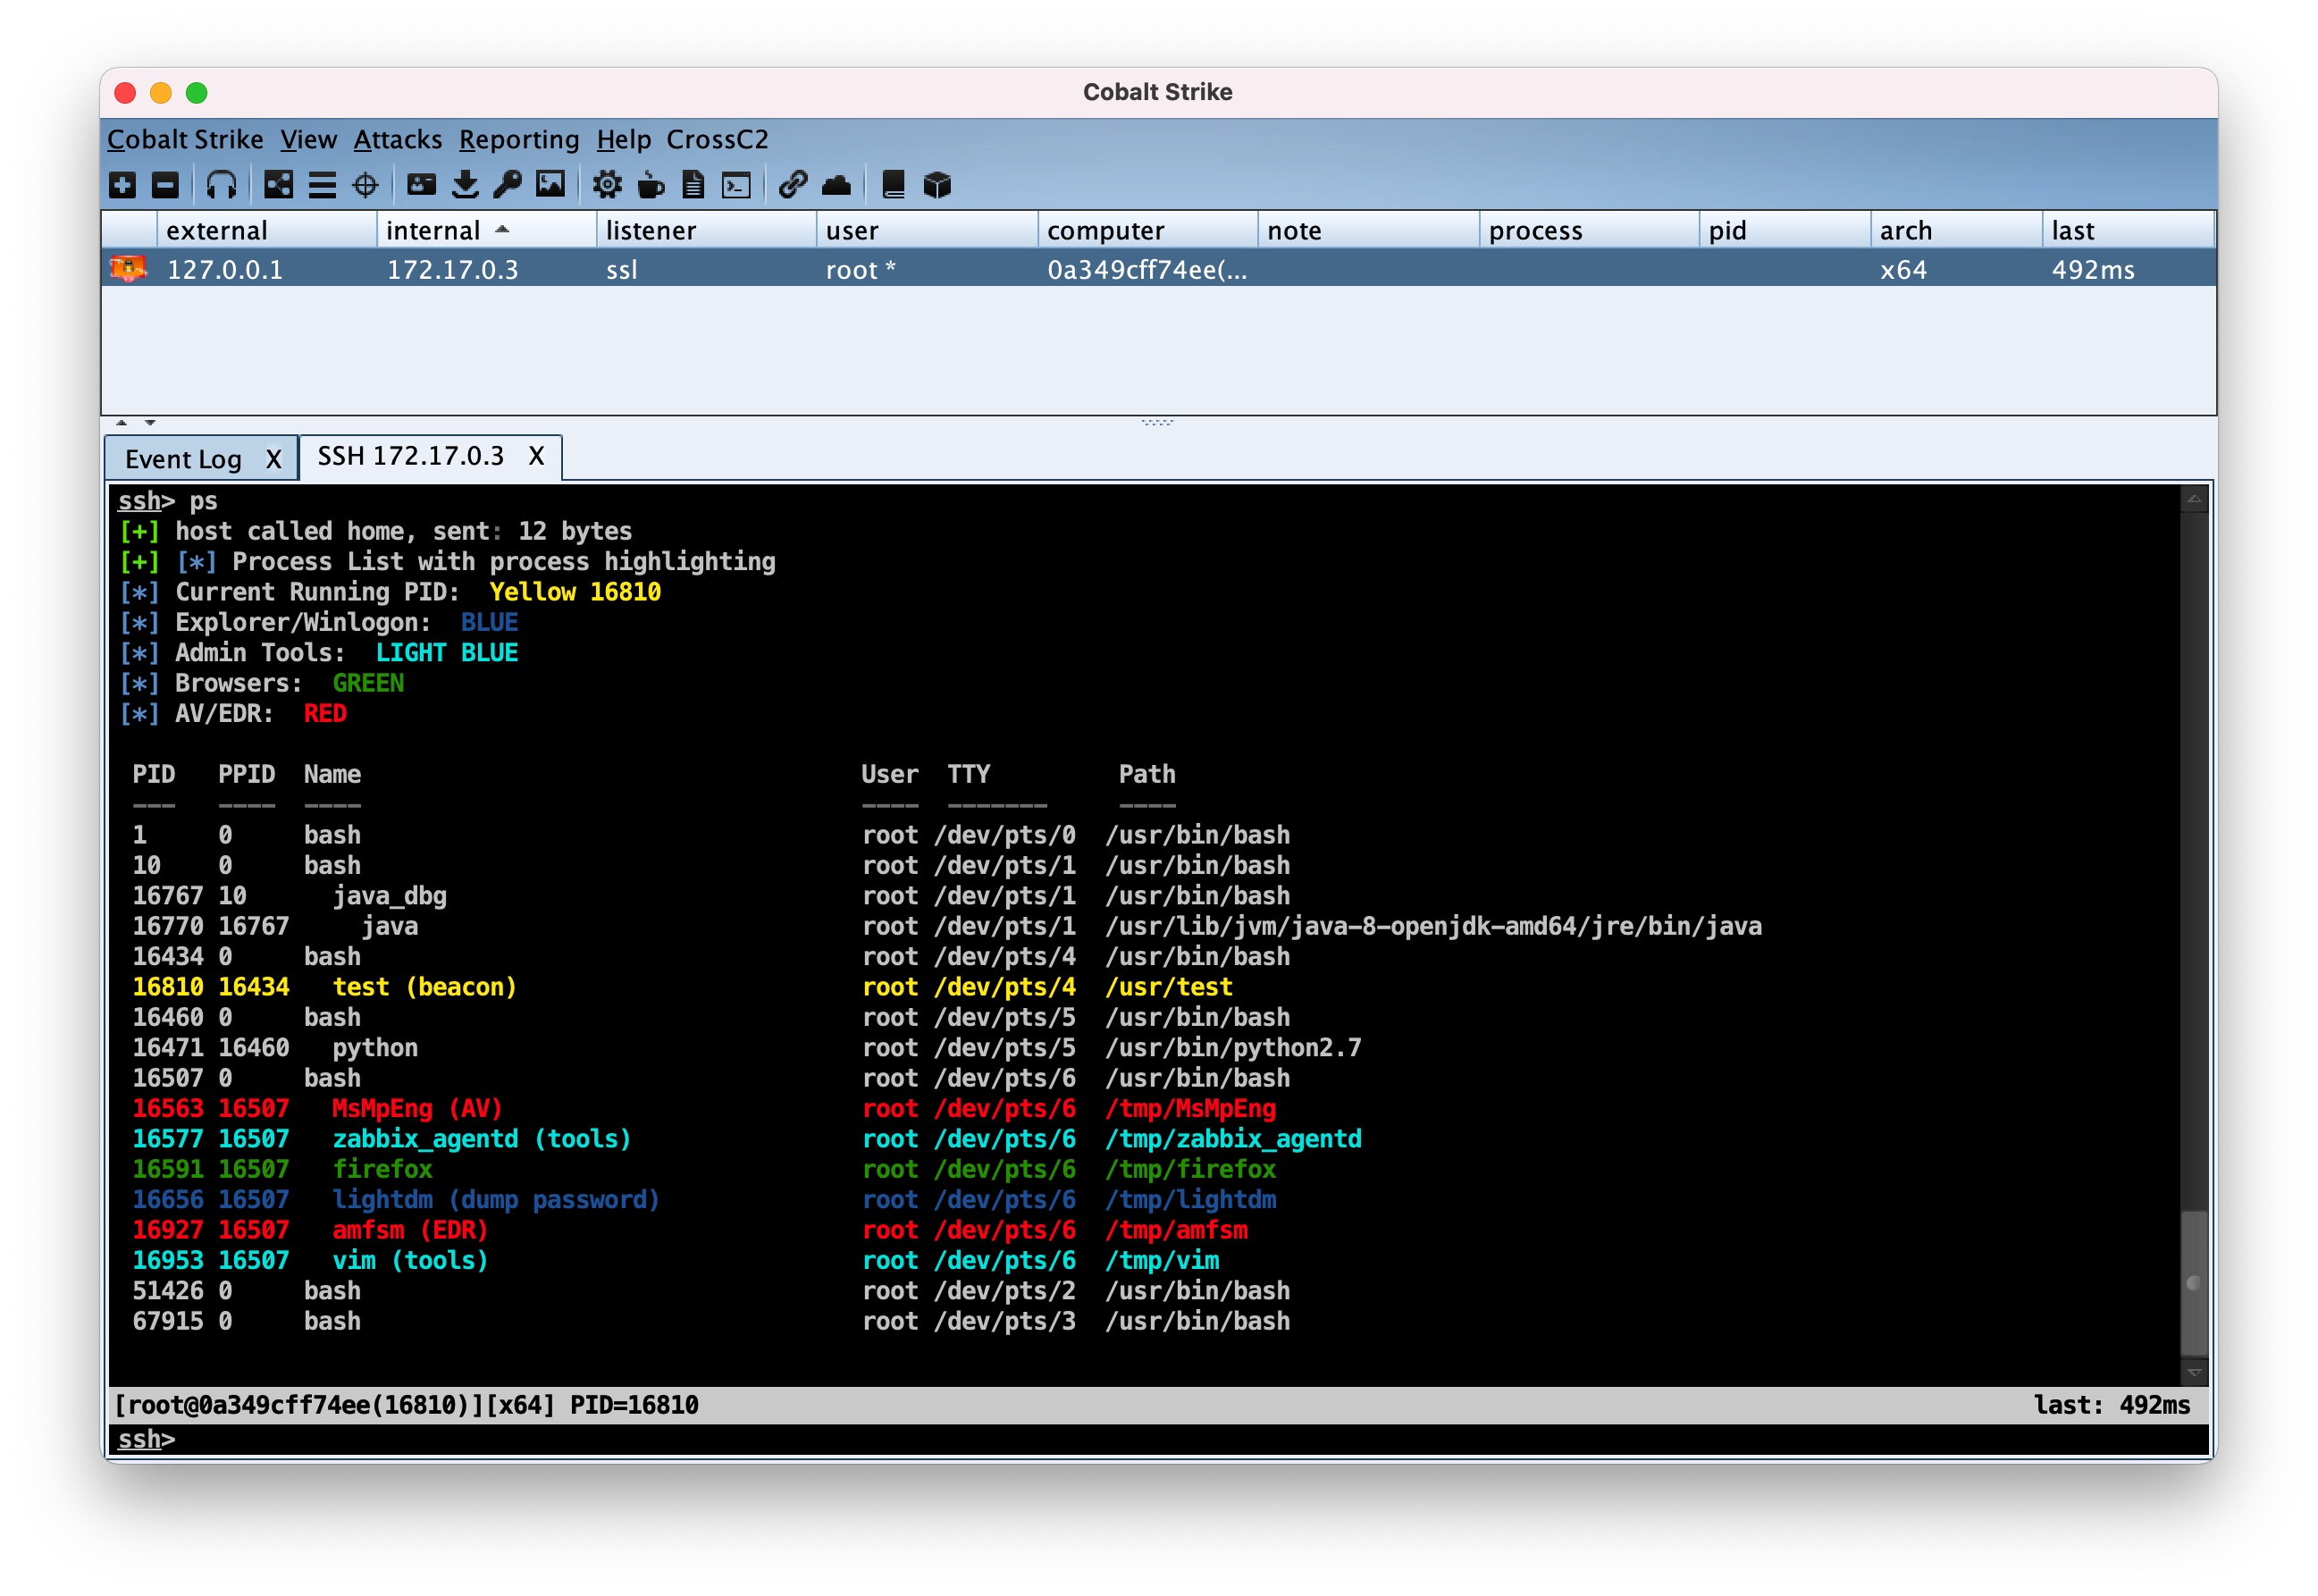 crossc2/crossc2kit
CrossC2, développé sur la base du framework Cobalt Strike, peut être utilisé pour le contrôle multi-plateforme d'autres systèmes. CrossC2Kit fournit…
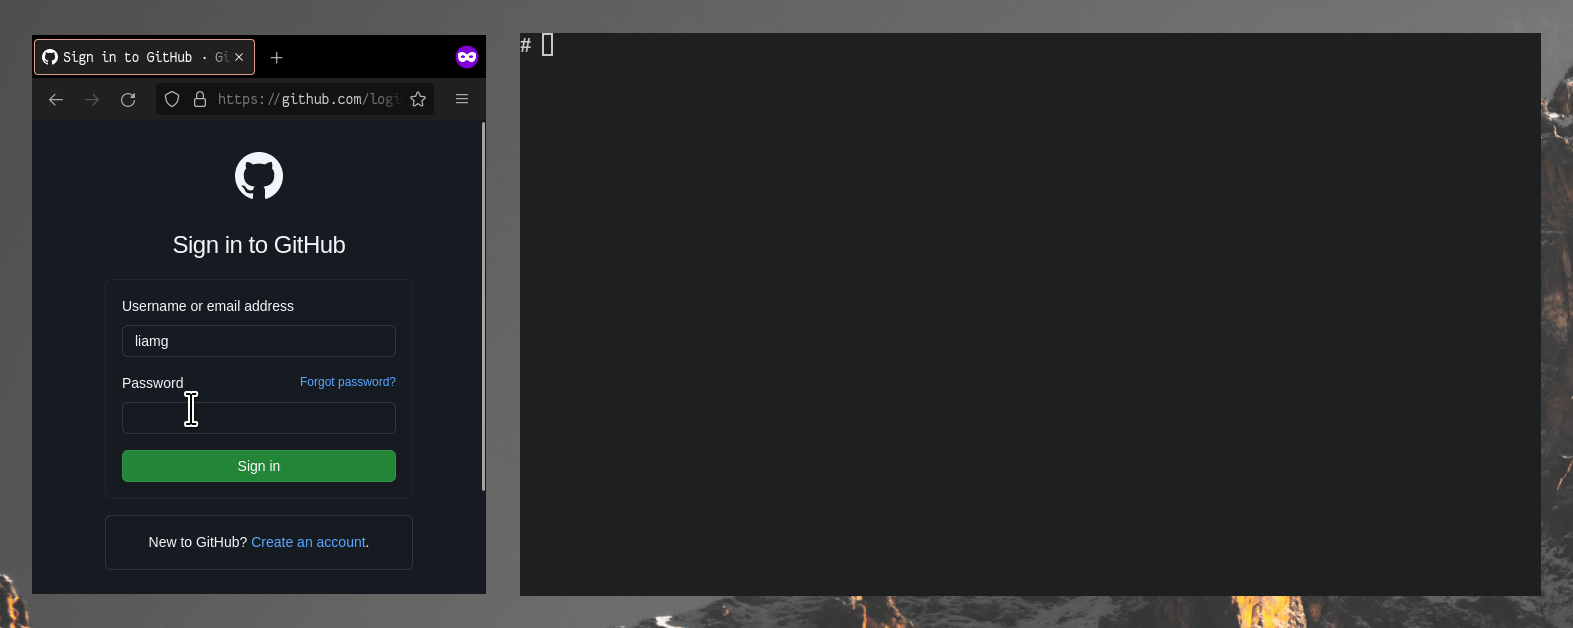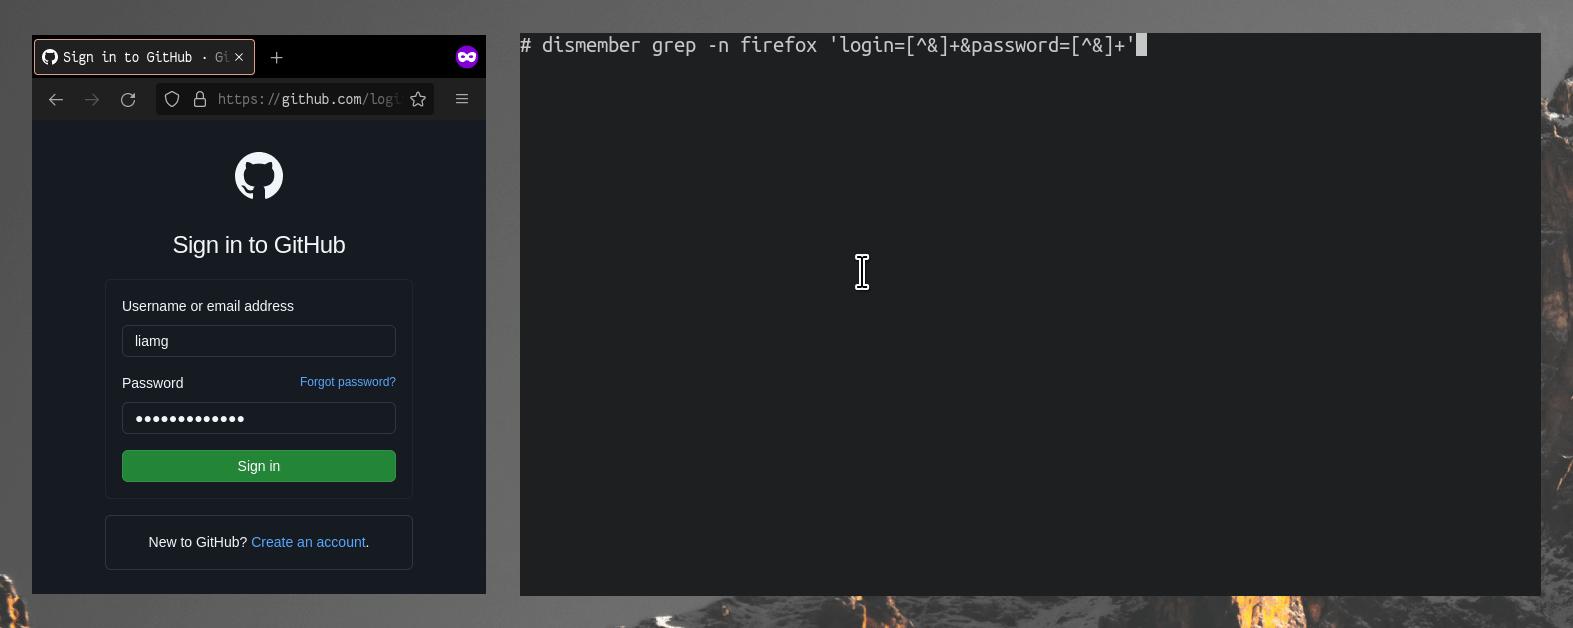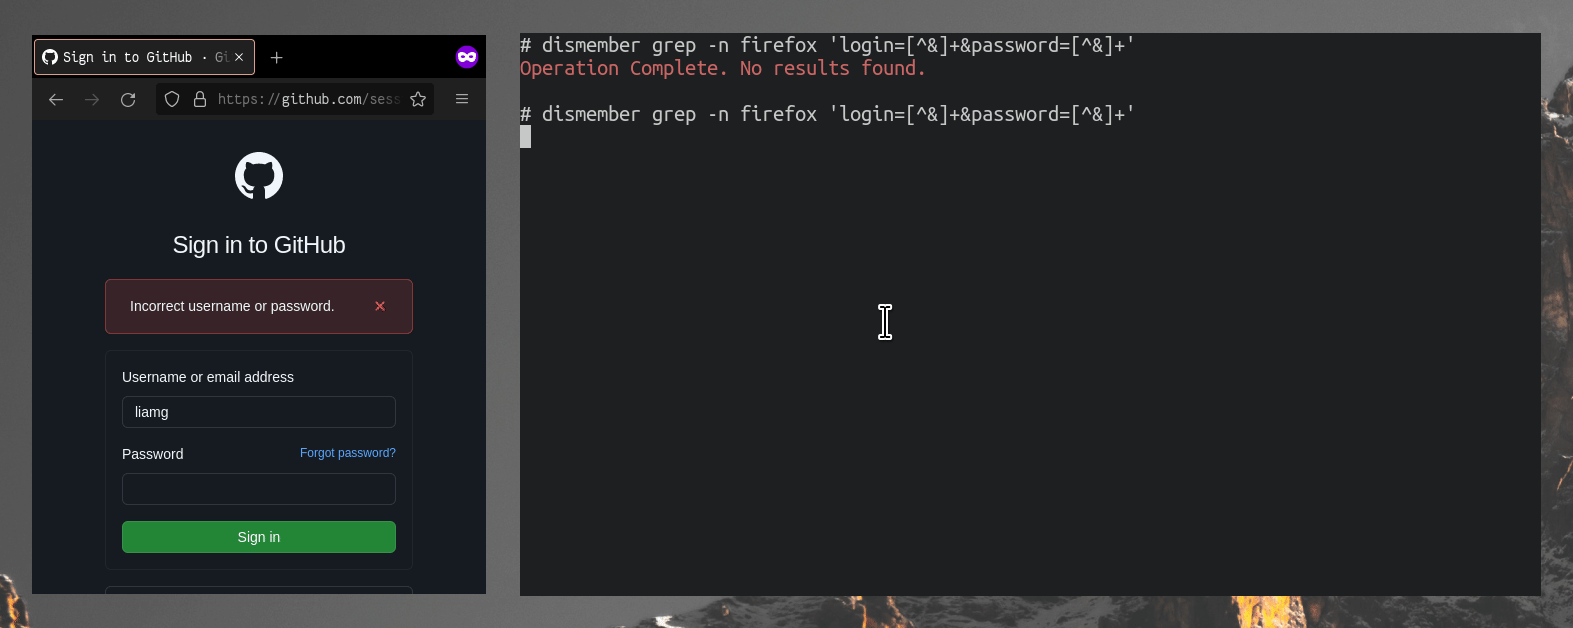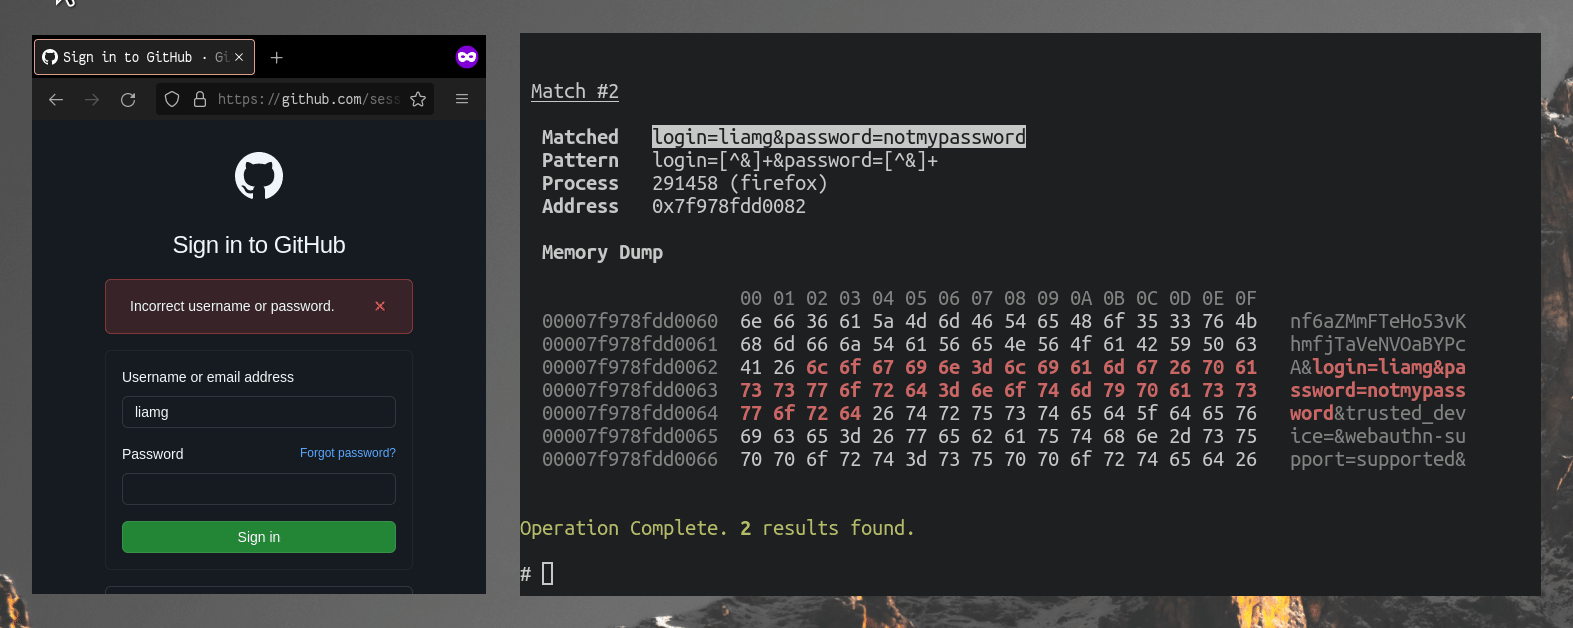 liamg/dismember
:knife: Scanne la mémoire pour des secrets et plus encore. Peut-être éventuellement une boîte à outils /proc complète.
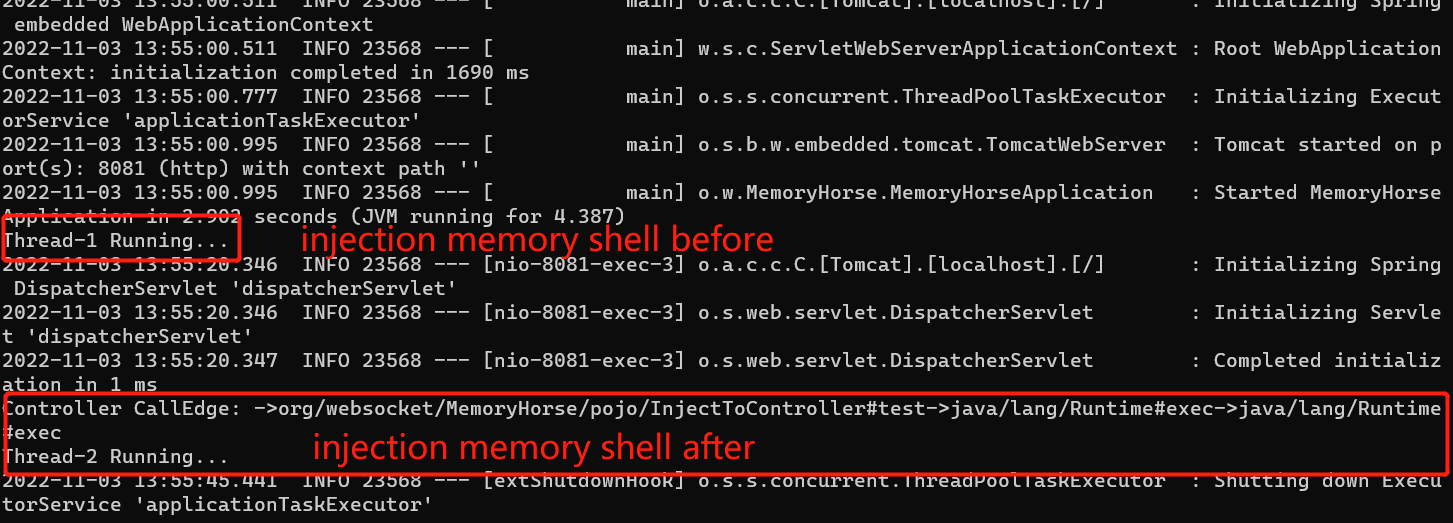 sf197/memoryshellhunter
Scanner de Java Agent memory horse combiné avec le mode Call Graph
 winsiderss/systeminformer
Moniteur système Windows en temps réel avec analyse avancée des processus, du réseau et des disques, débogage de traces de pile, détection de…
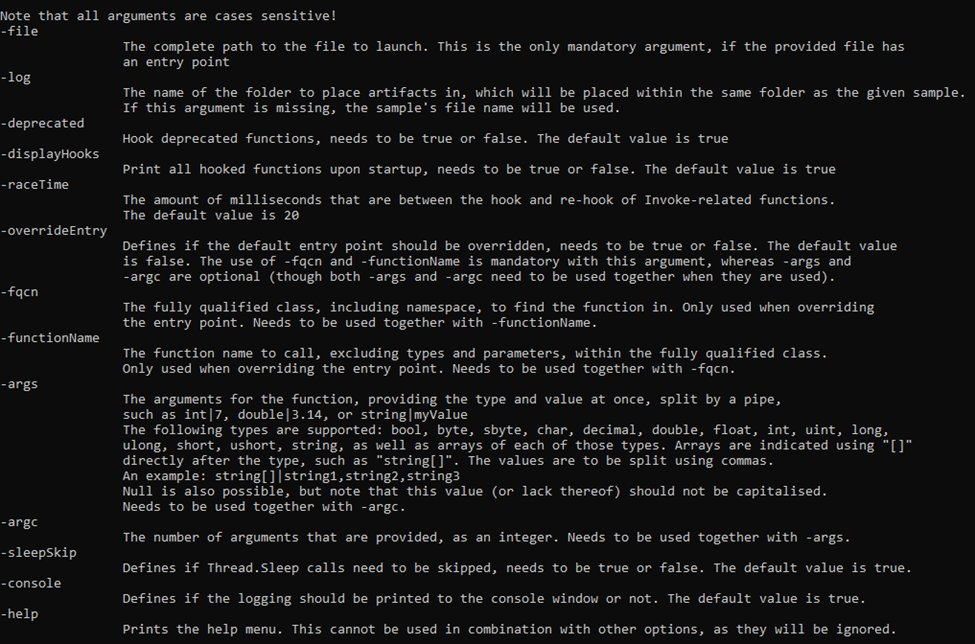 advanced-threat-research/dotdumper
Un décompresseur et enregistreur automatique pour les fichiers ciblant le framework DotNet
 kyleavery/aceldr
Cobalt Strike UDRL pour l'évasion des scanners mémoire.
 ignacioj/whacamole
Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage…