
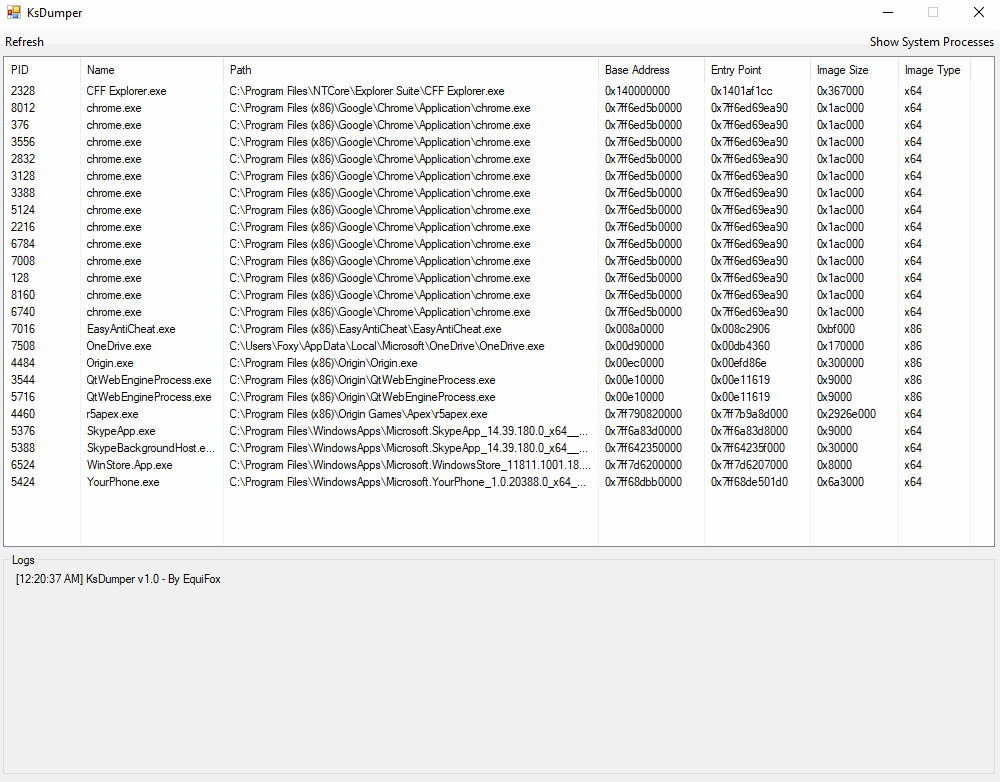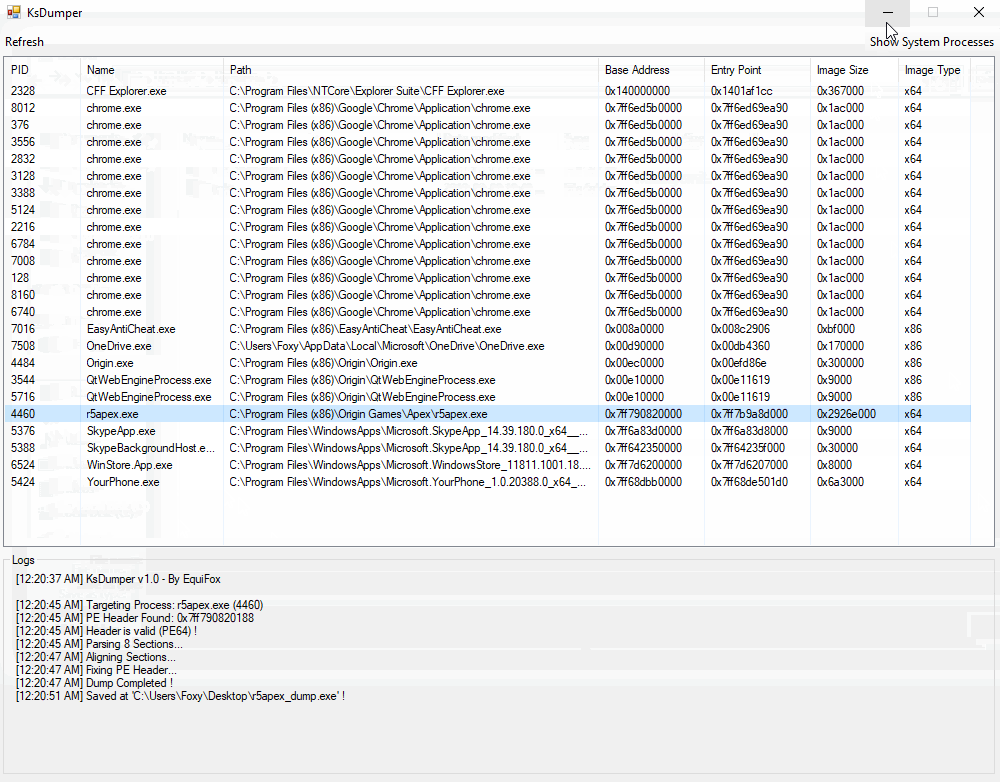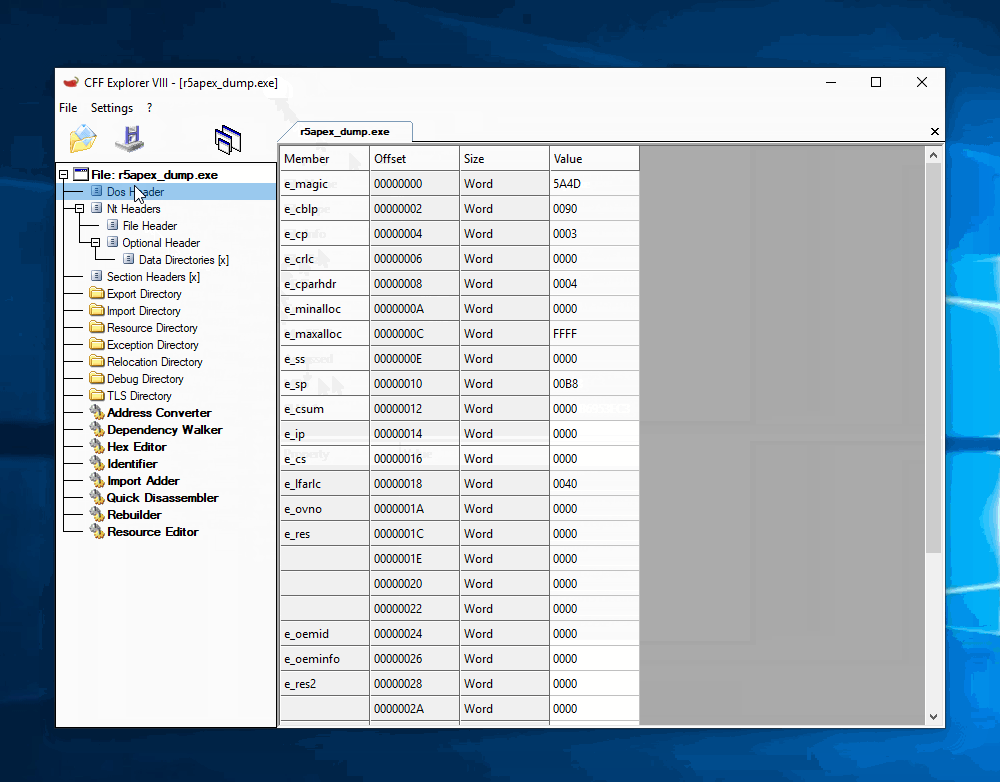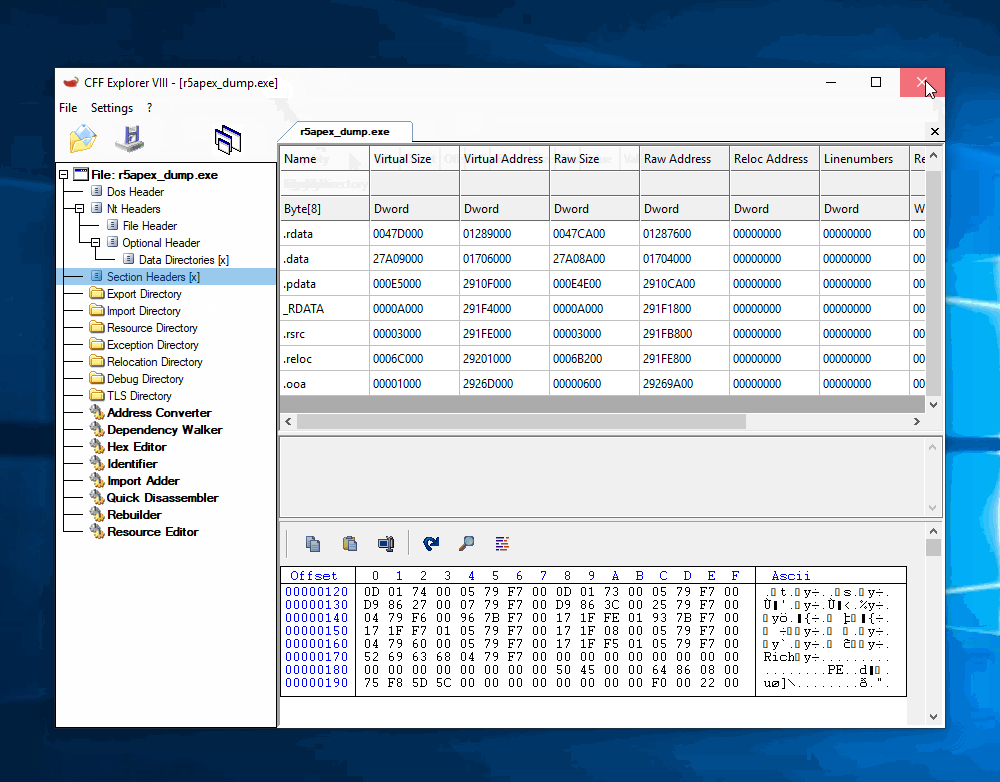
KsDumper
 equifox/ksdumper
Extraction de processus grâce à la puissance de l'espace noyau !
memory-forensicsexploitationreverse-engineering+2
equifox/ksdumperExtraction de processus grâce à la puissance de l'espace noyau !
 zodiacon/alltools
Tous les outils raisonnablement stables
 la3ar0v/tuxresponse
Script automatisé de réponse aux incidents Linux avec triage en direct, acquisition mémoire (LiME), imagerie disque, analyse YARA et génération de…
 marcosd4h/memhunter
Chasse en direct des techniques d'injection de code
 kaandemir993/vidar-stealer-reverse-engineering
Analyse approfondie de rétro-ingénierie de Vidar Stealer 2.0 couvrant la falsification du Planificateur de tâches (horodatages de 1999), le process…
 agent-hellboy/ltm
ltm est un débogueur d'historique machine pour Linux. Il enregistre les métadonnées de processus, fichiers, réseau, mémoire et E/S de bloc via eBPF,…
 skelsec/pypykatz
Implémentation de Mimikatz en Python pur
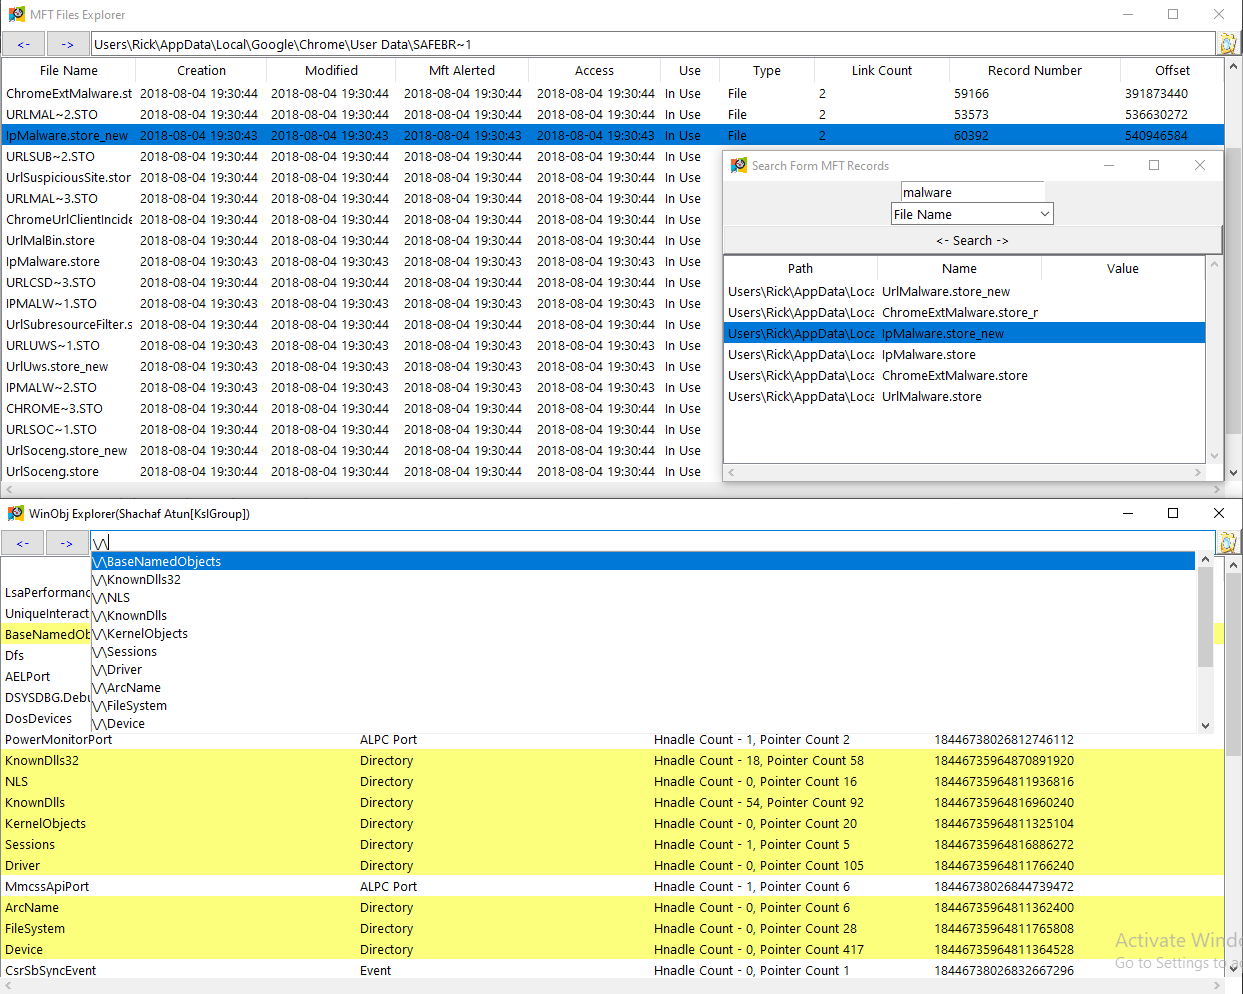 memoryforensics1/volexp
volatility explorateur (volatility 2)
 forrest-orr/artifacts-kit
Kit de génération d'artefacts mémoire en mode utilisateur pseudo-malveillant conçu pour imiter facilement les traces laissées par un véritable…
 mmozeiko/aes-finder
Utilitaire pour trouver des clés AES dans les processus en cours
 magnetforensics/swishdbgext
Extension de débogage pour la réponse aux incidents et la criminalistique numérique
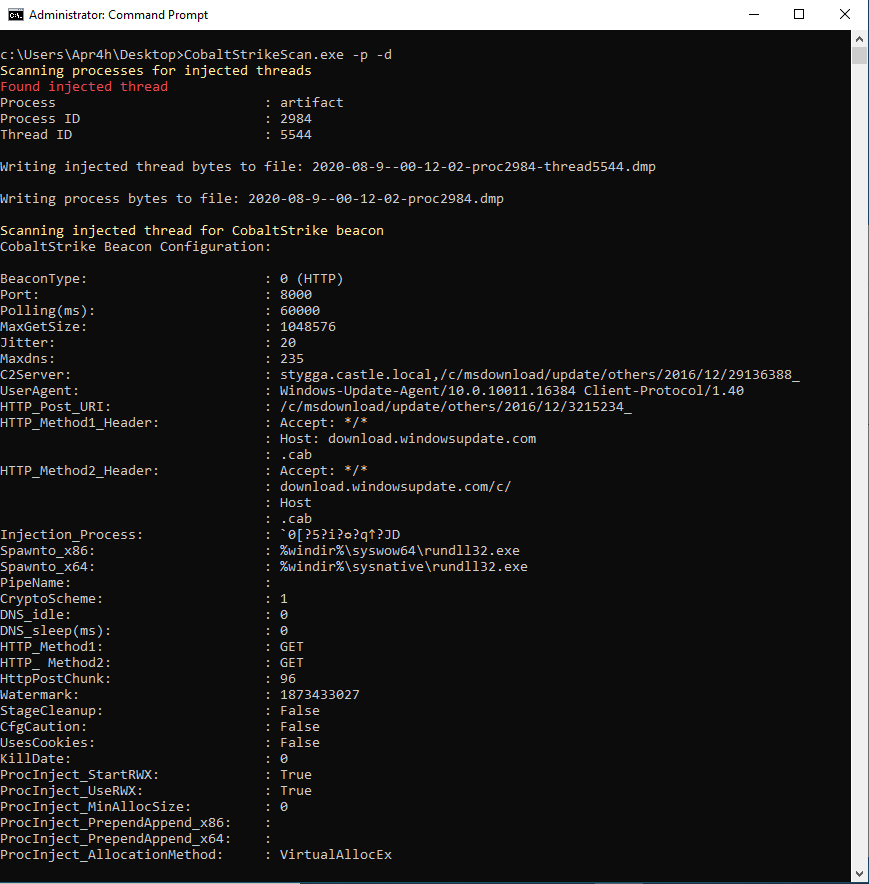 apr4h/cobaltstrikescan
Analyser des fichiers ou la mémoire de processus pour détecter des balises CobaltStrike et analyser leur configuration
 velocidex/velociraptor
Creuser plus profond....
 forrest-orr/moneta
Moneta est un outil d'analyse mémoire en mode utilisateur en direct pour Windows, capable de détecter des IOC de malwares.
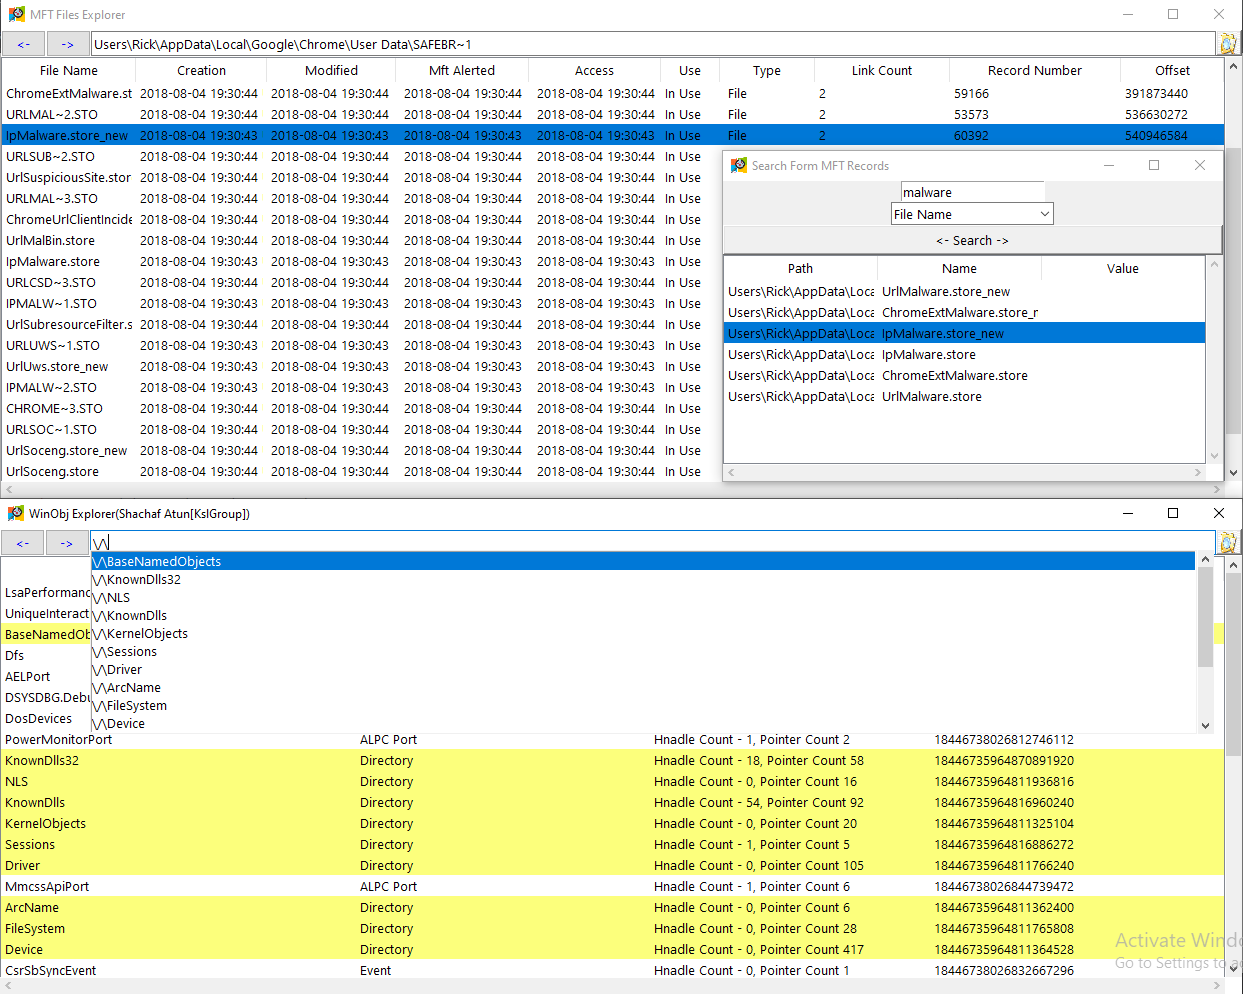 memoryforensics1/vol3xp
Volatility Explorer Suit (volatility 3)
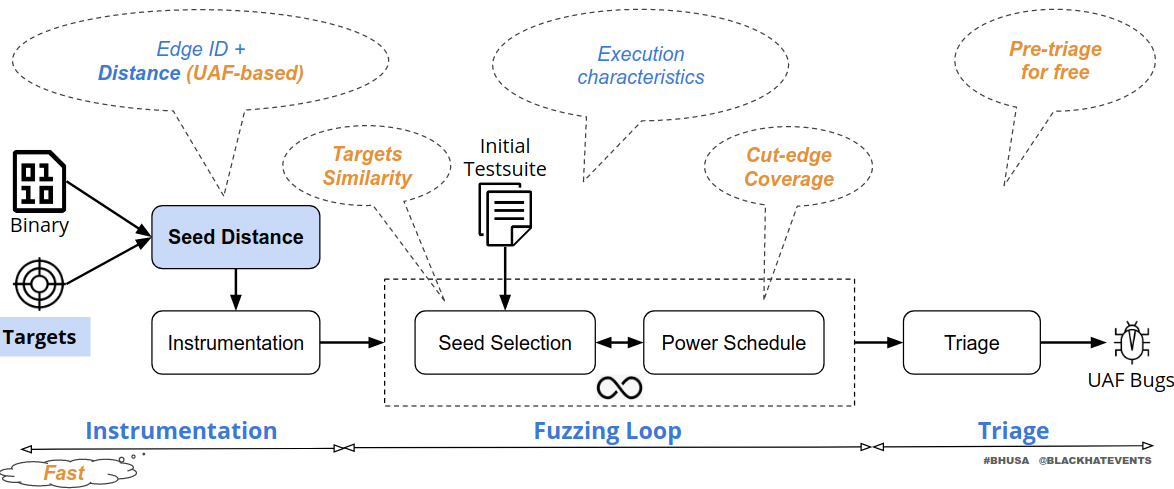 strongcourage/uafuzz
Fuzzer dirigé au niveau binaire, spécialisé dans la détection de vulnérabilités Use-After-Free via des métriques d'entrée sensibles à l'ordre et une…
 xchwarze/magic-extractor
Outil d'extraction Windows universel qui détecte les fichiers inconnus et les achemine vers l'extracteur intégré approprié.
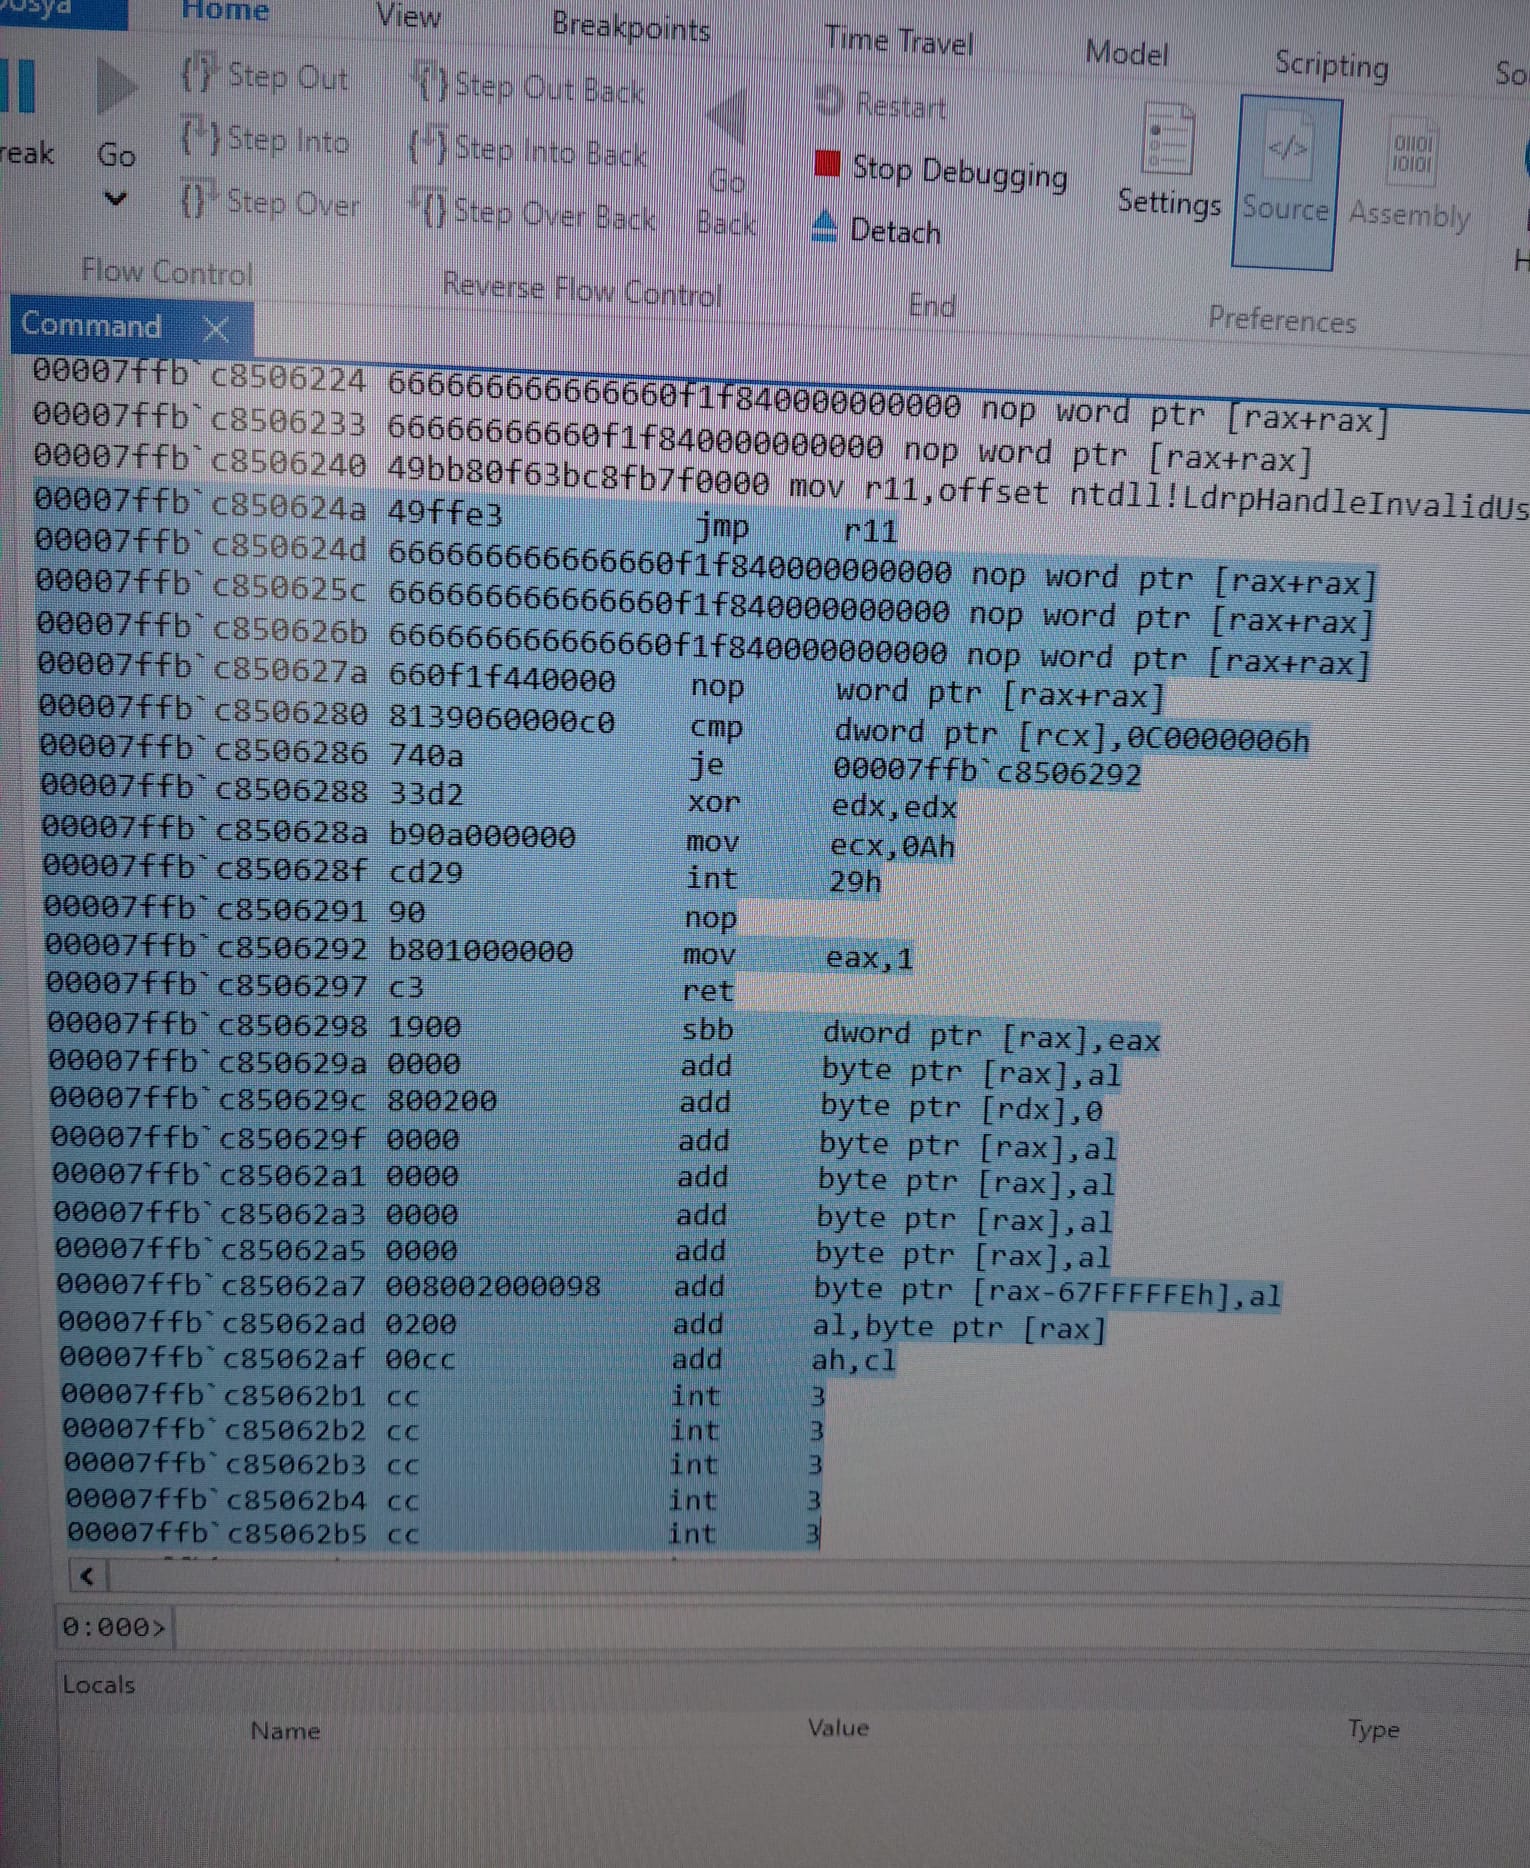 kaandemir993/advanced-loader-reverse-engineering
Analyse approfondie de rétro-ingénierie d'un chargeur multi-phase avancé ciblant Shellhost.exe, amsi.dll, mstscax.dll et clbcatq.dll utilisant le…