

nightHawkResponse
 biggiesmallsag/nighthawkresponse
Framework forensique de réponse aux incidents
disk-forensicsioc-managementreconnaissance+7
607
biggiesmallsag/nighthawkresponseFramework forensique de réponse aux incidents
 monnappa22/limon
Limon est un sandbox développé dans le cadre d'un projet de recherche écrit en Python, qui collecte, analyse et génère automatiquement des rapports…
 diogo-fernan/ir-rescue
Un script Batch Windows et un script Bash Unix pour collecter de manière exhaustive les données forensiques d'un hôte lors d'une réponse à incident.
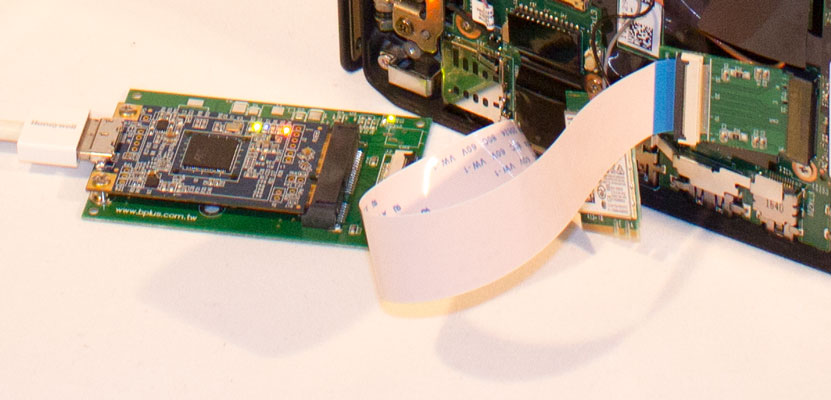 ufrisk/pcileech
Logiciel d'attaque par accès direct à la mémoire (DMA)
 orlyjamie/mimikittenz
Un outil PowerShell de post-exploitation pour extraire des informations intéressantes de la mémoire.
 trolldbois/python-haystack
Framework d'analyse du tas de processus - Windows/Linux - inférence de type d'enregistrement et forensique
 alessandroz/lazagne
Outil de récupération d'identifiants multiplateforme qui extrait les mots de passe stockés des navigateurs, clients de messagerie, bases de données,…
 kd8bny/limeaide
Une application Python conçue pour vider à distance la RAM d'un client Linux et créer un profil volatility pour une analyse ultérieure sur votre hôte…
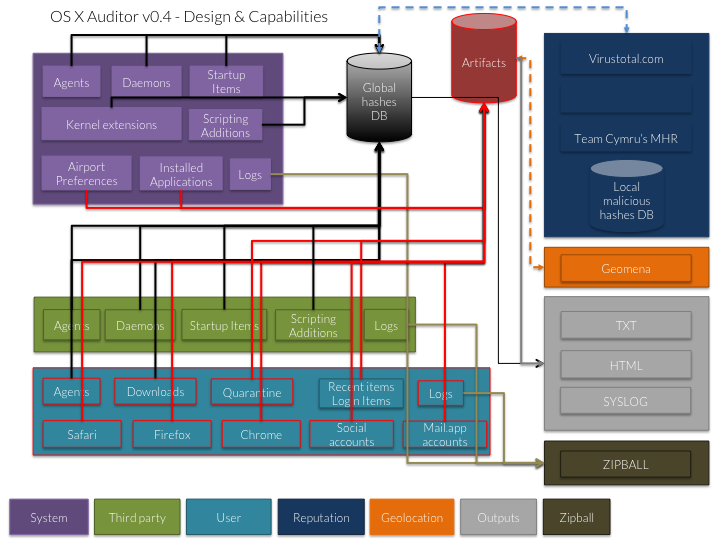 jipegit/osxauditor
OS X Auditor est un outil de criminalistique informatique gratuit pour Mac OS X
 sensepost/objection
Kit d'exploration mobile en runtime propulsé par Frida pour évaluer la sécurité des applications iOS et Android. Contourner l'épinglage SSL, extraire…
 cryptolok/crykex
Extracteur de clés cryptographiques de la mémoire Linux
 paboldin/meltdown-exploit
Preuve de concept de l'exploit Meltdown
 neo23x0/loki
Scanneur basé sur les IOC et YARA pour détecter les indicateurs de compromission via des regex sur les noms de fichiers, des signatures YARA, la…
 microsoft/procdump-for-linux
Une version Linux de l'outil ProcDump Sysinternals
 rvazarkar/antipwny
Un IDS basé sur l'hôte écrit en C# ciblant Metasploit
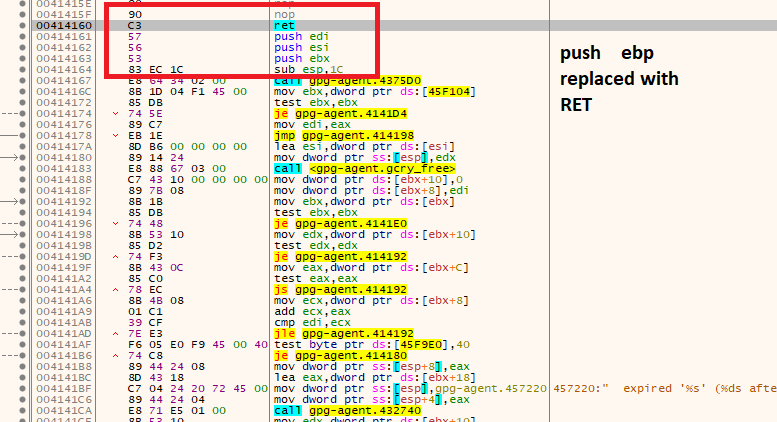 kacperszurek/gpg_reaper
GPG Reaper - Obtenir/Voler/Restaurer des clés privées GPG depuis le cache/mémoire de gpg-agent
 reclassnet/reclass.net
Plus qu'un port de ReClass vers la plateforme .NET.
 google/grr
Cadre de forensique en direct à distance et de réponse aux incidents avec un agent Python pour collecter des données forensiques depuis les…