

Archived
GCTI
 chronicle/gcti
Référentiel de signatures de détection fournissant des règles YARA et du contenu de chasse aux menaces pour identifier les logiciels malveillants et…
defensive-toolsmalware-analysisthreat-intelligence+1
 blackberry/threat-research-and-intelligence
BlackBerry Threat Research & Intelligence
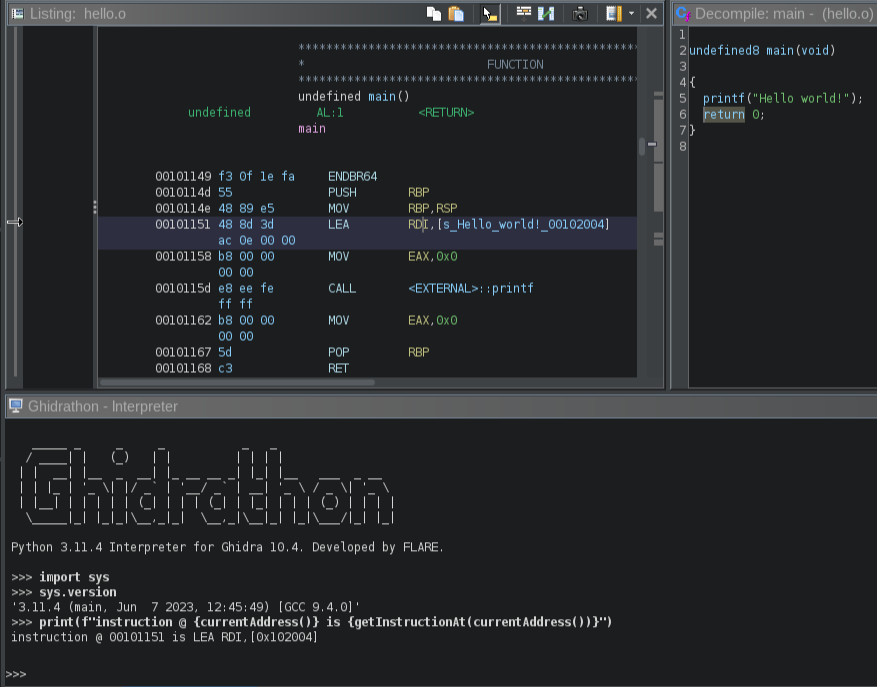 mandiant/ghidrathon
L'extension open-source de l'équipe FLARE pour ajouter la prise en charge de scripts Python 3 à Ghidra.
 504ensicslabs/damm
Analyse différentielle des logiciels malveillants en mémoire
 krmaxwell/maltrieve
Un outil pour récupérer des malwares directement depuis la source pour les chercheurs en sécurité.
 cuckoosandbox/cuckoo
Cuckoo Sandbox est un système automatisé d'analyse dynamique de logiciels malveillants
 m507/m-botnet
Un projet C2 qui contrôle un ver MS17-010 auto-propagant.
 deadbits/yara-rules
Collection de signatures YARA issues de recherches individuelles
 cisco-talos/remcos-decoder
Talos Decryptor POC pour Remcos RAT version 2.0.5 et antérieures
 kiexitdispatcher/godefender
Anti-virtualisation, Anti-débogage, AntiVM, Anti-machine virtuelle, Anti-débogage, Anti-Sandboxie, Anti-sandbox, Paquet de détection de VM. Windows…
 kiexitdispatcher/goredops
🦫 | GoRedOps est un dépôt dédié à la collecte et au partage de techniques avancées et de malwares offensifs pour Red Team, avec un accent…
 mandiant/threatpursuit-vm
Threat Pursuit Virtual Machine (VM) : une distribution open source entièrement personnalisable, basée sur Windows et conçue pour l'analyse et la…
 openclarity/openclarity
OpenClarity est une plateforme open source conçue pour renforcer la sécurité et l'observabilité des applications et infrastructures cloud natives.
 mandiant/flashmingo
Analyse automatique de fichiers SWF basée sur certaines heuristiques. Extensible via des plugins.
 mandiant/silketw
Wrapper C# pour ETW qui sérialise les données d'événements du noyau et du mode utilisateur en JSON pour la chasse aux menaces, l'analyse de logiciels…
 dnspy/dnspy
Débogueur .NET et éditeur d'assembly
 rootlug/aura
Project Aura : Audit de sécurité et introspection de code
 chryzsh/darthsidious
Construire un domaine Active Directory et le pirater