
NxRansomware
 guibacellar/nxransomware
Une nouvelle génération de ransomware. Entièrement écrit en utilisant un .Net Framework + C&C System
encryption-decryption-toolsmalware-analysiscommand-and-control+1
40
guibacellar/nxransomwareUne nouvelle génération de ransomware. Entièrement écrit en utilisant un .Net Framework + C&C System
 nopernik/mpdns
Serveur DNS multi-usage
 concinnity-risks/ransomcoinpublic
Un outil DFIR pour extraire les adresses de cryptomonnaies et autres indicateurs de compromission à partir de binaires.
 avast/retdec
RetDec est un décompilateur de code machine reconfigurable basé sur LLVM.
 radareorg/radare2
Framework de rétro-ingénierie de type UNIX et ensemble d'outils en ligne de commande
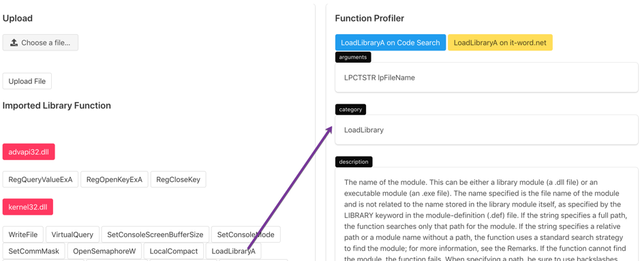 mohitdabas/malwinx
Une simple application web flask pour comprendre win32api avec des extraits de code et des références.
 safedep/pmg
PMG protects developers, AI agents from malicious open source packages using proxy, sandbox and SafeDep's threat intelligence feed.
 takahiroharuyama/ida_haru
Scripts/plugins pour IDA Pro
 mandiant/flare-floss
FLARE Obfuscated String Solver - Extrait automatiquement les chaînes obfusquées des logiciels malveillants.
 charles2gan/gda-android-reversing-tool
le décompilateur Android le plus rapide et le plus puissant (outil natif fonctionnant sans machine virtuelle Java) pour les fichiers APK, DEX, ODEX,…
 la3ar0v/tuxresponse
Script automatisé de réponse aux incidents Linux avec triage en direct, acquisition mémoire (LiME), imagerie disque, analyse YARA et génération de…
 lucamassarelli/yarasafe
Plongements SAFE pour mettre en correspondance des fonctions dans yara
 enkomio/sojobo
Un framework d'analyse binaire
 marcosd4h/memhunter
Chasse en direct des techniques d'injection de code
 qilingframework/qiling
Un véritable framework d'émulation binaire instrumentable
 kaandemir993/vidar-stealer-reverse-engineering
Analyse approfondie de rétro-ingénierie de Vidar Stealer 2.0 couvrant la falsification du Planificateur de tâches (horodatages de 1999), le process…

 roxanne_ardary/safeforge
SafeForge est un hub d'applications mobiles open-source construit sur GitLab qui permet aux développeurs de créer, télécharger et partager des…
 malrev/abd
Matériel de cours pour la désobfuscation binaire avancée par NTT Secure Platform Laboratories