


 helixo32/crimsonedr
Simulez le comportement des AV/EDR pour la formation au développement de malware.
 nationalsecurityagency/ghidra
Ghidra est un framework de rétro-ingénierie logicielle (SRE)
 senzee1984/inflativeloading
Convertissez dynamiquement un fichier EXE ou DLL non managé en code shell PIC en préfixant un stub de shellcode.
 matonis/ripvt
Virus Total API Maltego Transform Set For Canari
 mynameismeerkat/pyretic
pyREtic est un framework extensible pour le rétro-ingénierie de bytecode Python 2.x en mémoire.
 eternalc0der/teleshadow3
Voleur de session Telegram Desktop
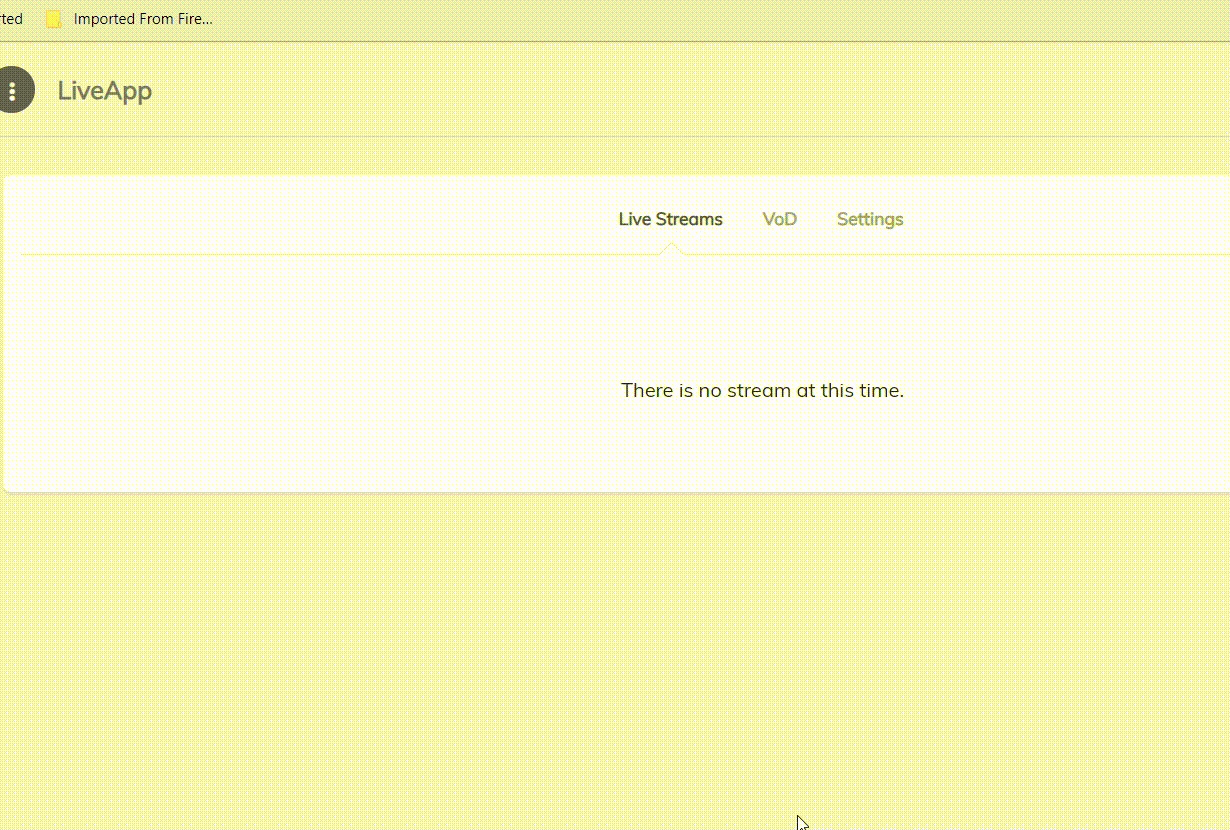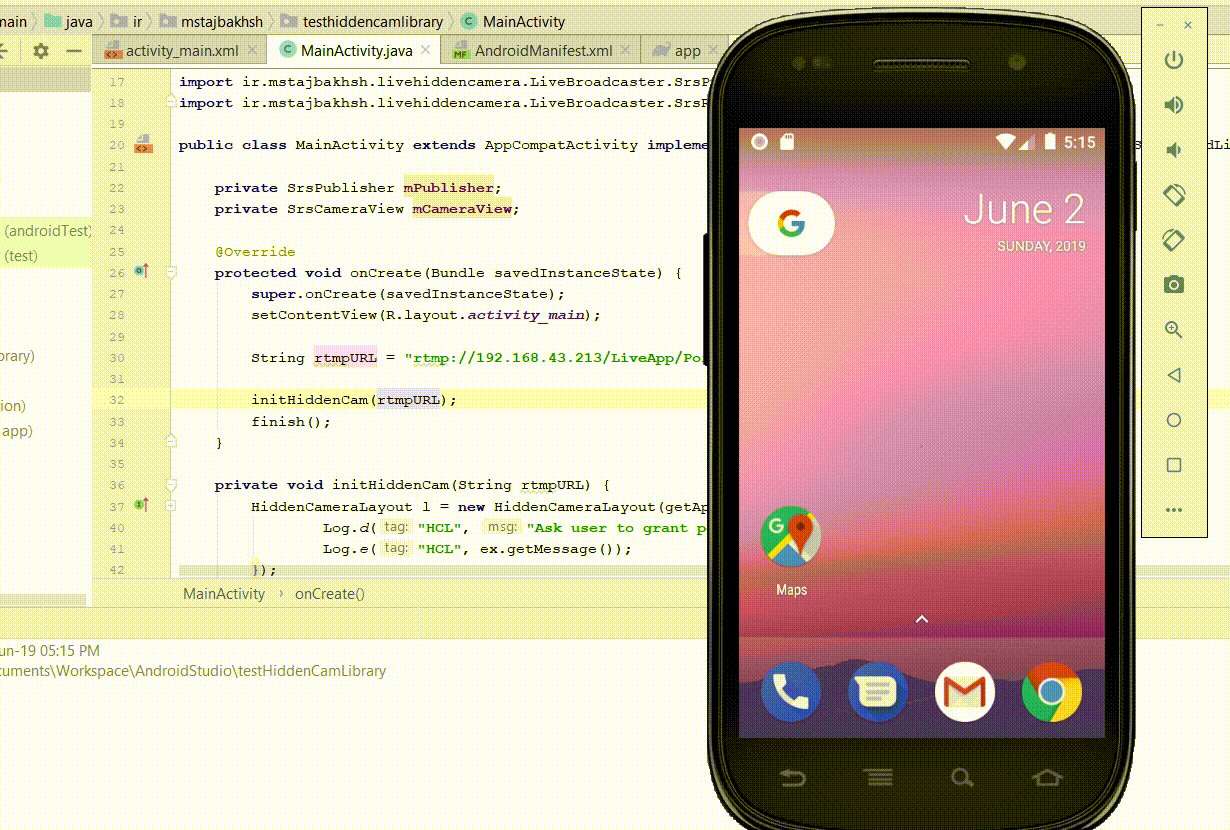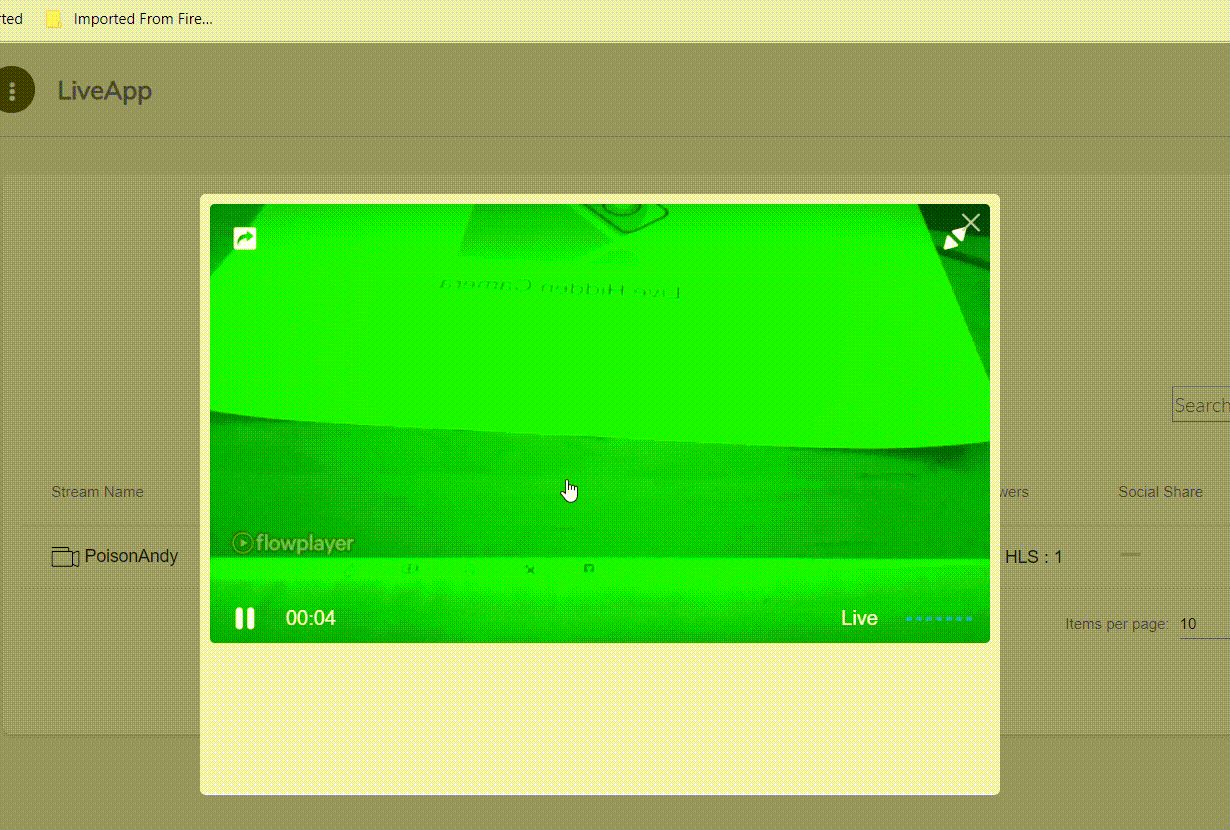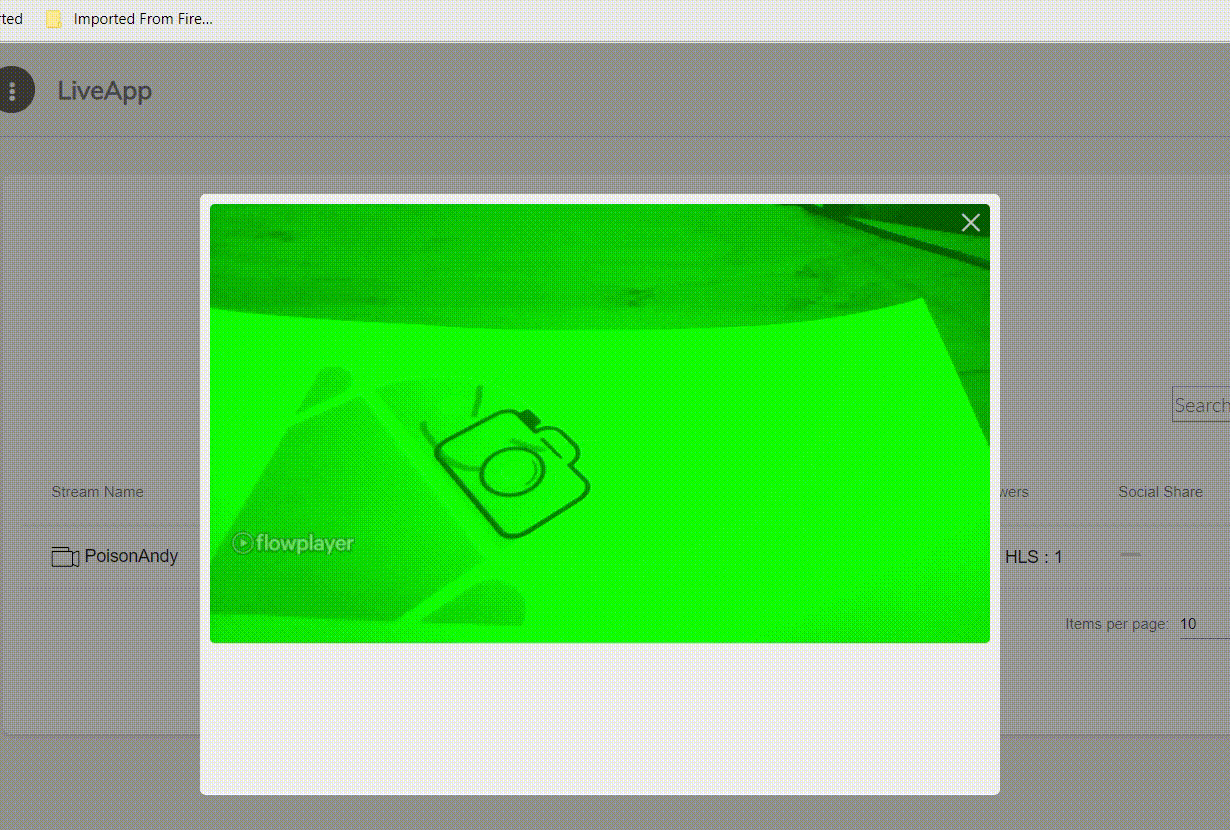 mirsamantajbakhsh/livehiddencamera
Live Hidden Camera est une bibliothèque qui enregistre la vidéo et l'audio en direct depuis un appareil Android sans afficher d'aperçu.

 thalium/icebox
Introspection de machines virtuelles, traçage et débogage
 calebfenton/simplify
Machine virtuelle Android et désobfuscateur
 foxio-llc/ja4
JA4+ est une suite de normes de fingerprinting réseau
 manhnho/shellsum
Un outil de défense - détecter les shells web dans les répertoires locaux via md5sum
 al0ne/linuxcheck
Outil Linux de réponse aux urgences / collecte d'informations / détection de vulnérabilités, prenant en charge 13 catégories (configuration de base /…
 hfiref0x/wdextract
Extraire la base de données de Windows Defender à partir des fichiers vdm et la décompresser
 yelp/amira
AMIRA : Réponse et analyse automatisées des incidents de malware
 a0rtega/metame
metame est un moteur de code métamorphique pour des exécutables arbitraires
 rushter/hexora
Analyse statique de code Python malveillant