
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1211 résultats
stealth_call preview

stealth_call

GitHubkitsune-de/stealth_call

En-tête uniquement pour bibliothèque d'appels système indirects Windows x64. Zéro CRT, zéro IAT, VEH anti-BP, contournement AMSI/ETW, mémoire W^X,…

defensive-toolsexploitationmalware-analysis+3
6
il y a 5 mois
DFIR-LABS preview

DFIR-LABS

GitHubazr43lkn1ght/dfir-labs

Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
disk-forensicsmemory-forensicsnetwork-forensics+6
600il y a 14 jours
vol-rs preview

vol-rs

GitHubdaffainfo/vol-rs

Volatility 3 porté vers Rust. Même sortie, beaucoup plus rapide.
memory-forensicsvulnerability-analysisforensics+3
196il y a 1 jour
Enigma preview

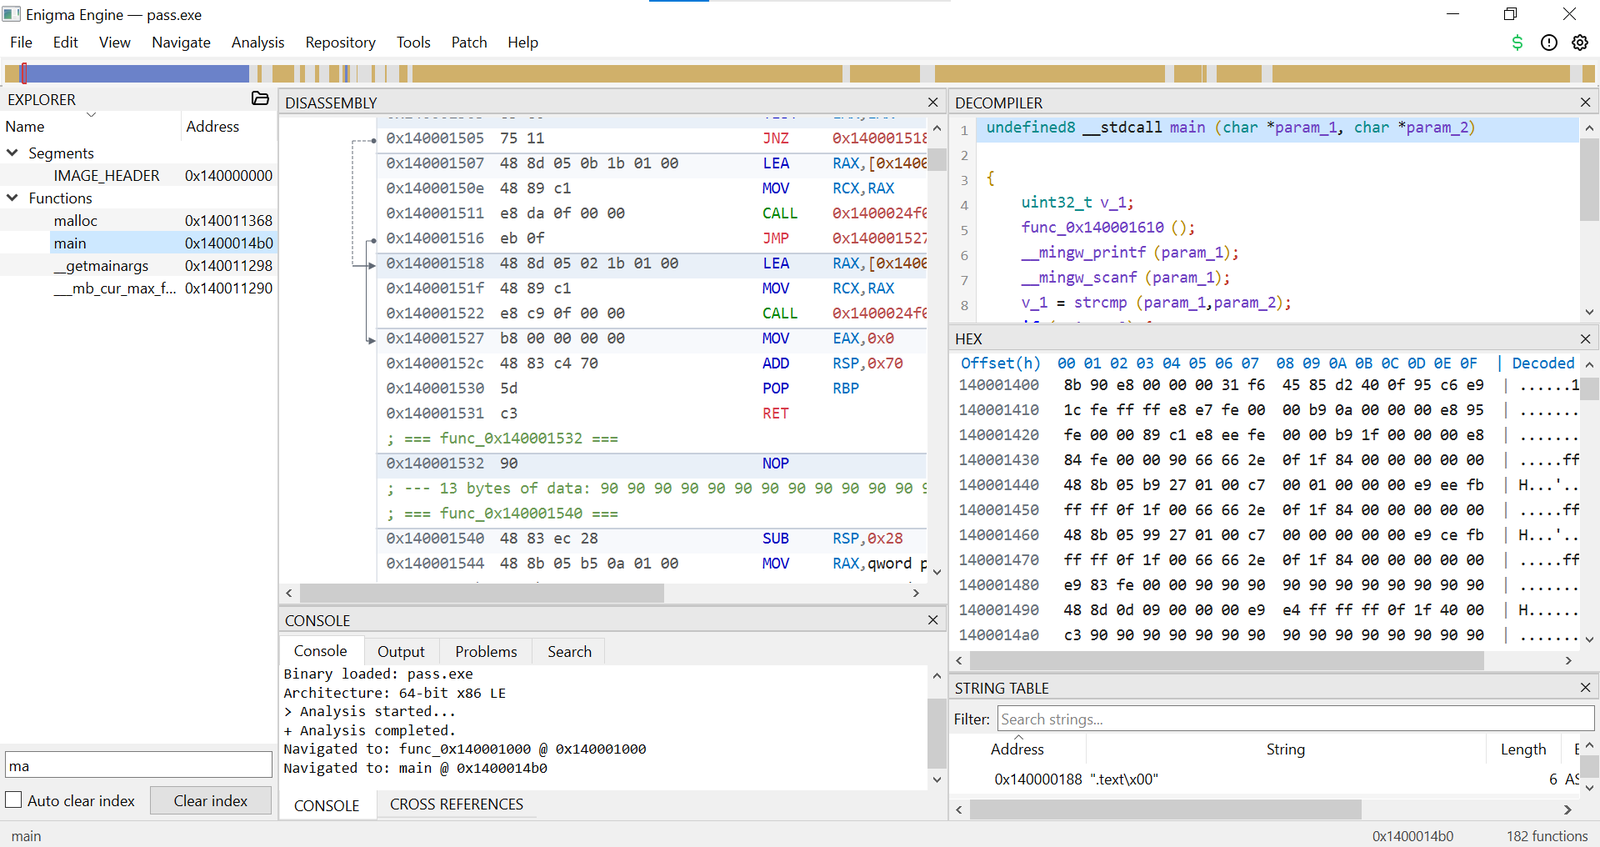
Enigma

GitHubbunnybuzz/enigma

Native C++ reverse-engineering engine with disassembly, decompilation, and analysis pipeline for PE/ELF binaries, featuring interactive GUI and…
static-analysisreverse-engineeringdebuggers+3
62il y a 2 jours
criPPLe preview

criPPLe

GitHubgmh5225/cripple

Pilote noyau Windows qui supprime la Protection des processus (PP) et la Protection légère des processus (PPL).
privilege-escalationexploitationmalware-analysis+1
il y a 2 ans
fudcrypt preview

fudcrypt

GitHubmachine1337/fudcrypt

# Crypter basé sur Python qui obfusque les charges utiles pour contourner les antivirus et les EDR, générant des stubs FUD pour les opérations de red…
exploitationmalware-analysispenetration-testing+2
22il y a 2 ans
pyobfuscate preview

pyobfuscate

GitHubmachine1337/pyobfuscate

Un script simple et efficace pour obscurcir des charges utiles Python afin de les rendre totalement FUD.
exploitationmalware-analysispenetration-testing+2
39il y a 2 ans
ppid-spoofing preview

ppid-spoofing

GitHubwithsecurelabs/ppid-spoofing

Scripts pour effectuer et détecter le spoofing du PID parent
defensive-toolsprivilege-escalationpost-exploitation+3
148il y a 6 ans
volatility-plugins preview

volatility-plugins

GitHubwithsecurelabs/volatility-plugins

Plugins Volatility pour la forensique mémoire, incluant la détection des techniques d'évasion de scan mémoire Gargoyle.
memory-forensicsforensicsmalware-analysis+2
11il y a 8 ans
AMSIDetection preview

AMSIDetection

GitHubwithsecurelabs/amsidetection

Outil de preuve de concept pour détecter les contournements d'AMSI (Antimalware Scan Interface) et l'activité malveillante de scripts en mémoire sur…
defensive-toolsdynamic-analysis-sandboxingsecurity-virtualization+1
32il y a 6 ans
shadowhammer preview

shadowhammer

GitHubwithsecurelabs/shadowhammer

Outil de vérification en mode batch pour les indicateurs du malware Shadowhammer, analysant les adresses MAC locales ou fournies par rapport aux…
defensive-toolsscripting-automationnetwork-security+2
8il y a 7 ans
dotnet-gargoyle preview

dotnet-gargoyle

GitHubwithsecurelabs/dotnet-gargoyle

Un équivalent .NET spirituel de la technique d'évasion de scan mémoire Gargoyle
memory-forensicsmalware-analysisred-teaming
51il y a 7 ans
doublepulsar-usermode-injector preview

doublepulsar-usermode-injector

GitHubwithsecurelabs/doublepulsar-usermode-injector

Un utilitaire permettant d’utiliser le shellcode en mode utilisateur de la charge utile DOUBLEPULSAR pour charger de manière réflexive une DLL…

exploitationpost-exploitationmalware-analysis+2
123il y a 9 ans
radare2-scripts preview

radare2-scripts

GitHubwithsecurelabs/radare2-scripts

Collection de scripts radare2 pour l'analyse de malwares : extraire des binaires de dumps mémoire, patcher les en-têtes PE et décoder les imports de…
memory-forensicsreverse-engineeringshellcode+3
32il y a 8 ans
memory-carving-scripts preview

memory-carving-scripts

GitHubwithsecurelabs/memory-carving-scripts

Scripts pour extraire des informations utiles à partir de dumps mémoire infectés
memory-forensicsforensicsmalware-analysis+2
10il y a 8 ans
Simple-Polymorphic-Engine-SPE32 preview

Simple-Polymorphic-Engine-SPE32

GitHubpelock/simple-polymorphic-engine-spe32

Génère un code de déchiffrement polymorphe unique pour chiffrer des données, en utilisant des instructions et des clés sélectionnées aléatoirement,…

encryption-decryption-toolsreverse-engineeringshellcode+1
158il y a 3 ans
AIDebug preview

AIDebug

GitHubanpa1200/aidebug

Analyse de logiciels malveillants axée sur les preuves avec inspection approfondie des PE/.NET, reconstruction Ghidra, vérifications croisées par IA,…
static-analysisdynamic-analysis-sandboxingreverse-engineering+7
12il y a 3 jours
binviz preview

binviz

GitHubkarankantaria/binviz

Analyseur et outil de triage binaire — entropie, classes d'octets et surfaces de Hilbert, diagrammes en points et graphes de flux de contrôle sur un…

static-analysisreverse-engineeringforensics+4
8il y a 1 mois
Précédent1…456…68Suivant