

rikune
 last-emo-boy/rikune
Serveur MCP pour le rétro-ingénierie des exécutables Windows et des formats binaires. Combine le triage statique, la récupération de fonctions…
static-analysisdynamic-analysis-sandboxingexploit-frameworks+8
237
last-emo-boy/rikuneServeur MCP pour le rétro-ingénierie des exécutables Windows et des formats binaires. Combine le triage statique, la récupération de fonctions…
 kavan00/android-projector-c2-malware
Analyse d'un réseau C2 de beamers chinois - SilentSDK-Analysis
 pandaadir05/snoop
Un traceur d'appels système moderne construit sur eBPF. Pensez à strace, mais avec une véritable IUT, des filtres intelligents, le déchiffrement TLS…
 frkngksl/exporthider
ExportHider: Génération de la table d'exportation lors de l'exécution pour masquer les fonctions exportées du fichier DLL.
 salaheldinfikri/kalim_backdoor
Kalim backdooe Rapport sur les logiciels malveillants
 quinnbast/malicious-mcp
Un dépôt de preuve de concept montrant comment un serveur MCP non fiable peut voler littéralement tout...
 momenbasel/malware-check
Outil d'analyse statique et dynamique pour détecter les codes malveillants, les binaires suspects et les violations de la vie privée
 jm00nj/phantom-evasion-loader
Moteur d'injection en assembleur x64 utilisant SROP et Zero-Copy Injection pour contourner les EDR/XDR et les moniteurs du noyau. Délivre des charges…
 dragon56yt/revshell
Un référentiel éducatif complet montrant l'évolution d'un implant de reverse shell Windows, depuis une simple preuve de concept (v1.0) jusqu'à un…
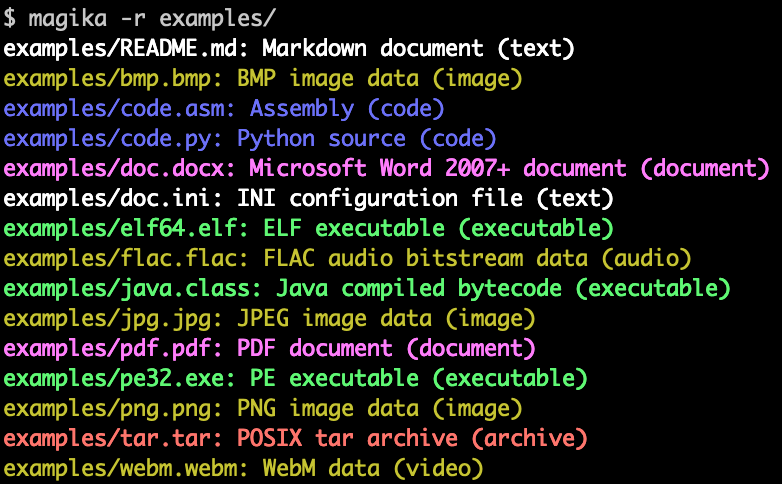 google/magika
Détection rapide et précise des types de contenu de fichiers alimentée par l'IA
 elastic/protections-artifacts
Contenu de détection Elastic Security pour Endpoint
 manjustice/datadome-vm-internals
Analyse de la VM personnalisée obfusquée et du format de bytecode de DataDome, révélant le chiffrement de chaînes, les chiffrements par boîte-S et…
 professorquantumuniverse/veto
Client Android open-source pour VirusTotal. Analysez des fichiers, des URL et des applications installées contre plus de 70 moteurs antivirus.…
 certtools/intelmq
IntelMQ est une solution pour les équipes de sécurité informatique permettant de collecter et de traiter des flux de sécurité à l'aide d'un protocole…
 uky007/petriage
PETriage : un lecteur de fichiers PE unifié par symboles pour le triage, conçu pour une utilisation multiplateforme et multi-interface.
 buter-chkalova/rvbbit-arsenal
Recherche offensive & défensive sur la sécurité du noyau Linux, axée sur le comportement des rootkits, les artefacts observables et la détection.
 erocarrera/pefile
pefile est un module Python pour lire et travailler avec les fichiers PE (Portable Executable)
 bedrock-safeguard/gentlemen-decryptor
Premier déchiffreur pour le rançongiciel The Gentlemen — récupère les clés de chiffrement à partir de vidages mémoire de processus en utilisant…