
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1209 résultats
pe-bear-old preview

pe-bear-old

GitHubhasherezade/pe-bear-old

PE-bear (builds only)

reverse-engineeringmalware-analysisbinary-analysis
778il y a 3 ans
ioc preview

ioc

GitHubgendigitalinc/ioc

Menaces IoCs d’Intel + bribes de matière noire. Publié par Gen Threat Labs.
defensive-toolsioc-managementthreat-feeds-aggregators+3
456il y a 4 mois
GwisinMsi preview

GwisinMsi

GitHubchoisg/gwisinmsi

Payload MSI de PoC basé sur l'article de blog d'ASEC/AhnLab
malware-analysisred-teamingpayload-development+1
25il y a 4 ans
ghidra_stack_strings preview

ghidra_stack_strings

GitHubzxgio/ghidra_stack_strings

Un script permettant de détecter les stack-strings grâce à l'émulation (en s'appuyant sur Unicorn)

dynamic-code-analysisreverse-engineeringmalware-analysis+1
35il y a 10 mois
VXUG-Papers preview

VXUG-Papers

GitHubvxunderground/vxug-papers

Code de recherche et articles des membres de vx-underground.
reverse-engineeringmalware-analysispapers-research+2
1.4kil y a 4 ans
ioc-finder preview

ioc-finder

GitHubfhightower/ioc-finder

Simple, efficace et modulaire, ce package permet d'analyser des observables (indicateurs de compromission (IOC), données réseau et autres…
ioc-managementmalware-analysisutilities-frameworks+1
183il y a 4 jours
YARA_for_config_extraction preview

YARA_for_config_extraction

GitHubtheatha/yara_for_config_extraction

Didacticiel et code source pour construire un module YARA personnalisé en C afin d'extraire des configurations de logiciels malveillants, avec un…
reverse-engineeringmalware-analysisbinary-analysis+1
8il y a 2 ans
yari preview

yari

GitHubavast/yari

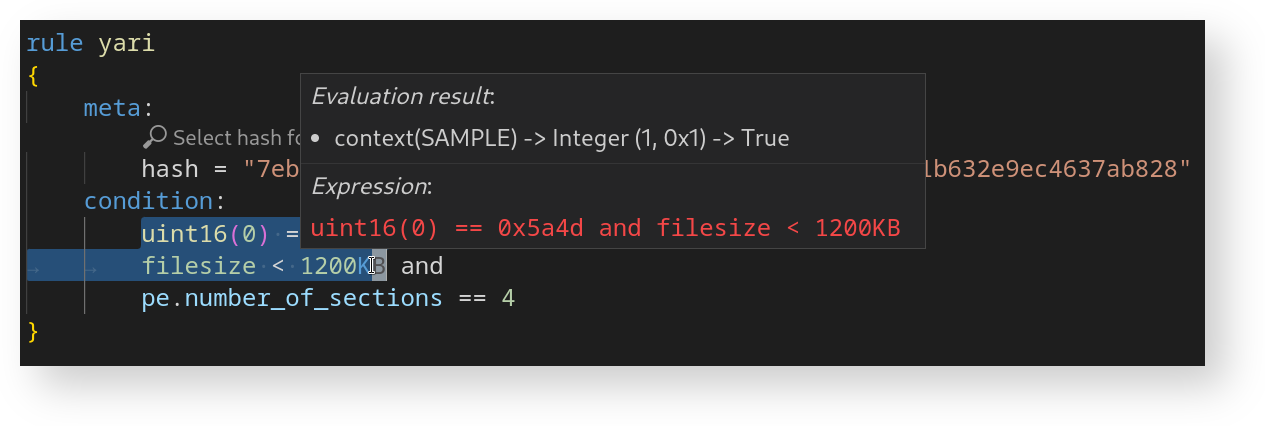
YARI est un débogueur interactif pour le langage YARA.
code-analysisdynamic-code-analysisdebuggers+2
91il y a 1 an
Awesome-CobaltStrike preview

Awesome-CobaltStrike

GitHubzer0yu/awesome-cobaltstrike

Liste de ressources Awesome CobaltStrike
memory-forensicsids-ips-evasionlateral-movement+7
4.4kil y a 3 ans
Malware preview

Malware

GitHubrivitna/malware

Règles YARA organisées et programmes de détection pour identifier les familles de ransomwares, fournissant des indicateurs basés sur des signatures…
defensive-toolsmalware-analysisthreat-intelligence+1
401il y a 9 jours
linux-malware-detect preview

linux-malware-detect

GitHubrfxn/linux-malware-detect

Scanner de malware Linux multi-moteur avec cinq étapes de détection (MD5, motif HEX, YARA, ClamAV, statistique), surveillance inotify en temps réel,…

defensive-toolsmalware-analysisthreat-intelligence+3
1.5kil y a 4 mois
smoke_conf_extract preview

smoke_conf_extract

GitHubmyrtus0x0/smoke_conf_extract

Extracteur statique de configuration pour les échantillons SmokeLoader qui désobfusque, dépaquette et émule les routines protégées afin de récupérer…

static-analysisdynamic-analysis-sandboxingreverse-engineering+2
13il y a 3 ans
PsyloDbg preview

PsyloDbg

GitHubdarkcodersc/psylodbg

Débogueur Microsoft Windows convivial pour analystes de logiciels malveillants.
reverse-engineeringdebuggersmalware-analysis+1
206il y a 3 ans
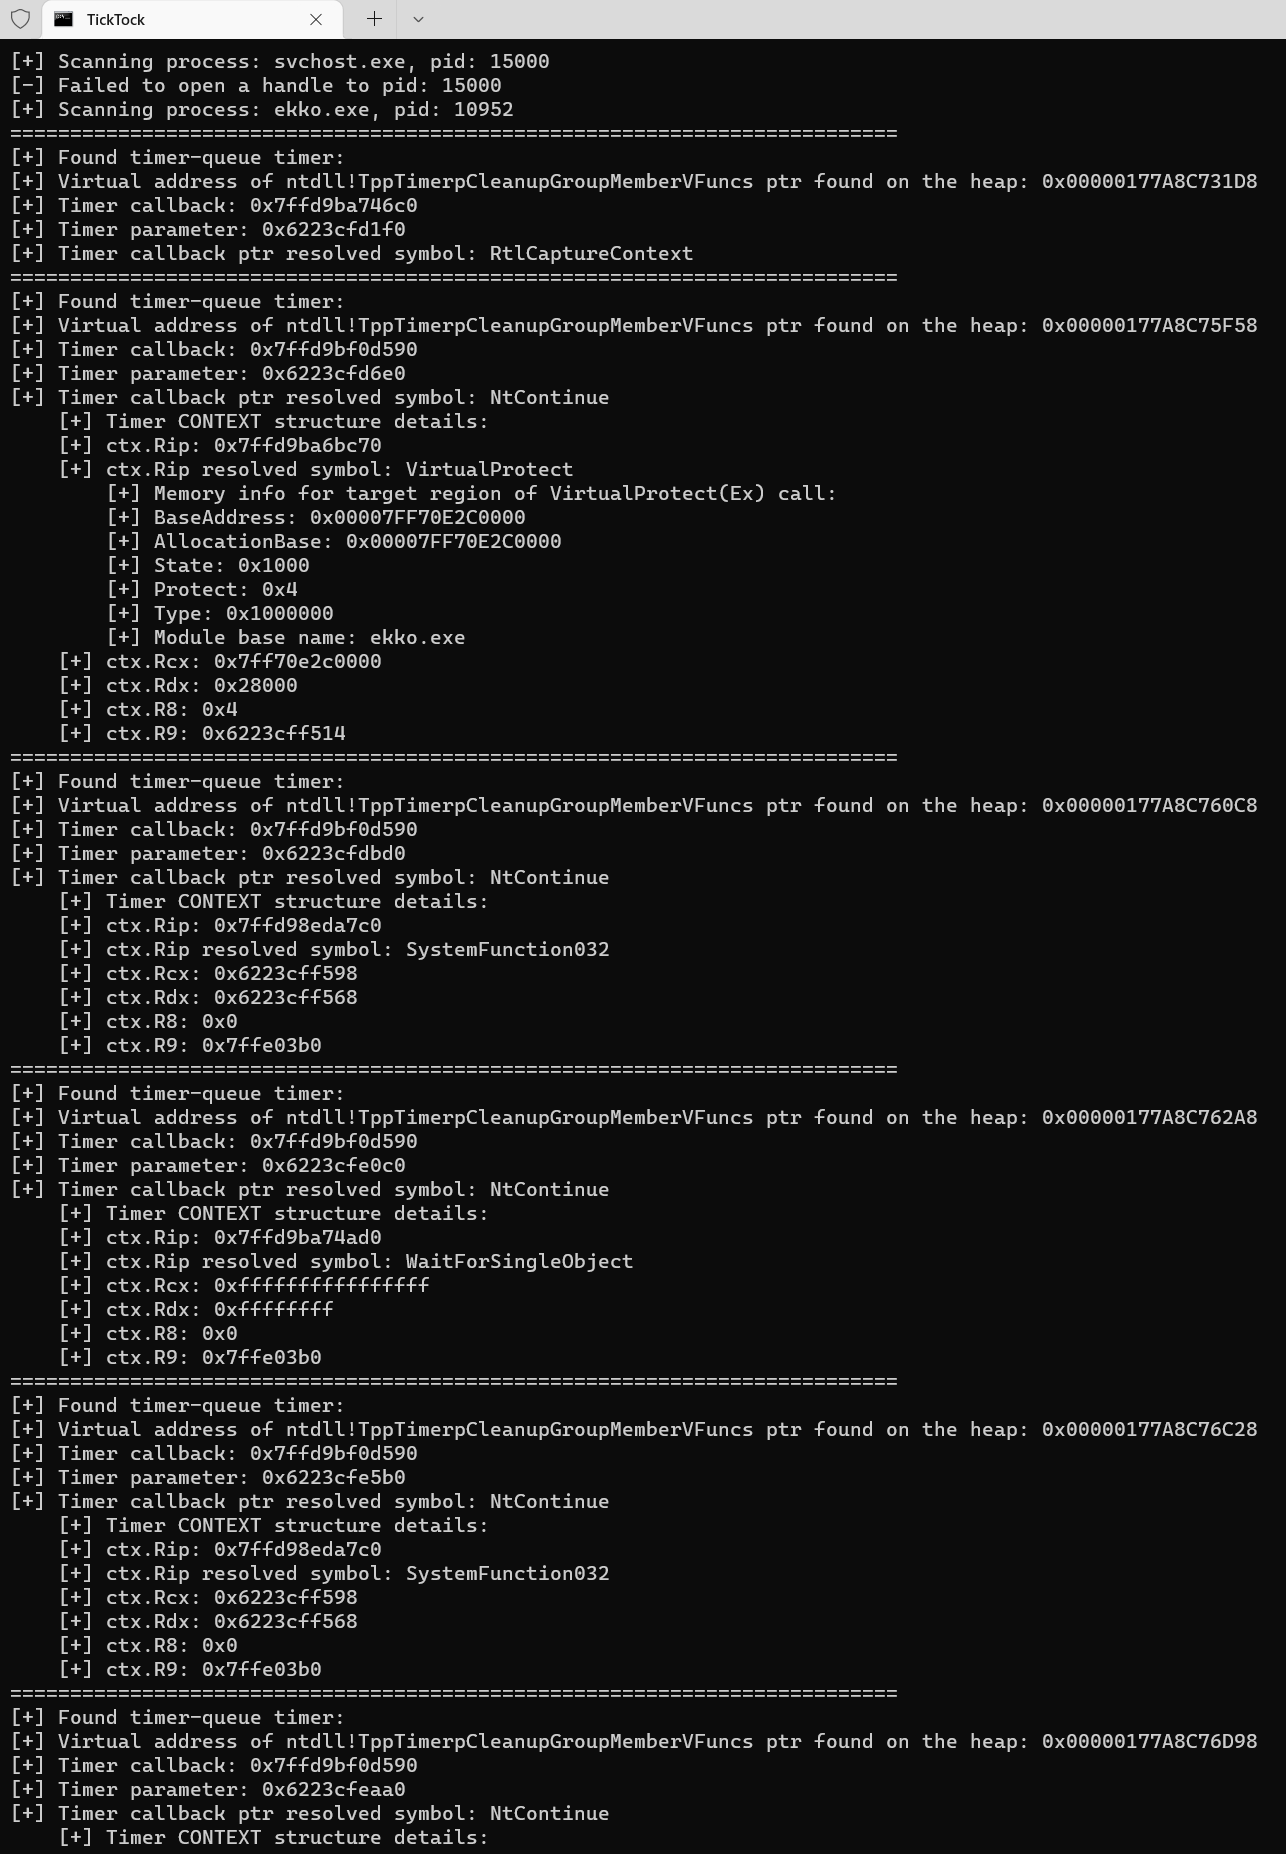
TickTock preview

TickTock

GitHubwithsecurelabs/ticktock

Énumère les minuteries de la file d'attente de temporisateurs Windows afin de détecter l'obfuscation de sommeil Ekko, facilitant la forensique…
defensive-toolsmemory-forensicsmalware-analysis
113il y a 3 ans
iocs preview

iocs

GitHubthreatlabz/iocs

Ce dépôt contient les Indicateurs de Compromission (IOC) issus des rapports publics de Zscaler ThreatLabz.
ioc-managementstatic-analysisthreat-feeds-aggregators+4
79il y a 6 jours
upx-recovery-tool preview

upx-recovery-tool

GitHubnozominetworks/upx-recovery-tool

Automatise la réparation des en-têtes UPX malformés dans les binaires ELF, en restaurant les champs magic, filesize, blocksize et overlay afin que…

reverse-engineeringmalware-analysisbinary-analysis
117il y a 3 ans
dissect.cobaltstrike preview

dissect.cobaltstrike

GitHubfox-it/dissect.cobaltstrike

Bibliothèque Python pour disséquer et analyser des données liées à Cobalt Strike telles que les payloads Beacon et les profils Malleable C2

network-forensicsmalware-analysisdigital-forensics+4
193il y a 4 jours
AsmResolver preview

AsmResolver

GitHubwashi1337/asmresolver

Une bibliothèque pour créer, lire et modifier des fichiers PE et des modules .NET.

code-analysisreverse-engineeringmalware-analysis+1
1.1kil y a 6 jours
Précédent1…101112…68Suivant