MemProcFS-Analyzer
Automatise les flux de travail de forensique mémoire Windows et de DFIR avec MemProcFS : analyse YARA/ClamAV, détection d'anomalies de processus et…

Automatise les flux de travail de forensique mémoire Windows et de DFIR avec MemProcFS : analyse YARA/ClamAV, détection d'anomalies de processus et…

Miroir GitHub du dépôt d'audit du noyau Linux.

Projet Blue Team CY376 — DMZ pfSense, IDS/IPS Suricata et durcissement automatisé des hôtes contre CVE-2014-6271

Étude de cas de réponse à incident (IR) documentant l’investigation d’une tentative d’exploitation ciblant CVE-2024-24919 (lecture arbitraire de…

Détecte les comptes d'administrateur fantôme dans WordPress via des indicateurs configurables et des heuristiques, puis supprime les comptes…

Moteur open-source IDS/IPS/NSM réseau pour l'inspection du trafic en temps réel, la détection et la prévention d'intrusions, l'analyse des protocoles…

Application Ruby On Rails pour la surveillance de la sécurité réseau

Honeypot TCP/UDP simple implémenté en Perl

Convertisseur de journaux texte du proxy Burp en CSV et SQLLite

Outil basique d'analyse de journaux pour détecter les déplacements impossibles via les informations géographiques des adresses IP.

Une bibliothèque de résultats Nessus vraiment simple

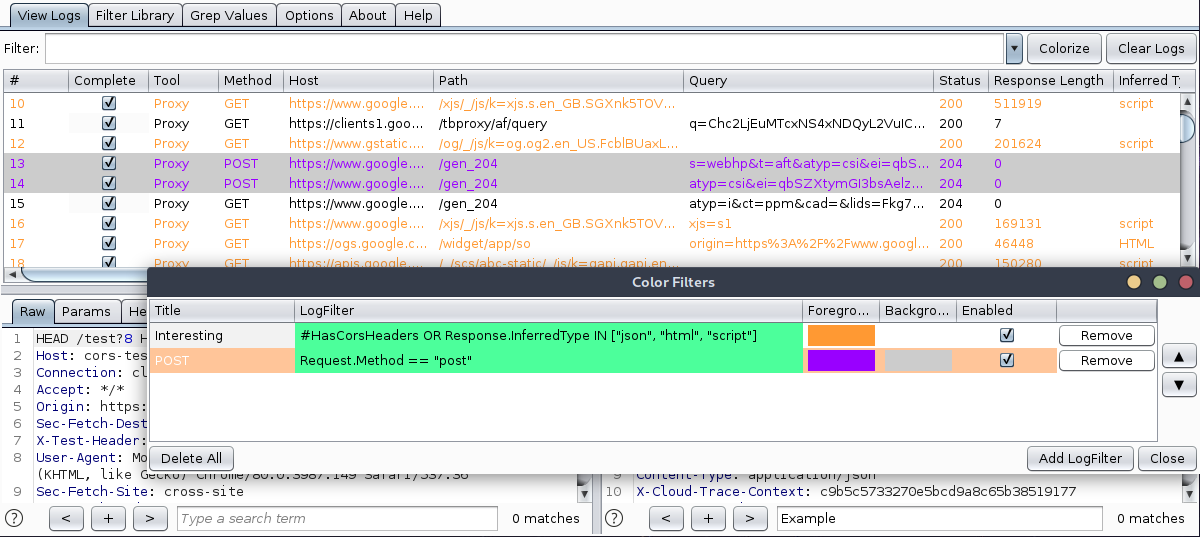
Advanced Burp Suite Logging Extension

Émulation de pilote HID USB avec PID/VID (0x3bca/0x27bb) du Plenom A/S Busylight Alpha, pris en charge par Mimikatz. Lorsque mimikatz est exécuté, un…

Le Console Monitor Driver est un pilote de filtre en mode noyau KMDF qui capture certaines opérations Fast I/O (entrée et sortie) envoyées vers ou…

Une collection de scripts pour traiter des données et du renseignement de type forensique réseau, principalement dans une base de données postgres.

Exécute des filtres personnalisés sur Elasticsearch et alerte en cas de correspondance

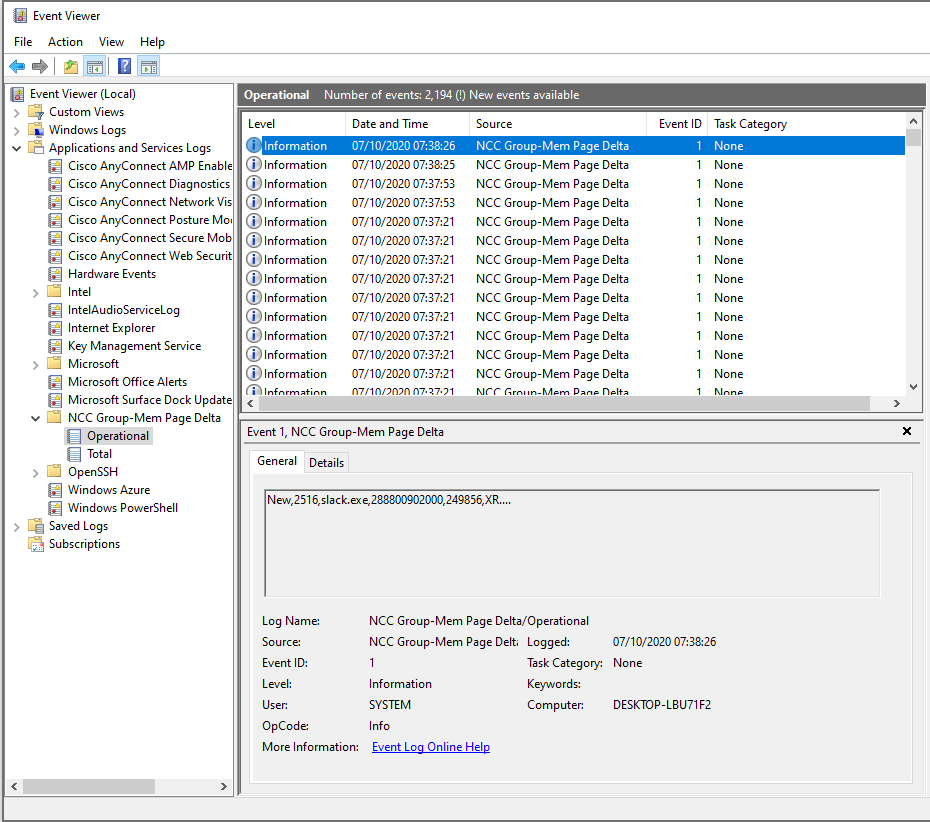
Un service Microsoft Windows pour fournir de la télémétrie sur les changements de pages mémoire des exécutables Windows afin de faciliter la…

🍯Honeypot Threat Intel