
PacketPirate
 d0rb/packetpirate
Un proxy MITM sans interface graphique, scriptable et basé sur la ligne de commande, conçu pour l'interception, l'analyse et la modification du…
packet-sniffing-analysisweb-proxies-interceptionscripting-automation+6
d0rb/packetpirateUn proxy MITM sans interface graphique, scriptable et basé sur la ligne de commande, conçu pour l'interception, l'analyse et la modification du…
 synacktiv/forensic-msvpn
Ce dépôt contient l'artefact Velociraptor et les règles Chainsaw pour aider à détecter l'activité du VPN Microsoft Remote Access.
 santosomar/log4j-ioc-detector
Un simple détecteur Linux d'indicateurs de compromission Log4j
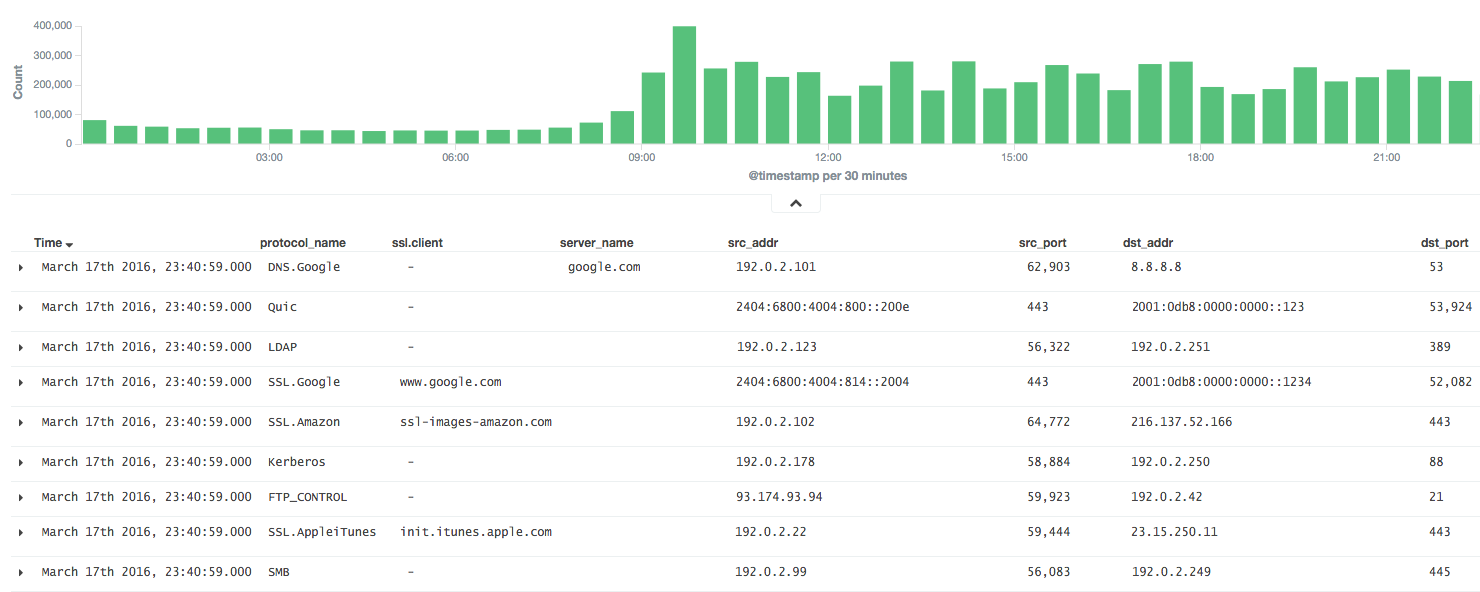 knqyf263/ndff
Un moniteur réseau basé sur les flux avec inspection approfondie des paquets.
 corelight/c2-detection-manjusaka
Détection du framework C2 Manjusaka
 corelight/community-id-spec
Un standard ouvert pour le hachage des flux réseau en identifiants, alias "Community IDs".
 corelight/conn-burst
Un paquet Bro pour identifier les connexions en rafale (beaucoup de données transférées rapidement).
 corelight/corelightforcrowdstrike
Application Corelight pour CrowdStrike LogScale et Next-Gen SIEM
 corelight/corelightforsplunk
Application Splunk pour intégrer et analyser les données de détection réseau de Corelight, permettant la chasse aux menaces en temps réel et la…
 corelight/elasticsearch_rules
Version Elastic des règles watcher de SOC prime
 corelight/icanntld
Script Zeek utilisant la liste officielle des domaines de premier niveau (TLD) de l'ICANN avec le framework Input pour extraire les informations…
 corelight/log-add-http-post-bodies
Ajouter un extrait du corps des requêtes POST au journal HTTP de Bro.
 corelight/phantom-playbooks
Playbooks automatisés de réponse aux incidents de sécurité pour Splunk Phantom, intégrant les journaux Zeek, l'analyse DNS et le renseignement sur…
 corelight/raspi-corelight
Corelight@Home script
 corelight/top-dns
Top DNS Measurement pour Bro
 corelight/zeek-cheatsheets
Antisèches des logs Zeek
 corelight/zeek-community-id
Prise en charge de Zeek pour le hachage de flux Community ID.
 corelight/zeek-cve-enrichment
Script Zeek et utilitaire Python pour enrichir les journaux de surveillance de la sécurité réseau avec des identifiants CVE pour une meilleure…