

pict
 thomasareed/pict
Kit modulaire de réponse aux incidents pour collecter des données forensiques sur des endpoints macOS potentiellement infectés, capturant les…
forensicsinformation-gatheringpost-exploitation+2
95
thomasareed/pictKit modulaire de réponse aux incidents pour collecter des données forensiques sur des endpoints macOS potentiellement infectés, capturant les…
 last-byte/persistencesniper
Module Powershell pouvant être utilisé par les équipes bleues, les intervenants en réponse aux incidents et les administrateurs système pour chasser…
 matanolabs/matano
Lac de données de sécurité open source pour la chasse aux menaces, la détection et la réponse, et l'analyse de cybersécurité à l'échelle du pétaoctet…
 harelsegev/prefetch-hash-cracker
Outil de brute-force qui récupère les chemins d'exécutables complets à partir des hachages de prélecture Windows en utilisant des fichiers de corps,…
 chaitin/veinmind-tools
veinmind-tools est un ensemble d'outils de sécurité des conteneurs auto-développé par Changting Technology, basé sur veinmind-sdk.
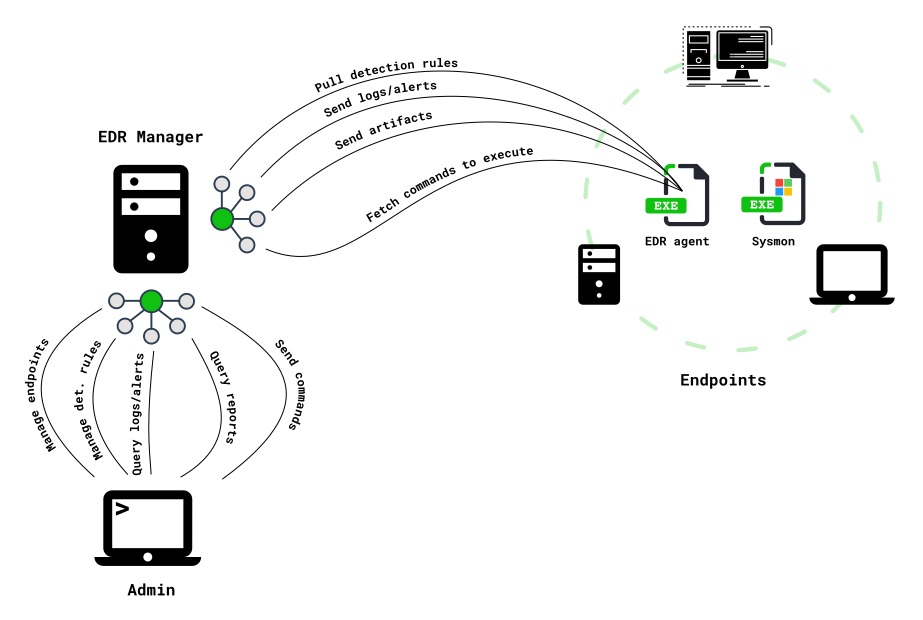 0xrawsec/whids
EDR Windows avec moteur de détection basé sur Gene, collecte d'artefacts en temps réel, intégration Sysmon et API REST pour gérer les endpoints, les…
 kaansk/shomon
Intégration de Shodan Monitoring pour TheHive.
 mindcrypt/stegowiper
Un outil puissant et flexible pour appliquer des attaques actives afin de perturber les stegomalwares.
 winsiderss/systeminformer
Moniteur système Windows en temps réel avec analyse avancée des processus, du réseau et des disques, débogage de traces de pile, détection de…
 ignacioj/whacamole
Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage…
 silverfort-open-source/latma
Collecte et analyse les journaux d'authentification AD et Azure AD pour détecter les attaques de mouvement latéral à l'aide d'une détection…
 romaissaadjailia/get-applockereventlog
Ceci est un dépôt pour récupérer le journal d'événements Applocker en analysant le win-event log.
 sandflysecurity/sandfly-entropyscan
Scanner d'entropie pour Linux afin de détecter les binaires compressés ou chiffrés liés aux logiciels malveillants. Trouve les fichiers malveillants…
 jamf/aftermath
Framework de réponse aux incidents macOS basé sur Swift pour la collecte et l'analyse d'artefacts hôtes, incluant les horodatages du système de…
 qazeer/farsightad
Script PowerShell visant à aider à la découverte des (éventuels) mécanismes de persistance déployés par un acteur de menace suite à une compromission…
 mazx0p/threathound
Outil automatisé de chasse aux menaces et de réponse aux incidents pour les journaux d'événements Windows, avec intégration des règles Sigma,…
 drew-alleman/datasurgeon
Extrait rapidement les adresses IP, adresses e-mail, hachages, fichiers, cartes de crédit, numéros de sécurité sociale et bien plus encore du texte
 ab2pentest/macosthreattrack
Outil Bash utilisé pour la détection proactive d'activités malveillantes sur les systèmes macOS.