

gundog
 jangeisbauer/gundog
gundog - chasse guidée dans Microsoft Defender
threat-feeds-aggregatorsinformation-gatheringthreat-intelligence+2
53
jangeisbauer/gundoggundog - chasse guidée dans Microsoft Defender
 bsi-bund/rdpcachestitcher
RdpCacheStitcher est un outil qui aide les analystes forensiques à reconstruire des images exploitables à partir des bitmaps du cache RDP.
 cado-security/dfir_resources_revil_kaseya
Ressources pour les professionnels DFIR face à l'attaque de la chaîne d'approvisionnement Kaseya par le rançongiciel REvil
 swimlane/soc-faker
Un package Python pour générer des données fictives pour les SOC et l'automatisation de la sécurité.

 leitwacht/leitwacht
Leitwacht plan de contrôle — sécurité d'exécution pour GitLab Runner CI/CD : rédaction de politiques, multi-locataire, audit, intégration GitLab
 otrf/set-auditrule
Entrées de contrôle d'accès (ACE) utiles sur la liste de contrôle d'accès système (SACL) des objets sécurisables pour trouver une activité…
 dsnezhkov/racketeer
Kit de simulation de ransomware basé sur des agents pour des tests de détection contrôlés sur des terminaux Windows et des actifs réseau, avec une…
 threathunters-io/qlog
Logger de création de processus Windows basé sur ETW qui enrichit les événements avec des hachages de fichiers, des signatures et des détails sur le…
 lawndoc/mediator
Un shell inversé extensible et chiffré de bout en bout qui fonctionne à travers les réseaux sans redirection de ports.

 darkquasar/azurehunter
Un module Powershell de forensique cloud pour exécuter des playbooks de chasse aux menaces sur les données d'Azure et d'O365
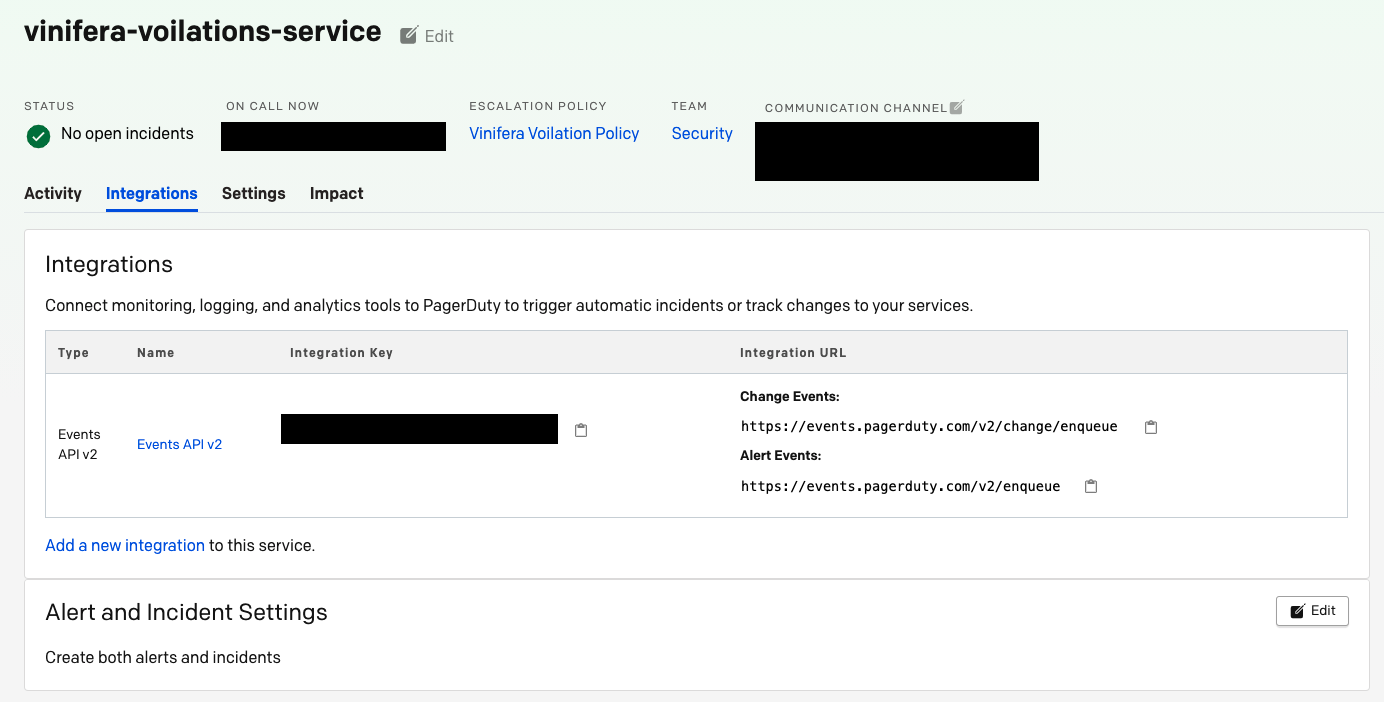 zomato/vinifera
Un outil de reconnaissance et de surveillance GitHub pour trouver les fuites internes appartenant à votre organisation.
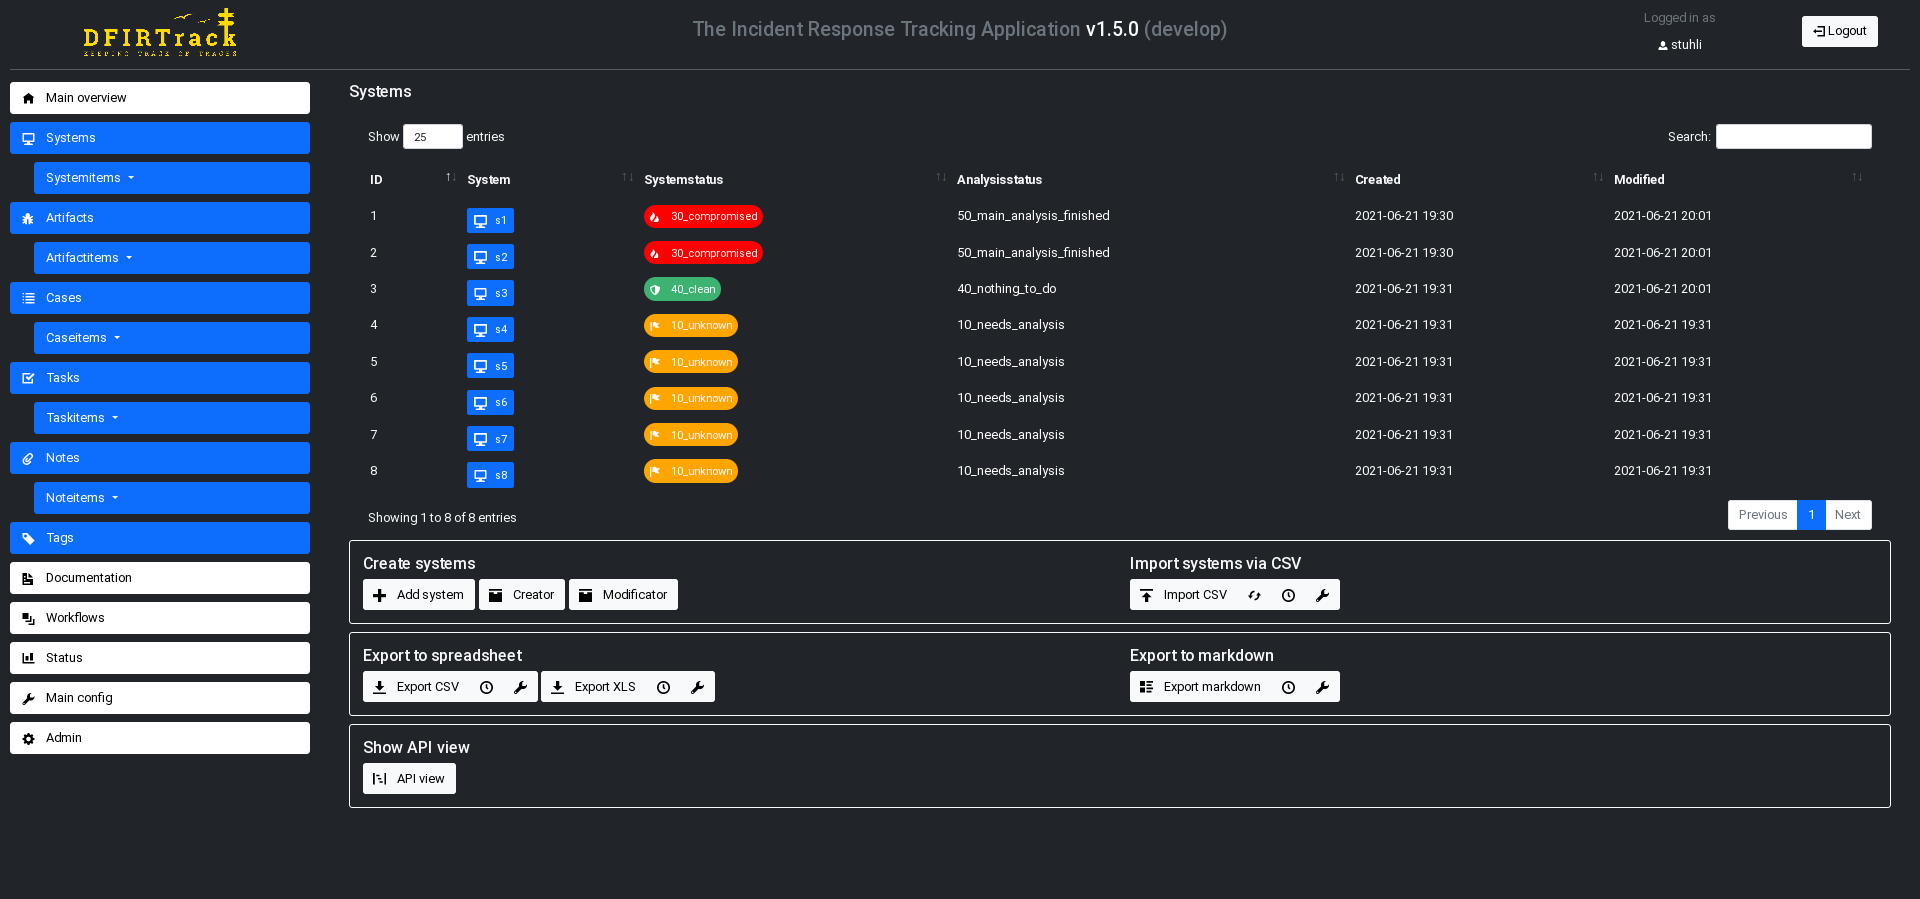 dfirtrack/dfirtrack
Application de suivi des incidents basée sur un système pour la gestion de cas DFIR à grande échelle, avec import/export, workflows de tâches et…
 forensicmatt/rswindowsthingies
Boîte à outils forensique Windows basée sur Rust pour la surveillance en temps réel de la MFT, la diffusion en continu des journaux d'événements et…
 swiftonsecurity/sysmon-config
Modèle de configuration Sysmon commenté pour un traçage d'événements Windows de haute qualité, la chasse aux menaces et la réponse aux incidents.…
 botherder/androidqf
Outil portable d'acquisition forensique pour appareils Android qui collecte les données pertinentes via le débogage USB pour identifier les traces…
 spoofzu/jvmxray
Externaliser l'accès des applications Java aux ressources protégées sous forme de messages de journal.
 theflink/hunt-sleeping-beacons
Scanner de callstack qui identifie les IOCs d'agents C2 dépaquetés ou injectés en analysant le comportement d'inactivité des threads, la mémoire non…