

trust-my-agent-ai
 anecdotes-yair/trust-my-agent-ai
Garde du corps pour la sécurité et la conformité des agents OpenClaw
defensive-toolsconfiguration-auditingsecret-detection+4
7
anecdotes-yair/trust-my-agent-aiGarde du corps pour la sécurité et la conformité des agents OpenClaw
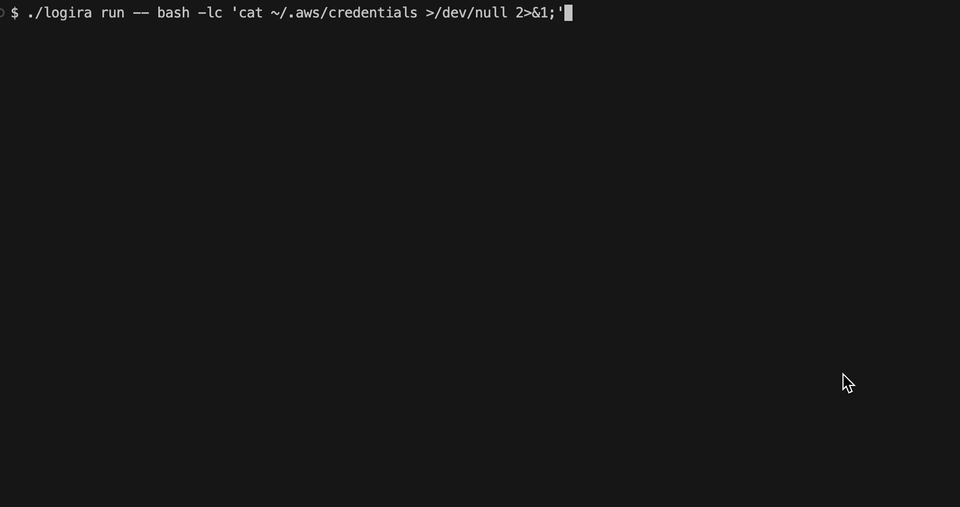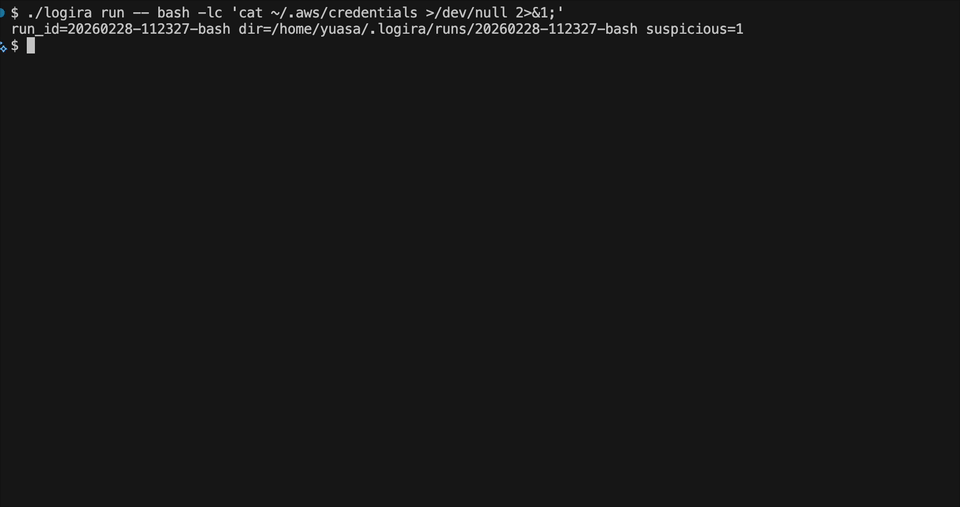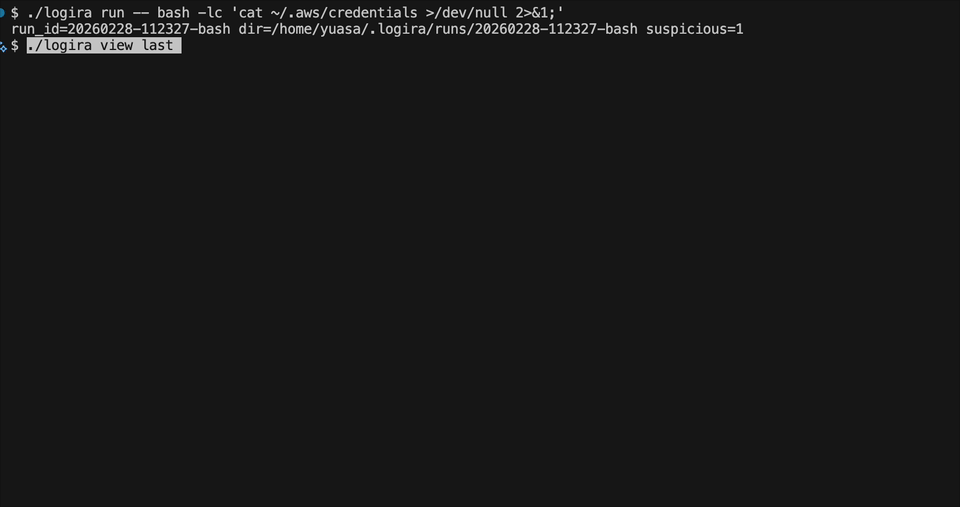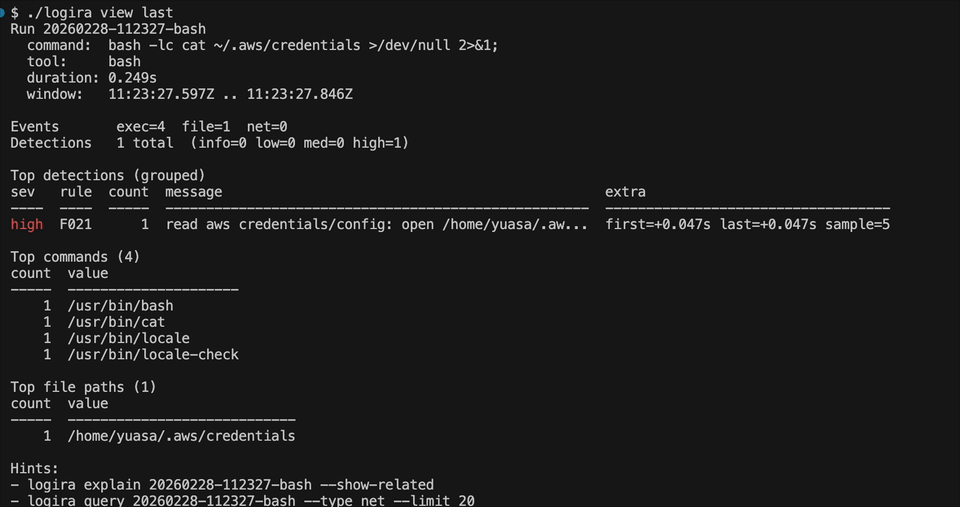 melonattacker/logira
OS-level runtime auditing for unpredictable automation.
 trailofbits/mquire
Sans dépendance, investigation de la mémoire Linux, exploitant les symboles BTF et kallsyms intégrés au noyau pour une analyse mémoire typée sans…
 nikaiw/vmkatz
Extraire les identifiants Windows directement depuis les instantanés de mémoire de machines virtuelles et les disques virtuels
 0xkirisame/spica
Détecteur de rootkit Linux basé sur eBPF utilisant une analyse multi-canal à vues croisées (sched_switch, NMI, /proc) pour détecter DKOM, la…
 backbay-labs/hush
Règles de sécurité portables pour la limite d'action des agents IA
 kjean13/adft
Active Directory Forensic Toolkit : Détecter et reconstruire les attaques AD à partir des journaux d'événements Windows (EVTX)
 idov31/novahypervisor
Hyperviseur Windows pour Intel x64 : hyperviseur hôte défensif pour Windows conçu pour atténuer les attaques au niveau du noyau, y compris BYOVD,…
 go-lanz/persistnux
Outil de détection de persistance Linux basé sur Bash pour les enquêtes DFIR. Analyse 15+ mécanismes de persistance (systemd, cron, modules noyau,…
 m2l33k/blockguard
BlockGuard est un agent de prévention contre la perte de données (DLP) pour Windows qui intercepte et contrôle l'accès aux fichiers au niveau des…
 jay123anta/laravel-threat-detection
Middleware Laravel passif qui détecte et journalise les injections SQL, les XSS, les RCE, les scanners de bots et plus de 175 modèles d'attaques.…
 farjadahmed/agentwatch
Enregistreur de session silencieux pour Claude Code qui enregistre chaque action, signale les commandes dangereuses (rm -rf, sudo, curl|sh), et…
 backbay-labs/clawdstrike
Moteur de politiques et EDR pour les flottes d'agents IA et les postes de travail des développeurs. Surveille les appels d'outils, l'accès aux…
 tayontech/scope
Ensemble d'agents IA pour le purple teaming en sécurité cloud, fonctionne dans Claude Code, Gemini CLI et Codex.
 wslyvh/paperweight
Paperweight analyse votre boîte de réception pour cartographier votre empreinte numérique, puis vous aide à reprendre le contrôle et à supprimer vos…
 cybereason-public/owlsm
Moteur de règles Sigma à l'intérieur du noyau Linux utilisant eBPF. Axé sur les capacités de prévention.
 manuelschipper/nah
un garde-fou qui bloque les actions catastrophiques des agents
 aradhyacp/secflow
Pipeline automatisée d'analyse des menaces basée sur l'IA qui achemine des fichiers, URLs, IPs, domaines ou images à travers des analyseurs de…