SOC-L1-OSINT-Investigation-MikroTik-CVE-2018-1156

Analyse SOC L1 : détection OSINT et validation des risques des MikroTik RouterOS exposés publiquement et vulnérables à l'exécution de code à distance…

Analyse SOC L1 : détection OSINT et validation des risques des MikroTik RouterOS exposés publiquement et vulnérables à l'exécution de code à distance…

Outil de surveillance réseau qui cartographie les connexions processus-réseau, identifie les fournisseurs de cloud et détecte les activités de…

Investigation SOC de bout en bout : kill chain CVE-2011-2523, corrélation de logs multi-sources, rapport d'incident — MITRE ATT&CK T1190

Réalisation d'une évaluation des vulnérabilités Full & Fast à l'aide d'OpenVAS contre Metasploitable2, identification de la vulnérabilité critique de…

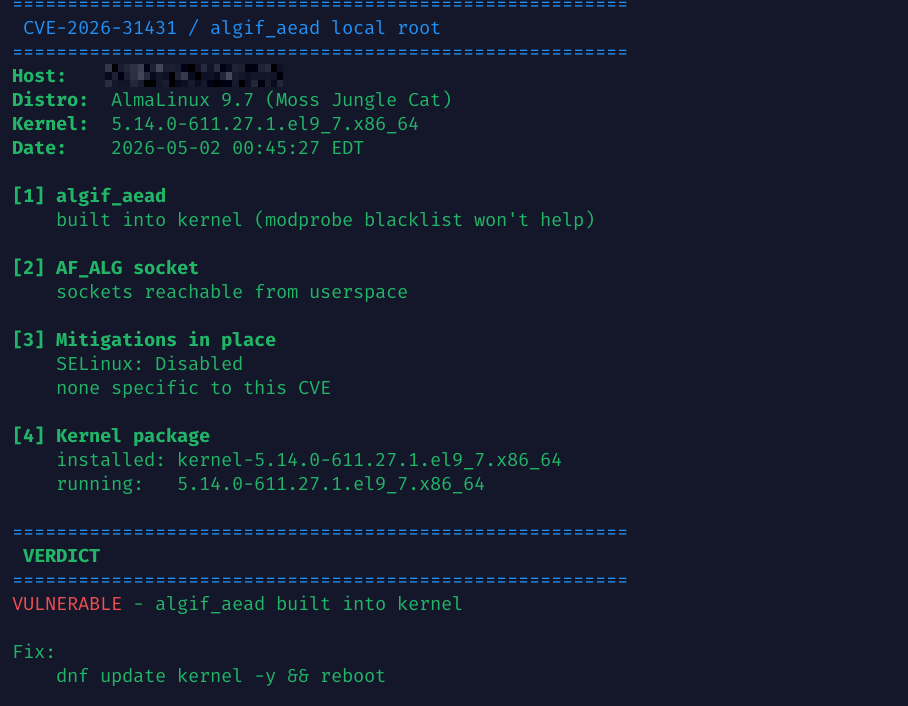
Vérificateur en lecture seule pour CVE-2026-31431 (algif_aead root local). Signale l'état du noyau/module et suggère des mesures d'atténuation.

DriverSentinel est un outil de sécurité développé en Go qui détecte les pilotes malveillants et vulnérables sur les systèmes Windows en les comparant…

Wazuh + Suricata SOC laboratoire détectant des exploits réels (CVE-2011-2523) et des attaques par force brute, avec des règles de détection…

SecureCivic est une plateforme de vérification d'identité open source construite par les citoyens, conçue pour l'adoption par la SSA. Elle remplace…

Extension WordPress en lecture seule qui recherche des artefacts de la chaîne d'exploitation wp2shell (CVE-2026-63030 / CVE-2026-60137)

Plugin WordPress temporaire nécessitant une authentification pour le point de terminaison Core REST Batch API afin d'atténuer la chaîne de…

Script forensique automatisé à la recherche de cve-2019-19781

Enquête sur la porte dérobée de XZ Utils (CVE-2024-3094) : chronologie, chaîne d'attaque, risque pour SSH et enseignements sur la chaîne…

Une atténuation temporaire contre la variante copy_fail (copyfail2_electric_boogaloo) - LPE Linux non privilégié via le chemin rapide no-COW…

Mené une enquête SOC complète sur un compromis de ransomware Conti sur un serveur Exchange à l'aide de Splunk 8.2.2. Analysé 28 145 événements issus…

Détectez et enregistrez les tentatives de scan et d'exploitation de CVE-2019-19781.

Observabilité réseau basée sur eBPF pour Kubernetes. Indexe le trafic L4/L7 avec le contexte complet de K8s, déchiffre TLS sans clés. Interrogeable…

817 compétences structurées en cybersécurité pour agents IA · Mappées sur 6 frameworks : MITRE ATT&CK, NIST CSF 2.0, MITRE ATLAS, D3FEND, NIST AI RMF…

Outils et techniques pour Blue Team / Réponse aux incidents